考频:选择 5-10 分,案例不考
一、网络攻击概述【了解 / 有时考】
1.1 网络攻击概念
网络攻击 是指损害网络系统安全属性的危害行为。危害行为会导致网络系统的 机密性、完整性、可用性、可控性、真实性、抗抵赖性 等受到不同程度的破坏。
1.2 四类危害行为【常考】
| 序号 | 类型 | 破坏的安全属性 |
|---|---|---|
| ❶ | 信息泄露攻击 | 机密性(数据未经授权被获取或泄露) |
| ❷ | 完整性破坏攻击 | 真实性 / 完整性(恶意篡改、删除、替换数据) |
| ❸ | 拒绝服务攻击(DoS) | 可用性(耗尽系统资源、干扰服务) |
| ❹ | 非法使用攻击 | 可控性(未经授权擅自使用系统资源) |
1.3 主动攻击 vs 被动攻击【常考 / 高频】
| 维度 | 主动攻击 | 被动攻击 |
|---|---|---|
| 是否修改数据 | 修改或创建数据流 | 不修改、不影响系统正常工作 |
| 典型手段 | 篡改、伪造、重放、拒绝服务 | 窃听、流量分析、破解弱加密数据流 |
| 隐蔽性 | 较低(会留下痕迹) | 较高(更隐蔽) |
| 常见举例 | 重放攻击、假冒攻击、拒绝服务 | 窃听、嗅探、网络流量分析 |
只有信息获取行为、没有主动攻击行为的,就是被动攻击 ------典型表现是"抓包嗅探但不修改"。重放、假冒、拒绝服务都是主动攻击。
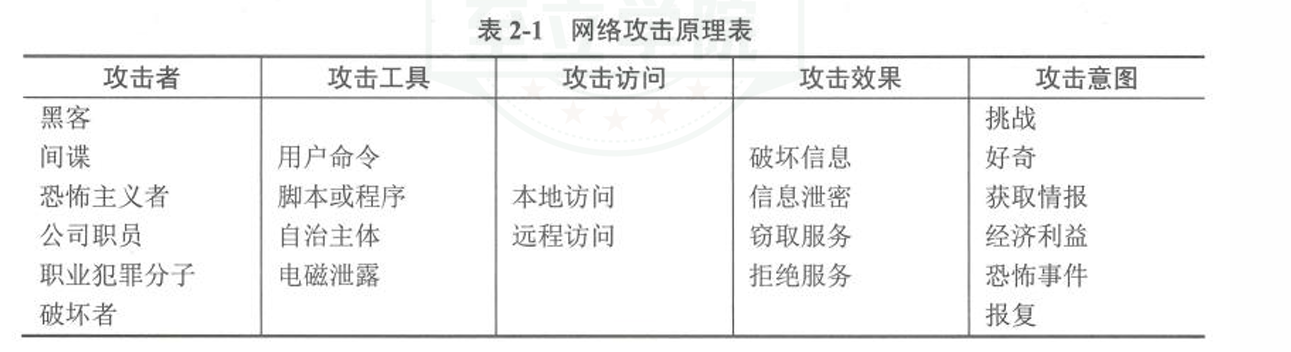
1.4 网络攻击模型【常考 / 必考】
1.4.1 攻击树模型【2022/2024/2025 多次重现】
- 起源:故障树分析方法(逆向应用于威胁建模)。
- 应用场景:可被 Red Team 用于渗透测试,Blue Team 用于研究防御机制。
| 优点 | 缺点(树结构的内在限制) |
|---|---|
| 采取专家头脑风暴法,融合多方意见 | 不能建模多重尝试攻击 |
| 能进行费效分析 或概率分析 | 不能建模时间依赖 |
| 能建模非常复杂的攻击场景【⚠️ 常考点】 | 不能建模访问控制场景 |
| 可被红蓝队双向使用 | 不能建模循环事件 |
| 对现实中的大规模网络处理特别复杂 |
⚠️ 2025 真题陷阱、:
- 选项 "不能建模复杂攻击场景 " → 错误 (这是攻击树的优点,而非缺点)
- 真正的"不能"是:多重尝试、时间依赖、访问控制、循环事件
- 易混点:"不能建模复杂场景"(错)≠"处理大规模网络特别复杂"(对的缺点)------大规模网络不是不能建模,是建模后树会变得特别复杂
1.4.2 MITRE ATT&CK 模型
-
本质 :基于真实观察到的网络攻击数据 ,从攻击者视角抽象攻击阶段(初始访问、执行、持久化等)和技术。
-
应用场景:
-
- 网络红蓝对抗模拟
- 网络安全渗透测试
- 网络防御差距评估
- 网络威胁情报收集
-
辨析(2025 真题) :PDRR、P2DR、CSF 是防御者视角 的安全模型(侧重防护/检测/响应);ATT&CK 是攻击者视角。
1.4.3 网络杀伤链(Kill Chain)
分为七个阶段:
| 序号 | 阶段 | 含义 |
|---|---|---|
| ① | 目标侦察 | Reconnaissance(收集目标信息) |
| ② | 武器构造 | Weaponization(制作攻击载荷) |
| ③ | 载荷投送 | Delivery(投递攻击代码) |
| ④ | 漏洞利用 | Exploitation(触发漏洞) |
| ⑤ | 安装植入 | Installation(植入后门/木马) |
| ⑥ | 指挥和控制 | Command & Control(C2 建立) |
| ⑦ | 目标行动 | Actions on Objectives(执行最终动作) |
⚠️ 2025 真题 :「将木马植入目标主机后,下一步通常会?」→ D. 持续控制主机 (指挥和控制阶段)。A 武器构造 / B 发送攻击载荷 / C 目标侦查 都是植入木马的前期阶段,植入后属于「持续控制」。
二、网络攻击一般过程【偶尔考】
2.1 八步骤
| 步骤 | 名称 | 关键动作(举例) |
|---|---|---|
| (1) | 隐藏攻击源 | 利用被侵入主机作为跳板、免费代理网关、伪造 IP 地址、假冒用户账号 |
| (2) | 收集攻击目标信息 | 系统一般/配置/漏洞/安全措施/用户信息 |
| (3) | 挖掘漏洞信息 | 系统或软件漏洞、主机信任关系漏洞、目标网络使用者漏洞、通信协议漏洞、业务系统漏洞 |
| (4) | 获取目标访问权限 | 管理员口令、管理漏洞、木马、窃听管理员口令 |
| (5) | 隐蔽攻击行为 | 连接隐藏、进程隐藏、文件隐藏 |
| (6) | 实施攻击 | 攻击其他被信任的主机和网络、修改/删除重要数据、窃听敏感数据、停止网络服务 |
| (7) | 开辟后门 | 放宽文件许可权、重新开放不安全的服务、修改系统配置、替换共享库文件、安装各种木马、安装嗅探器、建立隐蔽信道 |
| (8) | 清除攻击痕迹 | 篡改日志文件中的审计信息、改变系统时间、删除或停止审计服务进程、干扰 IDS |
2.2 关键步骤细化
隐蔽攻击行为的三大类【2025 真题】
| 类别 | 典型手段 |
|---|---|
| 连接隐藏 | 冒充其他用户、修改 LOGNAME 环境变量、修改 utmp 日志文件、使用 IP SPOOF 技术 |
| 进程隐藏 | 使用重定向技术减少 ps 给出的信息量、用特洛伊木马代替 ps 程序 |
| 文件隐藏 | 利用字符串相似麻痹管理员;修改文件属性;利用操作系统可加载模块特性隐瞒信息 |
⚠️ 2025 真题 :「以下不属于连接隐藏 手段的是」→ D. 使用重定向技术减少 ps 给出的信息量 (这属于进程隐藏)
2.3 开辟后门的方法
攻击者设计后门时通常考虑以下方法:
- ✅ 放宽文件许可权
- ✅ 重新开放不安全的服务(如 REXD、TFTP)
- ✅ 修改系统的配置(启动文件、网络服务配置文件等)
- ✅ 替换系统本身的共享库文件
- ✅ 修改系统的源代码,安装各种特洛伊木马
- ✅ 安装嗅探器
- ✅ 建立隐蔽信道
三、网络攻击常见技术方法【必考 / 掌握】
3.1 端口扫描定义与原理
端口扫描是攻击者的侦察手段,旨在找出目标系统开放的服务列表。扫描程序尝试与目标主机的TCP/UDP 端口逐一建立连接,根据端口与服务的映射关系及服务器响应,推断服务运行情况,以此获取系统信息并寻找入侵突破口。
3.2 TCP 标志位 FLAGS【必记】
| 标志位 | 含义 |
|---|---|
| SYN | 建立连接(Synchronize) |
| FIN | 关闭连接(Finish) |
| ACK | 确认响应(Acknowledgment) |
| PSH | 有 DATA 数据传输(Push) |
| RST | 连接重置(Reset) |
| URG | 紧急位(Urgent,需优先处理) |
3.3 几种端口扫描技术
- 完全连接扫描 (Connect Scan) :基于 TCP 三次握手机制 ,完成源端与目标端口的完整连接。若握手成功,则判定端口开放;若失败,则判定端口关闭。该方法容易被日志记录。
- 半连接扫描 (Half‑open Scan) :半连接扫描是指在源主机和目的主机的三次握手连接过程中,只完成前两次握手,不建立一次完整的连接。
- SYN 扫描 :首先向目标主机发送连接请求,当目标主机返回响应后,立即切断连接过程,并查看响应情况。如果目标主机返回 ACK 信息,表示目标主机的该端口开放。如果目标主机返回 RESET 信息,表示该端口没有开放。
2 和 3 的区别:二者本质上是同一种技术,没有区别(或者几乎没有区别),只是在不同语境下的两
种叫法。如果非要像教材这样分成两种,或者应付考试,就注意上面标红的关键词,能够进行选择题
的区分就可以了。
- **ID 头信息扫描:**这种扫描方法需要用一台第三方机器配合扫描,并且这台机器的网络通信量要非常少,即 dumb 主机。首先由源主机 A 向 dumb 主机 B 发出连续的 PING 数据包,并查看主机 B 返回数据包的 ID 头信息。通常,顺序数据包的 ID 头值会增加 1。随后,源主机 A 假冒主机 B 的地址,向目的主机 C 的任意端口 (1~65535) 发送 SYN 数据包。此时,主机 C 向主机 B 发送的数据包会有两种结果:
- 若返回 SYN/ACK,说明该端口处于监听状态;
- 若返回 RST/ACK,说明该端口处于非监听状态。
根据两种 PING 响应的 ID 头信息可判断:若主机 C 的端口开放,主机 B 返回给 A 的数据包 ID 头值
不是递增 1,而是大于 1;若端口非开放,主机 B 返回的 ID 头值则规律地递增 1。
- 隐蔽扫描:隐蔽扫描是指能够成功绕过 IDS、防火墙和网络监视系统等安全机制,从而获取目标主机端口开放信息的一种高级扫描方式。
- SYN/ACK 扫描:由源主机向目标主机的特定端口直接发送 SYN/ACK 数据包,而不遵循 TCP 三次握手的第一步(发送 SYN 包)。目标主机收到此类异常数据包后,会判定为错误的连接尝试并做出响应:若端口未开放,会直接返回 RST 数据包;若端口处于监听状态 (LISTENING),则不会回复任何信息,而是直接丢弃该异常数据包。
- FIN 扫描 :源主机向目标主机 B 发送 FIN 数据包,然后查看反馈信息。如果端口返回 RESET 信息,则说明该端口关闭。如果端口没有返回任何信息,则说明该端口开放。
- ACK 扫描(教材写法有问题) :首先由主机 A 向目标主机 B 发送 FIN 数据包,然后查看反馈数据包的 TTL 值和 WIN 值。开放端口所返回的数据包的 TTL 值一般小于 64,而关闭端口的返回值一般大于 64。开放端口所返回的数据包的 WIN 值一般大于 0,而关闭端口的返回值一般等于 0。
- NULL 扫描 :将源主机发送的数据包中的 ACK、FIN、RST、SYN、URG、PSH 等标志位全部置空。若目标主机无反馈,则端口开放;若返回 RST 信息,则端口关闭。
注:标志位全部置空表示数据包仅含数据信息,不包含任何控制信息,也不会触发 TCP 连接的建立、
终止或其他控制操作,仅做简单数据传输。
- XMAS 扫描 :原理与 NULL 扫描相同,但需将 ACK、FIN、RST、SYN、URG、PSH 等标志位全部置为 1。若目标主机无反馈,则端口开放;若返回 RST 信息,则端口关闭。
💡 端口扫描分段记忆法:
- 1--3 同类(完全/半连接/SYN 都基于三次握手)→ 教学重点
- 4、8 单独(ID 头扫描 = dumb 主机;ACK 扫描 = TTL/WIN)
- 5 不管(隐蔽扫描是概念)
- 6、7 同类(SYN/ACK 扫描 + FIN 扫描,都是发"非正常"包看反馈)
- 9、10 同类(NULL + XMAS,标志位全置 0 或全置 1)
⚠️ 命题关键词区分:
- 半连接扫描:「只完成前两次握手」 / 「不建立完整连接」
- SYN 扫描 :「立即切断连接」 / 「查看响应后切断」
- 完全连接 = 「完整三次握手」
- 半连接 = 教材对 SYN 扫描的另一种叫法,本质同一种技术,理论上几乎没区别
⚠️ 2025 真题 :「仅完成 TCP 三次握手前两次的扫描方式」→ A. 半连接扫描(半连接是更通用的分类,SYN 是其具体实现)
3.4 口令破解【常考】
三种破解方式:
- 口令猜测:针对用户弱口令
- 穷举搜索:高性能计算机逐个尝试密码选择空间
- 撞库:利用已泄露的用户密码数据集,通过关键词匹配与目标系统信息碰撞
⚠️ 2025 / 2019 真题 :「撞库」攻击本质上属于 A. 口令破解(不是 SQL 注入/代码执行/恶意软件)
3.5 缓冲区溢出【了解】
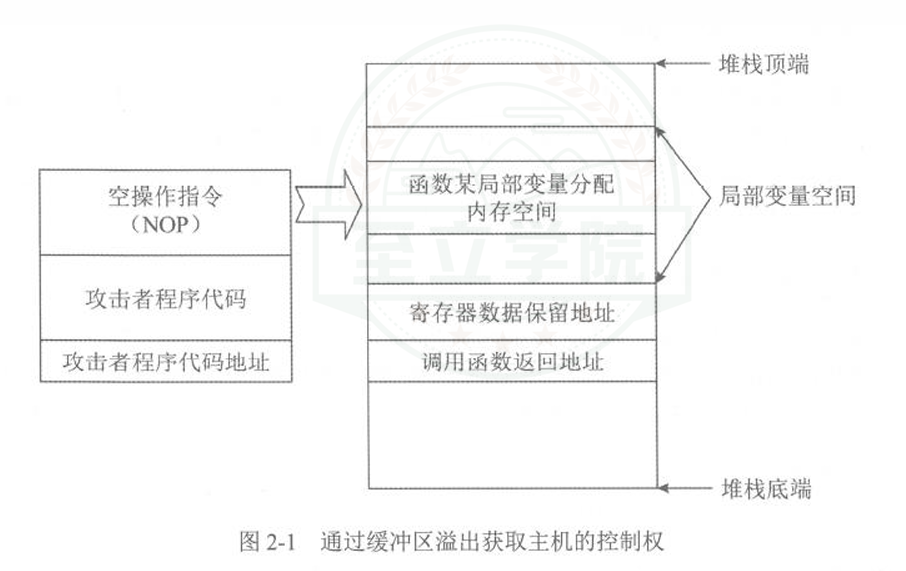
- 占远程网络攻击的绝大多数。
- 原理:攻击者将特意构造的攻击代码植入有缓冲区溢出漏洞的程序之中 → 改变漏洞程序的执行过程 → 得到被攻击主机的控制权。
- 关键:缓冲区溢出漏洞会给予攻击者控制程序执行流程的机会。
3.6 恶意代码【常考】
常见类型:
| 类型 | 特点 |
|---|---|
| 计算机病毒 | 需宿主文件触发传播 |
| 网络蠕虫 | 可独立复制传播(无需人工干预) |
| 特洛伊木马 | 伪装成正常程序,含隐藏恶意功能 |
| 后门 | 绕过认证,维持访问 |
| 逻辑炸弹 | 满足特定条件触发 |
| 僵尸网络 | 被控主机群(Botnet) |
著名代表(必记):
| 年份 | 名称 | 关键事实 |
|---|---|---|
| 1988 年 | 小莫里斯蠕虫 | 由小莫里斯编制,感染 UNIX 主机 |
| 2001 年 8 月 | 红色代码(Code Red) | 利用微软 Web 服务器 IIS 4.0/5.0 中 index 服务的安全缺陷(2025 真题) |
| 2010 年 | 震网(Stuxnet) | 首个专门用于定向攻击真实世界中基础(能源)设施的恶意代码 |
⚠️ 2025 真题 :「红色代码蠕虫利用的微软 IIS 服务器漏洞对应的服务是」→ C. index(不是 login / http / request)
定义:攻击者利用系统的缺陷,执行一些恶意的操作,使得合法的系统用户不能及时得到应得的服务或系统资源(CPU 处理时间、存储器、网络带宽等)。
3.6.1 DoS 八种类型【必背】
| 序号 | 类型 | 原理 |
|---|---|---|
| 1 | 同步包风暴(SYN Flood) | 发送大量半连接状态的服务请求(耗尽服务器连接资源) |
| 2 | UDP 洪水(UDP Flood) | 伪造与某一主机 Chargen 服务之间的 UDP 连接,回复地址指向开放 Echo 服务的主机,生成两台主机间的无用数据流 |
| 3 | Smurf 攻击 | 将回复地址设成目标网络广播地址的 ICMP 应答请求包,使该网络所有主机都应答 → 网络阻塞 |
| 4 | 垃圾邮件 | 给受害用户信箱发垃圾信息,耗尽磁盘空间 |
| 5 | 消耗 CPU 和内存资源 | 利用系统计算算法漏洞,构造恶意输入数据集导致 CPU/内存耗尽 |
| 6 | 死亡之 ping(Ping of Death) | 产生**畸形、尺寸超过 ICMP 上限(64KB)**的包 → TCP/IP 堆栈崩溃 → 接收方停机 |
| 7 | 泪滴攻击(Teardrop) | 通过加入过多或不必要的偏移量字段,使计算机系统重组错乱,产生不可预期后果 |
| 8 | 分布式拒绝服务(DDoS) | 攻击者从多个已入侵的跳板主机控制数个代理攻击主机,激活干扰命令,对受害主机大量攻击 |
💡「DoS 1、3、7 容易出题,根据描述选对应名词」
- 半连接/资源耗尽 → SYN Flood
- ICMP 广播应答 → Smurf
- IP 偏移错位 → 泪滴(Teardrop)
3.6.2 DDoS 著名攻击程序【2025 真题】
最著名的 DDoS 程序有 4 种:
- Trinoo
- TFN
- TFN2K
- Stacheldraht
⚠️ 2025 真题 :「以下不属于分布式拒绝服务攻击(DDoS)工具的是」→ B. HashDOS (HashDoS 属于消耗 CPU 和内存资源的 DoS,不是 DDoS 工具)
3.7 网络钓鱼(Phishing)【有时考】
定义 :通过假冒可信方(知名银行、在线零售商、信用卡公司等可信品牌)提供网上服务,以欺骗手段获取敏感个人信息(口令、信用卡详细信息等)的攻击方式。
- 综合利用 社会工程攻击技巧 + 多种现代网络攻击手段
- 最典型方法:欺骗性电子邮件 + 伪造网站
⚠️ 2018/2016 真题 :「网络钓鱼与 Web 服务没有关系」是 错误 的------钓鱼网站就是 Web 服务
⚠️ 2017 真题 :「不是网络钓鱼的常用手段」→ D. 利用蜜罐(网络钓鱼的常用手段是社会工程学 + 假冒电商/网银/证券网站)
3.8 其他攻击方法(了解)
| 攻击 | 原理 / 关键点 |
|---|---|
| 网络窃听 | 利用网络通信技术缺陷;常见手段:网络嗅探 + 中间人攻击;网卡设为「杂乱(混杂)」模式可接收整个网络数据包 |
| SQL 注入 | Web 三层架构(浏览器+Web 服务器+数据库);Web 脚本缺少输入合法性检查;攻击者把 SQL 命令插入 Web 表单输入域或页面请求字符串 |
| 社交工程 | 通过社交活动获取信息(如伪造管理员身份发邮件骗密码) |
| 电子监听 | 电子设备远距离监视电磁波传送过程;无线电接收装置可在远处看到输入字符或屏幕内容 |
| 会话劫持 | 攻击者在合法用户获得初始授权之后 建立连接;典型实例:TCP 会话劫持;主机不知合法用户连接已断开 → 攻击者接管所有权限 |
| 漏洞扫描 | 自动检测远程或本地主机安全漏洞的软件;为下一步攻击做准备 |
| 代理技术 | 通过免费代理服务器进行攻击;以代理为"攻击跳板"增加追踪难度 |
| 数据加密 | 攻击者采用加密逃避追踪;安全原则:任何与攻击有关的内容都必须加密或立刻销毁 |
⚠️ 2017 真题 :「跨站脚本攻击(XSS)」属于被动攻击(不修改任何数据,只是插入恶意 HTML 代码被动等待用户浏览触发)
四、黑客常用工具【熟悉举例,能区分类型】
网络攻击者常常采用的工具,主要包括扫描器、远程监控、密码破解、网络嗅探器、安全渗透工具箱等。(熟悉举例的工具名称,能区分什么工具属于哪一类)
4.1 扫描器(Scanners)
通过自动化扫描程序探测目标的 IP、开放端口、服务器系统与应用版本、可能存在的安全漏洞等。
| 工具 | 类型 | 核心特点 |
|---|---|---|
| Nmap(Network Mapper) | 端口扫描 + 操作系统识别 | 功能强大的免费 网络扫描工具;支持多种扫描方式(全连接/半连接扫描等);渗透测试必备 |
| Nessus | 漏洞扫描 | 全球广泛使用;早期开源免费;多线程 + 插件扩展机制更新漏洞库;目前已商业化 |
| SuperScan | 端口扫描(Windows 平台) | 轻量级;集成 TCP Connect 全连接扫描、Ping 探测、域名解析 |
⚠️ 2025 真题 :「属于端口扫描工具的是」→ A. nmap (Nessus/COPS/X-scan 是漏洞扫描工具,非端口扫描)
4.2 远程监控
实际是在受害机器上运行代理软件 ,在黑客电脑中运行管理软件。受害机器被称为 「肉鸡」,常被用于发起 DoS 或作为攻击跳板。
| 工具 | 备注 |
|---|---|
| 冰河 | 国内经典 |
| 网络精灵 | 国内经典 |
| Netcat | 被称为"瑞士军刀",常用于反弹 shell |
4.3 密码破解工具
| 工具 | 适用平台 | 关键特点 |
|---|---|---|
| John the Ripper | Unix/Linux | 检查弱口令;支持几乎所有 Unix 平台上经 crypt 函数加密后的口令哈希 |
| L0phtCrack(LC5) | Windows | 破解 Windows 系统口令;集成词典攻击、组合攻击、强行攻击;分析 SAM 数据库密码哈希 |
⚠️ 2024 真题 :「破解 Windows 密码的工具是」→ B. L0phtCrack(John the Ripper 跨平台但 Windows 兼容性略逊;Wireshark 是抓包工具;Metasploit 是渗透框架,smb_login 模块可爆破但非专用)
4.4 网络嗅探器(Network Sniffer)
通过截获网络中的信息包,对加密数据包进行破解并分析内部数据,从而窃取系统关键信息。
| 工具 | 特点 |
|---|---|
| Tcpdump | 命令行抓包工具,Linux 平台经典 |
| DSniff | 综合性嗅探工具集 |
| WireShark | GUI 抓包工具(事实标准) |
⚠️ 2025 真题 :「以下不属于嗅探设备/工具的是」→ A. nmap (nmap 是端口扫描工具,主要探测目标主机开放端口、操作系统类型)
⚠️ 2020 真题 :「Sniffer 工具中属于硬件的是」→ D. 协议分析仪 (软件 Sniffer 有 NetXray/Netmonitor/Packetboy 等;硬件 Sniffer 通常称为协议分析仪)
4.5 安全渗透工具箱
| 工具 | 特点 |
|---|---|
| Metasploit | 开源 渗透测试工具;提供漏洞查找 → 利用 → 验证 全流程服务;支持超过 1500 个漏洞的挖掘与利用;OWASP TOP10 专业测试 |
| BackTrack5(BT5) | 集成海量安全工具的 Linux 发行版 ;覆盖信息收集 → 漏洞评估 → 利用 → 提权 → 维持访问 → 逆向工程 → 压力测试 全攻击链;2013 年停止维护 ,主流替代为 Kali Linux |
4.6 工具分类速查表【2021 真题】
| 类别 | 作用 | 经典工具 |
|---|---|---|
| 扫描器 | 扫描目标系统的地址、端口、漏洞 | NMAP、Nessus 、SuperScan |
| 远程监控 | 代理软件,控制"肉鸡" | 冰河、网络精灵、Netcat |
| 密码破解 | 猜测、穷举、破解口令 | John the Ripper、LOphtCrack |
| 网络嗅探 | 截获、分析、破解网络信息 | Tcpdump、DSniff、WireShark |
| 安全渗透工具箱 | 漏洞利用、特权提升 | Metasploit、BackTrack5(已被 Kali 替代) |
⚠️ 2021 课堂练习 :「属于网络嗅探器工具的是」→ D. WireShark(SuperScan=扫描器;LOphtCrack=密码破解;Metasploit=渗透工具箱)
五、网络攻击案例分析【偶尔考】
| 案例 | 关键事实 |
|---|---|
| DDoS 攻击 | Distributed Denial of Service;通过大量请求使目标服务器资源耗尽,无法向合法用户提供服务 |
| W32.Blaster 冲击波蠕虫 | 利用 Windows 系统 DCOM RPC 漏洞 快速传播;会导致受感染计算机运行不稳定、频繁重启;对 windowsupdate.com 发起拒绝服务攻击,阻碍受害用户下载补丁 |
| 2015 年乌克兰电网攻击 | 2015.12.23 多个地区电力系统遭受针对性攻击 → 大面积同时停电,数百万人受影响;调查确认是攻击者通过恶意软件破坏关键电力基础设施控制系统 ;公认的首个导致大规模物理停电的网络攻击事件 |
⚠️ 2025 真题 :「W32.Blaster(冲击波蠕虫)关闭 Windows Update 服务的行为属于」→ A. 拒绝服务攻击(破坏服务可用性;关闭 Update 服务 → 用户无法获取补丁修复漏洞 → 系统持续暴露风险)