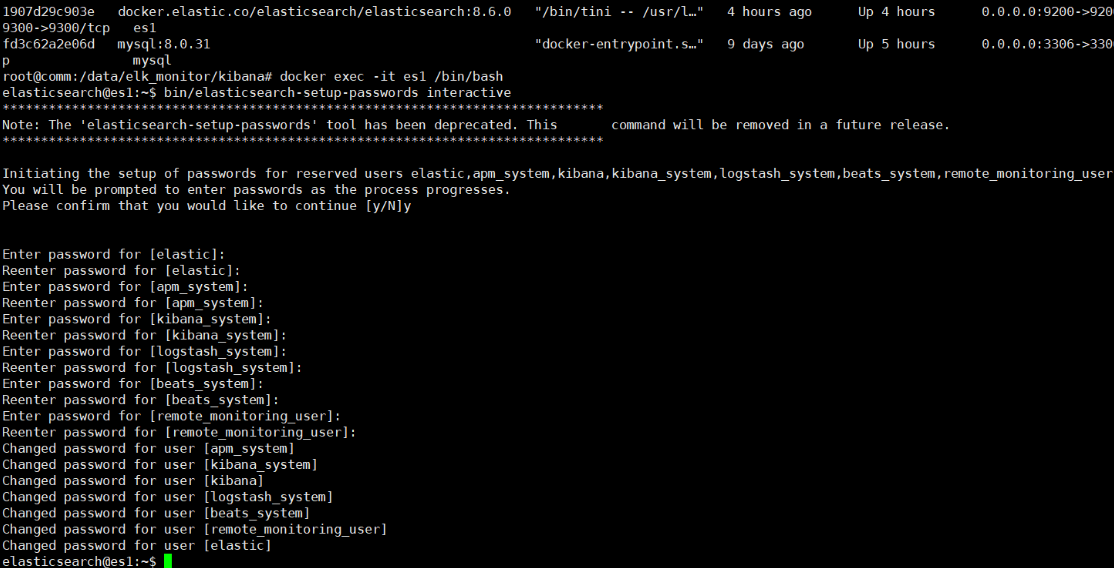
#启动
docker-compose up -d
#检查
curl http://192.168.10.14:9200/_cluster/health?pretty -u elastic:vsUZGKNvjWRtTKPmDG
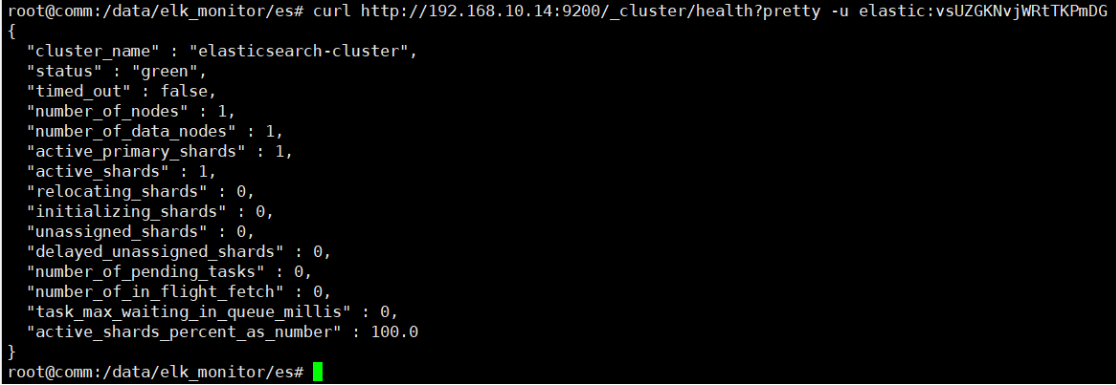
浏览器访问:
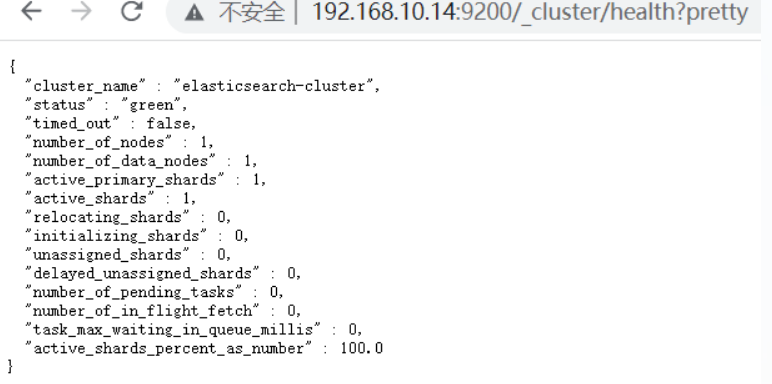
#kibana部署
mkdir -p kibana/config
#kibana.yml 配置
elasticsearch.hosts: ["http://es1:9200"]
server.host: 0.0.0.0
server.port: 5601
elasticsearch.username: "kibana"
elasticsearch.password: "vsUZGKNvjWRtTKPmDG"
i18n.locale: "zh-CN"
xpack.encryptedSavedObjects.encryptionKey: dcbf819d8874e8242eaf107d538fe874
xpack.reporting.encryptionKey: ba2d98e6dad4fa73d77f5f34a568cfdd
xpack.security.encryptionKey: 3871dfc1bd945e1141364e4244800b39
#需要进入es节点配置密码访问
#需要先开启xpack,否则报错,进入一个节点
bin/elasticsearch-setup-passwords interactive
密码:vsUZGKNvjWRtTKPmDG