arp : ip:mac的映射关系,会给你缓存起来
如果我想得到我的(局域网)内网中,所有IP地址和它对应的mac地址,我该怎么做?
arp的缓存长度:1、需要缓存提高效率
2、时间长度有限制,ip和mac地址都有可能变化。
mac->ip :逆地址解析协议(RARP)
1、NAT技术背景
NAT技术当前解决IP地址不够用的主要手段,是路由器的一个重要功能;
-
NAT能够将私有IP对外通信时转为全局IP,也就是就是一种将私有IP和全局IP相互转化的技术方法;
-
很多学校、家庭、公司内部采用每个终端设置私有IP,而在路由器或必要的服务器上设置全局IP;
-
全局IP要求唯一,但是私有IP不需要;在不同的局域网中出现相同的私有IP是完全不影响的;
将源端口IP地址替换成我们路由器所对的WAN口IP这个过程我们称为NAT技术,私有IP内部,转换的工作都会存在
公网世界,不需要源ip地址替换
路由器的WAN口ip,替换报文的源IP。
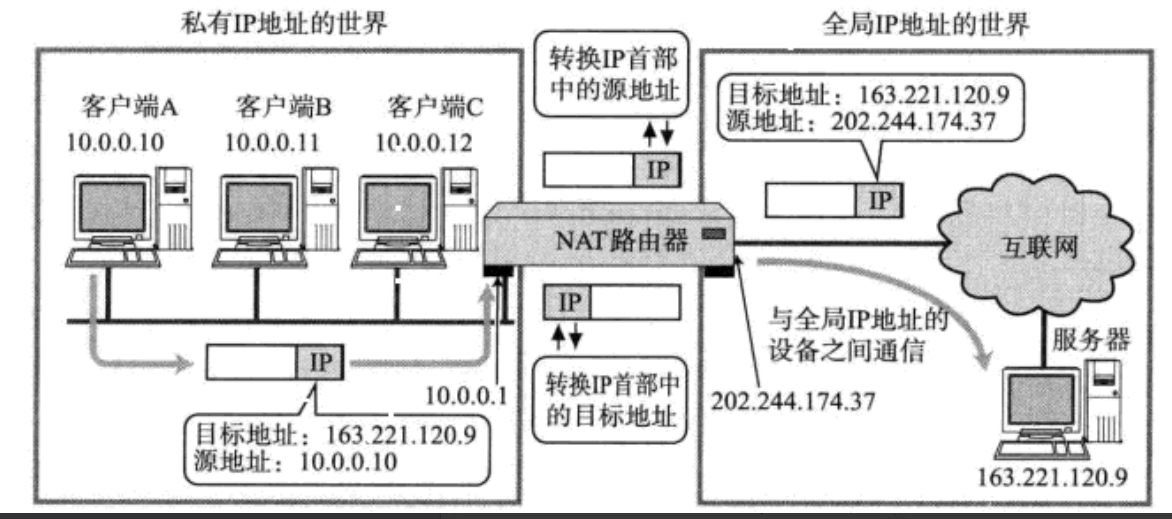
NAT IP转换过程
-
NAT路由器将源地址从10.0.0.10替换成全局的IP 202.244.174.37;
-
NAT路由器收到外部的数据时,又会把目标IP从202.244.174.37替换回10.0.0.10;
-
在NAT路由器内部,有一张自动生成的,用于地址转换的表;
-
当10.0.0.10第一次向163.221.120.9发送数据时就会生成表中的映射关系;
NAPT
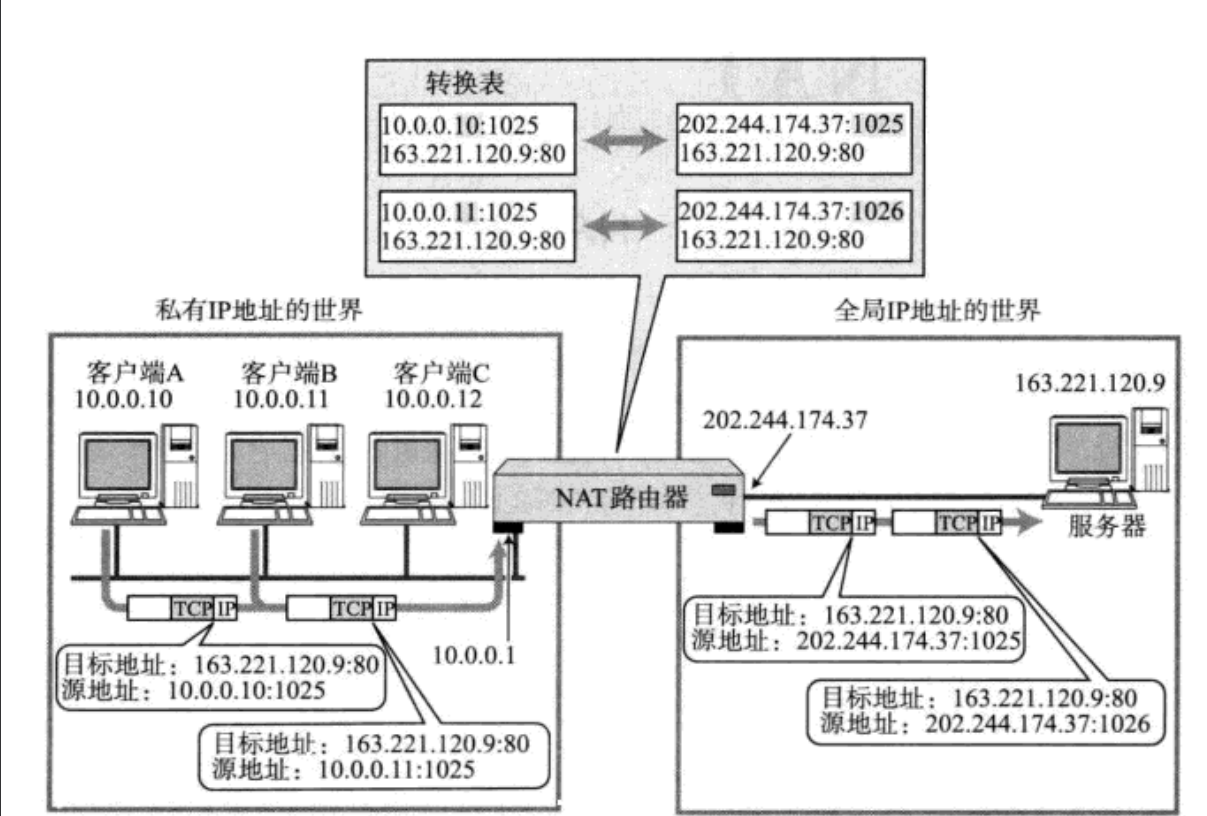
那么问题来了,如果局域网内,有多个主机都访问同一个外网服务器,那么对于服务器返回的数据中,目的IP都是相同的。那么NAT路由器如何判定将这个数据包转发给哪个局域网的主机?
这时候NAPT来解决这个问题了。使用IP+port来建立这个关联关系
NAT技术的缺陷
由于NAT依赖这个转换表,所以有诸多限制:
-
无法从NAT外部向内部服务器建立连接;
-
装换表的生成和销毁都需要额外开销;
-
通信过程中一旦NAT设备异常,即使存在热备,所有的TCP连接也都会断开;
2、代理服务器
私有IP内部,转换的工作都会存在,公网世界,不需要源ip地址替换
路由器的WAN口ip,替换报文的源IP, 源ip,源端口也可能会被替换。