三台虚拟机搭一个 Wazuh 检测实验室:复现 SSH 暴力破解全流程
安全运营(SOC)的核心能力是"检测 → 分析 → 响应"。怎么练?自己搭个实验室,用开源 SIEM 平台 Wazuh 监控一台靶机,再用 Kali 复现攻击,看告警怎么触发、攻击链怎么还原、MITRE 怎么映射。本文记录完整过程。
一、为什么搭这个实验室
看书、看教程只能懂理论;安全运营真正要的是动手验证:攻击来了,检测平台到底怎么告警、告警里有哪些字段、怎么还原攻击链。搭一个最小实验室,就能把这套链路亲手跑一遍。
二、架构设计(三台虚拟机)
| 虚拟机 | 角色 | 系统 | 组件 |
|---|---|---|---|
| 检测机 | Wazuh 服务器 | Ubuntu 24.04(8GB) | wazuh-indexer / manager / dashboard |
| 攻击机 | 攻击者 | Kali Linux | hydra(暴力破解) |
| 靶机 | 被监控目标 | Ubuntu 24.04(2GB) | wazuh-agent |
scss
Kali ──SSH暴力破解──> 靶机(wazuh-agent) ──日志上报──> 检测机(Wazuh) ──> 告警 + MITRE关键点:agent 装在"被攻击的靶机"上(它把 SSH 失败日志上报给 Wazuh),攻击机只负责打。检测机不能装 agent(wazuh-agent 和 wazuh-manager 冲突)。
三、实操步骤
Step 1:部署 Wazuh 服务器
检测机装 Wazuh 4.10(官方一键脚本)。这一步国内环境坑不少(代理、证书、磁盘、官方 Bug),我单独写过一篇踩坑记录,这里不展开。装好后 dashboard 能登录即可。
Step 2:靶机接入 wazuh-agent
在靶机装 agent,连回检测机:
bash
wget https://packages.wazuh.com/4.x/apt/pool/main/w/wazuh-agent/wazuh-agent_4.10.4-1_amd64.deb
sudo WAZUH_MANAGER='<检测机IP>' dpkg -i ./wazuh-agent_4.10.4-1_amd64.deb
sudo systemctl daemon-reload && sudo systemctl enable wazuh-agent && sudo systemctl start wazuh-agent
dashboard 的 Agents Summary 里看到靶机(Active)就接入成功。
Step 3:Kali 复现 SSH 暴力破解
bash
# 解压字典(Kali 自带 rockyou 是压缩包)
sudo zcat /usr/share/wordlists/rockyou.txt.gz > /tmp/rockyou.txt
# hydra 爆破靶机 SSH(-t 4 限制并发)
hydra -l target -P /tmp/rockyou.txt ssh://<靶机IP> -t 4目的不是真破解密码,是产生大量 SSH 失败登录,触发 Wazuh 检测。
Step 4:看 Wazuh 告警
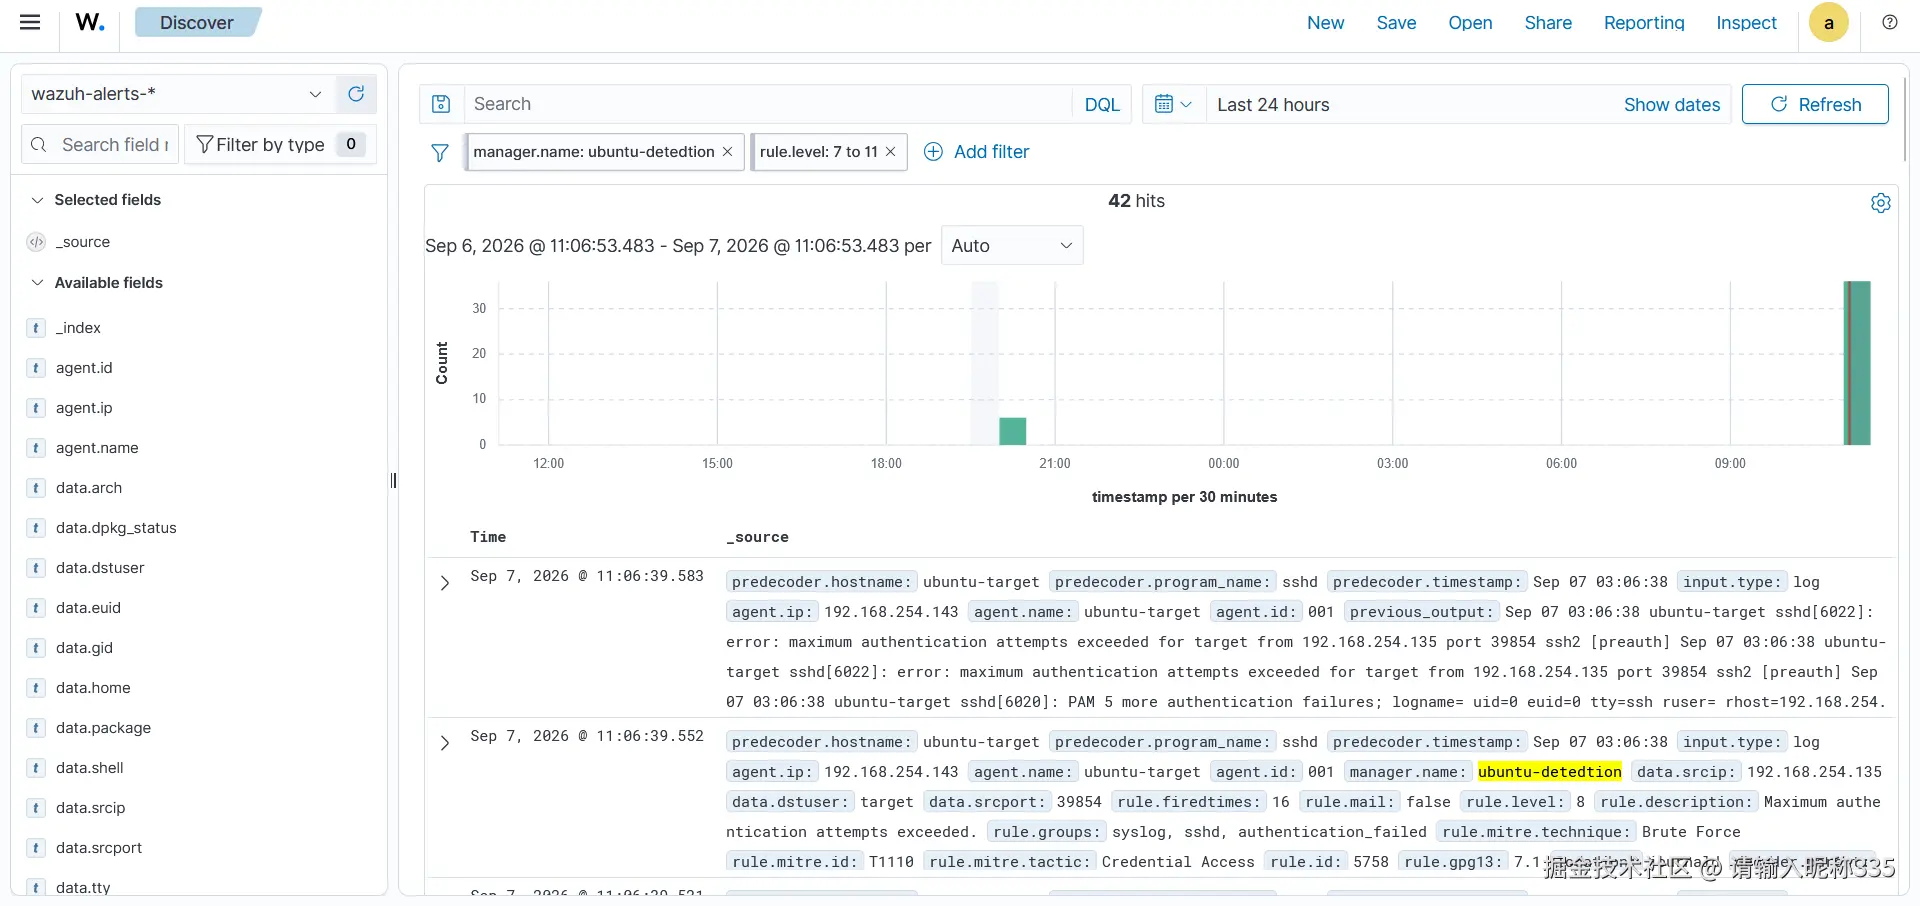
30 秒左右,dashboard 的 Explore → Events 里出现 SSH 告警,规则有:
5758Maximum authentication attempts exceeded(level 8)2502User missed the password more than one time(level 10)40111Multiple authentication failures(level 10)
📸 (截图:Wazuh 告警列表,三条规则)
Step 5:还原攻击链
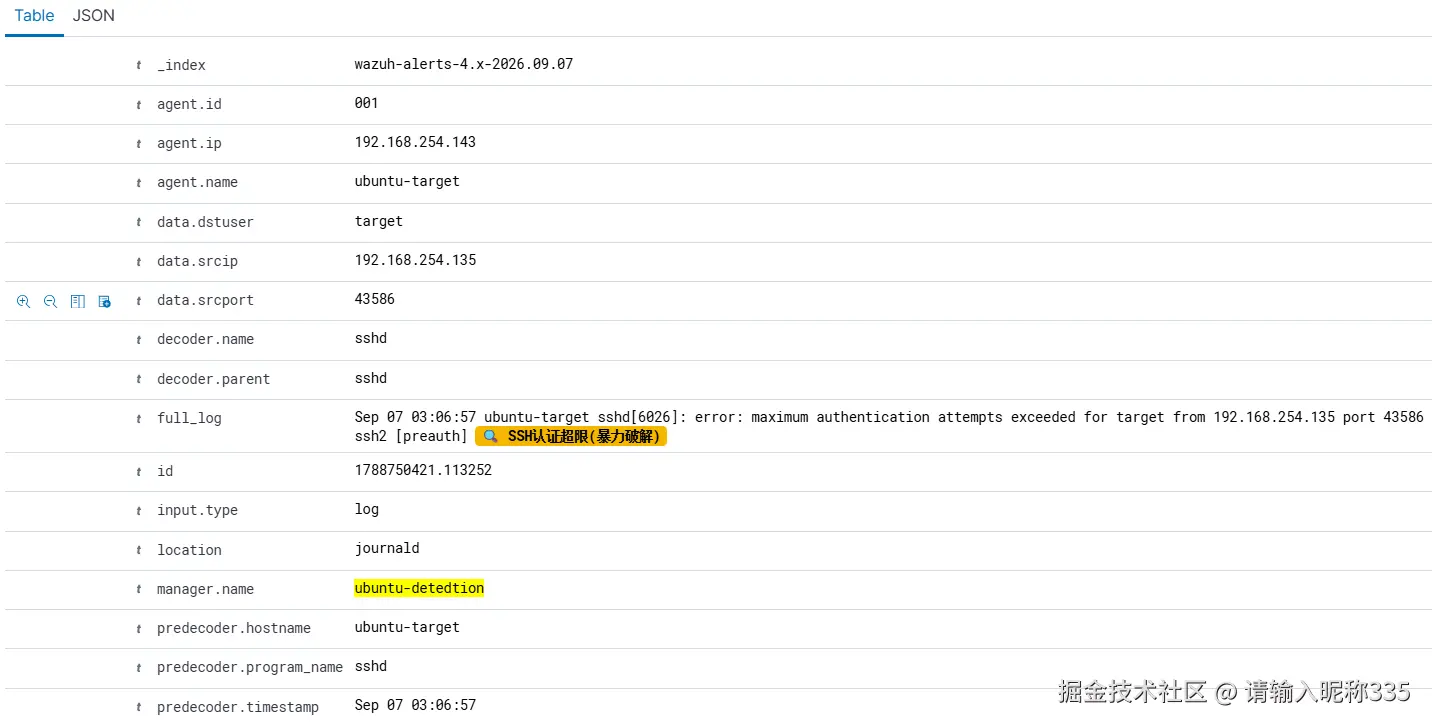
点开告警详情,从字段还原完整攻击链:
data.srcip:攻击源 IP(Kali)agent.name/data.dstuser:受害主机 + 被攻击账户predecoder.program_name:sshd(SSH 服务)full_log:原始日志(PAM 5 more authentication failures ... rhost=攻击IP user=target)
📸 (截图:告警详情字段,攻击链)
Step 6:MITRE ATT&CK 映射
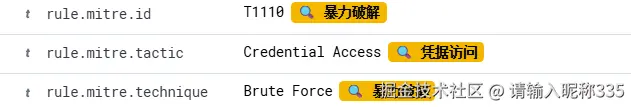
告警里自动带 MITRE 映射:
makefile
rule.mitre.technique: Brute Force(暴力破解)
rule.mitre.id: T1110
rule.mitre.tactic: Credential Access(凭据访问)
这就是安全运营面试常问的"攻击技战术"------不用背,平台自动给你标好了。
📸 (截图:MITRE 字段 T1110)
Step 7:研判结论 + 处置
一条告警的完整研判:
"SSH 暴力破解:攻击源 X 对主机 Y 的账户 Z 持续密码尝试,触发 16 次,映射 MITRE T1110(Brute Force)。处置:封禁源 IP + 启用 fail2ban + 核查账户是否被爆破。"
四、这个实验室沉淀了什么能力
| 安全运营能力 | 对应 |
|---|---|
| 攻击理解 | 复现 SSH 暴力破解 |
| 检测配置 | agent 接入、日志采集 |
| 告警研判 | 读懂 3 条规则、判断攻击 |
| 攻击溯源 | 从字段还原攻击链 |
| ATT&CK 映射 | T1110 / Credential Access |
| 报告能力 | 输出研判结论 + 处置建议 |
这六项,就是 SOC 分析师/安全运营岗的核心技能,一个实验室全练到了。
五、扩展方向
- 加 Web 攻击场景(SQL 注入 / DVWA / webshell)
- 加横向移动、提权、挖矿场景
- 写自定义 Wazuh 规则 / Sigma 规则,降低误报
- 接 SOAR 自动化响应(自动封禁源 IP)
- 输出正式的安全事件分析报告
六、结语
搭检测实验室的成本很低(三台虚拟机 + 开源 Wazuh),但收获很大------它把"安全运营"从抽象概念变成可亲手验证的链路。检测、分析、溯源、ATT&CK 映射,每一步都能自己跑一遍,这才是真正吃透了安全运营。
配套:Wazuh 部署踩坑记录、告警中文助手工具见 GitHub(loadthing)。