网络升级的"不可能三角"
企业数字化转型中,网络架构迭代面临一个经典困境:业务连续性、安全能力升级、部署成本三者难以兼得。
传统网络改造方案往往需要变更现有拓扑、调整IP规划或路由策略,这意味着停机窗口、业务中断风险以及大量的前期规划工作。对于7×24小时运转的生产系统和实时在线的业务平台而言,这种代价往往不可接受。
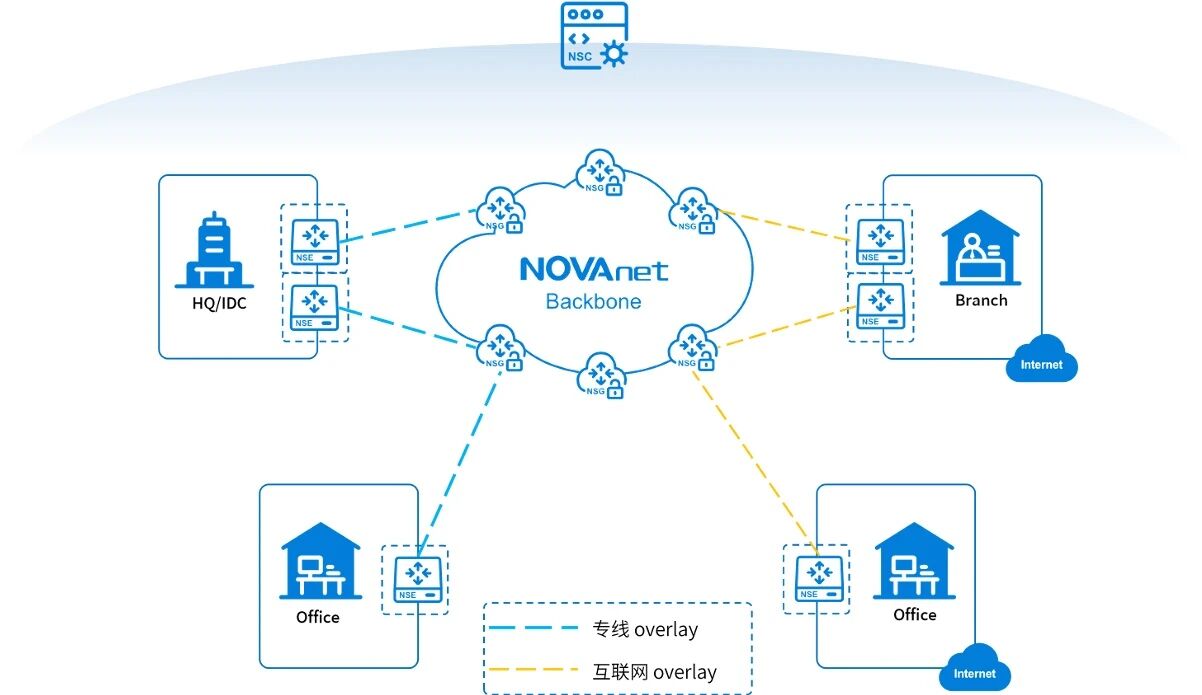
南凌科技SASE透明模式提供了一种非侵入式的解决路径:在不变动原有网络架构的前提下,平滑注入SD-WAN网络能力与安全能力。本文将从技术实现角度,对该模式的工作原理、核心能力和适用场景进行解析。
2 透明模式的技术定位
2.1 什么是"透明"
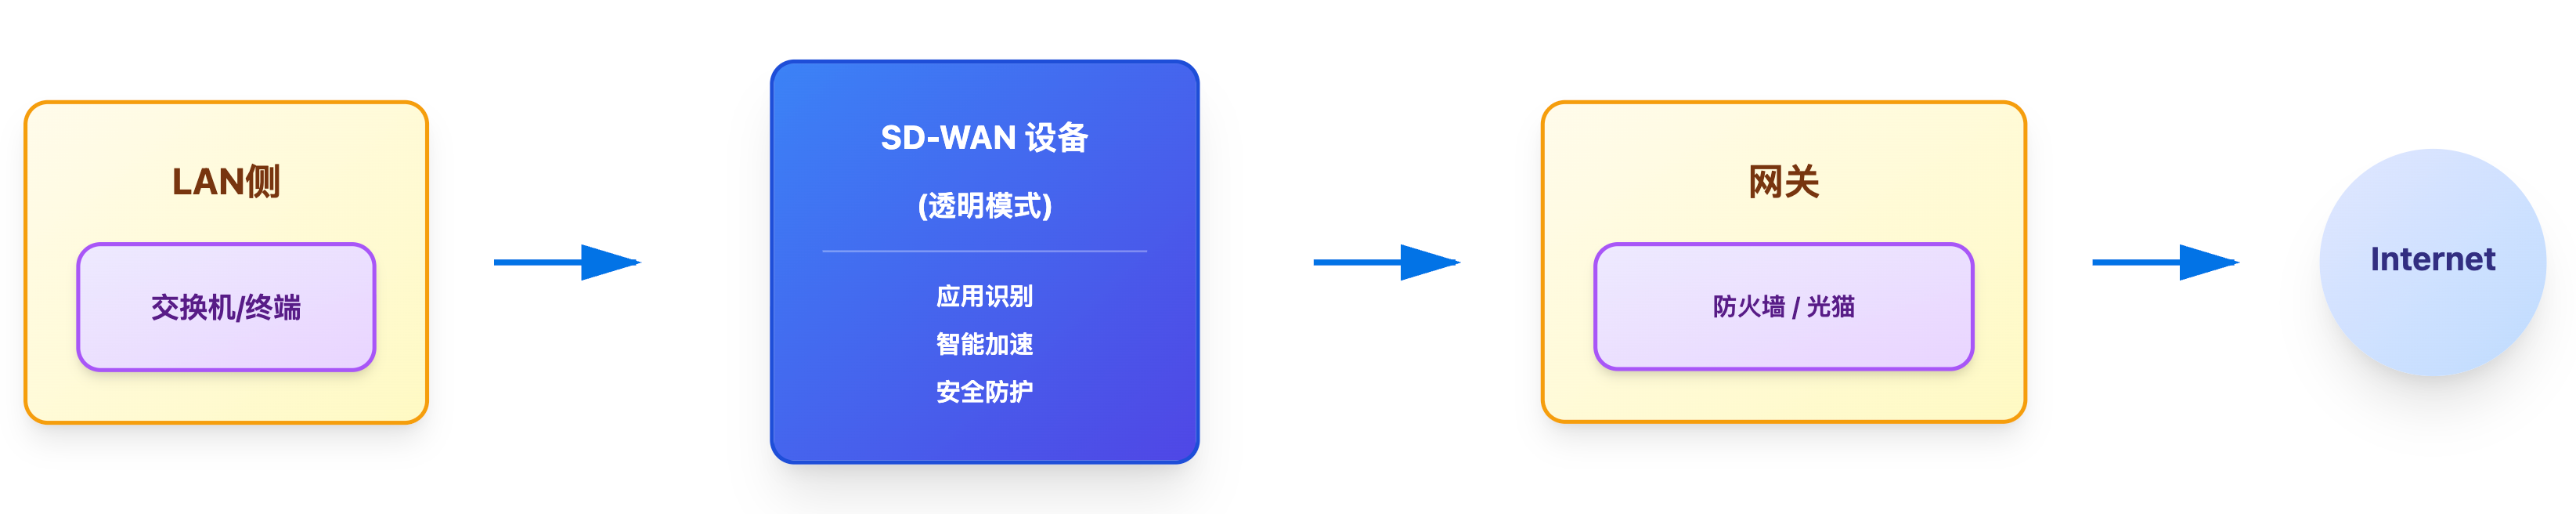
在网络安全设备部署中,"透明模式"通常指设备以二层桥接方式接入网络,不参与三层路由决策,对现有IP地址规划和路由协议完全透明。数据包经过设备时,设备对其进行检测和处理,但源IP、目的IP及路由路径保持不变。
南凌科技SASE透明模式在此基础上进一步扩展:除了安全检测能力外,还集成了SD-WAN的路径选择、应用识别和智能调度能力,实现网络与安全能力的双重透明注入。
2.2 与常规部署模式的对比
| 维度 | 常规网关模式 | 透明模式 |
|---|---|---|
| IP规划 | 需重新规划网段,设备作为网关 | 保持原始IP配置不变 |
| 路由调整 | 需修改路由指向 | 不参与路由决策,零路由变更 |
| 部署位置 | 通常部署在出口位置 | 可部署在防火墙与光猫/交换机之间 |
| 业务中断风险 | 割接过程存在中断窗口 | 部署过程对业务几乎无感知 |
| 适用场景 | 新建网络或可接受停机改造 | 存量网络升级、业务不可中断场景 |
3 核心能力解析
3.1 业务无感知部署
透明模式设备以桥接方式串接在现有链路中,保持原始IP和路由配置不变。部署过程无需修改现有网络设备的配置,也无需调整终端和服务器的网络参数。
技术要点:
-
设备对上层协议透明,不参与路由计算
-
支持在防火墙与光猫或交换机之间无缝接入
-
上线过程不产生广播风暴或路由震荡
对于正在运行的业务系统,这意味着几乎零中断风险。
3.2 透明转发中的安全能力
透明模式并不因为"透明"而牺牲安全能力。在数据包桥接转发的过程中,设备可执行完整的安全检测流程:
-
深度包检测(DPI) :识别应用层协议和内容
-
流量审计:记录和回溯网络访问行为
-
威胁情报分析:基于情报库匹配恶意IP、域名和文件哈希
-
策略控制:基于应用类型、用户身份、时间等维度执行访问控制
安全能力内置于转发路径中,无需额外部署独立安全设备。
3.3 部署灵活性
透明模式支持多种接入位置:
4 典型应用场景
4.1 存量网络的安全能力叠加
对于已部署MPLS专网或SD-WAN的企业,透明模式可在不改变原有网络结构的前提下,叠加零信任安全访问、高级威胁防护等能力。
技术价值:避免"推倒重来"式改造,保护既有网络投资,降低升级风险。
4.2 业务上云与迁移过程中的安全连续性
企业将关键业务从本地数据中心迁移至公有云或使用SaaS应用时,网络路径和访问模式发生变化。透明模式可确保迁移过程中安全防护策略的一致性,为云上应用提供与本地同等强度的安全能力。
技术价值:避免迁移期间出现安全策略真空期,防止安全盲区被利用。
4.3 合规要求下的平滑过渡
对于需遵循《网络安全法》、等保2.0等法规的行业,透明模式支持在业务不中断的前提下,逐步实施日志审计、加密流量检测等合规必需的安全控制措施。
技术价值:合规改造与业务运行并行,避免"先停机、后合规"的传统模式。
4.4 分布式企业的统一安全管控
对于拥有众多分支机构、大量远程员工或全球化运营的企业,透明模式可快速构建覆盖全球员工、设备及应用的一致安全策略框架,实现统一管控。
技术价值:策略集中定义、分布式执行,确保各站点安全能力一致。
5 总结
南凌科技SASE透明模式的核心价值在于:以非侵入方式解决业务连续性与安全升级之间的矛盾。通过二层桥接部署、透明转发和安全能力内置,企业在不改造现有网络架构的前提下,即可获得SD-WAN组网能力和完整的安全防护能力。
对于面临存量网络升级、业务上云迁移或合规改造的企业而言,透明模式提供了一条平滑、可靠、可快速落地的演进路径。