SASE(Secure Access Service Edge)的概念自提出以来,逐渐从架构理念走向产品落地。其核心思路是将网络能力(SD-WAN)与安全能力(SWG、CASB、ZTNA、NGFW等)整合到统一的云化平台中,通过边缘节点就近交付。
本文基于凌云SASE的产品架构设计,对其核心组件与功能模块进行技术拆解,供网络与安全工程师参考。
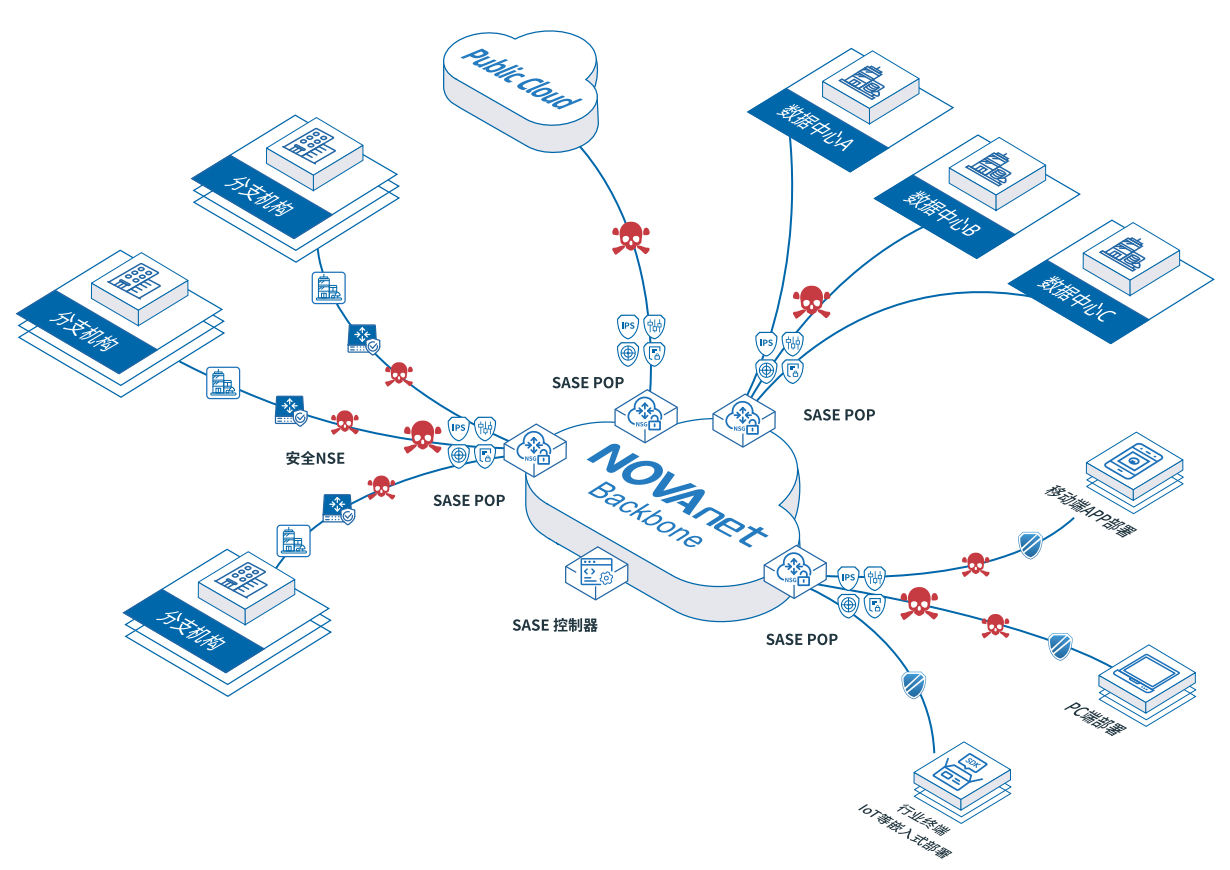
一、整体架构:三层组件协同
凌云SASE由控制器(NSC)、POP节点和接入组件三部分构成,形成"管理平面---数据平面---接入平面"的分层架构。
text
[NSE设备/凌云星连APP] ←→ [SASE POP节点] ←→ [NSC控制器]
接入平面 数据平面 管理平面-
控制器(NSC) :负责租户管理、资源管理、监控与策略编排
-
POP节点:融合云网安资源,承担数据转发与安全检测
-
接入组件:包括NSE设备和凌云星连客户端,负责终端接入
二、控制器(NSC):管理与编排平面
NSC负责租户管理、系统监控、资源管理和系统镜像管理等功能。在租户级别,用户可以进行整体监控、配置与监控网络服务和安全服务、管理告警和许可。
2.1 组件说明
NSC/EMS提供设备授权、注册、控制管理、批量处理、监控和状态显示。网络服务和安全服务在同一平台内统一管理,部署在南凌骨干网。
2.2 技术定位
从架构角度看,NSC实现了控制平面与数据平面的分离。控制器不承载业务流量,专注于策略定义、设备管理和状态监控,这是SASE架构区别于传统安全设备堆叠的核心特征。
三、POP节点:数据平面与安全能力承载
POP是云网安资源融合的节点,安全功能涵盖安全服务策略、安全防护、会话限制、行为管理、邮件过滤、防病毒和入侵检测等功能模块。
3.1 组件说明
-
SASE POP提供云网关和安全资源池
-
提供组网端口和网络出口
-
部署在南凌边缘计算平台
3.2 网络与安全能力
POP支持网络汇聚与集中上网功能,可配置SASE POP组网端口和网络出口,并支持与零信任VPN节点的网络打通。
从技术实现角度看,POP节点承担了以下职能:
-
流量汇聚:分支站点、数据中心、云平台的流量在此汇聚
-
安全检测:在转发路径中执行安全策略、会话控制、行为管理和威胁检测
-
云网安资源池:将网络能力与安全能力整合在同一节点内交付
四、接入组件:NSE与凌云星连
接入组件包括客户端接入设备NSE和零信任客户端软件凌云星连。
4.1 NSE设备
NSE具备SD-WAN组网功能和网络监控功能。在中高端型号的设备还集成了边界安全功能,提供全方位的安全服务,同时支持动态更新的全面威胁情报库信息。
4.2 凌云星连
凌云星连是零信任客户端软件,提供远程接入的身份认证与访问控制能力。其技术逻辑是:用户通过客户端完成身份验证后,获得对应权限的资源访问能力,而非传统VPN的"接入即内网可达"。
五、能力总结
从产品设计逻辑看,凌云SASE的核心特征可归纳为三点:
第一,网络与安全的一体化交付。 SD-WAN组网能力与SWG、CASB、ZTNA、NGFW等安全能力整合在同一平台内,通过统一控制器实现策略集中编排。
第二,边缘就近交付。 POP节点部署在边缘计算平台,安全能力随流量路径分布部署,避免流量回传数据中心带来的延迟。
第三,统一运营与可视化。 管理平台提供全局网络与安全可见性及配置管理,支持零接触部署、自动化配置下发、网络分析与安全分析。
六、结语
SASE的落地路径仍在演进中。从凌云SASE的架构设计来看,其思路是将网络能力与安全能力从"分离采购、分别部署"转向"统一交付、集中编排"。对于面临混合组网、多云访问和远程接入等场景的企业,这种架构模式提供了一种可评估的技术路径。