"明厨亮灶"不是装个摄像头就完事。监管要看得见、消费者要查得到、商家要管得住------这三重诉求背后,是后厨监控设备分散、协议各异、公示链路不通的硬骨头。EasyCVR多协议接入与统一分发能力,正好切中这类场景的落地痛点。
1、明厨亮灶为什么是个"集成"问题
明厨亮灶的初衷,是把后厨加工过程从"黑箱"变成"透明厨房"。但现实里,学校食堂、餐饮连锁、单位内部餐厅的后厨设备往往是分批建的:老的IPC走RTSP,新点位上了国标设备,还有一部分带着厂商私有协议,品牌、年代、网络条件都不统一。
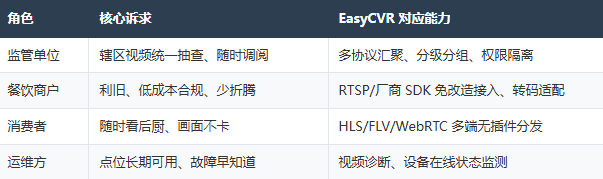
1)监管端:需要汇聚辖区内多商户视频,统一调阅、抽查。
2)商户端:已有摄像头要复用,不愿为合规重新布线换设备。
3)公示端:消费者通过小程序或网页能实时看后厨,画面要流畅稳定。
结果就是:摄像头装了不少,画面却散落在各自的NVR接入录像回放平台和厂商平台里,监管看不全、消费者点不开、商户自己也管不清。真正的难点不在前端设备,而在中间这一层------怎么把异构视频统一收上来、再合规地分发出去。
2、先对齐目标:合规到底看什么
在讨论技术方案之前,先把目标拆清楚。无论监管口径如何调整,明厨亮灶的验收逻辑通常绕不开四件事------它们也直接决定了平台该怎么选。
1)点位覆盖:粗加工、烹饪、面点、备餐、洗消等关键操作区都要有画面,盲区就是风险。
2)持续在线:不是抽查当天能看就行,公示点位要长期稳定在线,掉线要有发现机制。
3)随时调阅:监管侧要能按商户、按区域快速调看实时画面与历史录像。
4)留证可溯:一旦发生食安事件,能按时间点定位并导出对应录像。
四件事里有三件("持续在线""随时调阅""留证可溯")都落在平台侧,而不是摄像头侧。这也解释了为什么利旧设备同样可以做出合规的明厨亮灶。
3、私有化视频平台EasyCVR怎么支撑明厨亮灶
明厨亮灶本质上是"多来源视频汇聚+合规分发公示"的需求,这两点正是国标GB28181视频平台EasyCVR的强项。
1)多协议接入:兼容GB28181、RTSP、ONVIF、RTMP等标准协议,以及海康Ehome/SDK、大华SDK、华为SDK、宇视SDK、乐橙云、萤石云等厂商私有协议与SDK,老设备免改造接入。
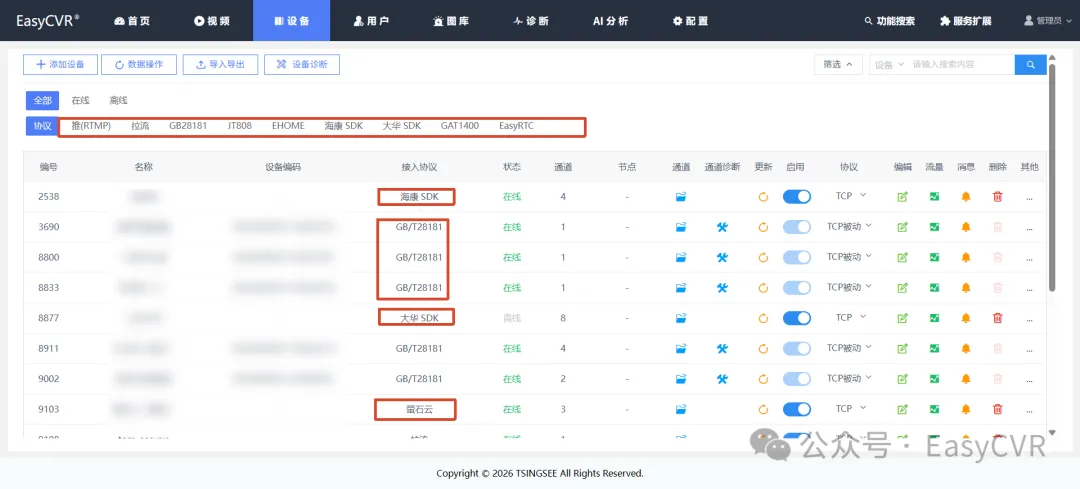
2)统一汇聚:分散在各商户、各楼层的视频流集中到一套平台,支持分级分组管理。
3)智能转码:支持H.265转H.264,并可调整分辨率、帧率,让老摄像头的画面也能正常播放。
4)多协议分发:转封装为RTMP、RTSP、HTTP-FLV、WS-FLV、HLS、WebRTC、HTTP-FMP4、WS-FMP4等,PC、手机、小程序、大屏无插件查看。
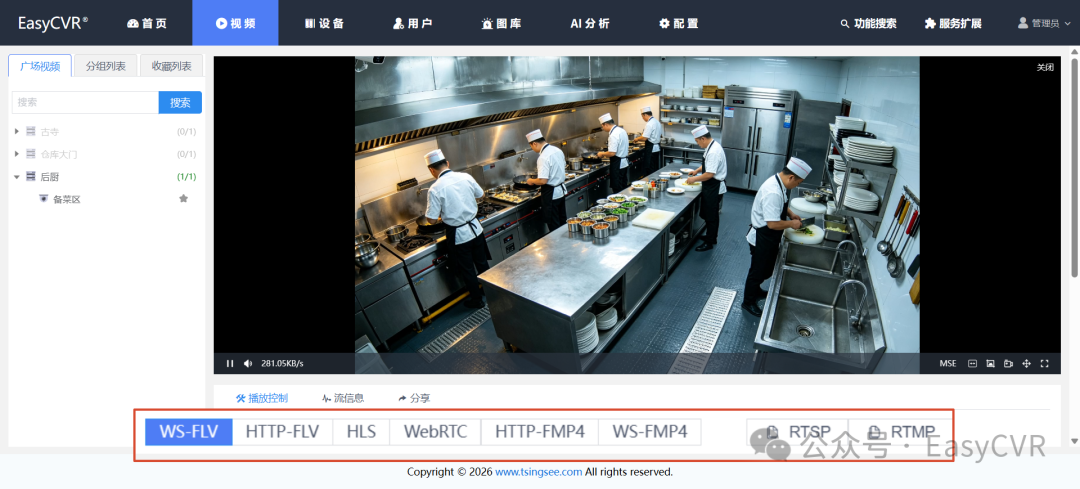
5)录像与回看:支持录像计划与本地/对象云存储,按时间检索回放,支持循环覆盖与过期清理。
6)分级权限:监管、商户管理员、公众公示按角色区分可见范围。
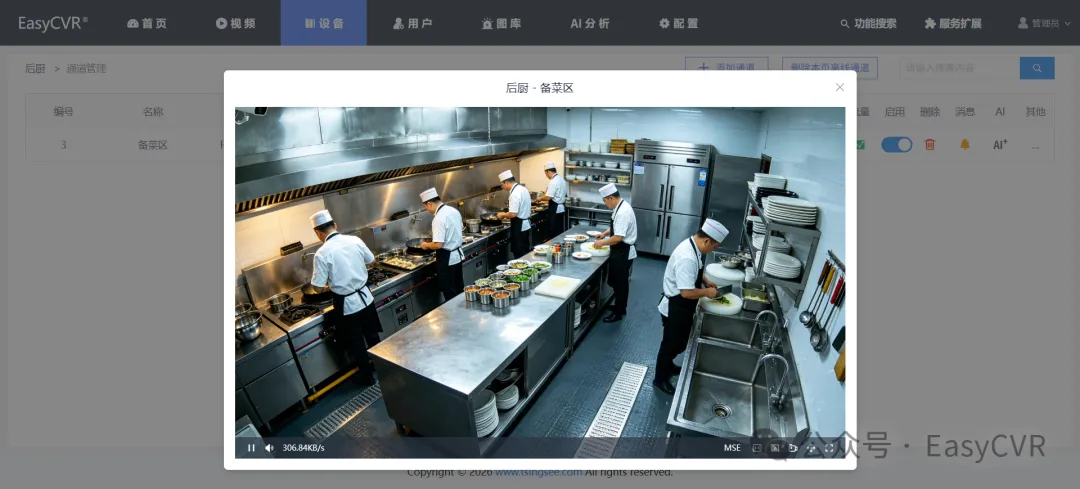
4、不止于"看":让后厨自己盯自己
画面公开只是第一步。后厨的规范与否,本质上是一连串具体行为:帽子戴没戴、口罩戴没戴、有没有老鼠出没、操作区有没有人抽烟。这些靠人盯画面,同样存在疲劳与漏检。
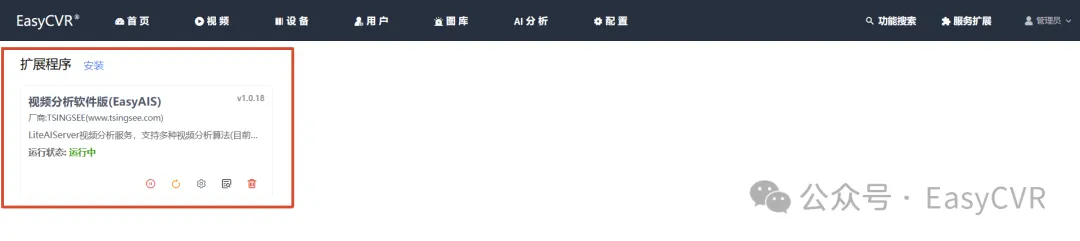
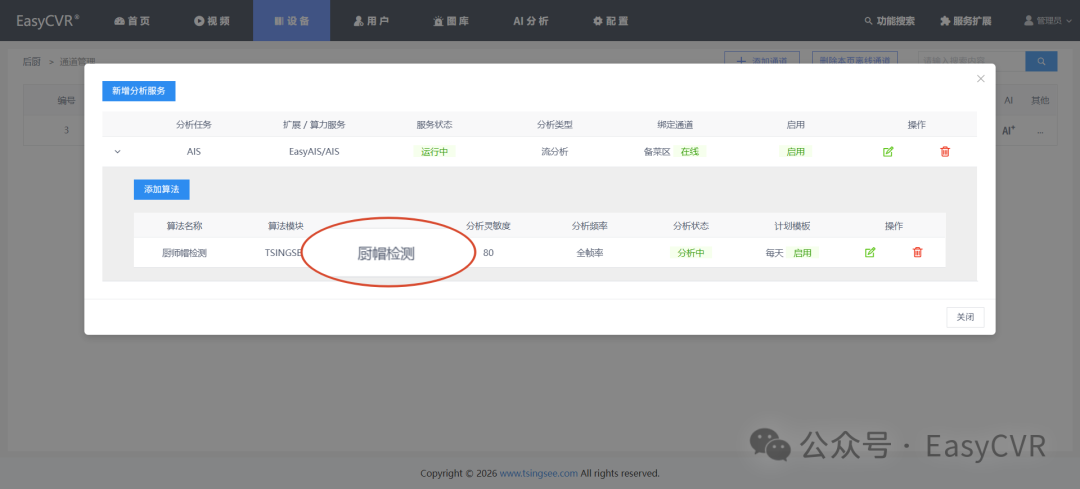
视频融合平台EasyCVR支持无缝对接EasyAIS视频分析插件,把后厨场景相关的算法叠加到已有画面上,让违规行为自动被发现、被记录:
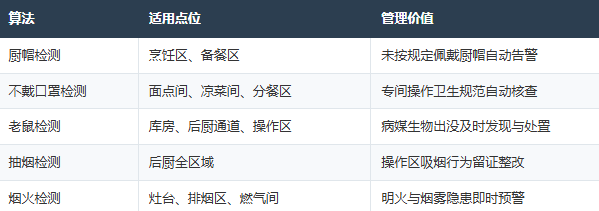
识别结果会以告警形式回传至平台图库,包含抓拍图片与告警时刻的录像,支持查看、筛选、检索与下载,作为内部整改与监管检查的依据。对餐饮连锁而言,这等于把"抽查式检查"变成了"常态化自动巡查"。
5、一条可行的落地路径
第一步,盘点存量。梳理后厨现有摄像头的品牌、型号、协议与网络条件,形成点位台账,明确哪些可直接接入、哪些需要网关转换、哪些必须补点。这一步做扎实,后面能省掉大量返工。
第二步,平台汇聚。用国标GB28181视频平台EasyCVR统一接入,替代多厂商平台并存的割裂状态。建议按"监管区域/商户/后厨功能区"建立分组结构,为后续权限划分打底。
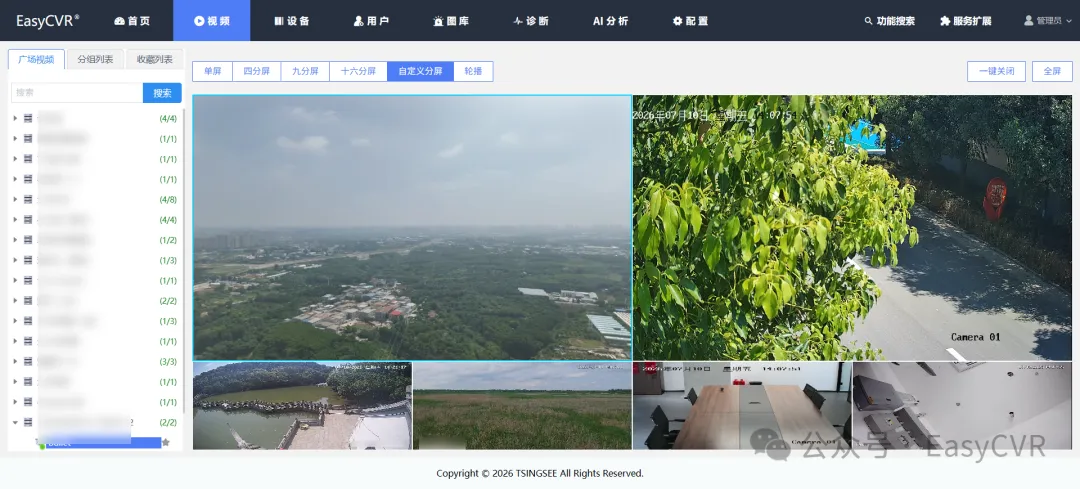
第三步,权限规划。划分监管、商户管理员、公众公示三类视图与账号权限:监管可见辖区内全部点位并可回放,商户仅见本店,公示账号仅能查看指定的公开点位,且不具备下载与回放权限。
第四步,公示分发。通过小程序或网页页面对外开放指定点位的实时画面。对外场景建议优先选择HLS或HTTP-FLV,兼顾兼容性与加载速度。
第五步,持续运维。借助设备在线状态与视频质量诊断能力,确保公示点位长期可用------掉线、无流、花屏都要能被及时发现,而不是等消费者投诉。
总结
明厨亮灶的难点从来不在摄像头本身,而在"把分散的、异构的视频流合规地汇聚并公示出去"。EasyCVR用多协议接入、统一分发与分级权限把这件事变得可落地、可复制;再叠加AI分析能力,后厨监管也就从"靠人查"走向"系统盯"。