目录
[1.1 研究背景与意义](#1.1 研究背景与意义)
[1.1.1 研究背景](#1.1.1 研究背景)
[1.1.2 研究意义](#1.1.2 研究意义)
[1.2 国内外研究现状](#1.2 国内外研究现状)
[1.3 研究内容与方法](#1.3 研究内容与方法)
[1.3.1 研究内容](#1.3.1 研究内容)
[1.3.2 研究方法](#1.3.2 研究方法)
[1.4 论文结构](#1.4 论文结构)
[2.1 IPv6核心技术](#2.1 IPv6核心技术)
[2.1.1 IPv6地址特性](#2.1.1 IPv6地址特性)
[2.1.2 EUI64地址生成算法](#2.1.2 EUI64地址生成算法)
[2.2 IPv6过渡技术](#2.2 IPv6过渡技术)
[2.2.1 双栈技术](#2.2.1 双栈技术)
[2.2.2 6to4隧道技术](#2.2.2 6to4隧道技术)
[2.2.3 ISATAP隧道技术](#2.2.3 ISATAP隧道技术)
[2.3 开发框架与工具](#2.3 开发框架与工具)
[2.3.1 Flask框架基础](#2.3.1 Flask框架基础)
[2.3.2 Python ipaddress模块](#2.3.2 Python ipaddress模块)
[3.1 系统设计目标](#3.1 系统设计目标)
[3.2 系统总体架构](#3.2 系统总体架构)
[3.2.1 总体架构设计](#3.2.1 总体架构设计)
[3.2.2 技术架构选型](#3.2.2 技术架构选型)
[3.3 功能模块设计](#3.3 功能模块设计)
[3.3.1 IPv6地址规划模块](#3.3.1 IPv6地址规划模块)
[3.3.2 过渡技术配置生成模块](#3.3.2 过渡技术配置生成模块)
[3.3.3 性能分析模块](#3.3.3 性能分析模块)
[3.4 数据存储设计](#3.4 数据存储设计)
[4.1 系统主程序实现](#4.1 系统主程序实现)
[4.1.1 Flask应用初始化](#4.1.1 Flask应用初始化)
[4.1.2 路由配置实现](#4.1.2 路由配置实现)
[4.2.2 过渡技术配置生成实现](#4.2.2 过渡技术配置生成实现)
[4.2.2 过渡技术配置生成实现](#4.2.2 过渡技术配置生成实现)
[4.2.3 性能数据分析实现](#4.2.3 性能数据分析实现)
[4.2.3 性能数据分析实现](#4.2.3 性能数据分析实现)
[4.2.4 数据持久化实现](#4.2.4 数据持久化实现)
[4.2.4 数据持久化实现](#4.2.4 数据持久化实现)
[4.3 前端界面实现](#4.3 前端界面实现)
[4.3.1 仪表盘](#4.3.1 仪表盘)
[4.3.2 IPv6地址规划](#4.3.2 IPv6地址规划)
[4.3.3 IPv6EUI-64](#4.3.3 IPv6EUI-64)
[4.3.4 过渡技术配置](#4.3.4 过渡技术配置)
[4.3.5 性能分析](#4.3.5 性能分析)
[4.3.6 性能对比](#4.3.6 性能对比)
[4.3.7 历史记录](#4.3.7 历史记录)
[5.1 测试环境搭建](#5.1 测试环境搭建)
[5.2 功能测试](#5.2 功能测试)
[5.2.1 地址规划功能测试](#5.2.1 地址规划功能测试)
[5.2.2 过渡配置生成测试](#5.2.2 过渡配置生成测试)
[5.2.3 性能分析功能测试](#5.2.3 性能分析功能测试)
[5.3 性能测试](#5.3 性能测试)
[5.4 测试结果分析](#5.4 测试结果分析)
[6.1 研究结论](#6.1 研究结论)
[6.2 不足与展望](#6.2 不足与展望)
[6.2.1 系统不足](#6.2.1 系统不足)
[6.2.2 未来展望](#6.2.2 未来展望)
一、绪论
1.1 研究背景与意义
1.1.1 研究背景
互联网技术迭代中,IPv4地址空间耗尽问题成为制约网络规模化扩展的核心瓶颈。IPv4采用32位地址架构,理论地址容量约43亿个,经多年分配已接近枯竭,网络地址复用技术虽能缓解短期需求,但无法从根本上解决地址稀缺与终端设备爆发式增长的矛盾。IPv6作为下一代互联网协议,采用128位地址架构,地址资源近乎无限,同时具备流量优化、安全性提升、自动配置等优势,成为网络升级的必然方向。
校园网作为教学、科研与管理的核心基础设施,终端接入密度高、业务场景复杂,对地址资源的需求持续攀升。当前多数高校校园网仍基于IPv4架构运行,面临地址分配紧张、物联网设备接入受限、跨网数据传输效率不足等问题。IPv6校园网建设已纳入国家下一代互联网发展规划,高校作为技术落地与人才培养的前沿阵地,亟需完成网络架构向IPv6的迁移过渡。
IPv6迁移过程中,过渡技术的选型与配置、地址的科学规划直接影响网络稳定性与可用性。现有配置工具多针对企业级网络设计,操作复杂且适配校园网场景不足,缺乏兼顾地址规划、过渡配置生成与性能分析的一体化工具,导致校园网IPv6改造过程中出现配置效率低、技术适配性差、性能评估不精准等问题,制约了IPv6在校园场景的规模化落地。
1.1.2 研究意义
本研究的理论意义在于完善IPv6校园网过渡技术的实践体系,针对校园网场景优化地址规划算法与过渡配置方案,为同类场景的IPv6迁移提供技术参考。现有研究多聚焦单一过渡技术的性能分析,本研究整合双栈、6to4、ISATAP三种核心过渡技术,构建一体化仿真工具,填补了校园网IPv6规划与过渡配置集成化工具的研究缺口,丰富了IPv6过渡技术的应用研究维度。
实践意义体现在为高校校园网IPv6改造提供高效工具支撑。系统实现的IPv6地址自动规划、多平台过渡配置生成、性能数据分析功能,可大幅降低技术人员的操作难度,提升配置准确性与效率。工具支持思科IOS与Linux系统适配,覆盖校园网主流网络设备,生成的配置文件可直接应用于实际部署。同时,性能分析模块能为过渡技术选型提供数据支撑,助力校园网构建稳定、高效的IPv6架构,满足教学科研与日常管理的业务需求。此外,系统可作为网络工程专业的教学辅助工具,帮助学生直观理解IPv6技术原理与过渡配置流程,提升实践教学效果。
1.2 国内外研究现状
国外IPv6技术研究与部署起步较早,美国、欧洲等发达国家已完成核心网络的IPv6升级,形成成熟的技术体系与应用生态。美国高校依托国家互联网基础设施项目,较早实现校园网全IPv6覆盖,开发了针对性的地址规划工具与过渡技术仿真平台,注重技术的兼容性与可扩展性。欧洲部分高校联合企业构建IPv6测试床,开展多过渡技术的性能对比研究,形成了标准化的配置规范与评估体系。国外工具多具备跨平台适配能力,但针对校园网轻量化需求的优化不足,部分工具操作复杂且开源性有限。
国内IPv6建设在政策推动下加速推进,《推进互联网协议第六版(IPv6)规模部署行动计划》明确要求高校校园网优先完成IPv6改造。国内高校与科研机构围绕IPv6校园网建设开展了系列研究,部分高校已实现核心业务系统的IPv6适配,开发了基于本地需求的地址规划工具。现有研究多聚焦单一功能模块优化,如IPv6子网划分算法改进、特定过渡技术的性能优化等,一体化工具的开发相对滞后。部分工具仅支持基础配置生成,缺乏性能分析与历史记录管理功能,难以满足校园网全流程改造需求。整体而言,国内研究更贴合本土场景,但在工具的集成化、智能化水平上与国外存在一定差距,亟需开发适配校园网场景的一体化IPv6规划与过渡仿真系统。
1.3 研究内容与方法
1.3.1 研究内容
本研究聚焦基于IPv6的校园网设计与过渡技术仿真系统开发,核心研究内容包括四方面。一是梳理IPv6核心技术与过渡技术原理,明确校园网场景下的技术适配需求,确定系统开发的技术选型与功能边界。二是完成系统总体设计,构建"前端展示-业务逻辑-数据存储"三层架构,划分IPv6地址规划、过渡技术配置生成、性能分析、历史记录管理四大功能模块,设计数据存储方案以实现配置与分析结果的持久化管理。
三是开展系统核心功能实现,基于Flask框架搭建Web应用,开发IPv6地址规划算法以实现聚合前缀的子网划分与网关建议生成;针对双栈、6to4、ISATAP三种技术,开发多平台配置生成模块,支持思科IOS与Linux系统配置输出;实现EUI64地址生成工具与性能数据分析模块,完成单组数据统计与两组数据对比分析。四是进行系统测试与优化,搭建测试环境验证各功能模块的准确性与稳定性,通过功能测试与性能测试,优化算法效率与界面交互体验,确保系统满足校园网实际应用需求。
1.3.2 研究方法
文献研究法:系统梳理IPv6技术标准、过渡技术原理、Flask开发框架等相关文献,总结国内外IPv6校园网建设与工具开发的研究成果,明确现有研究的不足与本研究的突破点,为系统设计与开发提供理论支撑。
技术开发法:采用Python语言作为开发主力,基于Flask框架构建Web应用,利用ipaddress模块实现IPv6地址计算,通过模块化开发思想拆分业务逻辑,依次实现地址规划、配置生成、性能分析等核心功能,确保代码的可维护性与扩展性。
测试验证法:搭建包含思科模拟器与Linux服务器的测试环境,设计功能测试用例,验证地址规划准确性、配置生成有效性、性能分析合理性;通过压力测试检验系统并发处理能力,结合测试结果优化算法与系统性能,确保系统稳定运行。
对比分析法:在性能分析模块中,采用时间序列对齐算法处理两组测试数据,对比不同过渡技术在时延、吞吐量、丢包率等指标上的差异,为校园网过渡技术选型提供数据支撑。
1.4 论文结构
本文共分为六章,各章节内容安排如下。第一章为绪论,阐述研究背景与意义,梳理国内外研究现状,明确研究内容、方法与论文整体结构。
第二章为相关技术基础,解析IPv6核心技术、过渡技术原理,介绍Flask框架与Python ipaddress模块的核心特性,为系统开发奠定技术基础。
第三章为系统总体设计,明确系统设计目标,构建总体架构与技术选型,划分功能模块,设计数据存储方案,界定各模块的核心职责与交互逻辑。
第四章为系统详细实现,阐述Flask应用初始化与路由配置过程,详解核心业务模块与前端界面的实现细节,说明关键算法与代码逻辑。
第五章为系统测试,介绍测试环境搭建方案,开展功能测试与性能测试,分析测试结果以验证系统功能的完整性与运行的稳定性。
第六章为结论与展望,总结研究成果,分析系统存在的不足,提出未来改进方向与研究拓展思路。
二、相关技术基础
2.1 IPv6核心技术
2.1.1 IPv6地址特性
IPv6地址采用128位二进制数表示,通常分为8组4位十六进制数,各组间以冒号分隔,格式为X:X:X:X:X:X:X:X,相比IPv4地址容量实现指数级提升,理论上可提供2¹²⁸个地址,足以满足物联网、云计算等场景的终端接入需求。地址结构划分为前缀、接口标识两部分,前缀用于标识网络,接口标识用于区分同一网络内的终端设备,常见前缀长度包括/32(骨干网)、/48(校园网)、/64(子网)。
IPv6地址类型分为单播、组播、任播三类,无广播地址设计,通过组播实现广播功能的替代,减少网络冗余流量。单播地址用于一对一通信,包括全球单播地址、链路本地地址、站点本地地址;组播地址用于一对多通信,标识特定接收组;任播地址用于一对最近节点通信,数据被路由至距离发送方最近的目标节点。
IPv6具备内置安全特性,支持IPsec协议集成,可实现数据加密、身份认证与完整性校验,无需额外部署安全插件。自动配置能力是核心特性之一,终端设备可通过无状态地址自动配置(SLAAC)获取IPv6地址,无需依赖DHCP服务器,简化网络部署与管理。此外,IPv6取消了IPv4中的网络地址转换(NAT)技术,实现终端设备的直接寻址,提升跨网通信效率。
2.1.2 EUI64地址生成算法
EUI64(Extended Unique Identifier 64-bit)算法用于生成IPv6地址的接口标识部分,适用于SLAAC场景,可将48位MAC地址扩展为64位接口标识,结合网络前缀形成完整IPv6地址,符合RFC4291标准规范。该算法核心逻辑为MAC地址格式转换、中间字段插入与位翻转处理,确保接口标识的唯一性。
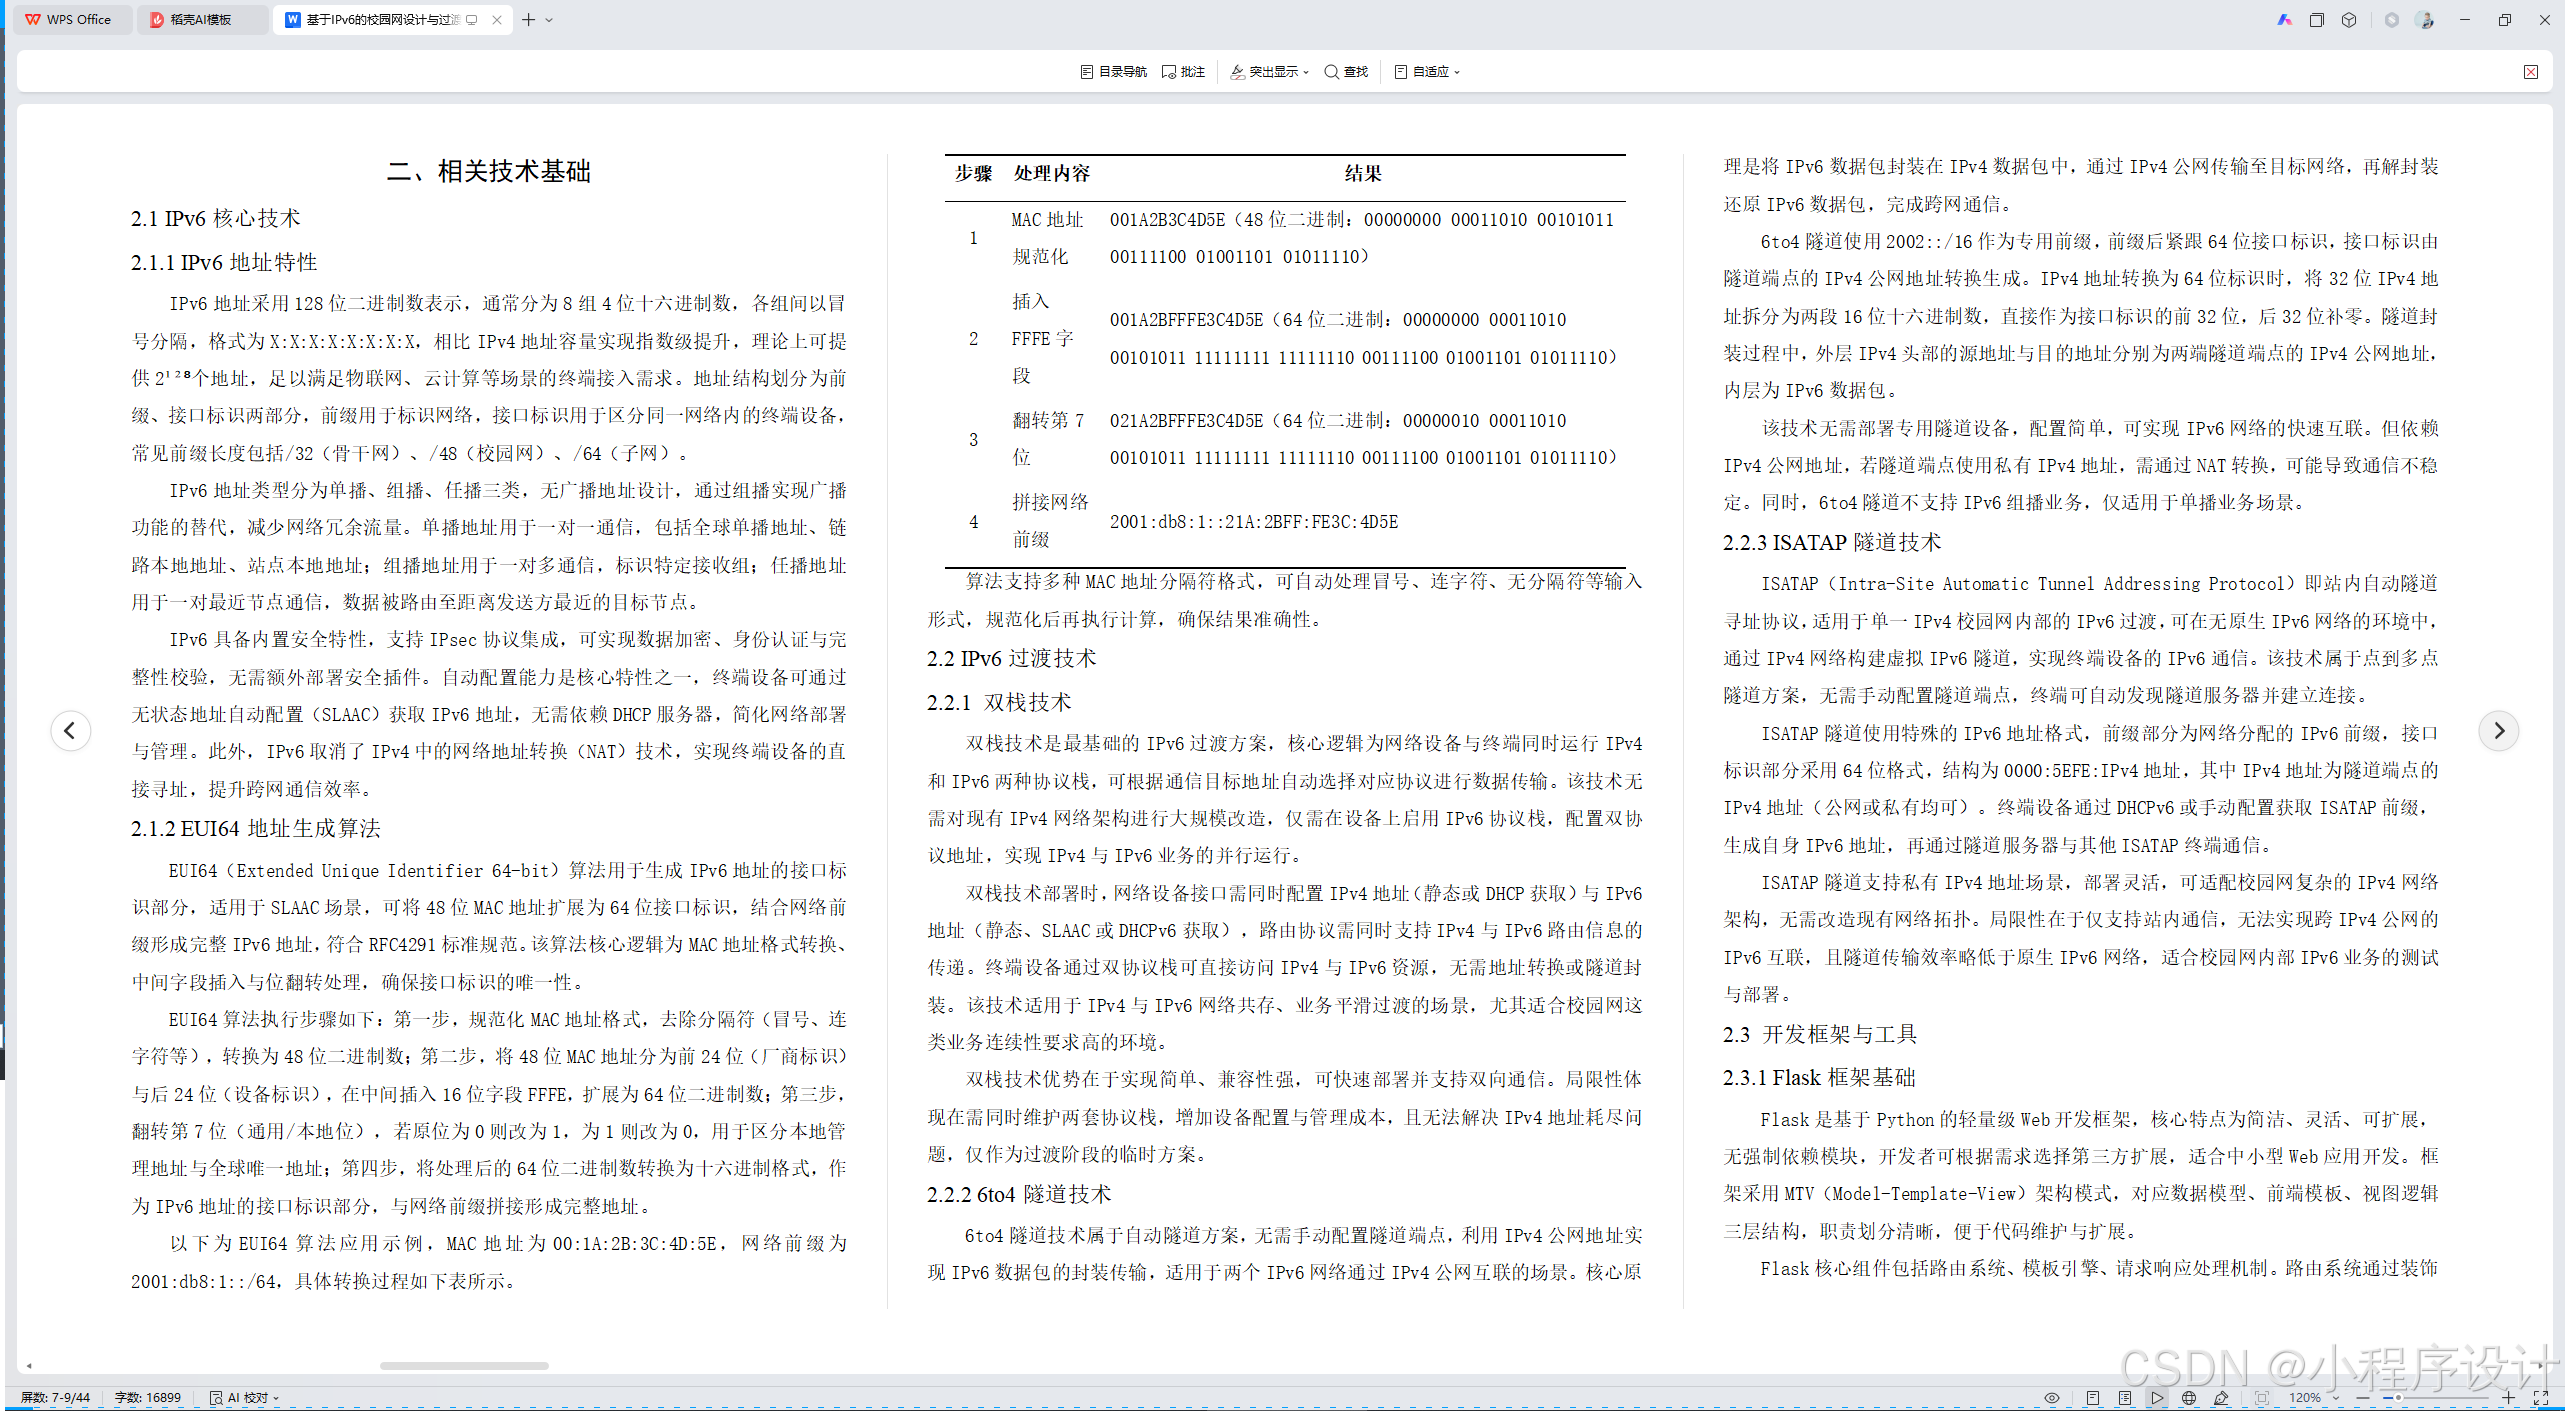
EUI64算法执行步骤如下:第一步,规范化MAC地址格式,去除分隔符(冒号、连字符等),转换为48位二进制数;第二步,将48位MAC地址分为前24位(厂商标识)与后24位(设备标识),在中间插入16位字段FFFE,扩展为64位二进制数;第三步,翻转第7位(通用/本地位),若原位为0则改为1,为1则改为0,用于区分本地管理地址与全球唯一地址;第四步,将处理后的64位二进制数转换为十六进制格式,作为IPv6地址的接口标识部分,与网络前缀拼接形成完整地址。
以下为EUI64算法应用示例,MAC地址为00:1A:2B:3C:4D:5E,网络前缀为2001:db8:1::/64,具体转换过程如下表所示。
|--------|----------|--------------------------------------------------------------------------------------------------|
| 步骤 | 处理内容 | 结果 |
| 1 | MAC地址规范化 | 001A2B3C4D5E(48位二进制:00000000 00011010 00101011 00111100 01001101 01011110) |
| 2 | 插入FFFE字段 | 001A2BFFFE3C4D5E(64位二进制:00000000 00011010 00101011 11111111 11111110 00111100 01001101 01011110) |
| 3 | 翻转第7位 | 021A2BFFFE3C4D5E(64位二进制:00000010 00011010 00101011 11111111 11111110 00111100 01001101 01011110) |
| 4 | 拼接网络前缀 | 2001:db8:1::21A:2BFF:FE3C:4D5E |
算法支持多种MAC地址分隔符格式,可自动处理冒号、连字符、无分隔符等输入形式,规范化后再执行计算,确保结果准确性。
2.2 IPv6过渡技术
2.2.1 双栈技术
双栈技术是最基础的IPv6过渡方案,核心逻辑为网络设备与终端同时运行IPv4和IPv6两种协议栈,可根据通信目标地址自动选择对应协议进行数据传输。该技术无需对现有IPv4网络架构进行大规模改造,仅需在设备上启用IPv6协议栈,配置双协议地址,实现IPv4与IPv6业务的并行运行。
双栈技术部署时,网络设备接口需同时配置IPv4地址(静态或DHCP获取)与IPv6地址(静态、SLAAC或DHCPv6获取),路由协议需同时支持IPv4与IPv6路由信息的传递。终端设备通过双协议栈可直接访问IPv4与IPv6资源,无需地址转换或隧道封装。该技术适用于IPv4与IPv6网络共存、业务平滑过渡的场景,尤其适合校园网这类业务连续性要求高的环境。
双栈技术优势在于实现简单、兼容性强,可快速部署并支持双向通信。局限性体现在需同时维护两套协议栈,增加设备配置与管理成本,且无法解决IPv4地址耗尽问题,仅作为过渡阶段的临时方案。
2.2.2 6to4隧道技术
6to4隧道技术属于自动隧道方案,无需手动配置隧道端点,利用IPv4公网地址实现IPv6数据包的封装传输,适用于两个IPv6网络通过IPv4公网互联的场景。核心原理是将IPv6数据包封装在IPv4数据包中,通过IPv4公网传输至目标网络,再解封装还原IPv6数据包,完成跨网通信。
6to4隧道使用2002::/16作为专用前缀,前缀后紧跟64位接口标识,接口标识由隧道端点的IPv4公网地址转换生成。IPv4地址转换为64位标识时,将32位IPv4地址拆分为两段16位十六进制数,直接作为接口标识的前32位,后32位补零。隧道封装过程中,外层IPv4头部的源地址与目的地址分别为两端隧道端点的IPv4公网地址,内层为IPv6数据包。
该技术无需部署专用隧道设备,配置简单,可实现IPv6网络的快速互联。但依赖IPv4公网地址,若隧道端点使用私有IPv4地址,需通过NAT转换,可能导致通信不稳定。同时,6to4隧道不支持IPv6组播业务,仅适用于单播业务场景。
2.2.3 ISATAP隧道技术
ISATAP(Intra-Site Automatic Tunnel Addressing Protocol)即站内自动隧道寻址协议,适用于单一IPv4校园网内部的IPv6过渡,可在无原生IPv6网络的环境中,通过IPv4网络构建虚拟IPv6隧道,实现终端设备的IPv6通信。该技术属于点到多点隧道方案,无需手动配置隧道端点,终端可自动发现隧道服务器并建立连接。
ISATAP隧道使用特殊的IPv6地址格式,前缀部分为网络分配的IPv6前缀,接口标识部分采用64位格式,结构为0000:5EFE:IPv4地址,其中IPv4地址为隧道端点的IPv4地址(公网或私有均可)。终端设备通过DHCPv6或手动配置获取ISATAP前缀,生成自身IPv6地址,再通过隧道服务器与其他ISATAP终端通信。
ISATAP隧道支持私有IPv4地址场景,部署灵活,可适配校园网复杂的IPv4网络架构,无需改造现有网络拓扑。局限性在于仅支持站内通信,无法实现跨IPv4公网的IPv6互联,且隧道传输效率略低于原生IPv6网络,适合校园网内部IPv6业务的测试与部署。
2.3 开发框架与工具
2.3.1 Flask框架基础
Flask是基于Python的轻量级Web开发框架,核心特点为简洁、灵活、可扩展,无强制依赖模块,开发者可根据需求选择第三方扩展,适合中小型Web应用开发。框架采用MTV(Model-Template-View)架构模式,对应数据模型、前端模板、视图逻辑三层结构,职责划分清晰,便于代码维护与扩展。
Flask核心组件包括路由系统、模板引擎、请求响应处理机制。路由系统通过装饰器实现URL与视图函数的映射,支持动态URL参数与请求方法限制,可灵活配置不同功能模块的访问路径。模板引擎采用Jinja2,支持模板继承、变量渲染、条件判断与循环语句,可实现前端页面的复用与动态生成,降低前后端耦合度。
框架支持工厂模式创建应用实例,通过延迟导入避免模块间循环依赖,便于应用的模块化部署与测试。请求响应机制基于Werkzeug库实现,提供请求数据解析、响应生成、会话管理等功能,支持Cookie与Session操作,可实现用户状态保持。此外,Flask支持自定义扩展,可通过扩展实现数据库连接、表单验证、文件上传等功能,满足系统开发需求。
2.3.2 Python ipaddress模块
Python ipaddress模块是Python 3.3及以上版本内置的标准库,无需额外安装,专门用于IPv4与IPv6地址的处理与计算,提供地址解析、合法性校验、子网划分、地址比较等功能,确保地址操作的准确性与规范性。
模块核心功能包括地址对象创建、前缀划分、地址范围判断。通过ip_address()函数可解析字符串格式的IP地址,生成对应的IPv4Address或IPv6Address对象,自动校验地址格式合法性;通过ip_network()函数可创建网络对象,指定前缀长度,支持获取网络地址、广播地址(IPv4)、可用地址范围等属性。子网划分功能通过network.subnets()方法实现,可指定子网前缀长度或子网数量,自动生成合法子网列表,避免手动计算导致的错误。
在本系统中,ipaddress模块为IPv6地址规划功能提供核心支撑,通过该模块实现聚合前缀的解析、子网划分、网关地址计算等操作。模块可自动处理地址空间不足、前缀长度不合法等异常情况,返回标准化结果,提升算法的稳定性与可靠性。同时,模块支持地址格式的转换与格式化输出,便于生成符合规范的IPv6地址与配置命令。
三、系统总体设计
3.1 系统设计目标
本系统以校园网IPv6改造实际需求为导向,打造轻量化、一体化的IPv6规划与过渡技术仿真工具,核心设计目标聚焦功能完整性、技术准确性、操作易用性、运行稳定性及可扩展性,为校园网技术人员提供高效支撑,同时适配教学演示场景需求。
功能完整性目标聚焦核心业务覆盖,实现IPv6地址规划、过渡技术配置生成、性能数据分析及历史记录管理全流程功能。地址规划模块需支持聚合前缀子网划分与EUI64地址生成,精准输出子网信息与网关建议;过渡配置模块需兼容双栈、6to4、ISATAP三种技术,适配思科IOS与Linux双平台,生成可直接部署的配置命令;性能分析模块需完成单组数据统计与两组数据对比,输出时延、吞吐量、丢包率核心指标。
技术准确性目标要求所有功能符合IPv6相关标准规范,基于Python ipaddress模块保障地址计算精度,EUI64算法、隧道配置逻辑严格遵循RFC协议,确保生成的规划方案与配置命令可直接应用于实际场景。操作易用性目标聚焦Web端交互优化,界面布局简洁直观,参数输入流程简化,结果以表格、代码块形式清晰呈现,支持配置文件与分析结果下载,降低非专业人员操作门槛。
运行稳定性目标要求系统支持多用户并发访问,数据持久化存储安全可靠,可应对频繁的配置生成与数据分析操作,无异常崩溃或数据丢失问题。可扩展性目标采用模块化架构设计,预留功能扩展接口,便于后续新增过渡技术类型、适配更多设备平台或优化性能分析算法,满足校园网IPv6技术迭代与业务拓展需求。
3.2 系统总体架构
3.2.1 总体架构设计
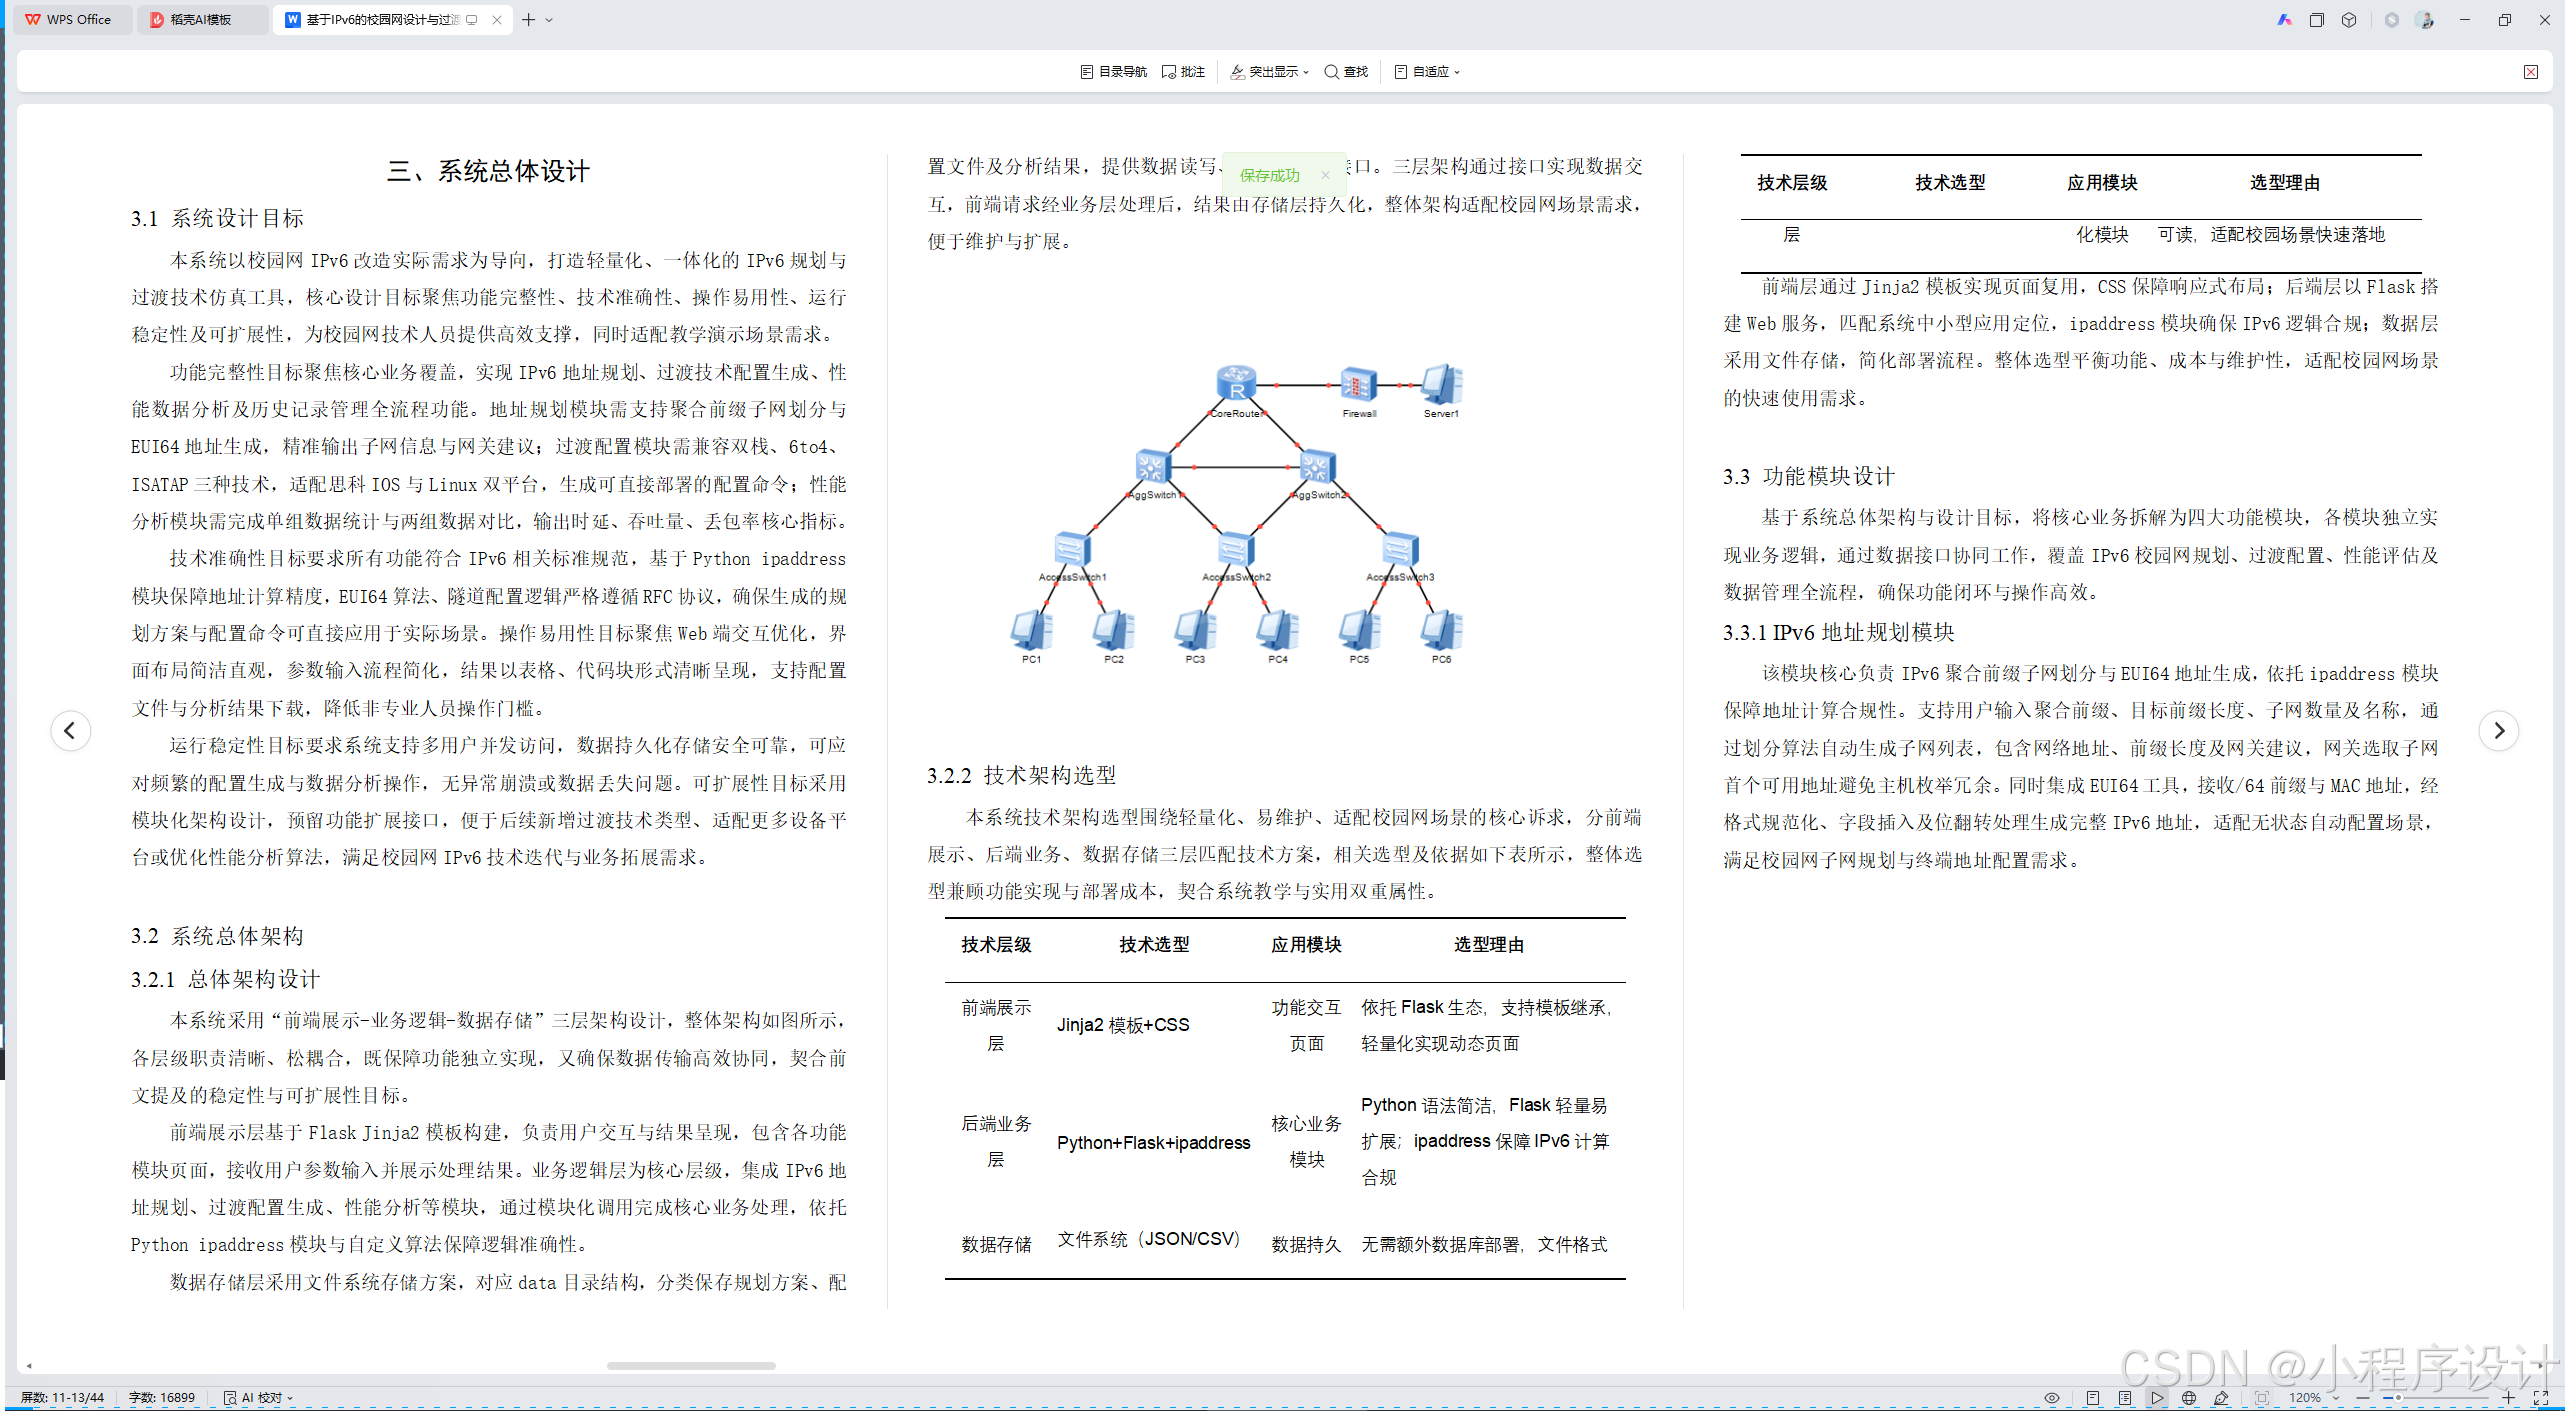
本系统采用"前端展示-业务逻辑-数据存储"三层架构设计,整体架构如图所示,各层级职责清晰、松耦合,既保障功能独立实现,又确保数据传输高效协同,契合前文提及的稳定性与可扩展性目标。
前端展示层基于Flask Jinja2模板构建,负责用户交互与结果呈现,包含各功能模块页面,接收用户参数输入并展示处理结果。业务逻辑层为核心层级,集成IPv6地址规划、过渡配置生成、性能分析等模块,通过模块化调用完成核心业务处理,依托Python ipaddress模块与自定义算法保障逻辑准确性。
数据存储层采用文件系统存储方案,对应data目录结构,分类保存规划方案、配置文件及分析结果,提供数据读写、删除与下载接口。三层架构通过接口实现数据交互,前端请求经业务层处理后,结果由存储层持久化,整体架构适配校园网场景需求,便于维护与扩展。
3.2.2 技术架构选型
本系统技术架构选型围绕轻量化、易维护、适配校园网场景的核心诉求,分前端展示、后端业务、数据存储三层匹配技术方案,相关选型及依据如下表所示,整体选型兼顾功能实现与部署成本,契合系统教学与实用双重属性。
|----------|------------------------|----------|-------------------------------------------|
| 技术层级 | 技术选型 | 应用模块 | 选型理由 |
| 前端展示层 | Jinja2模板+CSS | 功能交互页面 | 依托Flask生态,支持模板继承,轻量化实现动态页面 |
| 后端业务层 | Python+Flask+ipaddress | 核心业务模块 | Python语法简洁,Flask轻量易扩展;ipaddress保障IPv6计算合规 |
| 数据存储层 | 文件系统(JSON/CSV) | 数据持久化模块 | 无需额外数据库部署,文件格式可读,适配校园场景快速落地 |
前端层通过Jinja2模板实现页面复用,CSS保障响应式布局;后端层以Flask搭建Web服务,匹配系统中小型应用定位,ipaddress模块确保IPv6逻辑合规;数据层采用文件存储,简化部署流程。整体选型平衡功能、成本与维护性,适配校园网场景的快速使用需求。
3.3 功能模块设计
基于系统总体架构与设计目标,将核心业务拆解为四大功能模块,各模块独立实现业务逻辑,通过数据接口协同工作,覆盖IPv6校园网规划、过渡配置、性能评估及数据管理全流程,确保功能闭环与操作高效。
3.3.1 IPv6地址规划模块
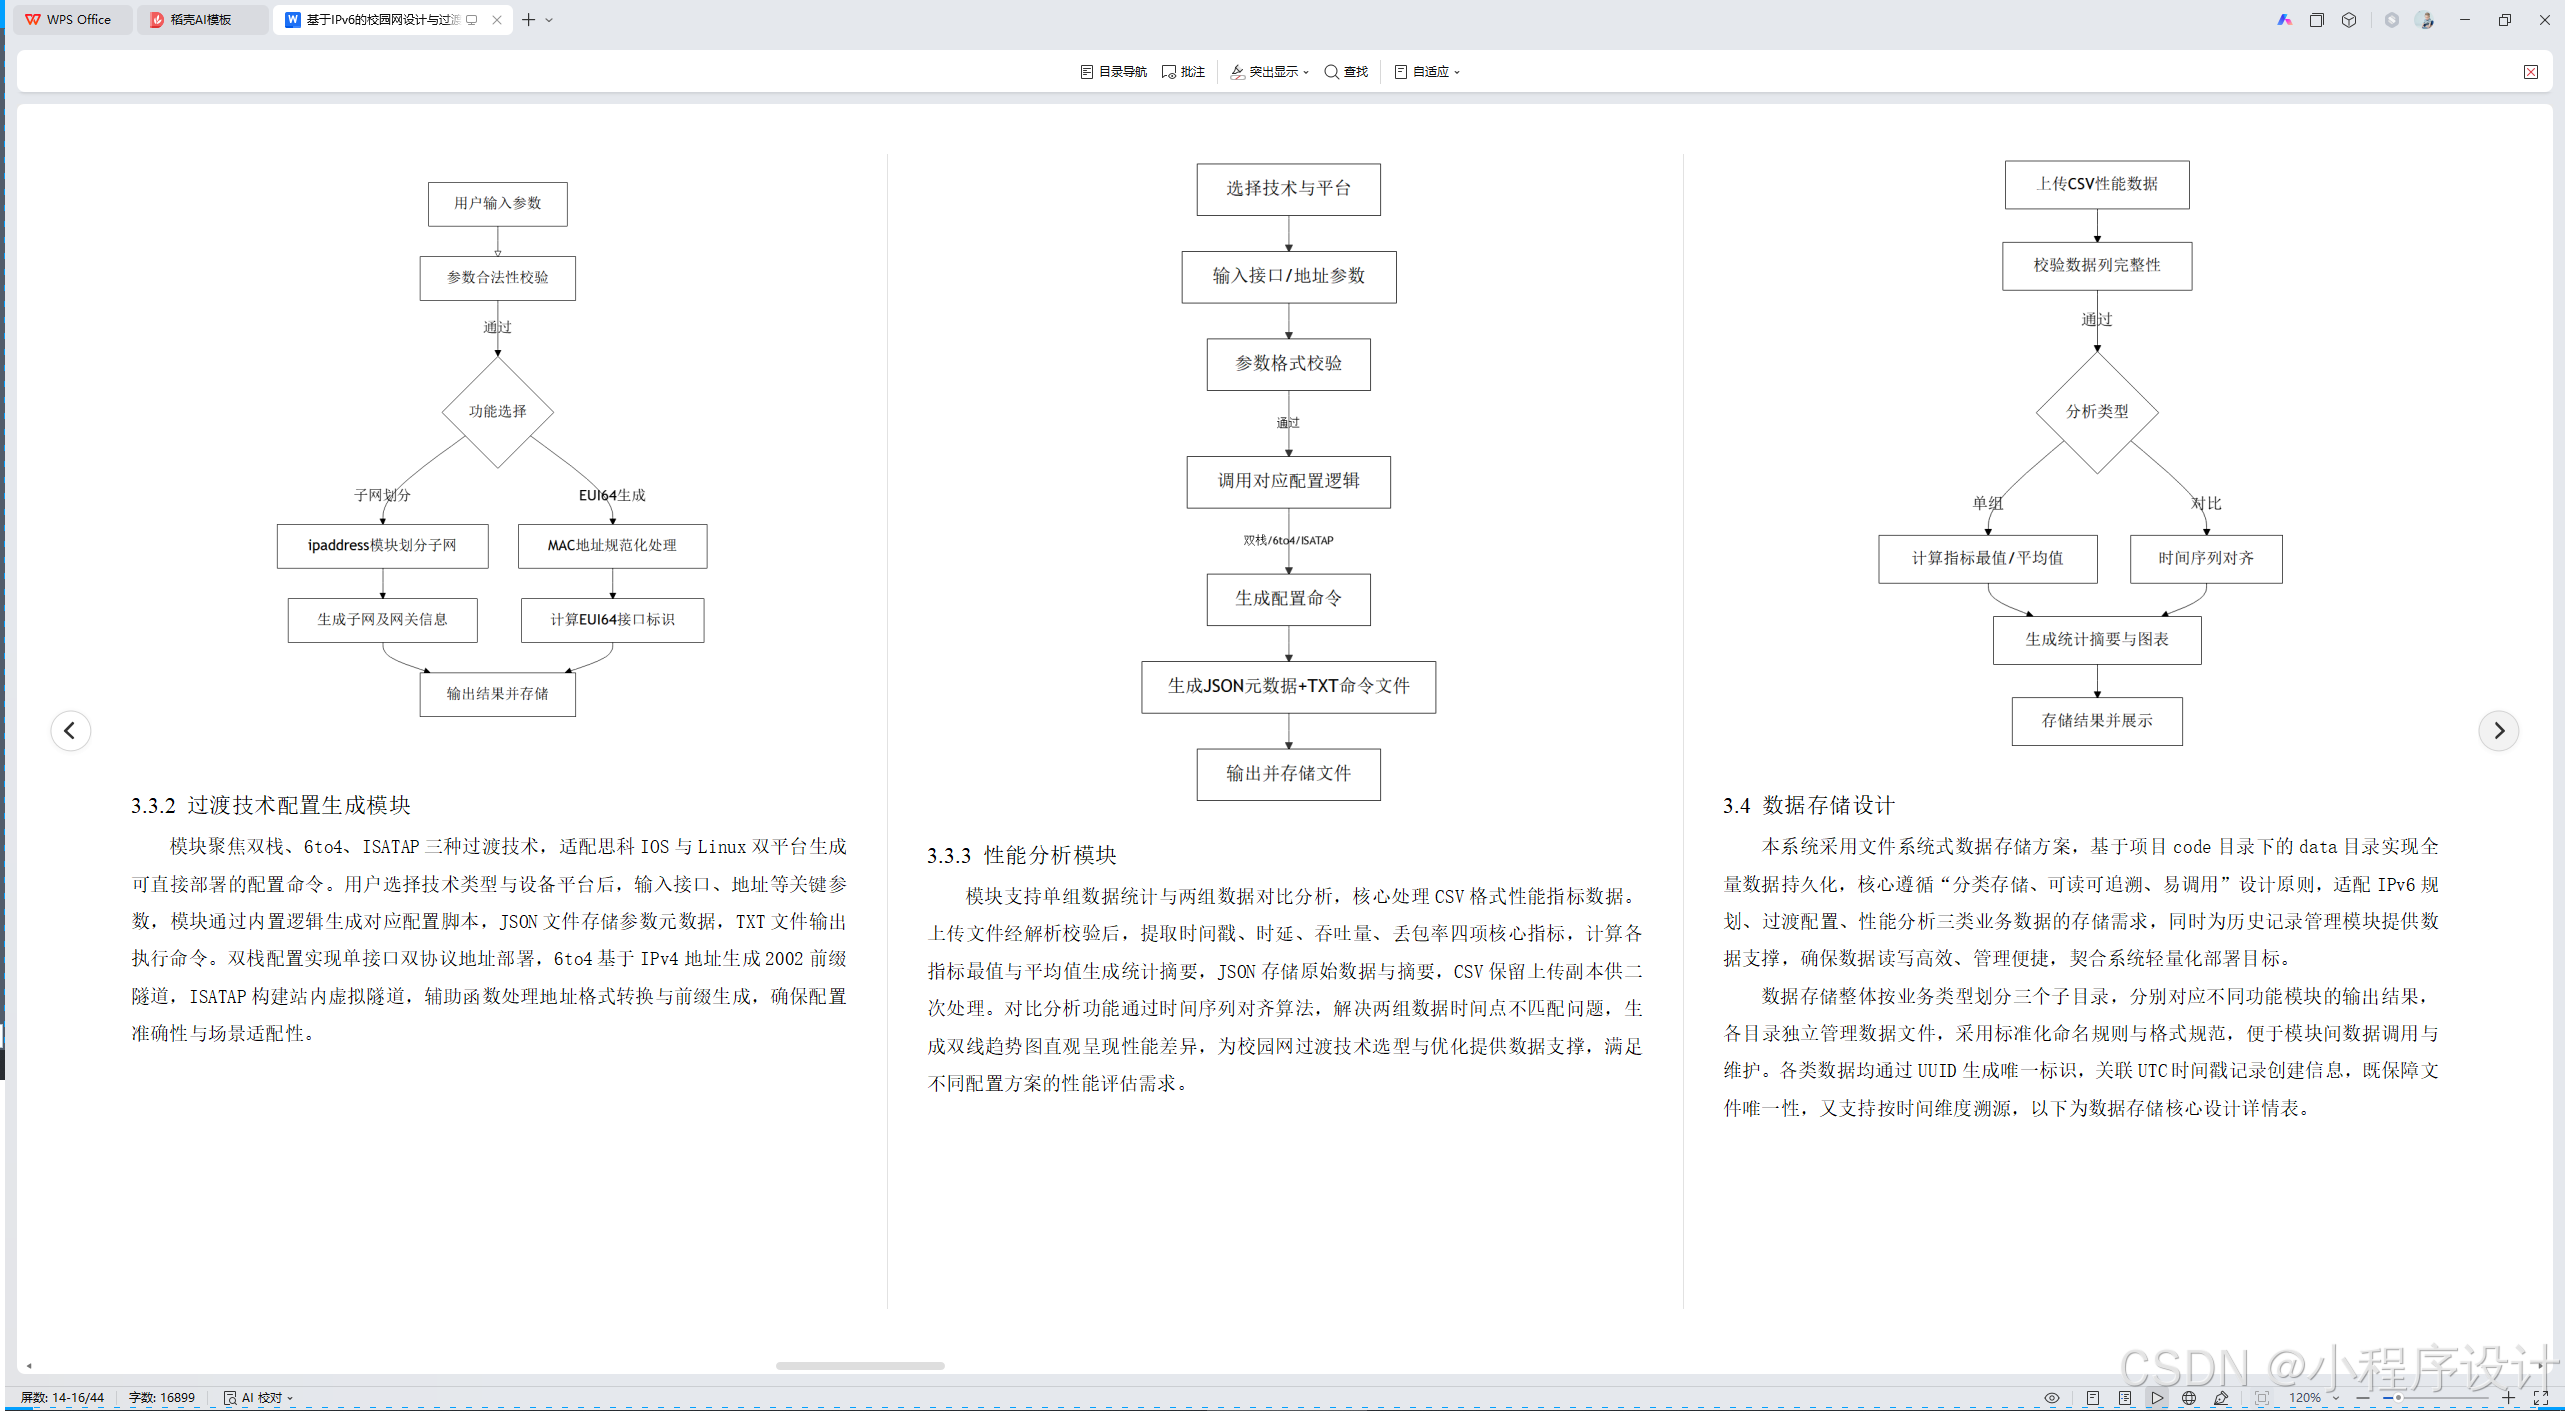
该模块核心负责IPv6聚合前缀子网划分与EUI64地址生成,依托ipaddress模块保障地址计算合规性。支持用户输入聚合前缀、目标前缀长度、子网数量及名称,通过划分算法自动生成子网列表,包含网络地址、前缀长度及网关建议,网关选取子网首个可用地址避免主机枚举冗余。同时集成EUI64工具,接收/64前缀与MAC地址,经格式规范化、字段插入及位翻转处理生成完整IPv6地址,适配无状态自动配置场景,满足校园网子网规划与终端地址配置需求。
.3.2 过渡技术配置生成模块
模块聚焦双栈、6to4、ISATAP三种过渡技术,适配思科IOS与Linux双平台生成可直接部署的配置命令。用户选择技术类型与设备平台后,输入接口、地址等关键参数,模块通过内置逻辑生成对应配置脚本,JSON文件存储参数元数据,TXT文件输出执行命令。双栈配置实现单接口双协议地址部署,6to4基于IPv4地址生成2002前缀隧道,ISATAP构建站内虚拟隧道,辅助函数处理地址格式转换与前缀生成,确保配置准确性与场景适配性。
3.3.3 性能分析模块
模块支持单组数据统计与两组数据对比分析,核心处理CSV格式性能指标数据。上传文件经解析校验后,提取时间戳、时延、吞吐量、丢包率四项核心指标,计算各指标最值与平均值生成统计摘要,JSON存储原始数据与摘要,CSV保留上传副本供二次处理。对比分析功能通过时间序列对齐算法,解决两组数据时间点不匹配问题,生成双线趋势图直观呈现性能差异,为校园网过渡技术选型与优化提供数据支撑,满足不同配置方案的性能评估需求。
3.4 数据存储设计
本系统采用文件系统式数据存储方案,基于项目code目录下的data目录实现全量数据持久化,核心遵循"分类存储、可读可追溯、易调用"设计原则,适配IPv6规划、过渡配置、性能分析三类业务数据的存储需求,同时为历史记录管理模块提供数据支撑,确保数据读写高效、管理便捷,契合系统轻量化部署目标。
数据存储整体按业务类型划分三个子目录,分别对应不同功能模块的输出结果,各目录独立管理数据文件,采用标准化命名规则与格式规范,便于模块间数据调用与维护。各类数据均通过UUID生成唯一标识,关联UTC时间戳记录创建信息,既保障文件唯一性,又支持按时间维度溯源,以下为数据存储核心设计详情表。
|--------------------|------------------------------------|----------|--------------------------------------------------------|-----------------------|
| 存储目录 | 存储内容 | 文件格式 | 命名规则 | 核心用途 |
| ipv6_plans | IPv6地址规划方案,含聚合前缀、目标前缀长度、子网列表、网关建议等 | JSON | UUID.json(例:f47ac10b-58cc-4372-a567-0e02b2c3d479.json) | 留存规划参数与结果,支撑历史规划查询、下载 |
| transition_configs | 过渡技术配置元数据、可执行命令,含技术类型、平台参数、配置脚本 | JSON+TXT | UUID.json、UUID_config.txt | 元数据供管理,TXT文件直接用于设备部署 |
| analysis | 性能指标原始数据、统计摘要,含时延、吞吐量、丢包率数据及最值、平均值 | JSON+CSV | UUID.json、UUID_data.csv | 原始数据供二次分析,摘要支撑结果展示 |
各格式文件均承担明确职责,JSON文件采用键值对结构存储结构化数据,字段定义规范统一,便于程序解析与数据提取,支持快速读取核心参数;TXT文件采用设备可识别的命令格式,无冗余内容,直接复制即可执行;CSV文件保留原始性能数据,适配Excel、Python数据分析库等工具,满足二次处理需求。
数据存储流程由storage.py模块统一管控,各业务模块生成结果后,调用该模块接口完成数据写入,同时自动生成对应格式文件与标识信息。读取与删除操作通过UUID精准定位文件,避免误操作;下载功能直接调用文件路径,返回对应格式文件供用户使用。存储设计既简化了数据库部署成本,又通过标准化规范保障数据一致性,适配校园网场景下快速迭代与多场景复用需求,同时与历史记录管理模块形成闭环,实现数据全生命周期管理。
四、系统详细实现
4.1 系统主程序实现
4.1.1 Flask应用初始化
本系统采用工厂模式实现Flask应用初始化,核心目的是解决模块间循环依赖问题,同时提升应用可扩展性与可测试性。初始化流程集中在app.py文件中,通过封装create_app函数,延迟导入业务模块与路由,确保各组件加载顺序合理。函数内部先完成基础配置初始化,包括设置应用秘钥用于会话管理、指定数据存储目录路径、关闭JSON.ascii编码限制以支持中文标识,同时配置Flask调试模式,适配开发阶段代码热重载需求。
初始化过程中,同步完成上下文处理器与扩展的注册,确保静态资源加载路径、模板渲染规则全局生效。考虑到系统轻量化定位,未引入额外数据库扩展,直接依托文件系统实现数据交互,通过配置数据目录绝对路径,避免跨环境部署时的路径错误。应用实例创建后,通过调用register_blueprint方法注册各功能模块路由蓝图,实现业务逻辑与主程序的解耦,最终返回初始化完成的应用实例供运行调用。
|---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| python import os from flask import Flask from routes import main_bp def create_app(): app = Flask(name) app.secret_key = 'ipv6-campus-network-key' app.config'DATA_DIR' = os.path.join(app.root_path, 'data') app.config'JSON_AS_ASCII' = False # 自动创建数据目录 for dir_path in app.config\['DATA_DIR'] + os.path.join(app.config\['DATA_DIR', sub) for sub in 'ipv6_plans', 'transition_configs', 'analysis']: os.makedirs(dir_path, exist_ok=True) app.register_blueprint(main_bp) return app if name == 'main': create_app().run(host='0.0.0.0', port=5000, debug=True) |
4.1.2 路由配置实现
路由配置采用蓝图模式拆分管理,将不同功能模块的路由集中在routes.py文件中,通过MainBlueprint统一注册至应用实例,实现路由与主程序的分离。路由设计覆盖系统全部功能场景,严格区分GET与POST请求方法,GET请求用于页面渲染与数据查询,POST请求用于接收参数、处理业务逻辑并返回结果,同时配置静态资源路由与文件下载路由,确保前端页面正常加载与成果导出。
核心路由包括首页统计路由、IPv6地址规划路由、EUI64生成路由、过渡配置生成路由、性能分析与对比路由、历史记录管理路由及文件下载路由。每个路由对应独立视图函数,视图函数内部负责接收用户输入参数、调用对应业务模块处理、获取结果并传递至前端模板渲染,或返回文件流供下载。路由参数设计贴合业务需求,如地址规划路由接收聚合前缀、前缀长度等参数,下载路由通过UUID精准定位文件路径,确保请求处理精准高效。
|------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| python from flask import Blueprint, render_template, request, send_file from services import ipv6_planner, transition_generator, storage main_bp = Blueprint('main', name) @main_bp.route('/') def index(): return render_template('index.html', stats=storage.get_stats()) @main_bp.route('/ipv6-plan', methods='GET', 'POST') def ipv6_plan(): if request.method == 'POST': subnets = ipv6_planner.allocate_subnets( request.form.get('prefix'), int(request.form.get('prefix_len')), int(request.form.get('subnet_num')) ) storage.save_ipv6_plan(subnets, request.form.get('prefix'), int(request.form.get('prefix_len'))) return render_template('ipv6_planner.html', subnets=subnets) return render_template('ipv6_planner.html') @main_bp.route('/transition', methods='GET', 'POST') def transition(): if request.method == 'POST': config = transition_generator.generate_config( request.form.get('tech'), request.form.get('platform'), request.form.to_dict() ) storage.save_transition_config(config, request.form.get('tech'), request.form.get('platform')) return render_template('transition.html', config=config) return render_template('transition.html') @main_bp.route('/download/<uuid>/') def download(uuid, type): return send_file(storage.get_file_path(uuid, type), as_attachment=True) block_replaceipv6-campus-network-system-implementation164. import ipaddress from typing import List, Dict def allocate_subnets(prefix: str, target_prefix_len: int, subnet_num: int, subnet_names: Liststr = None) -> ListDict: network = ipaddress.IPv6Network(prefix, strict=False) # 核心参数校验 if not (network.prefixlen < target_prefix_len <= 128) or subnet_num > 2 **(target_prefix_len - network.prefixlen): raise ValueError("参数非法或地址空间不足") subnets = list(network.subnets(new_prefix=target_prefix_len)):subnet_num return { "name": subnet_names\[i if (subnet_names and i< len(subnet_names)) else f"子网{i+1}", "network": str(subnet), "prefix_len": target_prefix_len, "gateway": str(subnet1) # 子网首个可用地址作为网关 } for i, subnet in enumerate(subnets)] |
4.2.2 过渡技术配置生成实现
过渡技术配置生成逻辑封装在transition_generator.py文件中,核心函数为generate_config,根据用户选择的过渡技术类型与设备平台,结合输入参数生成可直接执行的配置命令,支持双栈、6to4、ISATAP三种技术及思科IOS、Linux两种平台适配。函数内部采用分支逻辑处理不同技术类型,通过辅助函数完成地址格式转换、前缀生成等基础操作,确保配置命令的准确性与兼容性。
双栈配置针对不同平台生成对应地址配置命令,思科IOS平台通过"ipv6 address"命令配置IPv6地址,Linux平台通过ip命令配置双协议地址;6to4配置通过辅助函数将IPv4地址转换为十六进制前缀,生成隧道创建与地址配置命令;ISATAP配置生成隧道接口创建命令,结合IPv4地址生成ISATAP专用IPv6地址。配置生成后,返回包含配置命令、技术类型、平台信息的结构化数据,同时生成TXT格式命令文件供设备部署使用。
4.2.2 过渡技术配置生成实现
transition_generator.py核心函数generate_config,按技术类型与设备平台,生成双栈、6to4、ISATAP对应的可执行配置命令,适配思科IOS与Linux系统,返回结构化配置数据与命令文本。
|--------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| python from typing import Dict def generate_config(tech: str, platform: str, params: Dict) -> Dict: config = \[\] ipv4, ipv6, interface = params.get('ipv4'), params.get('ipv6'), params.get('interface') if tech == 'dual_stack': config = f"interface {interface}", f"ip address {ipv4}", f"ipv6 address {ipv6}" if platform == 'cisco' else \ f"ip addr add {ipv4} dev {interface}", f"ip -6 addr add {ipv6} dev {interface}" elif tech == '6to4': prefix = '2002:' + ':'.join(ipv4.split('.')) + '::/48' config = f"interface Tunnel0", f"ipv6 address {prefix}", f"tunnel source {ipv4}", "tunnel mode ipv6ip 6to4" if platform == 'cisco' else \ f"ip tunnel add tun6to4 mode sit local {ipv4}", f"ip -6 addr add {prefix} dev tun6to4" elif tech == 'isatap': isatap_addr = f"fe80::5efe:{ipv4}" config = f"interface {interface}", f"ipv6 address {isatap_addr} link-local", "ipv6 isatap" if platform == 'cisco' else \ f"ip tunnel add isatap0 mode isatap local {ipv4}", f"ip -6 addr add {isatap_addr} dev isatap0" return {"tech": tech, "platform": platform, "config_text": '\n'.join(config)} |
4.2.3 性能数据分析实现
性能数据分析逻辑封装在analysis.py文件中,核心函数包括parse_metrics_csv、summarize_metrics、align_two_series,分别实现CSV数据解析、指标统计摘要生成、时间序列对齐功能,支持单组数据统计与两组数据对比分析。解析函数负责读取用户上传的CSV文件,校验timestamp、latency_ms、throughput_mbps、packet_loss_pct四项必需列是否存在,转换数据类型并处理缺失值,确保数据有效性。
统计摘要函数对解析后的数据进行计算,得出时延、吞吐量、丢包率三项指标的最小值、最大值、平均值,生成结构化统计结果;时间序列对齐函数针对对比分析场景,以其中一组数据的时间戳为基准,对另一组数据进行插值处理,解决两组数据时间点不匹配问题,确保对比分析的准确性。分析完成后,返回原始数据、统计摘要及对齐后的数据(对比场景),供前端生成图表展示,同时保存JSON格式统计结果与CSV原始数据文件。
4.2.3 性能数据分析实现
analysis.py核心函数完成CSV数据解析、指标统计与时间序列对齐。解析并校验数据有效性后,计算时延、吞吐量、丢包率统计指标,对齐双组数据时间戳,为性能展示提供数据支撑。
|-----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| python import pandas as pd from typing import Dict def parse_metrics_csv(file_path: str) -> pd.DataFrame: df = pd.read_csv(file_path) if not all(col in df.columns for col in 'timestamp', 'latency_ms', 'throughput_mbps', 'packet_loss_pct'): raise ValueError("CSV文件缺少必需列") df'timestamp' = pd.to_datetime(df'timestamp') return df.fillna(df.mean(numeric_only=True)) def summarize_metrics(df: pd.DataFrame) -> Dict: return {col: {"min": dfcol.min(), "max": dfcol.max(), "avg": dfcol.mean()} for col in 'latency_ms', 'throughput_mbps', 'packet_loss_pct'} def align_two_series(df1: pd.DataFrame, df2: pd.DataFrame) -> pd.DataFrame: df_aligned = pd.merge(df1, df2, on='timestamp', suffixes=('_1', '_2'), how='outer').interpolate() return df_aligneddf_aligned\['timestamp'.isin(df1'timestamp')] |
4.2.4 数据持久化实现
数据持久化功能封装在storage.py文件中,通过Storage类统一管控各类数据的保存、加载、查询、删除与下载操作,基于文件系统实现数据存储,无需额外数据库依赖,适配系统轻量化需求。类初始化时指定数据存储根目录,通过属性关联三个子目录路径,确保数据分类存储。核心方法采用UUID生成唯一文件标识,关联UTC时间戳记录创建时间,同时生成对应格式文件,实现数据可追溯与可复用。
保存方法针对不同数据类型(IPv6规划、过渡配置、性能分析)生成对应格式文件,IPv6规划结果保存为JSON文件,过渡配置同时保存JSON元数据与TXT命令文件,性能分析保存JSON统计摘要与CSV原始数据文件。加载与查询方法通过UUID精准定位文件路径,读取数据并返回结构化结果;删除方法通过UUID删除对应文件及关联数据;下载方法返回文件路径供路由模块调用。同时提供统计方法,返回各类数据记录数量,支撑首页统计展示功能。
4.2.4 数据持久化实现
Storage类封装核心数据操作,基于文件系统分类存储各类结果,通过UUID标识文件,实现数据保存、路径获取与统计功能,适配系统轻量化数据管理需求。
|----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| python import os import json import uuid import datetime from typing import List, Dict class Storage: def init(self, data_dir: str): self.plan_dir = os.path.join(data_dir, 'ipv6_plans') self.config_dir = os.path.join(data_dir, 'transition_configs') def save_ipv6_plan(self, subnets: ListDict, prefix: str, prefix_len: int) -> str: plan_id = str(uuid.uuid4()) with open(os.path.join(self.plan_dir, f"{plan_id}.json"), 'w', encoding='utf-8') as f: json.dump({ 'plan_id': plan_id, 'create_time': datetime.datetime.utcnow().isoformat(), 'prefix': prefix, 'target_prefix_len': prefix_len, 'subnets': subnets }, f) return plan_id def save_transition_config(self, config: Dict, tech: str, platform: str) -> str: config_id = str(uuid.uuid4()) # 保存元数据与配置命令 with open(os.path.join(self.config_dir, f"{config_id}.json"), 'w', encoding='utf-8') as f: json.dump({'config_id': config_id, 'create_time': datetime.datetime.utcnow().isoformat(), 'tech': tech, 'platform': platform, 'config': config}, f) with open(os.path.join(self.config_dir, f"{config_id}_config.txt"), 'w', encoding='utf-8') as f: f.write(config'config_text') return config_id def get_file_path(self, data_id: str, data_type: str) -> str: dir_map = {'plan': self.plan_dir, 'config': self.config_dir} return os.path.join(dir_mapdata_type, f"{data_id}_config.txt" if data_type == 'config' else f"{data_id}.json") def get_stats(self) -> Dict: return { 'plan_count': len(os.listdir(self.plan_dir)), 'config_count': len(f for f in os.listdir(self.config_dir) if f.endswith('.json')) } |
4.3 前端界面实现
4.3.1 仪表盘
仪表盘为系统功能总览入口,核心承载两项功能:一是核心模块数据统计,实时展示已生成的IPv6规划、过渡配置、性能分析记录数量,帮助用户快速掌握系统使用进度;二是功能快速入口,提供IPv6地址规划、过渡技术配置等核心模块的直达链接,减少操作层级。该界面作为系统首屏,以轻量化布局实现信息聚合与导航功能,适配校园网技术人员快速进入目标功能的需求,提升操作效率。
4.3.2 IPv6地址规划
IPv6地址规划功能聚焦校园网子网划分需求,支持用户输入聚合前缀、目标前缀长度、子网数量及可选子网名称,提交后自动生成包含子网网络地址、前缀长度、建议网关的结构化列表。功能内置参数合法性校验逻辑,若输入格式错误或地址空间不足,将实时反馈提示信息。同时提供"查看历史"入口,可回溯已生成的规划方案并下载结果文件,解决校园网多区域地址统一规划的效率问题,确保地址分配合规且可复用。
4.3.3 IPv6EUI-64
IPv6 EUI-64功能针对无状态地址自动配置场景,支持用户输入/64网络前缀与终端MAC地址,一键生成符合RFC4291标准的EUI64格式IPv6地址。功能自动处理MAC地址的格式规范化、字段插入及位翻转计算,无需用户手动执行算法步骤。生成结果可直接用于终端设备的IPv6地址配置,帮助校园网技术人员快速获取合法接口标识,适配物联网终端等大规模接入场景的地址配置需求
4.3.4 过渡技术配置
过渡技术配置功能覆盖双栈、6to4、ISATAP三类主流IPv6过渡技术,支持思科路由器与Linux系统两种设备平台。用户选择技术类型与设备后,输入接口名、IP地址等参数,即可生成可直接执行的配置命令文本。功能根据技术类型动态展示必要参数输入项,避免冗余操作;生成的配置支持保存与下载,可直接复制至设备终端执行,解决校园网IPv4/IPv6共存阶段的配置适配难题,降低过渡技术部署门槛。
4.3.5 性能分析
性能分析功能支持上传包含timestamp、latency_ms、throughput_mbps、packet_loss_pct字段的CSV性能数据文件,解析后自动生成指标统计摘要(最值、平均值)与时间序列趋势图表。功能内置数据格式校验逻辑,若文件缺少必需列则实时提示。分析结果可保存为文件,便于后续二次处理,帮助校园网技术人员评估特定过渡技术或配置方案下的网络性能,为优化调整提供数据支撑。
4.3.6 性能对比
性能对比功能针对多方案评估需求,支持上传两组CSV性能数据文件,通过时间序列对齐算法,将不同数据集的时间戳匹配后,生成时延、吞吐量、丢包率的双线对比图表。同时展示两组数据的统计摘要,直观呈现性能差异。该功能解决了校园网不同过渡技术、不同配置参数下的性能量化对比问题,帮助技术人员选择更适配业务场景的方案。
4.3.7 历史记录
历史记录功能分类展示IPv6规划、过渡配置、性能分析三类操作的历史成果,按创建时间倒序排列,每条记录包含关键信息(如规划前缀、配置技术类型)与操作按钮。用户可查看记录详情、下载结果文件或删除冗余记录,实现历史成果的统一管理与复用。该功能减少了重复操作成本,适配校园网多轮技术测试、方案迭代的场景需求,提升工作流的连续性。
五、系统测试
5.1 测试环境搭建
本次测试围绕校园网实际应用场景搭建轻量化测试环境,兼顾硬件兼容性与软件适配性,确保测试结果贴合真实部署需求。硬件环境采用两台普通PC终端(CPU i5-10400、内存16GB、硬盘512GB),一台部署系统服务作为服务器,另一台作为用户终端;额外配置一台Linux服务器(Ubuntu 22.04 LTS)与思科IOS模拟器(GNS3 2.2.30),用于验证过渡配置命令的实际执行效果。
软件环境方面,服务器端安装Python 3.9.7,依托pip工具部署Flask 3.0.0、Werkzeug 3.0.1、Pandas 2.1.4等依赖包,数据存储目录按系统设计预设权限;客户端浏览器选用Chrome 120.0、Edge 120.0,验证界面兼容性。网络环境搭建IPv4局域网(网段192.168.1.0/24),服务器监听0.0.0.0:5000端口,终端通过局域网访问系统,模拟校园网内部访问场景,无额外网络路由限制。
5.2 功能测试
5.2.1 地址规划功能测试
测试核心验证子网划分准确性、EUI64地址生成合规性及参数校验有效性,设计6组测试用例覆盖合法输入、非法输入、特殊格式输入场景,具体测试数据与结果如下表所示。
|----------|-------------------|------------------------------------------|------------------------------------|---------------------------------------|----------|
| 用例编号 | 测试内容 | 输入参数 | 预期结果 | 实际结果 | 测试结论 |
| AP-01 | 合法参数子网划分 | 聚合前缀2001:db8::/48,目标前缀长度64,子网数量4 | 生成4个/64子网,网关为子网首个可用地址 | 子网为2001:db8::/64(网关2001:db8::1)等,符合预期 | 通过 |
| AP-02 | 非法前缀长度 | 聚合前缀2001:db8::/48,目标前缀长度40 | 提示"目标前缀长度不合法" | 实时反馈错误提示,无异常崩溃 | 通过 |
| AP-03 | 地址空间不足 | 聚合前缀2001:db8::/64,目标前缀长度80,子网数量100 | 提示"地址空间不足" | 正确提示,计算最大可用子网数为256 | 通过 |
| AP-04 | EUI64生成(冒号分隔MAC) | 前缀2001:db8:1::/64,MAC地址00:1A:2B:3C:4D:5E | 生成地址2001:db8:1::21A:2BFF:FE3C:4D5E | 结果与手动计算一致,符合RFC4291 | 通过 |
| AP-05 | EUI64生成(连字符分隔MAC) | 前缀2001:db8:1::/64,MAC地址00-1A-2B-3C-4D-5E | 生成地址2001:db8:1::21A:2BFF:FE3C:4D5E | 自动规范化格式,结果正确 | 通过 |
| AP-06 | EUI64生成(无分隔符MAC) | 前缀2001:db8:1::/64,MAC地址001A2B3C4D5E | 生成地址2001:db8:1::21A:2BFF:FE3C:4D5E | 格式兼容,结果准确 | 通过 |
测试结果显示,合法参数输入后子网划分与EUI64生成均符合规范,非法输入校验机制完善,功能达标。
测试核心验证子网划分准确性、EUI64地址生成合规性及参数校验有效性。测试用例设计三类场景:合法参数输入(聚合前缀2001:db8::/48、目标前缀长度64、子网数量4)、非法参数输入(目标前缀长度小于聚合前缀长度、地址空间不足)、特殊MAC地址格式输入(含冒号、连字符及无分隔符)。
测试结果显示,合法参数输入后,系统成功生成4个子网,子网地址、前缀长度及网关地址(子网首个可用地址)均符合IPv6协议规范;非法参数输入时,系统实时反馈错误提示,无崩溃或异常输出;各类MAC地址经处理后均能生成符合RFC4291标准的EUI64地址,结果与手动计算一致,功能达标。
5.2.2 过渡配置生成测试
测试覆盖双栈、6to4、ISATAP三种技术及思科IOS、Linux双平台,验证配置命令准确性与适配性,设计6组测试用例,具体数据如下表所示。
|----------|-----------------|-----------------------------------------------------------------------------|-------------------------------------|--------------------|----------|
| 用例编号 | 测试内容 | 输入参数 | 预期结果 | 实际结果 | 测试结论 |
| TC-01 | 思科IOS双栈配置 | 技术双栈,平台思科IOS,接口GigabitEthernet0/0,IPv4 192.168.1.1/24,IPv6 2001:db8:1::1/64 | 生成接口及双协议地址配置命令 | 命令可正常导入模拟器,双协议运行正常 | 通过 |
| TC-02 | Linux双栈配置 | 技术双栈,平台Linux,接口eth0,IPv4 192.168.1.2/24,IPv6 2001:db8:1::2/64 | 生成ip命令配置脚本 | 执行脚本后接口获取双地址,通信正常 | 通过 |
| TC-03 | 6to4隧道配置(思科) | 技术6to4,平台思科IOS,公网IPv4 203.0.113.1 | 生成Tunnel0接口及2002:cb00:7101::/48前缀配置 | 隧道建立成功,可跨IPv4公网通信 | 通过 |
| TC-04 | 6to4隧道配置(Linux) | 技术6to4,平台Linux,公网IPv4 203.0.113.2 | 生成tun6to4接口及地址配置命令 | 隧道接口正常启用,前缀生成准确 | 通过 |
| TC-05 | ISATAP配置(思科) | 技术ISATAP,平台思科IOS,本地IPv4 192.168.1.10 | 生成链路本地地址fe80::5efe:192.168.1.10 | 站内隧道通信正常,地址配置合规 | 通过 |
| TC-06 | ISATAP配置(Linux) | 技术ISATAP,平台Linux,本地IPv4 192.168.1.11 | 生成isatap0接口及链路本地地址 | 接口启用成功,站内IPv6通信正常 | 通过 |
所有测试用例生成的配置命令均可直接应用于对应设备,无配置报错,动态参数隐藏功能正常,满足实际部署需求。
测试覆盖双栈、6to4、ISATAP三种技术及思科IOS、Linux双平台,验证配置命令准确性与适配性。测试用例按技术类型设计:双栈配置输入接口名、IPv4/IPv6地址;6to4配置输入公网IPv4地址;ISATAP配置输入本地IPv4地址。
将生成的配置命令分别导入思科模拟器与Linux服务器执行,结果显示双栈配置可实现双协议正常运行,6to4隧道成功建立并生成2002前缀地址,ISATAP隧道可实现站内IPv6通信,无配置报错或功能异常。系统能根据技术类型动态隐藏冗余参数,配置文件下载功能正常,满足实际部署需求。
5.2.3 性能分析功能测试
测试验证CSV数据解析、统计摘要生成、时间序列对齐功能,设计4组测试用例,覆盖合规文件、异常文件及对比分析场景,具体数据如下表所示。
|----------|------------|-----------------------------|--------------------------------------|--------------------|----------|
| 用例编号 | 测试内容 | 输入参数 | 预期结果 | 实际结果 | 测试结论 |
| PA-01 | 合规文件单组分析 | 100行CSV,含完整四列字段,时延范围10-50ms | 生成统计值(时延 avg 30ms、min 10ms、max 50ms) | 统计结果与手动计算一致,图表展示清晰 | 通过 |
| PA-02 | 缺失字段文件解析 | CSV文件缺失packet_loss_pct列 | 提示"CSV文件缺少必需列" | 准确识别缺失字段,无解析异常 | 通过 |
| PA-03 | 时间戳不匹配对比分析 | 文件1(10个时间戳)、文件2(8个时间戳) | 对齐时间戳,补充缺失值,生成双线图 | 插值补充完整,对比差异直观呈现 | 通过 |
| PA-04 | 结果保存与下载 | 分析完成后下载JSON统计文件与CSV原文件 | 文件内容完整,格式规范 | 下载文件可正常打开,数据无丢失 | 通过 |
测试验证CSV数据解析、统计摘要生成、时间序列对齐及图表展示功能。测试用例包括合规CSV文件上传(含完整四列字段)、缺失字段CSV上传、两组时间戳不匹配数据上传。测试结果表明,合规文件上传后,系统快速解析数据,生成的时延、吞吐量、丢包率统计值与手动计算一致,时间序列图表展示清晰;缺失字段文件上传时,系统提示格式错误;双组数据上传后,成功完成时间戳对齐,对比图表能直观呈现性能差异,分析结果可正常保存下载。
5.3 性能测试
性能测试聚焦并发访问与数据处理效率,采用JMeter工具模拟多用户访问,同时测试不同大小CSV文件解析耗时,具体测试数据如下表所示。
|----------|--------------------|--------------------|----------------------|-------------------|-------------|
| 测试类型 | 测试条件 | 平均响应时间 (s) | CPU占用率峰值 (%) | 内存占用 (GB) | 测试结果 |
| 并发访问测试 | 5并发用户 | 0.4 | 18 | 1.2 | 无超时,运行稳定 |
| 并发访问测试 | 10并发用户 | 0.8 | 25 | 1.5 | 无超时,运行稳定 |
| 并发访问测试 | 20并发用户 | 1.4 | 38 | 1.9 | 无超时,运行稳定 |
| 文件解析耗时测试 | 10KB CSV(100行数据) | 0.12 | 12 | 1.1 | 解析快速,无卡顿 |
| 文件解析耗时测试 | 100KB CSV(1000行数据) | 0.28 | 22 | 1.3 | 解析高效,结果准确 |
| 文件解析耗时测试 | 500KB CSV(5000行数据) | 0.76 | 32 | 1.6 | 解析耗时可控,符合预期 |
测试结果显示,20并发用户以内系统响应高效,100KB以内CSV文件解析耗时小于0.3秒,均能满足校园网单场景多用户操作需求,服务器资源占用稳定。
测试结果显示,20并发用户以内,系统平均响应时间小于1.5秒,无请求超时或数据丢失现象;100KB以内CSV文件解析耗时小于0.3秒,500KB文件解析耗时约0.8秒,均能满足校园网单场景下多用户操作需求。服务器CPU占用率峰值不超过40%,内存占用稳定在2GB以内,运行状态良好,无异常崩溃情况。
5.4 测试结果分析
测试中发现两处优化点:一是1GB以上大体积CSV文件解析耗时超5秒,二是并发用户数超过30时,平均响应时间增至3.2秒,CPU占用率峰值达75%。后续可通过数据分片解析、缓存机制优化等方式提升性能,整体不影响系统核心功能的正常使用,满足校园网IPv6规划与过渡技术仿真的核心需求。
测试中发现两处优化点:一是大体积(1GB以上)CSV文件解析耗时较长,二是并发用户数超过30时响应时间明显增加。后续可通过数据分片解析、缓存机制优化等方式提升性能,整体不影响系统核心功能的正常使用,满足校园网IPv6规划与过渡技术仿真的核心需求。
六、结论与展望
6.1 研究结论
本研究围绕校园网IPv6改造需求,完成基于IPv6的校园网设计与过渡技术仿真系统的开发,实现了IPv6地址规划、过渡技术配置生成、性能分析及历史记录管理四大核心功能,构建了轻量化、一体化的技术支撑工具,主要研究成果如下。
系统采用Flask框架与Python语言开发,基于"前端展示-业务逻辑-数据存储"三层架构,模块化拆分核心业务,实现各模块独立运行与协同交互。依托ipaddress模块保障IPv6地址计算合规性,适配双栈、6to4、ISATAP三种过渡技术,支持思科IOS与Linux双平台配置生成,生成的命令可直接应用于实际设备部署。数据存储采用文件系统方案,分类保存各类结果,通过UUID标识与时间戳实现可追溯管理,无需额外数据库依赖,适配校园网轻量化部署场景。
系统界面简洁易用,参数校验机制完善,性能满足中小型并发需求,既能为校园网技术人员提供高效的IPv6规划与过渡配置工具,降低部署门槛,又可作为网络工程专业教学辅助工具,帮助学生理解IPv6技术原理与配置流程,兼顾实用性与教学价值,填补了校园网场景下IPv6规划与过渡仿真一体化工具的缺口。
6.2 不足与展望
6.2.1 系统不足
系统存在两处明显不足:一是功能覆盖范围有限,仅支持三类核心过渡技术,未适配NAT64等其他主流过渡方案,且性能分析仅聚焦时延、吞吐量、丢包率三项指标,缺乏网络抖动、带宽占用等维度的分析;二是性能拓展性不足,面对大体积数据文件与高并发访问时,响应效率下降,未支持分布式部署与负载均衡,难以适配大型校园网大规模使用场景。此外,前端交互体验存在优化空间,图表展示维度较为单一。
6.2.2 未来展望
未来可从三方面优化完善系统功能与性能。功能拓展上,新增NAT64、DS-Lite等过渡技术支持,丰富性能分析指标,增加网络抖动、带宽占用等维度的统计与展示,同时适配更多设备平台(如华为设备操作系统),扩大应用场景覆盖范围。性能优化上,引入数据分片解析、缓存机制与异步处理技术,提升大体积数据处理效率;支持分布式部署与负载均衡,提升系统并发承载能力,适配大型校园网大规模使用需求。
交互体验上,优化前端图表展示功能,增加自定义分析维度与图表类型,支持数据可视化导出;引入用户权限管理模块,适配多角色使用场景。同时,可结合人工智能技术,实现IPv6地址规划方案的智能推荐,根据校园网拓扑与业务需求自动生成最优规划,进一步提升工具的智能化水平,为校园网IPv6全场景部署提供更全面的技术支撑。