二层交换机:概念、特性与设计实践
本文从工程实践角度系统介绍二层(L2)交换机的核心转发行为、常见特性以及在园区和数据中心网络中的典型设计考量,适合作为超过4页的技术参考,供以太网LAN设计和运维人员使用。
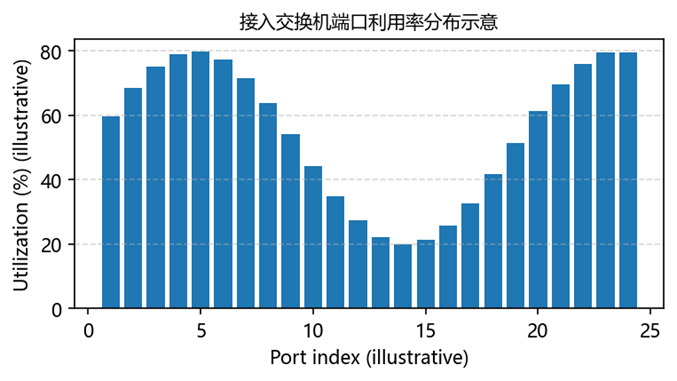
图 1 :一台 24 端口二层交换机端口利用率分布的示意图,展示链路负载的不均衡性(示意)。
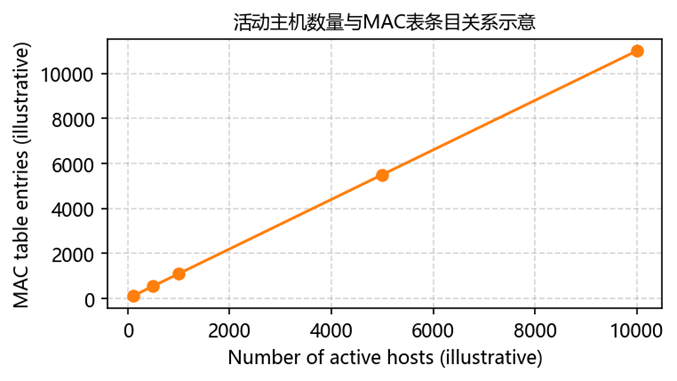
图 2 :活动主机数量与交换机 MAC 地址表条目之间关系的示意曲线(示意)。
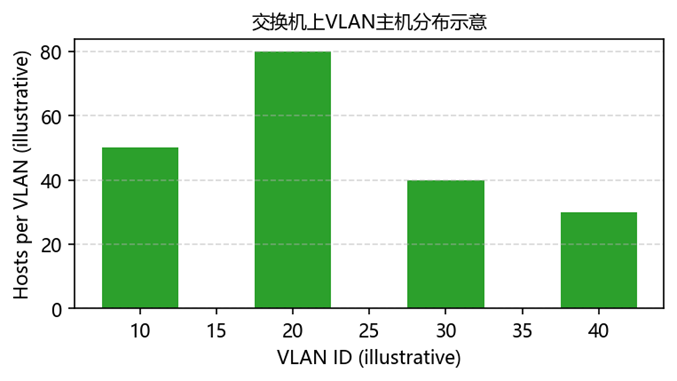
图 3 :交换机上各 VLAN 主机数量分布的示意柱状图,用于说明分段密度(示意)。
|-----------------|-------------------|----------------------|-----------------|
| 功能 | 描述 | 关键机制 | 说明 |
| 转发 | 根据目的MAC地址转发帧。 | MAC地址表查找、未知帧泛洪。 | L2交换在广播域内的核心行为。 |
| 学习 | 根据源地址自动学习MAC表。 | 源MAC检查、老化定时器。 | 实现MAC与端口的动态映射。 |
| 过滤 | 根据规则或STP状态丢弃帧。 | 端口ACL、STP阻塞状态等。 | 防止环路并支持基础安全策略。 |
| VLAN 标记 | 将流量划分为逻辑广播域。 | 802.1Q标记、接入/Trunk端口。 | 支持多租户和部门级分段。 |
| 链路聚合 | 将多条物理链路捆绑为一条逻辑链路。 | LACP、静态端口通道等。 | 提升带宽并提供链路级冗余。 |
表1:二层交换机核心功能及实现机制示意。
|-------------------|-----------------|-------------------------|----------------------|
| 特性 | 目的 | 配置要素 | 示例用途 |
| 生成树协议 | 在冗余拓扑中防止二层环路。 | STP/RSTP/MSTP参数、根桥选择等。 | 在交换机之间引入冗余链路但避免广播风暴。 |
| 端口安全 | 限制可在端口使用的MAC地址。 | 粘性MAC、最大MAC数量、违规处理方式。 | 保护接入端口免受未授权设备接入。 |
| QoS 标记与队列 | 为特定流量提供优先级保障。 | CoS/DSCP映射、队列权重等。 | 语音VLAN、关键控制流量优先转发。 |
| 风暴抑制 | 限制广播/多播泛洪。 | 阈值设置及动作(丢弃/关闭端口)。 | 防止异常设备占满LAN带宽。 |
| 监控与镜像 | 为诊断观察流量。 | SPAN/RSPAN配置、计数器、SNMP等。 | 抓包分析、利用率统计和故障排查。 |
表2:二层交换机常见特性、目的及配置要素。
|-------------------|------------------|--------------------|-------------------|
| 设计方面 | 考虑因素 | 典型取值 | 说明 |
| 接入端口密度 | 每台交换机可用用户端口数量。 | 每设备24/48端口。 | 影响机架空间、功耗和上联带宽规划。 |
| 上联容量 | 从接入到汇聚的带宽。 | 2x1G、2x10G、4x25G等。 | 需考虑合理的过订阅比。 |
| MAC 表容量 | 交换机可学习的最大MAC数量。 | 数千到数十万级。 | 需覆盖预期主机数和VLAN规模。 |
| VLAN 数量 | 交换机上配置的VLAN总数。 | 几十到数百。 | 过多VLAN会增加管理复杂度。 |
| 堆叠 / 机箱架构 | 交换机是否作为单一逻辑设备运行。 | 2-8台堆叠或模块化机箱。 | 有助于简化管理并提升冗余能力。 |
表3:在接入网络中部署二层交换机的典型设计方面及参数。
1. 二层交换机在以太网中的角色
二层交换机是以太网LAN的基本构件,在数据链路层工作,基于MAC地址在广播域内转发帧。在园区网络中,二层交换机通常实现接入层,为终端设备提供接入端口。
由于二层交换机不参与IP路由,其转发行为相对简单且高速,但必须通过合理设计避免环路、管理广播流量并利用VLAN实现分段。
2. MAC学习与转发
二层交换机通过检查入向帧的源MAC地址来学习MAC表,将MAC地址与入端口的映射写入或更新表项。在转发时,交换机根据目的MAC查表;若命中,则仅向对应端口转发,若未知,则在VLAN内对所有端口进行泛洪。
MAC表项在设定的老化时间后会被删除,以移除过期映射。在存在大量临时设备或虚拟机的环境中,需要合理调节老化时间和MAC表容量。
3. VLAN与广播域
VLAN将物理交换机逻辑划分为多个广播域。接入端口通常属于单一VLAN,而Trunk端口通过标记承载多VLAN流量。VLAN分段有助于减少广播范围、提高安全性并支持多租户设计。
二层交换机通常在每个VLAN维持独立的MAC表。在设计VLAN时,需要在分段粒度(更多VLAN)和管理复杂度(更多配置和生成树实例)之间取得平衡。
4. 生成树与环路防护
交换机之间的冗余物理连接可能形成二层环路,导致广播风暴和网络不稳定。生成树协议(STP及其变体RSTP、MSTP)通过选取根桥并将部分端口置于阻塞状态,构建无环路的逻辑拓扑。
正确配置生成树需要为各实例选择合适的根桥、调整优先级,并确保设计意图(例如主/备路径)与协议行为一致。配置不当可能导致路径选择不合理甚至业务中断。
5. 端口类型与接入控制
二层交换机区分接入端口(连接终端设备)与Trunk端口(连接交换机或上联)。端口安全和802.1X认证等机制用于控制接入设备和限制可用MAC地址。
良好实践包括为接入端口分配合适VLAN、限制MAC学习数量并为IP电话设备配置专用语音VLAN。
6. QoS与流量管理
尽管二层交换机主要处理帧,但多数设备支持QoS特性,可对流量进行分类、标记和排队,从而在纯二层段内为语音、视频和控制流量提供优先保障。
QoS策略设计需明确业务类别,将其映射到CoS或DSCP值,并配置合适的调度和缓冲参数。配置不当的QoS可能削弱关键流量或导致普通流量被过度限制。
7. 监控与故障排查
对二层交换机的监控包括端口上下线事件、错误计数器、利用率和MAC表变化等。SPAN/RSPAN等端口镜像功能可用于抓包诊断,SNMP提供对计数器和状态的访问。
常见故障排查场景包括定位环路、修复VLAN配置错误、处理MAC漂移以及识别故障线缆或光模块。清晰的交换机拓扑和VLAN映射文档是提升排查效率的关键。
8. 接入网络设计模式
在园区网络中,接入交换机通常部署在楼层弱电间,通过上联连接至汇聚交换机。常见设计模式包括采用双上联并进行链路聚合、按楼层划分VLAN并限制广播域规模。
设计考量包括过订阅比、终端PoE供电需求、弱电间物理安全以及对关键区域(如机房和实验室)的冗余要求。
9. 数据中心中的二层交换
在数据中心,二层交换机可作为机架顶部(ToR)或列尾设备,将服务器连接到上层网络结构。根据设计需要,二层域可以保持较小以限制故障影响,或适度扩展以支持工作负载迁移。
VXLAN和EVPN等技术将许多二层功能迁移到叠加网络中,但底层物理交换机仍需提供基本的二层转发、VLAN标记和对封装流量的QoS支持。
10. 向L2/L3一体化设备的演进
现代交换机通常同时支持二层和三层能力,淡化传统L2交换机与路由器之间的界限。工程师需要决定在何处进行路由、L2域扩展到何种范围以及如何与上层自动化和SDN控制器集成。
即便网络采用叠加和可编程织网,理解二层交换机的行为仍是基础,因为物理连接和基本交换最终支撑所有更高层功能。