私有化交付的真实瓶颈:不是部署位置,而是代码可见性
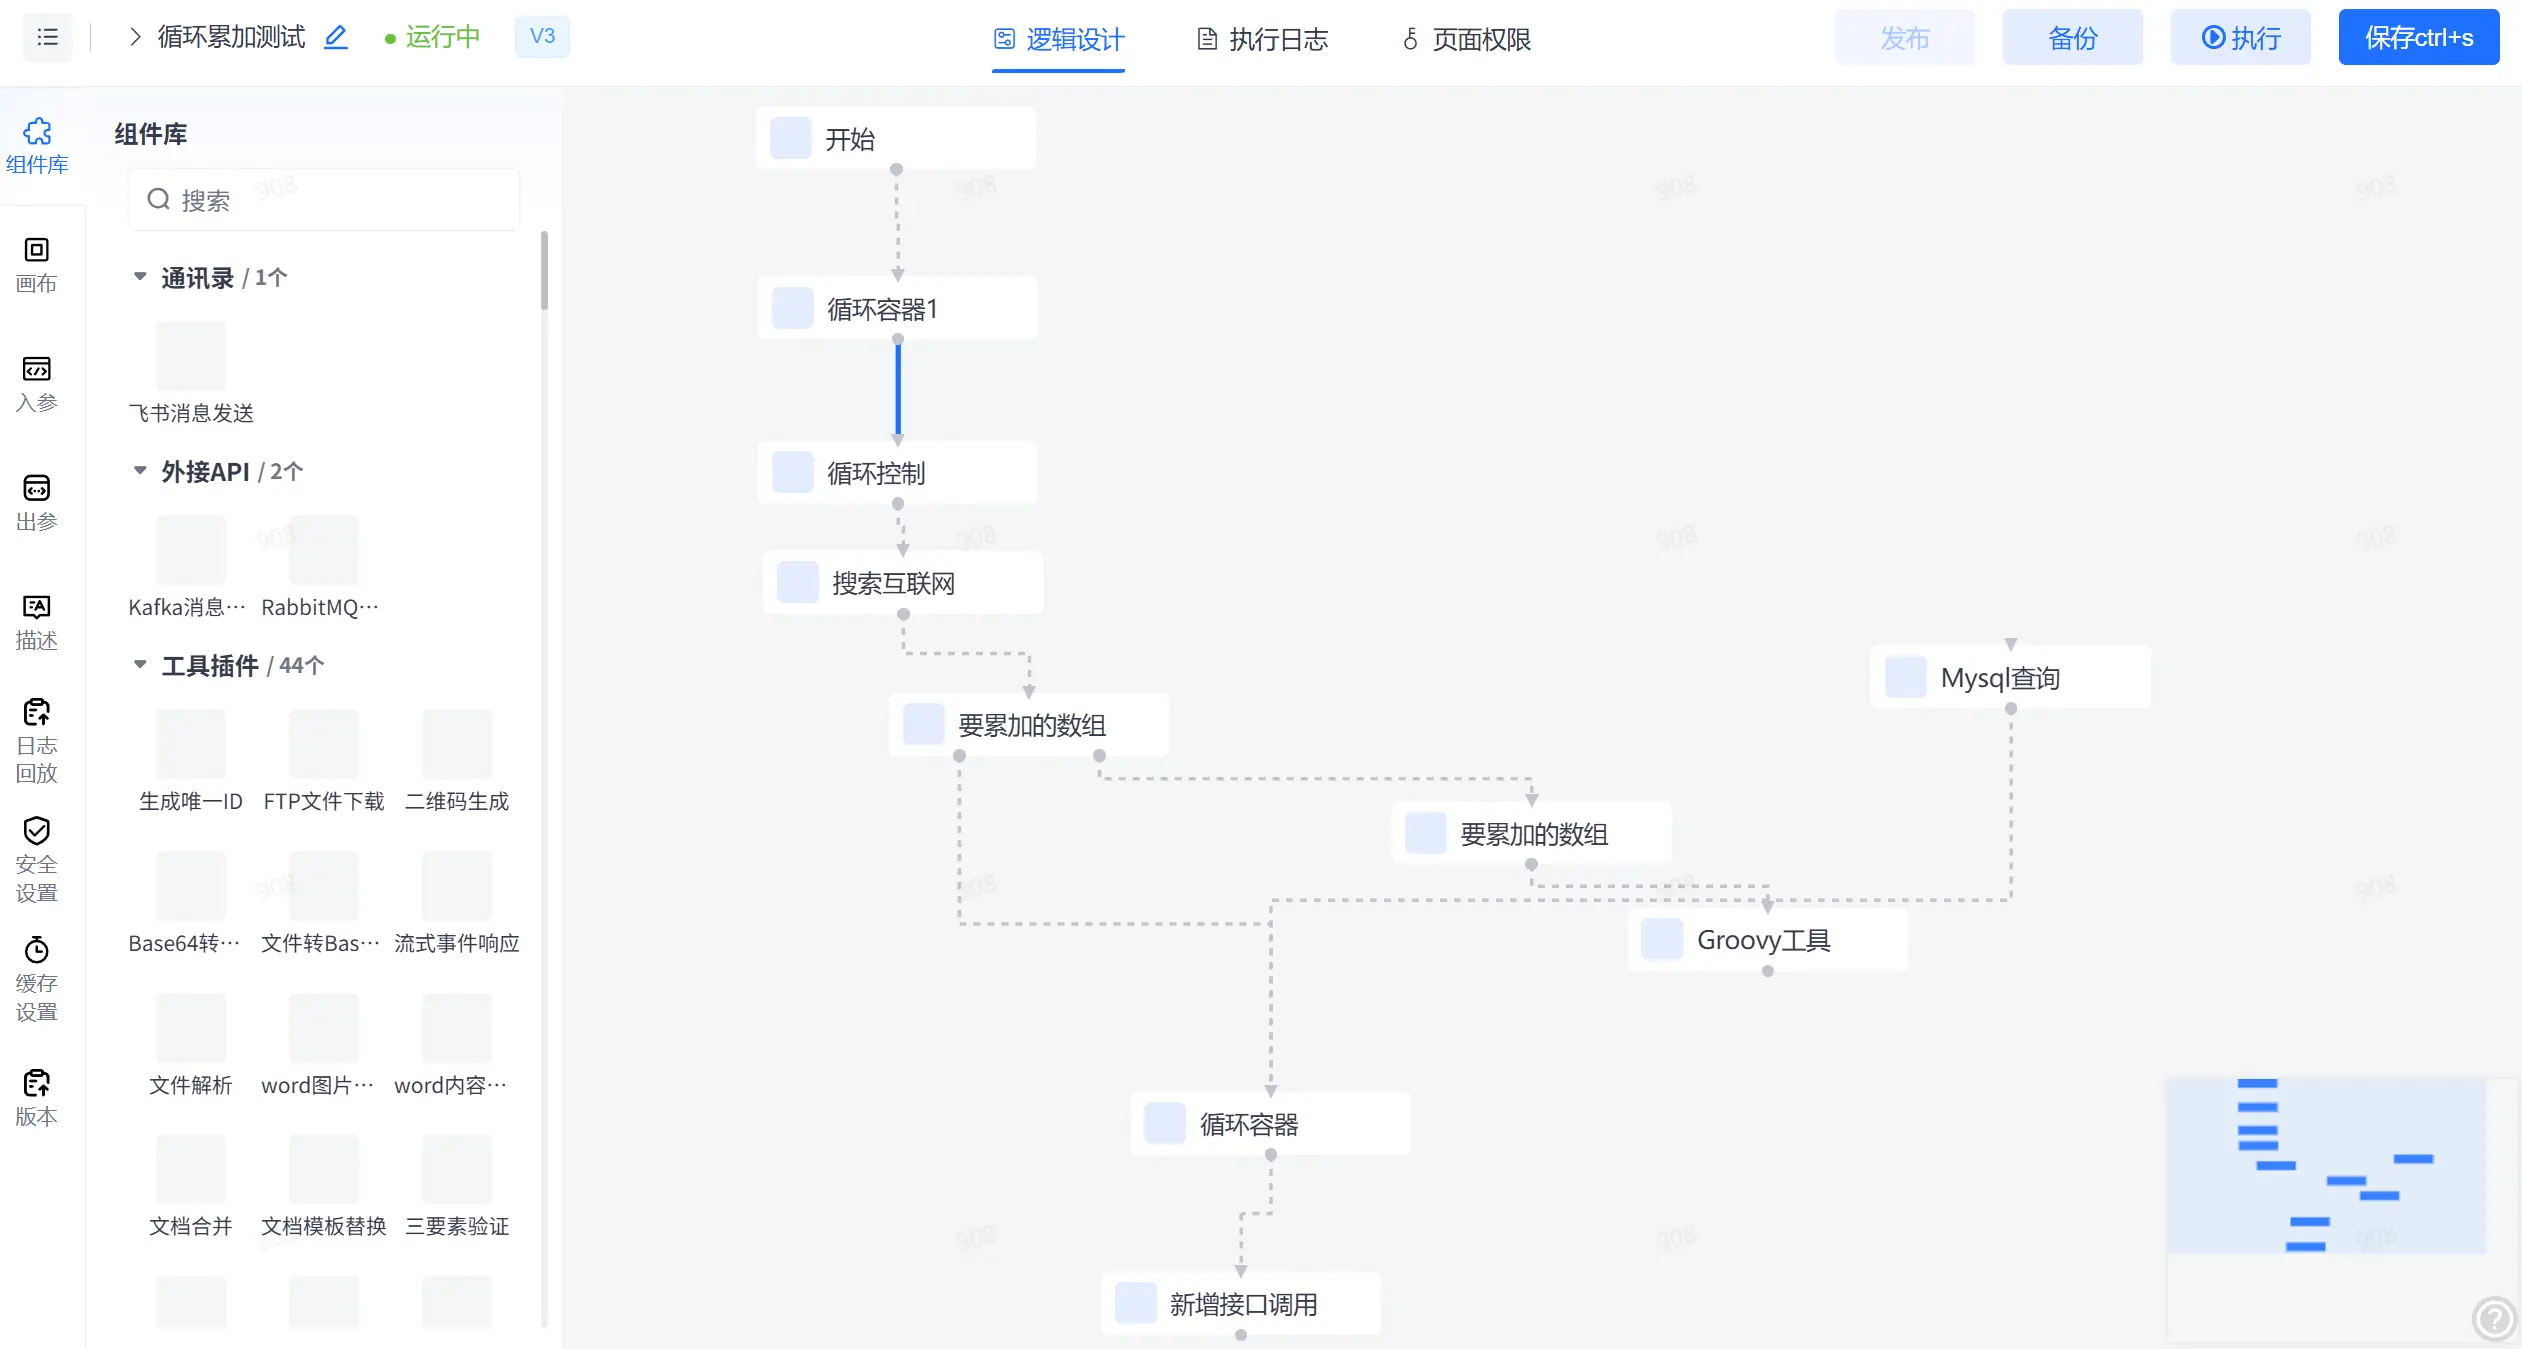
很多团队误以为私有化=数据留在内网,但真正卡点在于关键逻辑不可见、不可调、不可验。常见方案交付的是二进制包(JAR/WAR/Docker镜像),缺失流程引擎内核、加密组件、中间件适配层等源码------一次超时异常需等厂商补丁,一次信创适配因闭源内核中断。JVS将'100%源码开放'作为交付底线:所有能力引擎(JVS-form、JVS-flow)、配置中心对接模块、安全加固组件,均提供完整、可编译、带注释的源码,保障从API入口到存储层的全链路调试权。
技术可控的前提:全栈宽松协议组件选型
可控不等于自研,而在于技术栈本身可审计、可替代、无法律约束。JVS严格选用MIT或Apache 2.0协议的主流开源组件:
-
前端:Vue 2/3 + Element UI(MIT)、ECharts(Apache 2.0)、v-charts
-
后端:Spring Cloud Alibaba生态,Nacos(服务注册)、Sentinel(限流)、Apollo(配置中心)均为Apache/MIT许可
关键约束:
-
全栈无GPL组件
-
无自研闭源中间件
-
无商业数据库绑定
这使得系统天然满足等保三级对源码可追溯、可验证的要求,国产化替代时只需按协议替换同类开源组件,无需重构。
架构解耦:让'可替'成为现实的关键设计
源码开放是起点,'可替'依赖清晰的模块边界与通信契约。JVS将核心能力拆分为独立Spring Boot引擎:
-
JVS-list:数据列表渲染
-
JVS-flow:流程生命周期管理
-
JVS-logic:规则编排执行
每个引擎具备以下特征:
-
无私有框架侵入
-
无全局静态上下文
-
不绑定特定中间件实现
基础设施交互通过标准SPI接口抽象:
-
缓存层:
CacheProvider接口 -
消息队列:
MessageSender接口 -
服务注册:
ServiceDiscovery接口
例如,将Redis替换为国产分布式缓存,仅需实现CacheProvider并注入新Bean,流程状态同步、服务发现等上层逻辑完全不受影响。
技术兜底的实践支撑:交付即能力移交
'无兜底风险'的本质,是交付团队能随时行使技术主权。JVS提供完整可落地的DevOps工具链:
-
本地IDE断点调试任意引擎源码
-
Maven一键构建多模块项目
-
Docker镜像自动化打包与多环境推送
-
开发/测试/生产三环境一键同步与版本回滚
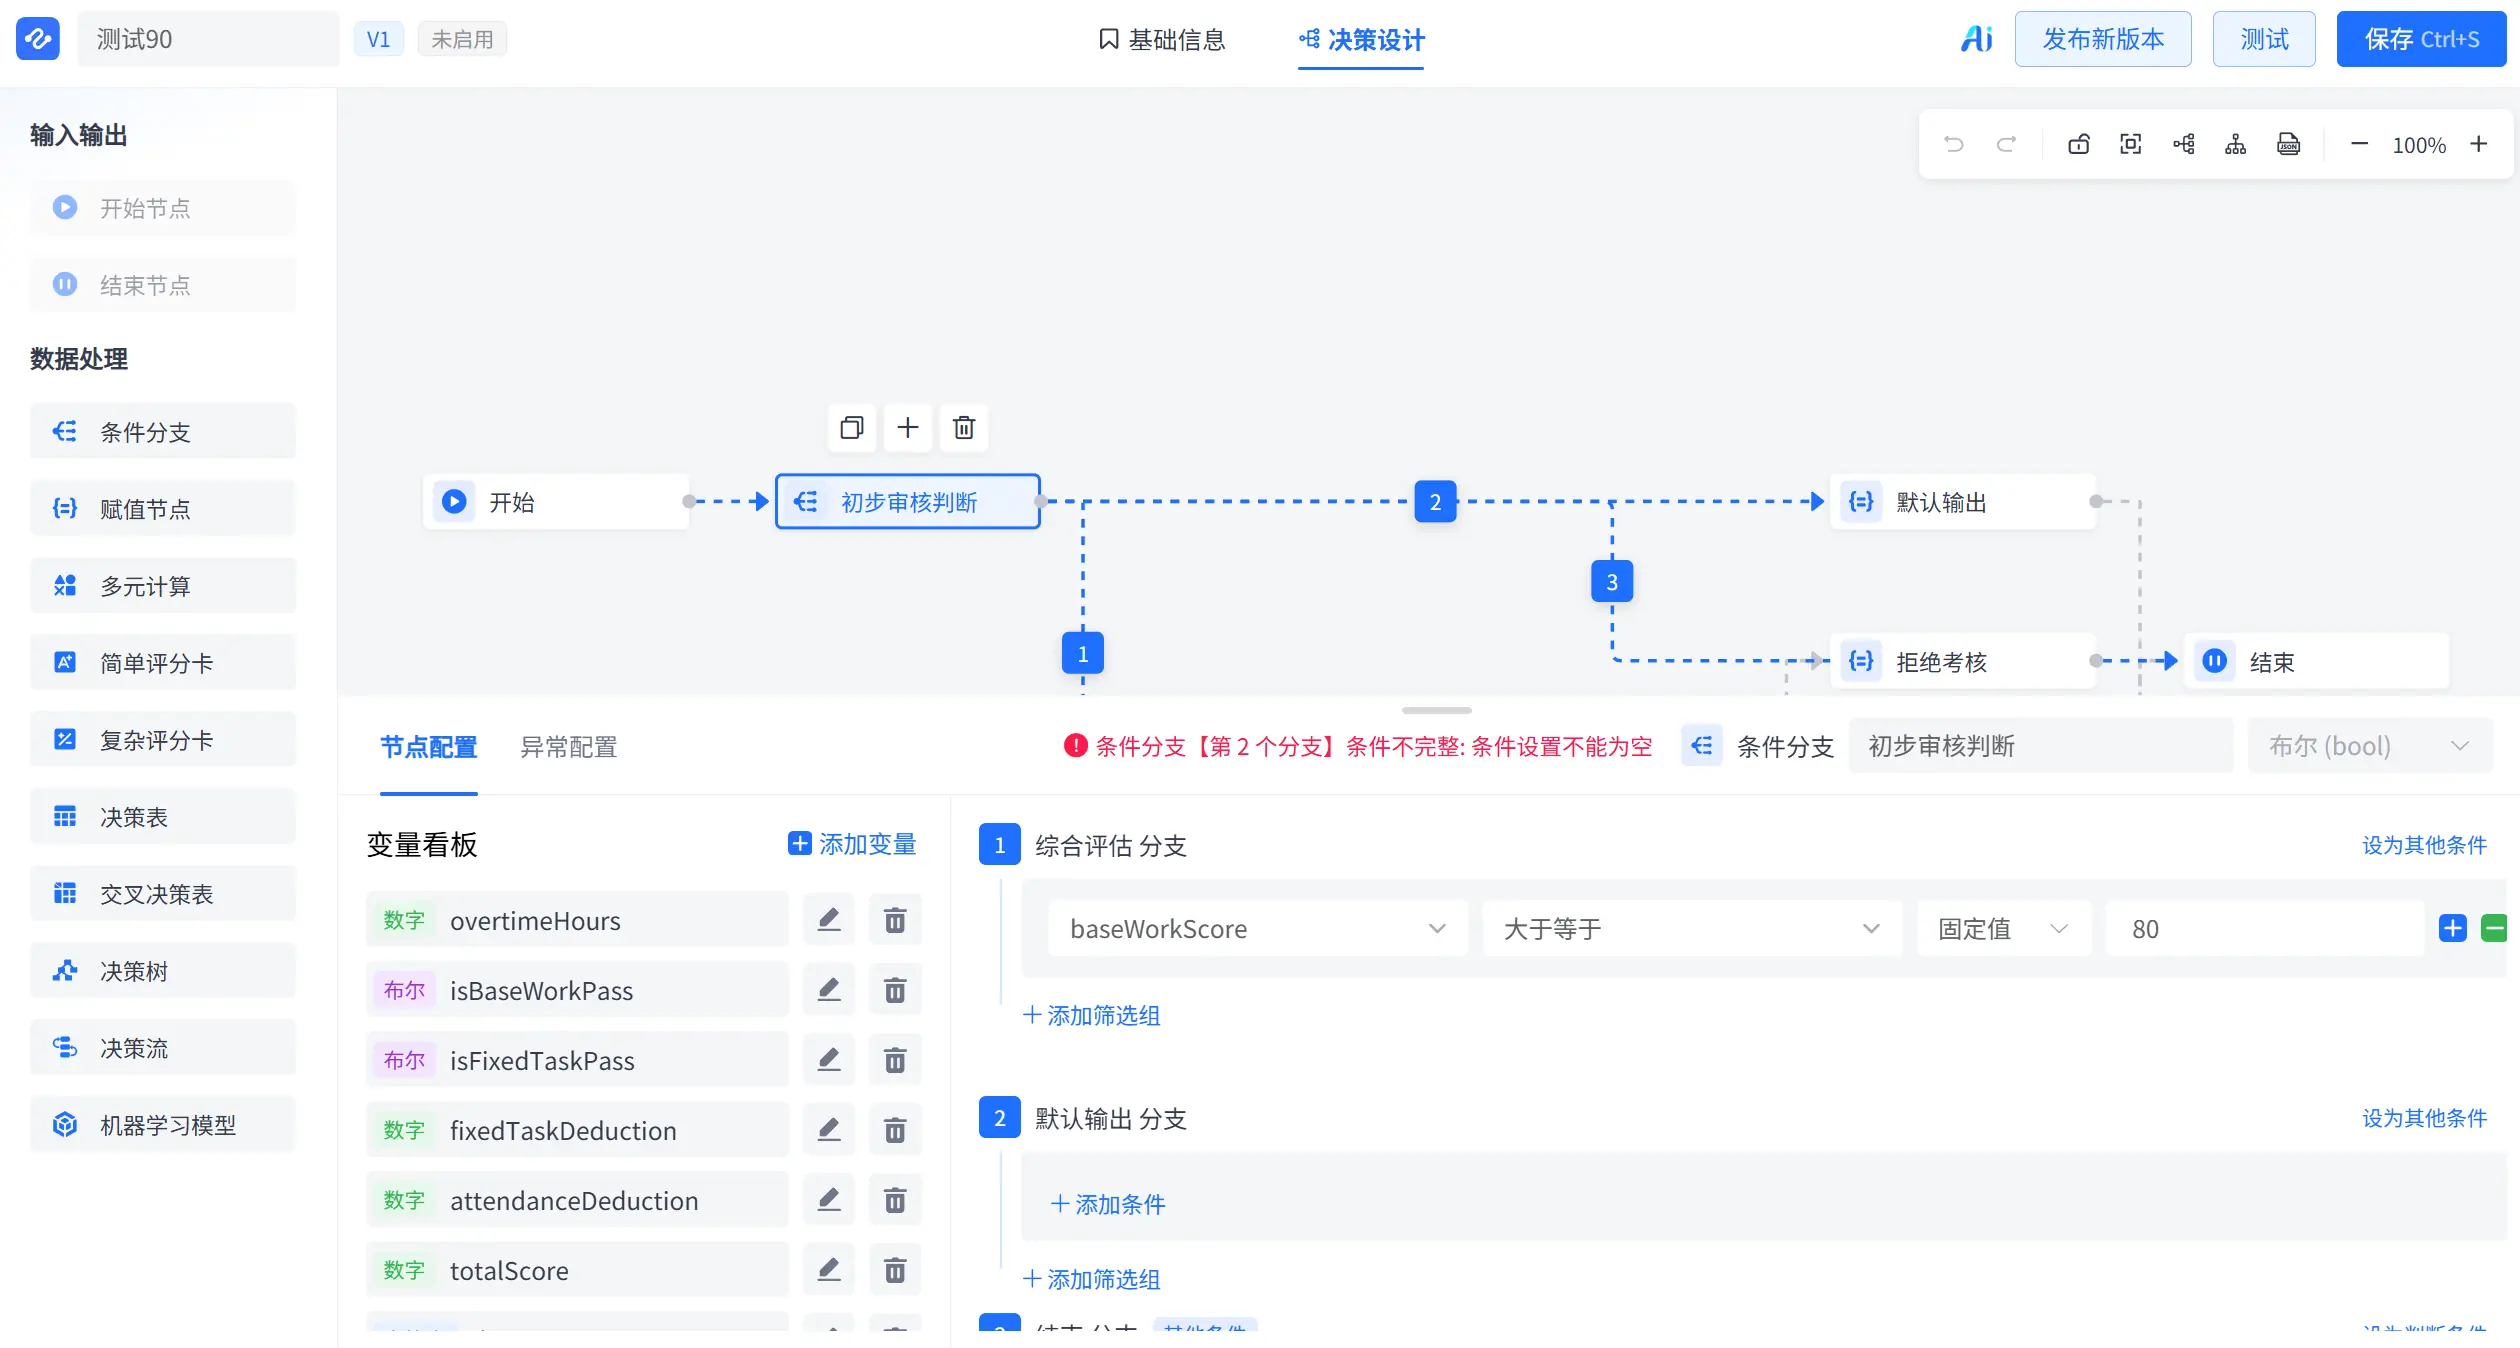
同时支持模板化复用:
-
将采购申请、质量异常提报等场景沉淀为标准应用包
-
替换模块后可快速灰度验证、闭环上线
更重要的是,源码+解耦+工具链三位一体,使合作伙伴真正获得:
-
自主交付能力(无需厂商介入部署)
-
持续迭代能力(可修改逻辑引擎、扩展API节点)
-
应急响应能力(业务规则突变或安全策略升级时即时调整)
这才是'无项目交付后顾之忧'的工程底气。