开篇
很多企业部署电脑文件加密软件之后陷入两难:策略收紧就干扰业务办公,放宽管控又起不到防护效果,大量文档依旧存在外泄隐患。读完本文,你可以拿到一套可直接复用的落地流程,掌握策略配置、功能校验、故障排查整套实操,完成从试点验证到规模化上线的完整实施。
一、环境与前置条件
适配环境
-
服务端:部署于企业内部服务器,支持备用服务器配置规避单点故障;支持对接 AD 域同步组织架构,批量同步部门、账号信息。
-
客户端:支持 Windows 完整功能,同时兼容 macOS、信创、Linux 多类终端,覆盖办公机、设计工作站、外勤笔记本。
-
业务软件:Office、WPS、CAD、源代码编辑器、PDF 工具等主流业务程序;小众行业软件需要提前做兼容性测试。
前置准备
-
资产梳理:梳理敏感文档分布,划分图纸、财务资料、客户档案、源代码等不同敏感等级,标记不需要加密的公共文档目录。
-
人员划分:区分研发、财务、管理层、普通行政岗位,提前规划每个岗位对应的加密运行模式。
-
备份预案:确认密钥自动备份策略,同时对存量业务文档做独立备份,规避密钥异常带来文档无法打开的风险。
-
试点规划:优先选取 1‑2 个涉密部门开展试点,不建议直接全企业批量下发策略。
二、方案拆解:分步配置实操
提示:依托域智盾系统落地,下面配置顺序建议严格按照顺序执行。
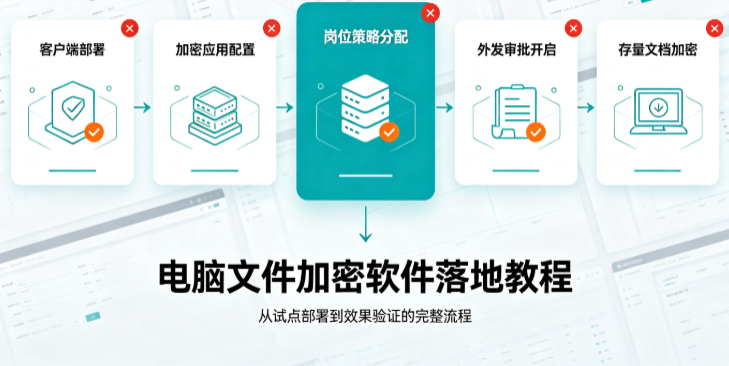
步骤 1:客户端批量部署与分组
通过域策略或者安装包批量推送客户端,按照企业组织架构完成终端分组,同步 AD 域组织架构,把终端对应到对应部门人员。
配置要点:外勤笔记本务必勾选离线管控开关,设置合理离线有效时长;离线期间操作日志本地缓存,重新接入内网自动回传审计记录。
步骤 2:配置加密应用与白名单
将 CAD、Office、代码编辑器等需要保护的程序加入加密应用白名单;程序保存文件时自动完成加密,内网授权终端打开自动解密。
踩坑提醒:很多部署故障根源就是忘记配置豁免,临时文件被加密,出现软件崩溃、保存失败、导出报错等现象。
步骤 3:按岗位分配差异化加密模式
不要全员套用同一套加密策略,根据岗位职责分配模式:
-
透明加密模式:研发、设计、财务,新建保存文档自动加密,适合高频产出涉密文件岗位。
-
智能加密模式:业务对接岗位,仅保护存量密文,外来接收的文件不会被强制加密,避免外来附件被加密干扰协作。
-
仅解密模式:管理层,能够读取加密文档,修改保存生成明文,只做审阅不产出涉密文件。
-
只读模式:外协查阅场景,仅允许查看,禁止另存、修改。
步骤 4:配套外发审批与次生泄露管控
-
开启文档外发审批流程,员工对外交付涉密文件需要提交申请,管理员审批后生成受控外发包,可限制打开次数、有效期、水印标记。
-
配套开启剪贴板管控、打印审计,加密文档开启文档水印;封堵拷贝、打印、剪贴复制这类次生泄密路径。
步骤 5:存量文档迁移加密
新建文件已经被保护,还需要处理电脑上历史存量文档。使用批量加密工具,分批对存量涉密文档执行加密,避开业务高峰时段操作,防止占用磁盘 IO 影响办公。
三、效果验证:多场景检验配置是否生效
配置完成不能直接上线,需要完成下面 4 项验证,全部通过再扩大部署范围:
-
内网正常访问测试:授权终端编辑、保存加密文档,文档可以正常读写,无卡顿、乱码、保存报错。
-
外泄阻断测试:把加密文档拷贝到 U 盘、通过聊天工具发送到外部设备,文件打开出现乱码,无法正常读取。
-
离线笔记本测试:断开内网,外勤笔记本,确认在设定离线时长内可以正常打开密文,超期之后密文无法打开。
-
业务兼容测试:运行 CAD、开发工具、ERP 导出功能,验证导出、另存、打印各项业务流程无异常。
-
审计日志校验:做打开、修改、拷贝文档操作,后台审计模块可以完整记录人员、终端、时间、文件路径,日志可检索导出。
四、常见坑 & FAQ
- Q:加密之后软件经常崩溃、保存报错?
大概率是缓存、临时目录没有加入豁免。核对业务软件真实缓存路径,把全部临时输出目录加入豁免;小众行业软件,需要把程序进程加入排除列表。
- Q:内网打开正常,拷贝 NAS 共享盘,文件出现异常?
需要配置 NAS 目录策略,支持群晖 NAS 自动挂载适配,共享文件夹需要配置对应加密策略,不要直接跳过管控;同时确认共享盘权限没有被本地管理员绕过。
- Q:员工离职之后,文件还能被解密访问?
人员调岗、离职,必须及时回收该账号解密权限,吊销终端许可;同时核查该终端本地存量密文,防止权限遗留风险。
- Q:密钥服务器宕机,所有加密文档全部打不开?
一定要启用备用服务器机制,同时定期导出备份;禁止管理员共用一套密钥账号,执行分级管理员权限。
- Q:加密文档可以防拍照截图泄露吗?
文件加密只管控文件拷贝外传;截图拍照属于内容层面泄露,需要配合终端防拍照、文档水印、屏幕审计、企业保密制度一起做闭环防护,不存在单一技术可以覆盖全部泄露路径。
五、最佳实践:企业落地使用建议
-
坚持灰度上线:先试点,持续 1‑2 周收集业务反馈,调优策略,再逐步向更多部门推广,拒绝一次性全量下发。
-
落实最小权限原则:普通公共通知、公开资料,不要强制加密,仅针对核心敏感资产做防护,降低对日常办公的干扰。
-
建立运维巡检制度:定期检查终端策略下发状态,核查离线权限、过期审批、豁免目录配置,定期校验密钥备份完整性。
-
制度同步更新:加密工具上线同步更新内部保密规范,向员工说明管控范围,减少不必要的抵触。
-
权限管控提醒:管理员账号分级分权,审计日志独立存储,不允许随意调阅员工普通办公文档,仅用于安全事件溯源调查。
总结
电脑文件加密软件的落地,不是简单安装客户端开启加密即可,核心在于策略分层、兼容适配、审批闭环、密钥保障整套流程。 很多项目失败并不是产品功能不足,而是上线阶段直接一刀切配置,忽略业务兼容性、存量文档处理、密钥备份、人员变动权限回收这些细节。
实际项目中,安全和业务效率需要做平衡,技术工具配合管理制度,才能够形成完整的数据防护闭环。
责编:璇玑