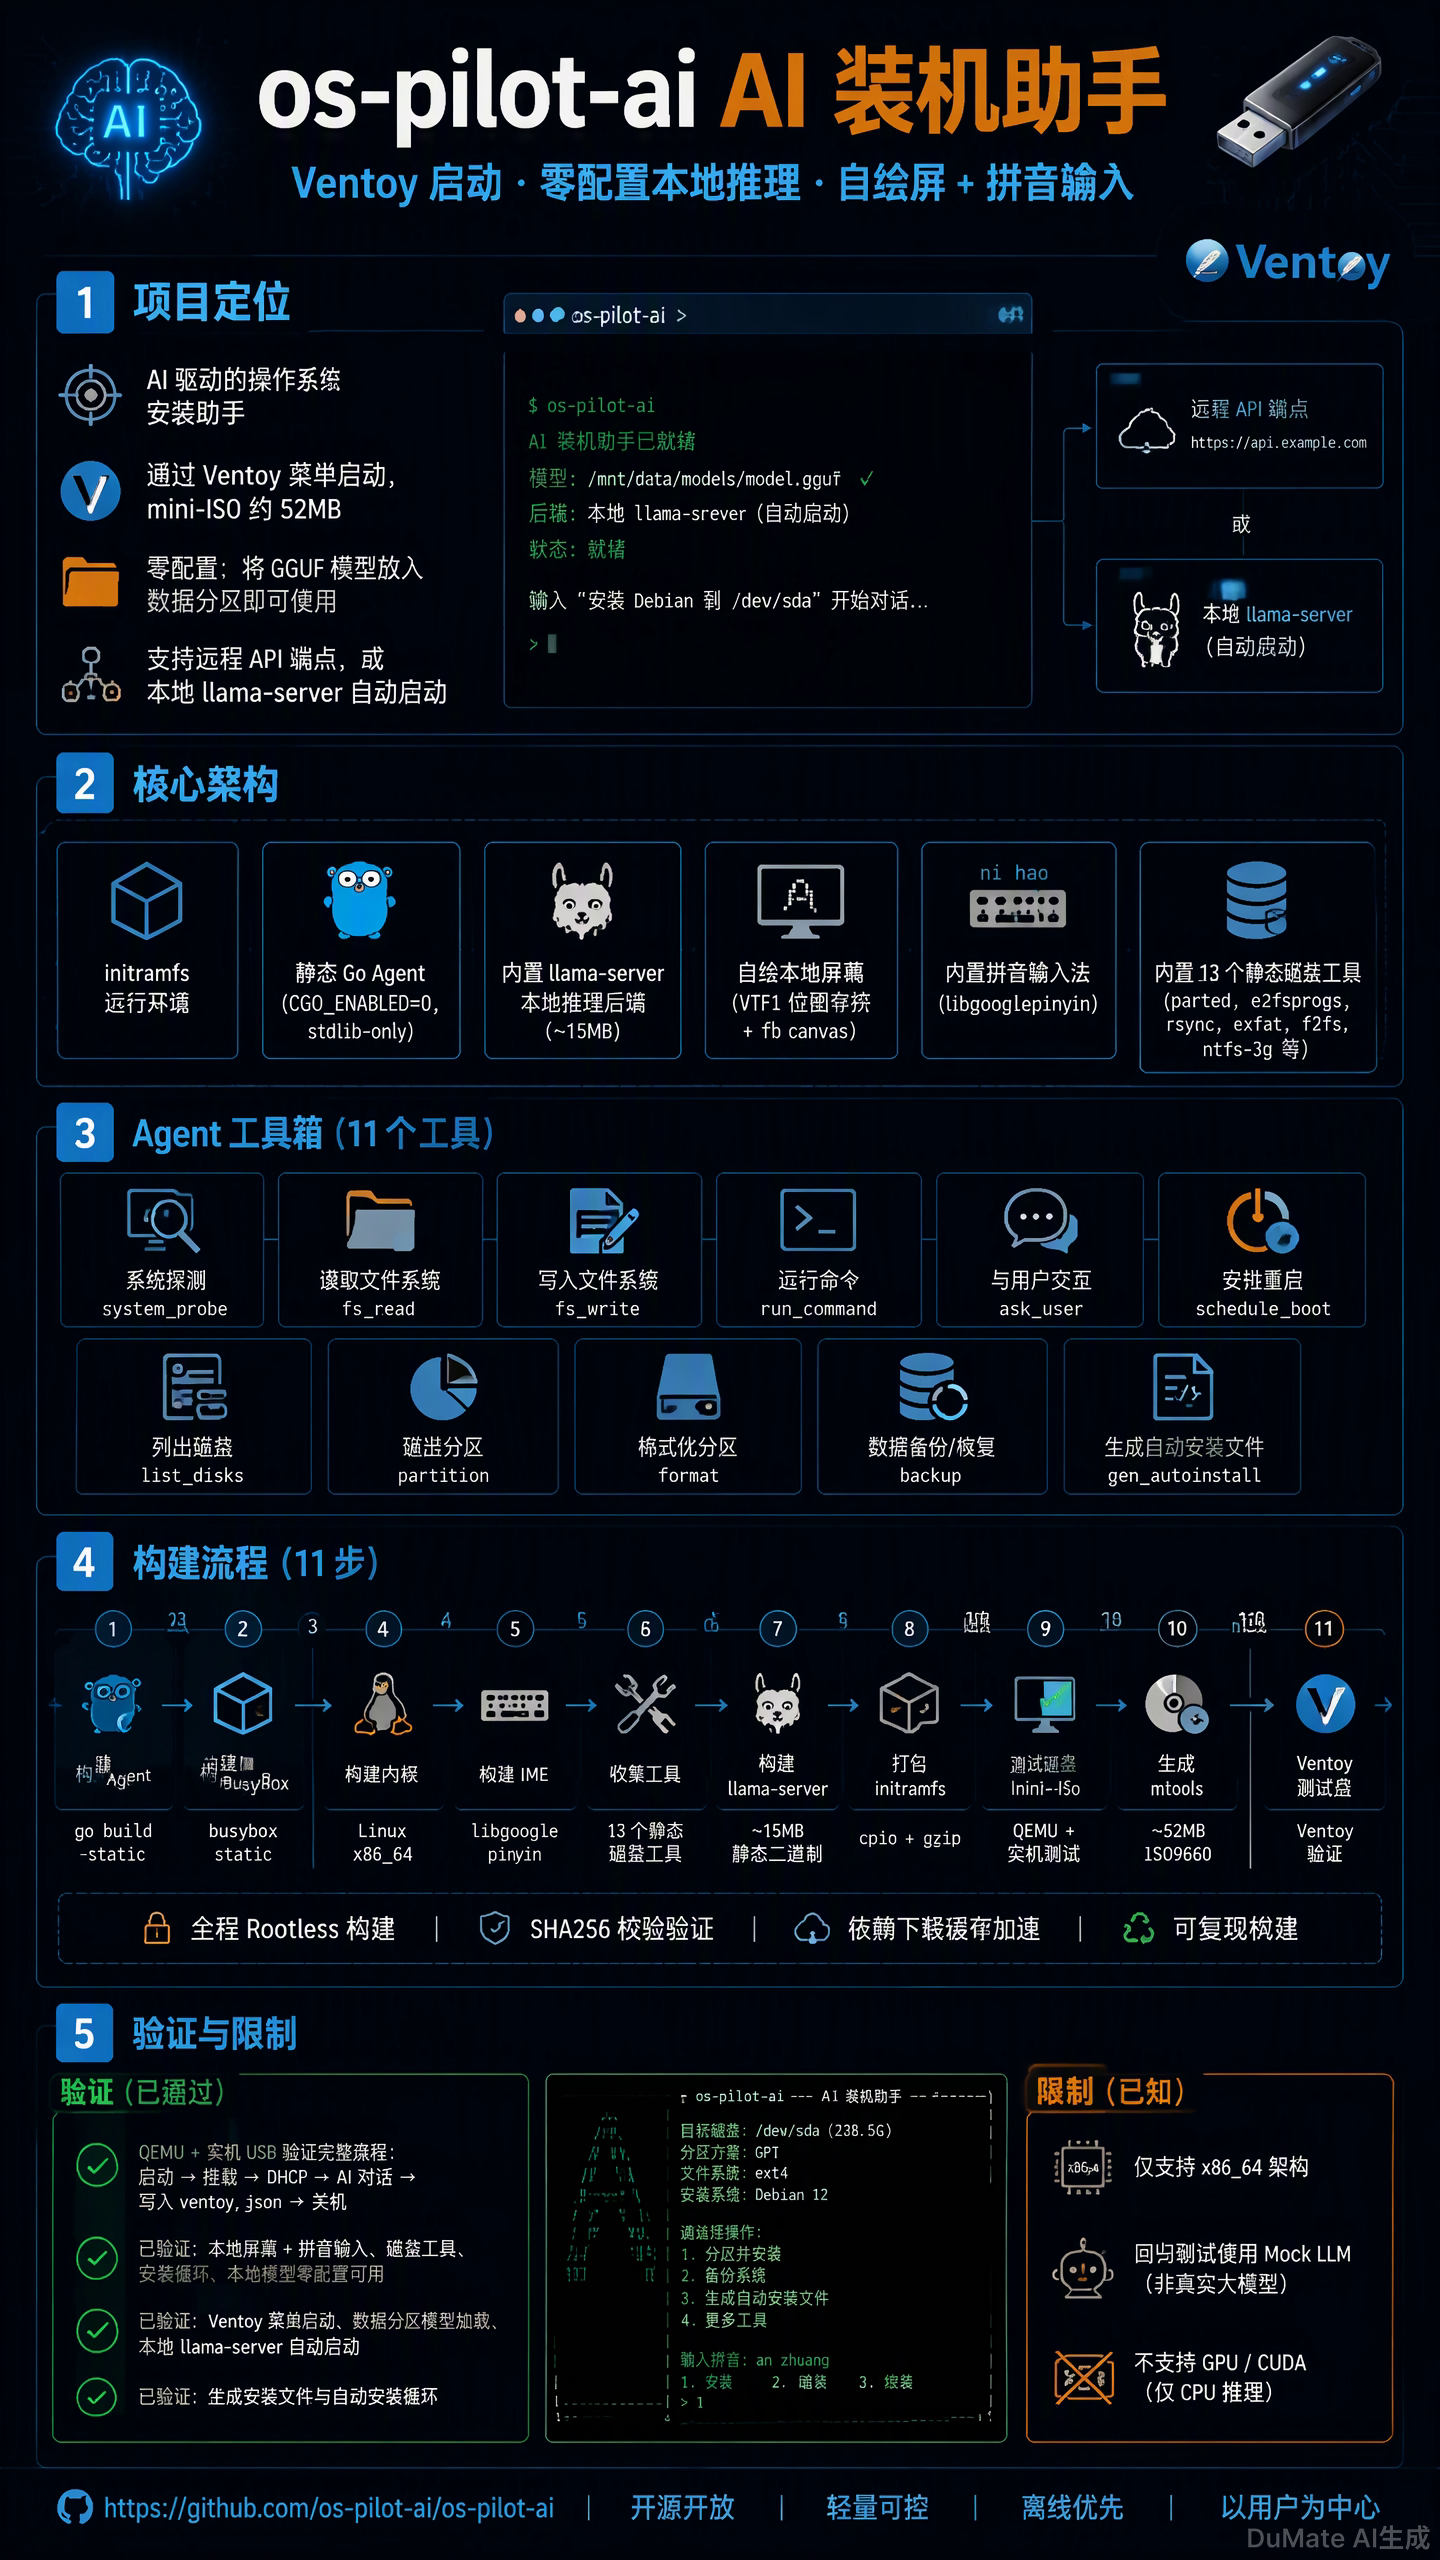
os-pilot-ai 项目分析:把"一句话装系统"塞进一个 52MB 的 mini-ISO
仓库:https://github.com/turingevo/os-pilot-ai
分析依据:仓库 README、
docs/工具与安全.md、docs/AI装机入口设计.md(均为项目自身文档,2026-10-02 读取)说明:本文是对该开源项目自身文档的梳理与评述,项目的能力声明均为其自述,未经独立实测。
一、一句话概括
os-pilot-ai(AI 装机助手) 是一个启动盘里的 AI agent:用 Ventoy 从 U 盘启动一个约 52MB 的精简 Linux,在里面用自然语言和 AI 对话,让 AI 探测硬件、生成无人值守安装配置,然后重启交给 Ventoy 完成系统安装。
它本质上是给 Ventoy 加了一个"AI 编排层",而不是一个新的装机工具。
二、项目速览
| 项目 | 情况 |
|---|---|
| 仓库 | turingevo/os-pilot-ai(GitHub 组织 turingevo) |
| 主语言 | Go(agent 为 stdlib-only、CGO_ENABLED=0 静态编译) |
| 许可证 | Apache-2.0(2026-09-30 起;此前提交为 GPL-3.0-only) |
| 规模 | 3 star、1 fork(截至 2026-10-02),单一作者 |
| 最近更新 | 2026-10-01 |
| 交付形态 | mini-ISO(约 52MB),由 Ventoy 菜单启动 |
| 平台 | 仅 x86_64(QEMU + 真机 U 盘验证) |
三、它要解决什么问题
装系统这件事,对人来说流程是:想清楚要装什么 → 查硬件 → 分区 → 生成应答文件 → 启动安装器 → 无人值守跑完。对非专业用户,前四步是门槛;对批量装机场景,每一步都是重复劳动。
os-pilot-ai 的思路是:把这四步交给一个能对话、能调工具的 AI agent,用户只需要说"我要装 Ubuntu,装到第二块硬盘上",剩下的由 agent 完成。
四、最关键的设计判断:AI 只做编排,不碰磁盘
这是整个项目最值得注意的一点,也是它区别于"让大模型直接执行 parted / mkfs / dd"这类演示的分水岭。
项目在设计稿里把理由写得很直白:
- Ventoy 本身已经支持 100+ 发行版的无人值守安装(
auto_install插件 + kickstart / preseed / autoinstall / autounattend 模板),这套能力是现成的、被验证过的; - 生成答录文件(纯文本)恰好是大模型最可靠的能力,而且失败代价低------模板写错只是装不进去,不会毁数据;
- 让 LLM 直接执行磁盘写命令,一旦幻觉就是数据灾难,在发布版里几乎无法承担这个风险。
于是 AI 的产出被收敛为两类可审计的文本产物 :答录文件 + ventoy.json 编排条目。AI 直接操作磁盘只作为默认关闭的专家模式存在。
判断:这是一个把"AI 能力边界"和"责任边界"对齐的取舍。它主动放弃了"AI 全自动搞定一切"的叙事,换取可控性------从工程角度,这个取舍比技术炫技更成熟。
五、它是怎么工作的
5.1 两阶段装机
| 阶段 | 运行环境 | 职责 | 产出 |
|---|---|---|---|
| 阶段一:AI 编排 | 精简 Linux(内存运行,不写目标盘) | 问答澄清、探测硬件、选镜像、生成答录文件、写编排配置 | 文本产物 + 重启 |
| 阶段二:无人值守安装 | 现有 Ventoy 引导链 + 发行版安装器 | 按答录文件自动安装 | 装好的系统 |
阶段一是项目要新建的全部内容;阶段二不需要写任何新代码。
5.2 为什么 AI 不直接跑在 GRUB 里
GRUB2 没有 TLS/HTTPS POST、没有进程模型和 shell,而 agent 循环(多轮 tool-call → 执行 → 观察 → 再推理)必须跑在 Linux 用户态;硬件探测(lsblk / lspci / 网络)也只有 Linux 能做。
所以"AI 装机入口" = 一个精简 Linux 启动项 + 一个 agent 可执行文件,GRUB 菜单项只是引导入口。
5.3 三档入口,按侵入性递增
| 档位 | 实现方式 | 对 Ventoy 的改动 | 状态 |
|---|---|---|---|
| T1 | AI 环境打成普通 mini-ISO,靠文件名前缀(0-OS-PILOT-AI.iso)+ menu_alias 排到菜单前面 |
零代码 | 已实测通过 |
| T2 | 载荷放 /ventoy/ai/,用 sidecar .vcfg 走 custom_boot |
零代码(配置级) | 设计中 |
| T3 | 在 grub.cfg 插入固定 menuentry |
约 20 行 | 尚未接入构建流程 |
也就是说,当前落地的 T1 是"靠命名排序"实现的伪顶置,真正的固定入口 T3 还没做进发布流程。
六、技术架构拆解
6.1 运行时组成
Ventoy 菜单
   └─ mini-ISO 启动 → initramfs(PID 1)
        ├─ 挂载含 /ventoy 的数据分区到 /iso
        ├─ 加载内核模块、DHCP
        ├─ 可选:起本地 llama-server(模型放数据分区即用)
        ├─ 运行 Go 静态 agent(OpenAI 兼容 API + 工具调用)
        ├─ 自绘本地屏 + 内置拼音输入法(无 GUI 环境下的中文交互)
└─ 写 ventoy.json → 重启 → Ventoy 执行无人值守安装| 层 | 技术 |
|---|---|
| agent | Go,stdlib-only,CGO_ENABLED=0 静态编译 |
| initramfs PID 1 | 自研 init(挂载 → 加载模块 → 挂数据分区 → 本地模型 → DHCP → 运行 agent → 关机) |
| 内核 | Ubuntu 26.04 LTS 内核(7.0.0-34-generic),按清单裁剪模块(依赖闭包 63 个) |
| 基础环境 | 静态 busybox 1.36.1 |
| 磁盘工具链 | 13 个静态二进制:e2fsprogs 1.47.0、parted 3.6、rsync 3.2.7、exfatprogs 1.4.3、f2fs-tools 1.16.0、ntfs-3g 2021.8.22 |
| 本地推理 | llama.cpp 静态编译的 llama-server(约 15MB) |
| 本地屏 | 自绘:GNU Unifont → VTF1 点阵字体 + 网格终端仿真 + fb 画布 + 拼音输入法 |
| 输入法 | libgooglepinyin 静态封装 |
6.2 11 个 agent 工具
system_probe、fs_read、fs_write、run_command、ask_user、schedule_boot、list_disks、partition、format、backup、gen_autoinstall。
其中真正会改磁盘的只有 partition / format / backup,其余是只读探测或文本生成。
6.3 配置分三层,归属清晰
| 归属 | 写在哪里 | 典型变量 |
|---|---|---|
| 开发者本机构建配置 | 仓库根 dev.env.sh(已 gitignore) |
VTOY_AI_BUILD_DIR 等 |
| 单次运行开关 | 命令行前缀,不写进任何文件 | VTOY_AI_INTERACTIVE=1 |
| 产品运行时配置 | U 盘上的 ai.json / ventoy.json |
api_key、base_url、local_llm |
解析优先级只有一条链:位置参数 > 环境变量 > 内置默认。
七、工程上值得学的几点
-
"契约即现实"的可格式化清单。
format工具 schema 里的类型enum是运行时探测 出来的------只有对应的mkfs二进制确实在PATH里,该类型才会出现在模型看到的契约中。因此hfsplus/xfs永远不会进enum,模型不会"先承诺再在执行时失败"。这是个很干净的设计:不把做不到的能力写进给模型的说明书。 -
参数白名单 + 裸名执行。 所有写操作的 argv 由
agent/internal/disk/拼装,用户字符串只能落在白名单内(设备路径、卷标、分区名、大小、分区表类型),一律exec.Command(argv)不经 shell 、PATH固定,因此无法注入元字符或自定义危险开关。 -
单一事实来源。 文件系统差异集中在
fsSpecs一张表里,工具描述、报错文案、GPT 类型推导全部由这张表生成,"不存在第二份清单"。新增一种格式 = 加一个表项。 -
磁盘工具三层防护,且标记与守卫同源。 硬守卫(承载 payload/根/已挂载设备一律拒绝)、参数白名单、交互确认(
orchestrate模式下要逐字输入目标设备名 )三层;List的protected标记与写守卫共用同一份protectionOf,不会漂移。 -
刻意不开第二条绕过闸门的路径。
fsck.exfat/fsck.f2fs/ntfsfix明确不做成 agent 工具 ,理由是那会开出绕过format逐字确认的写路径。 -
构建可复现。 全部免 root、在仓库外构建;第三方源码包 SHA256 固定;构建期不依赖 Ventoy 源码(只需宿主的 grub-mkstandalone / genisoimage / mtools)。
-
无 GUI 环境下的中文交互。 没有 X、没有桌面,就用点阵字体自绘屏幕 + 内置拼音输入法,让用户在装机界面也能中文对话。这是很务实的取舍。
-
许可与分发治理写得清楚。 明确"不链接、不包含 Ventoy 源码",第三方组件(busybox、内核、Unifont、llama.cpp 等)与自研代码仅构成聚合分发 ;字体数据从 agent 二进制外置为独立文件,避免 copyleft 覆盖自研代码。这份说明的细致程度,在个人项目里并不常见。
八、自测与验证做到什么程度
项目的验证体系相当完整,且断言数量是明写的:
| 验证脚本 | 内容 | 断言 |
|---|---|---|
run_qemu_ui.py |
本地屏交互端到端(QMP send-key + 点阵字体 OCR) | 34 项 |
verify_tools.sh |
guest 内实测内置工具链(不需要 LLM) | 35 项 |
verify_disk_tools.sh |
guest 内实测受守卫磁盘工具(mock LLM 剧本) | 30 项 |
verify_install_loop.sh |
"AI 建房 → 目标发行版读盘 → 真实引导"闭环 | 修前/修后对照 |
verify_target_image.sh |
已安装目标盘的"能启动"静态判据 | 8/8 |
已跑通的闭环(项目自述):
- 真机重装闭环:Ubuntu 22.04 装到 AI 建的盘,
verify_target_image.sh8/8,并成功引导到 gdm3; - 本地模型零配置闭环:exFAT 数据分区 + 内置 llama-server + GGUF 模型 → 自动起服务、2 秒就绪、agent 直连本地模型多轮中文对话;
- 真机 UEFI GOP 自绘屏 + 拼音中文输入。
九、已知限制与风险
项目自己在 README 里列了限制,这部分比多数项目诚实,摘录并补充判断:
平台与验证边界
- 仅 x86_64 验证(QEMU + 真机 U 盘),ARM64 未测;
- 对真实 U 盘本身 的
partition/format/backup端到端(含拔插)未测; direct模式(跳过确认)、密钥加密存储、/undo之外的回滚策略未做端到端验证;- T3 菜单项尚未接入
INSTALL/grub/grub.cfg与构建流程。
模型相关
- 自动化回归多用 mock LLM ;真实模型端点只跑通了 Qwen 系列,其它厂商端点的 function calling 兼容性未逐一验证;
- 本地模型 GGUF 不入 ISO ,放数据分区
/ventoy/ai/models/,跑 4B-Q4 级模型需约 4.5GB 内存; - 内置二进制默认
v3(AVX2),无 AVX2 的老 CPU 需换v2变体; - 纯 CPU,未做 GPU/CUDA,推理速度取决于机器。
文件系统能力边界
- 可创建:ext2/3/4、vfat、exfat、ntfs、f2fs;
- 只能读写挂载、不能创建:xfs、hfsplus;
- 完全不支持:APFS、ReFS;
- 跨平台数据盘的答案是 exFAT------这是能力限制下的唯一解,不是偏好。
治理与成熟度
- 单一作者、未引入 CLA;README 明确写了"接收外部 PR 前请先约定'贡献可再许可'条款,以保留将来整体切换许可(含闭源)的能力"。贡献者需要留意这条------它意味着项目为将来闭源保留了空间。
- 许可曾从 GPL-3.0-only 切换到 Apache-2.0(2026-09-30 起),此前版本对已获取者继续有效、不可撤回。
- 仓库 3 star / 1 fork,属早期项目,社区验证有限。
十、谁适合用 / 谁不适合
适合
- 有批量装机、反复装系统需求的运维 / 装机场景,尤其是已在用 Ventoy 的人;
- 想研究"AI agent 如何安全地操作高危系统资源"的开发者------这个仓库的磁盘工具三层防护 和运行时能力探测是很值得抄的范式;
- 需要在无网络、无 GUI 环境下用本地模型做中文交互的嵌入式 / 启动盘场景。
不适合
- 需要 ARM64、需要 GPU 加速推理的环境;
- 需要"AI 全自动直接分区格式化"的人(项目默认关闭这条路径,且短期内不会默认开启);
- 要求成熟稳定、有社区背书的生产工具------项目仍处早期,多处端到端未验证。
十一、结论
os-pilot-ai 是一个取舍清晰、边界诚实的早期项目。
它的技术亮点不在"AI 装系统"这个叙事本身,而在两处工程克制:一是把 AI 的产出收敛为文本产物 ,让最危险的磁盘操作仍由被验证过的既有流程执行;二是让模型看到的能力清单与运行时真实能力严格一致,从设计上消除了"承诺了但做不到"的失败模式。这两点配合磁盘工具的三层防护,构成了一个可以拿来参考的"AI 操作高危资源"的安全范式。
同时也要清楚:它目前只在 x86_64 上验证过,真实 U 盘写操作端到端未测,回归主要靠 mock 模型,社区规模很小,许可治理还留了闭源口子。当工具用之前,建议先按 README 的 QEMU 流程在虚拟盘上跑一遍,确认自己的硬件和发行版在支持范围内。
参考来源
- 项目仓库:https://github.com/turingevo/os-pilot-ai
- README(master 分支):https://github.com/turingevo/os-pilot-ai/blob/master/README.md
- 工具与安全:
docs/工具与安全.md - AI 装机入口设计(设计稿):
docs/AI装机入口设计.md - 作者组织页:https://github.com/turingevo (个人站 https://turingevo.com )