前言
很多企业做内网穿透时,为了配置省事,直接将内网 Web 服务、业务 API、大模型服务、管理后台做整站映射 对外发布。 看似简单可用,却埋下不小安全隐患:业务接口对外开放的同时,/admin管理后台、接口文档 Swagger、模型管理接口、监控指标接口也一同暴露到公网。
黑客与扫描器拿到隧道域名后,会批量枚举常见敏感路径。即便业务返回 401、404 鉴权拒绝,探测流量依然会穿过隧道打到内网业务进程,占用连接资源,放大企业的公网攻击面。
老旧业务系统修改代码做访问控制成本很高;额外部署 Nginx 做路径过滤,又需要维护一套专门面向公网的反向代理,增加运维负担。
ZeroNews 边缘网关提供路由白名单能力,以 HTTPS 隧道为粒度做 URL 路径访问管控,非白名单请求直接在网关拦截,流量不进入加密隧道,内网业务无需改造代码。
一、什么是路由白名单
路由白名单是基于 URL 路径的访问控制能力,支持精确路径匹配和前缀通配匹配(例如/api/v1/*)。 请求到达 ZeroNews 边缘网关之后,仅转发白名单内配置的路由;不在名单中的请求直接网关返回拒绝,不会转发至客户端和内网服务。
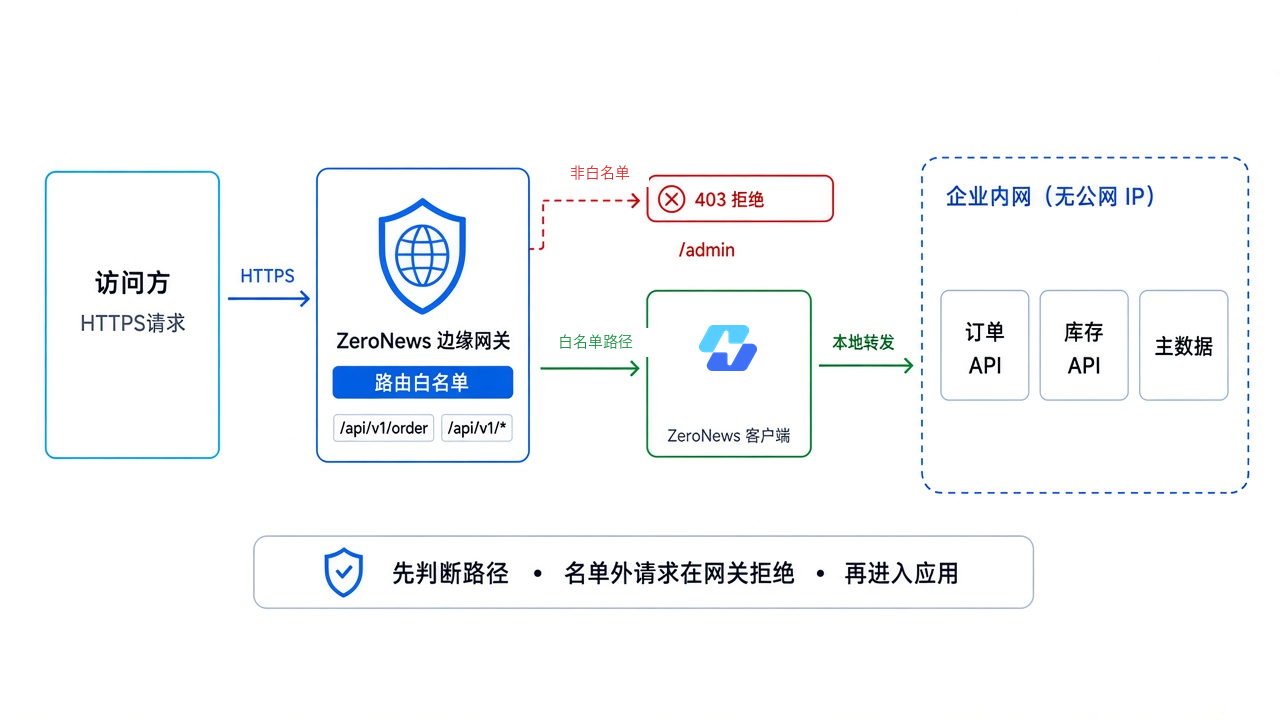
适用场景:仅需要对外暴露少量固定接口,如业务 API、推理接口、Webhook 回调;启用前需要梳理好对外开放的路径清单。
二、企业使用路由白名单核心优势
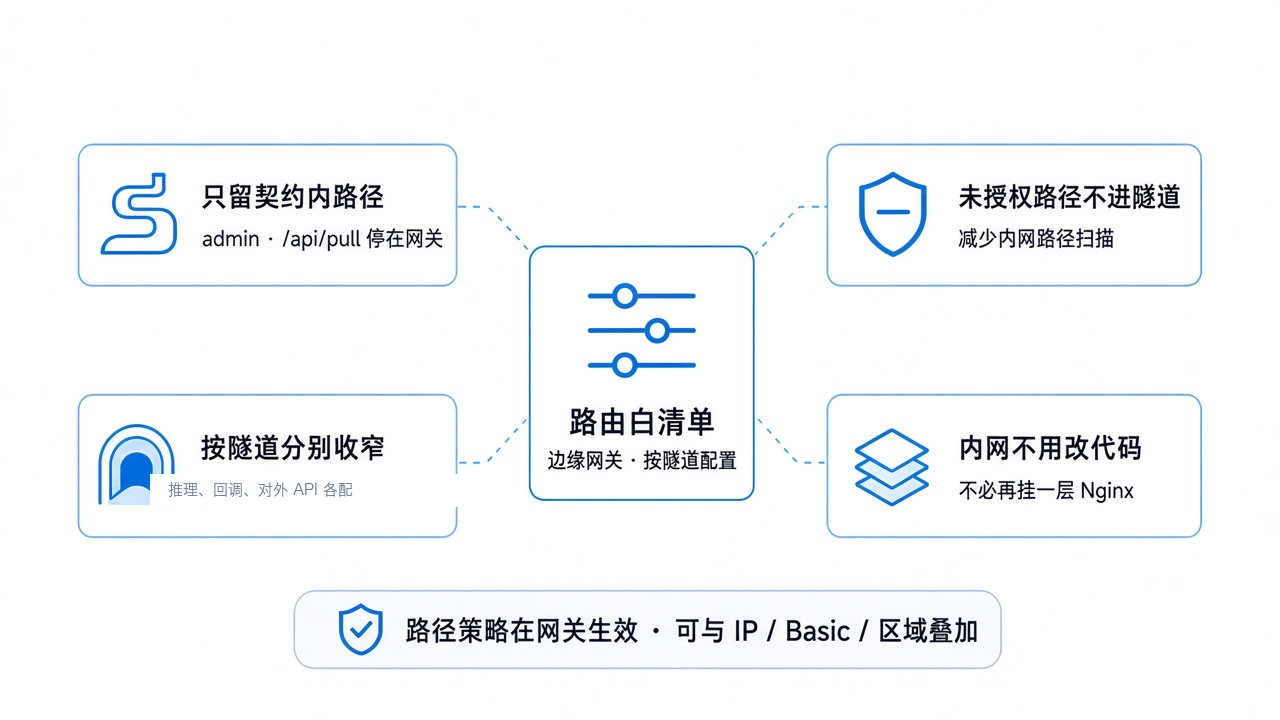
- 仅开放契约约定路径,收缩公网攻击面 内网可以保留管理接口、调试文档,公网只放行业务实际调用 URL。扫描器访问管理类路径的请求在网关直接拦截,无法触达内网。
- 未授权流量不进入隧道,减轻内网负载 区别于流量进入内网后再返回 404/401 的防护模式,拦截发生在边缘网关,减少内网遭受路径扫描。日志可以清晰区分网关策略拦截和业务自身报错,便于安全排查。
- 按隧道独立策略,实现差异化权限管控 不同业务隧道配置独立白名单。研发联调隧道可以开放调试接口;对外业务隧道收紧权限;回调隧道仅放行回调路径。关闭隧道即可直接回收全部对外访问入口。
- 内网业务零代码改动,降低运维成本 老旧 API、Ollama、自研业务不用修改代码、不用变更监听端口。全部路径策略在控制台可视化配置,无需维护额外 Nginx 代理规则。
- 可与其他安全策略叠加使用 路由白名单负责管控 "哪些 URL 可以访问",可以和 IP 黑白名单、BasicAuth 账号认证、区域访问控制组合使用,构建多层安全防护。IP 管控来源地址,Basic 负责身份校验,路由白名单管控访问路径。
三、企业典型落地应用场景
场景 1:内网 API 对外对接,充当轻量化 API 网关
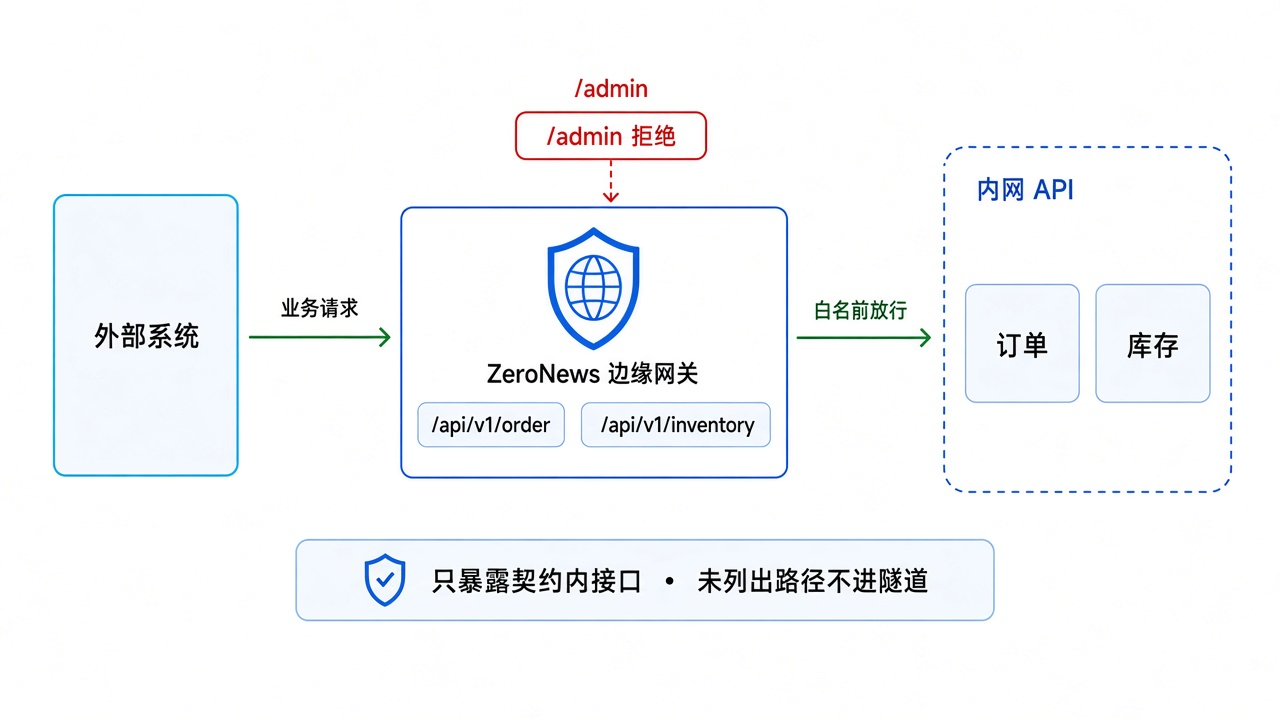
企业内部订单、库存、主数据 API 需要给分支机构、外部合作系统调用。如果直接整站映射,管理接口、内部任务接口也一并对外公开。
通过路由白名单,只放行业务契约内接口如/api/v1/order、/api/v1/inventory,其余路径网关直接拦截。内网服务无需改造,快速安全完成跨系统对接。
场景 2:Ollama/vLLM 大模型对外,只开放推理能力
企业部署本地大模型,对外仅需要对话、向量嵌入能力。白名单配置/v1/chat/completions、/v1/embeddings;拦截/api/tags、/api/pull、/api/delete等模型管理接口。
最佳实践:区分员工调试隧道和对外服务隧道,对外隧道权限设置更加严格,防止模型信息泄露、权重被恶意拉取。
场景 3:小程序后端 API,抵御分散客户端扫描
小程序客户端用户出口 IP 分散,IP 白名单无法作为主要防护手段。路由白名单放行登录、订单等业务接口,拦截/admin、接口文档、监控指标页面。管理后台尽量不建立公网隧道;端口无法拆分时,路由白名单作为隔离管理面的重要屏障。
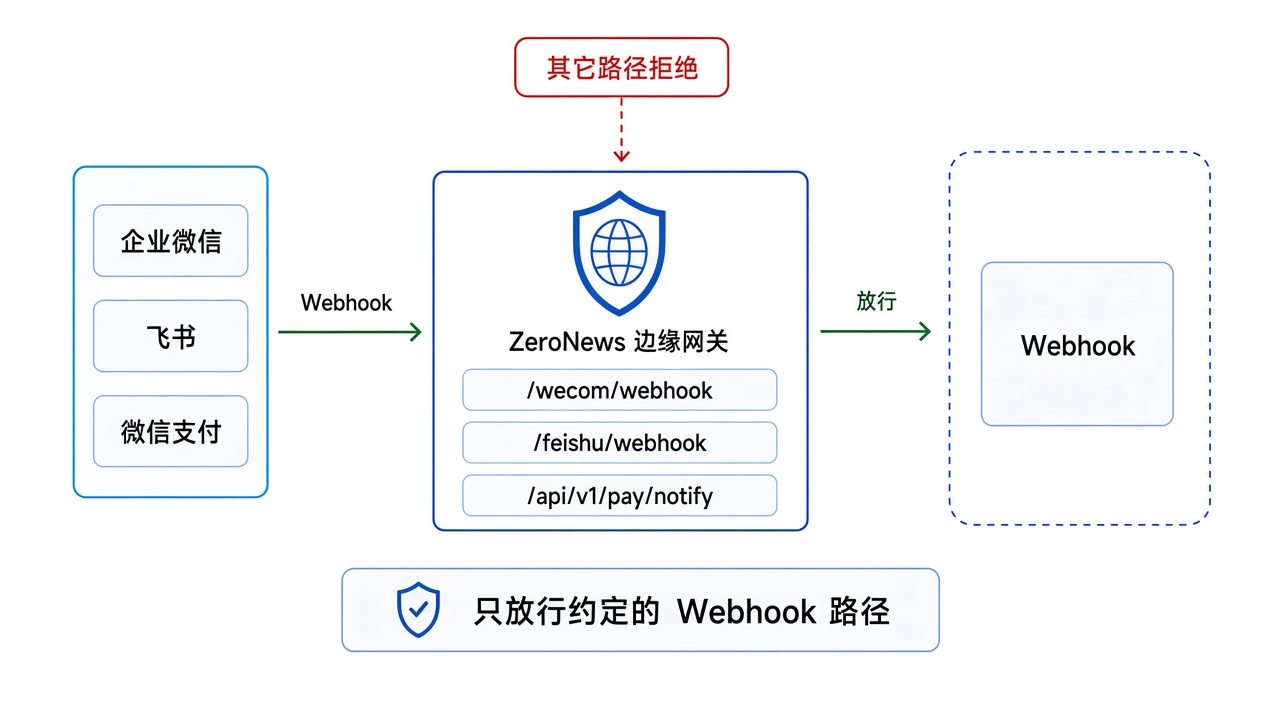
场景 4:Webhook 与支付回调,只放行回调接口
企业微信、飞书、微信支付回调只会请求固定 URL。隧道白名单仅配置回调路径/wecom/webhook、/feishu/webhook、/api/v1/pay/notify,联调阶段可临时增加健康检查路径。 避免回调域名变成整站访问入口,业务层面依靠签名校验,网关依靠路由白名单做第一层防护。
场景 5:外协、第三方厂商对接,隔离内外接口
外协厂商、集成商仅需要调用报工、同步接口,例如/api/v1/report、/api/v1/sync。对接专属隧道配置路由白名单,叠加 IP 白名单、Token 鉴权。内部管理 API 不对外映射。合作方网络出口变更,仅修改安全策略,不用重新暴露整套服务。
四、路由白名单配置实操步骤
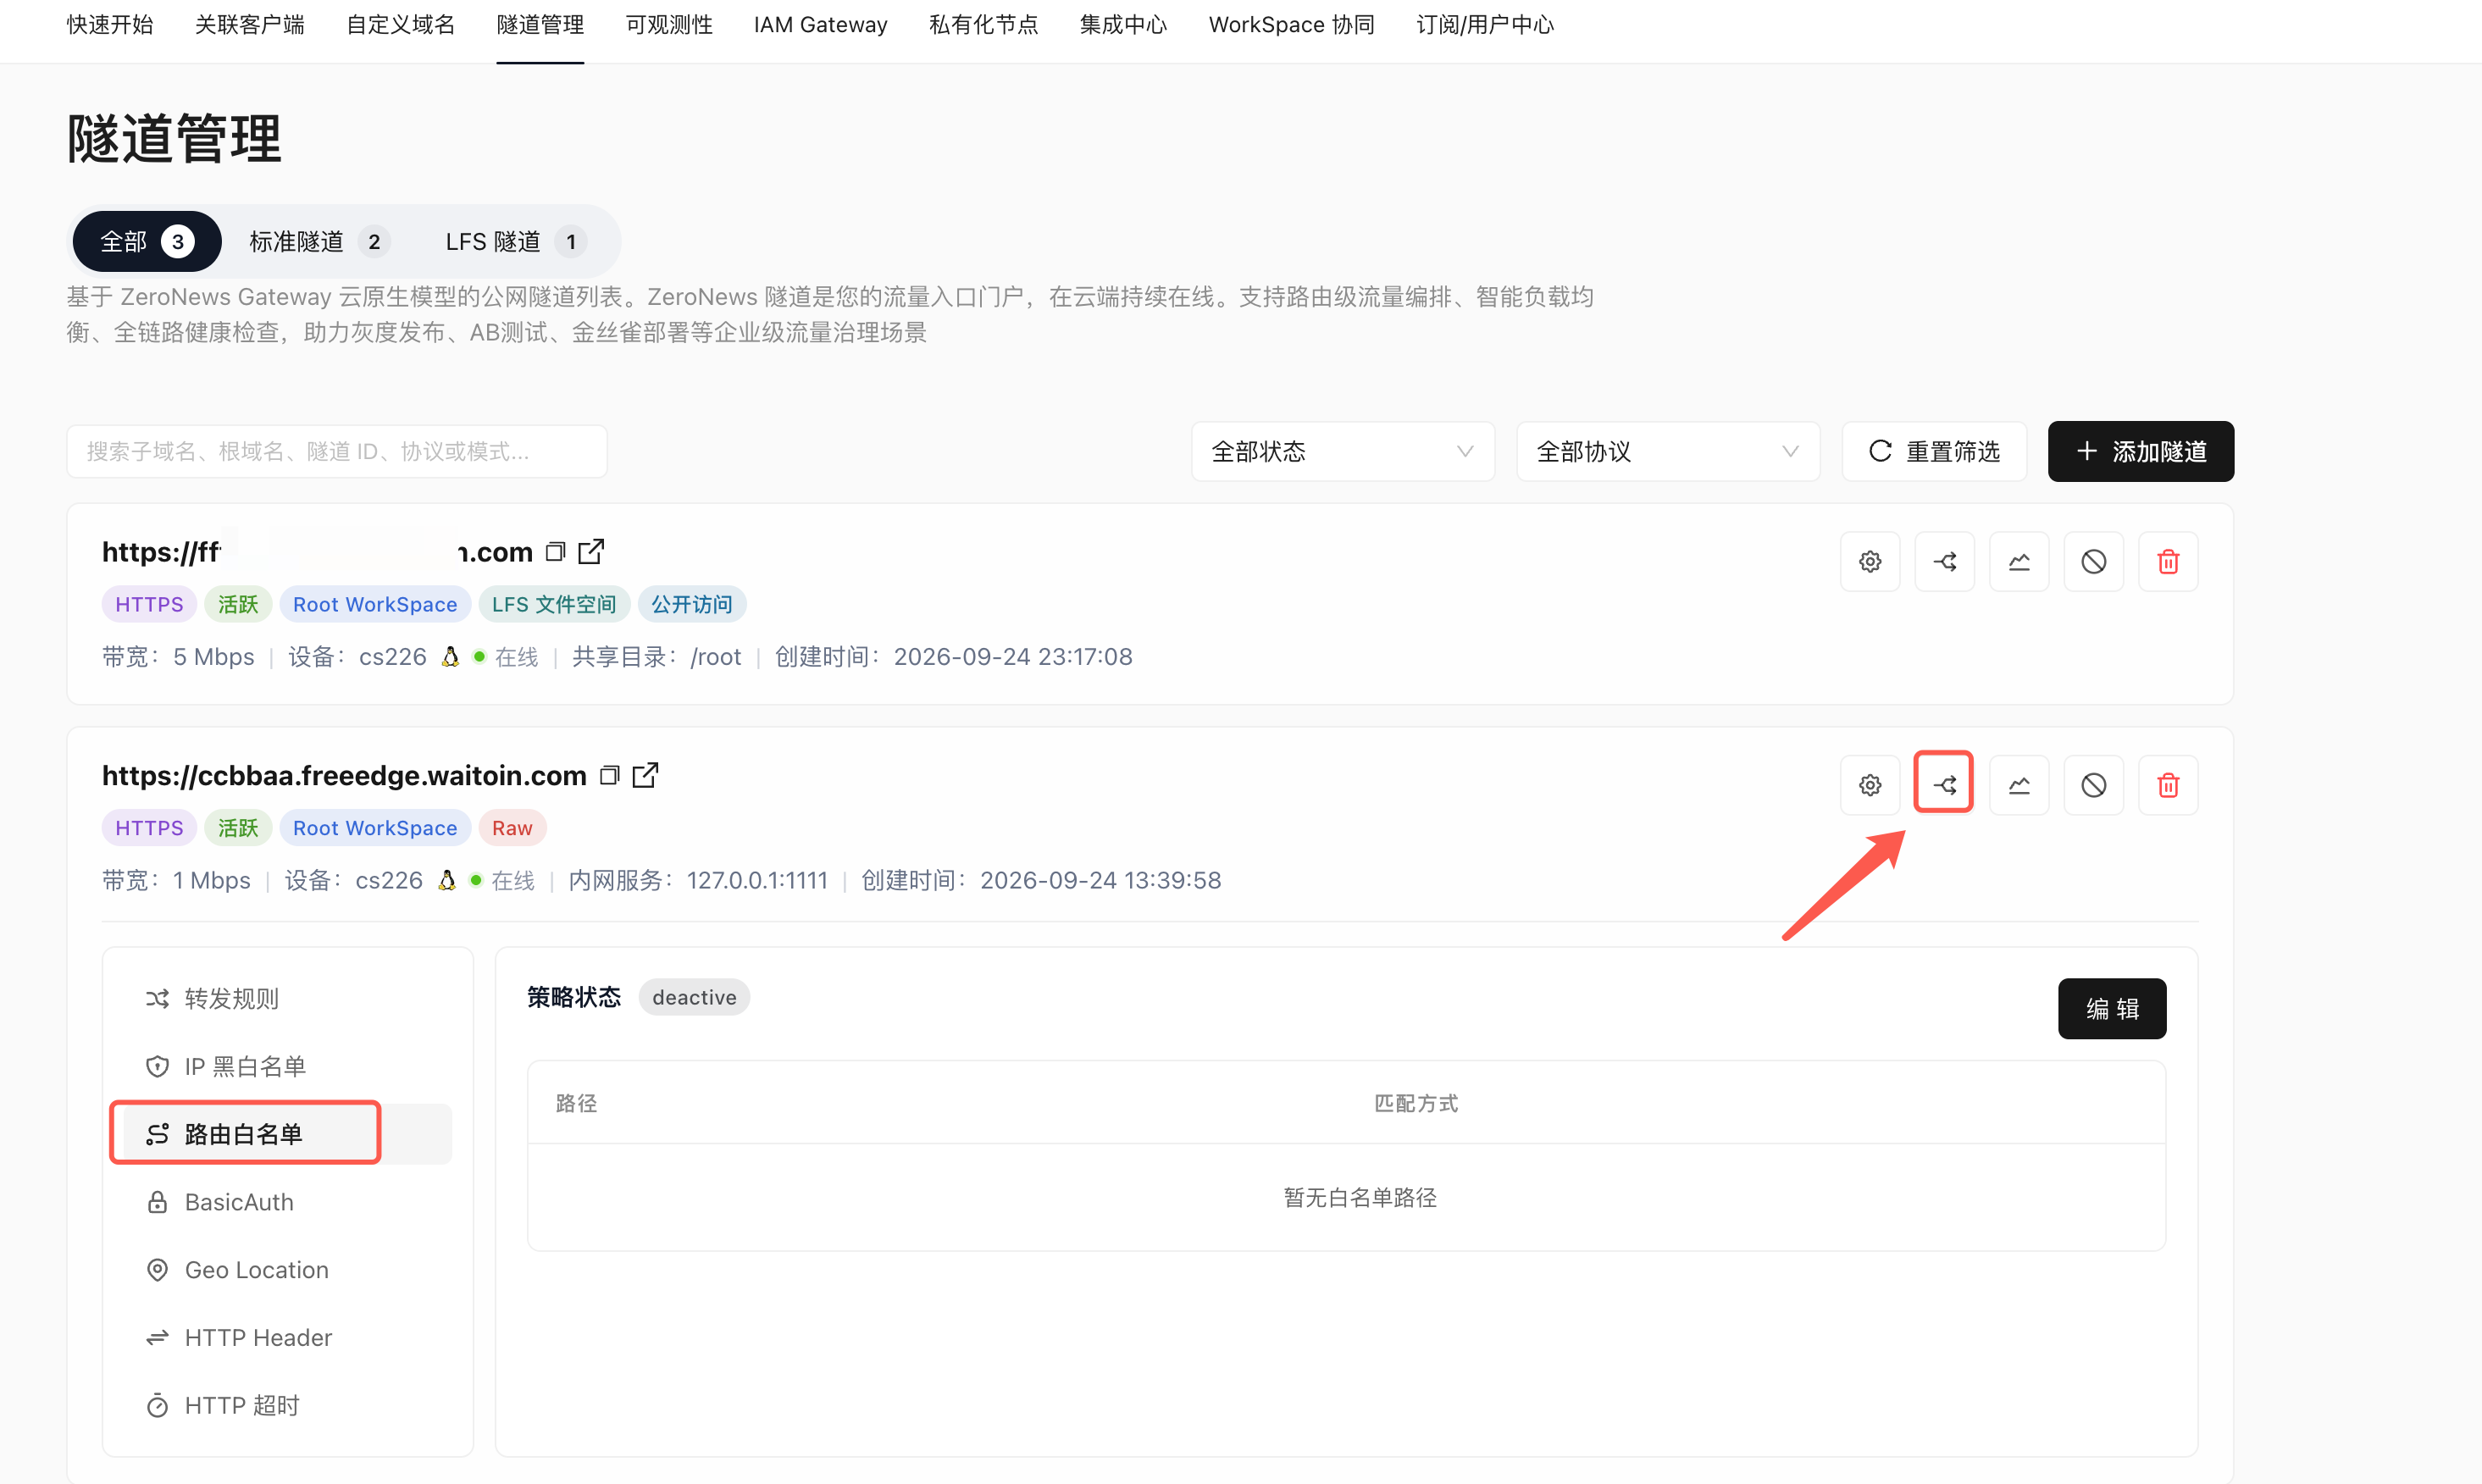
1.在ZeroNews控制台进入【隧道管理】,找到目标 HTTPS 隧道,点击流量策略图标;
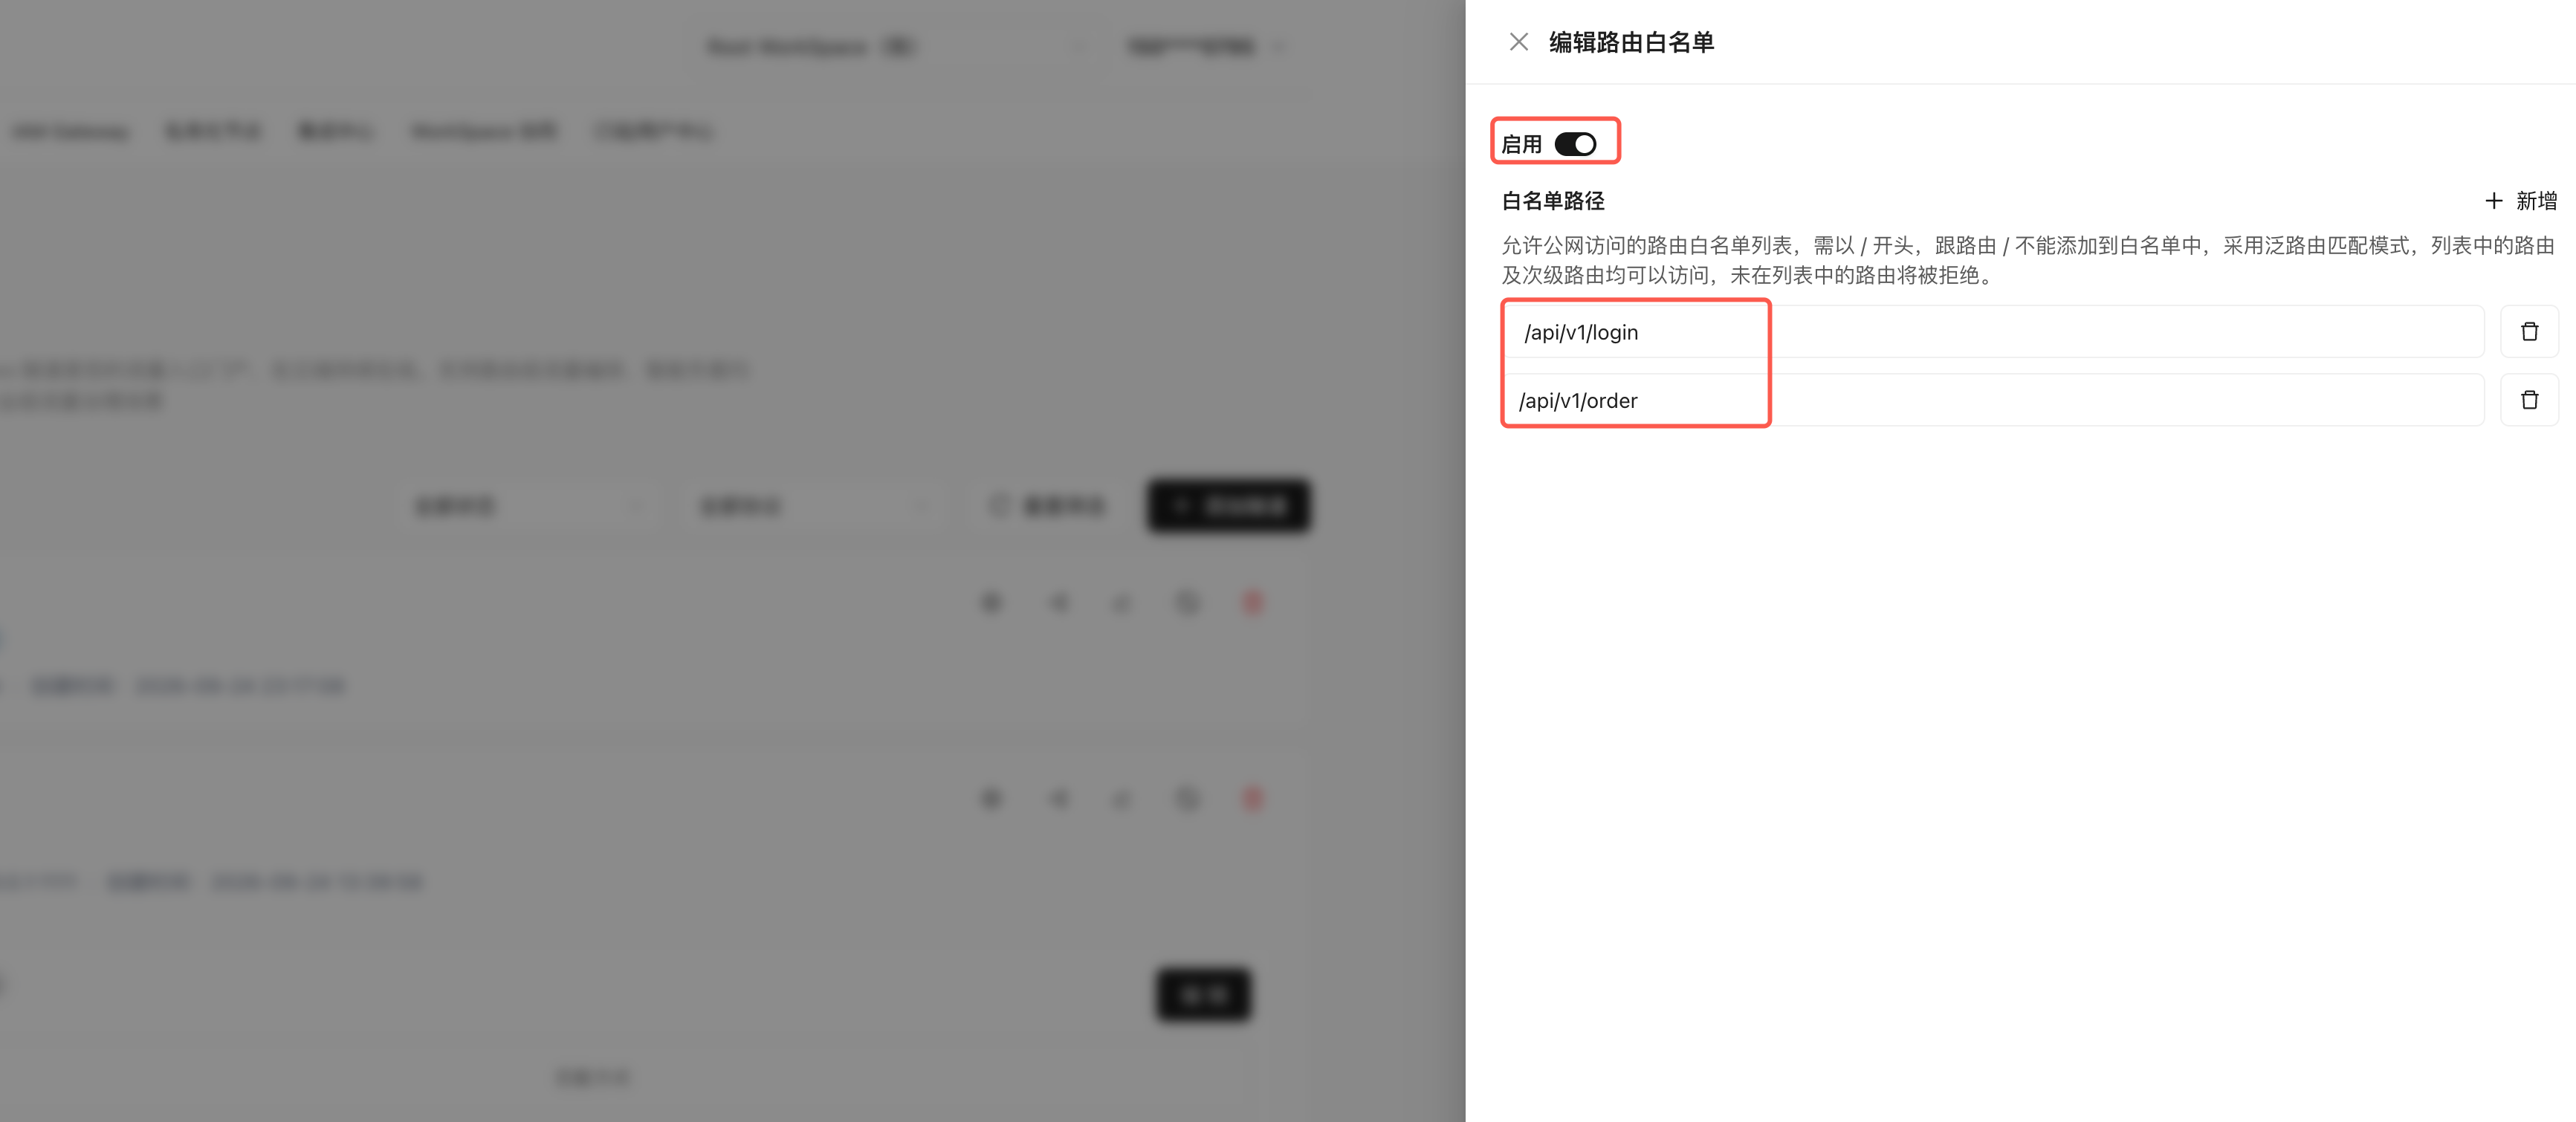
2.点击开启策略的开关,添加需要公网放行的 URL 路径,支持精确路径、前缀通配匹配;,例如 /api/v1/login、**/api/v1/order****,**保存后策略在 边缘网关 实时生效。
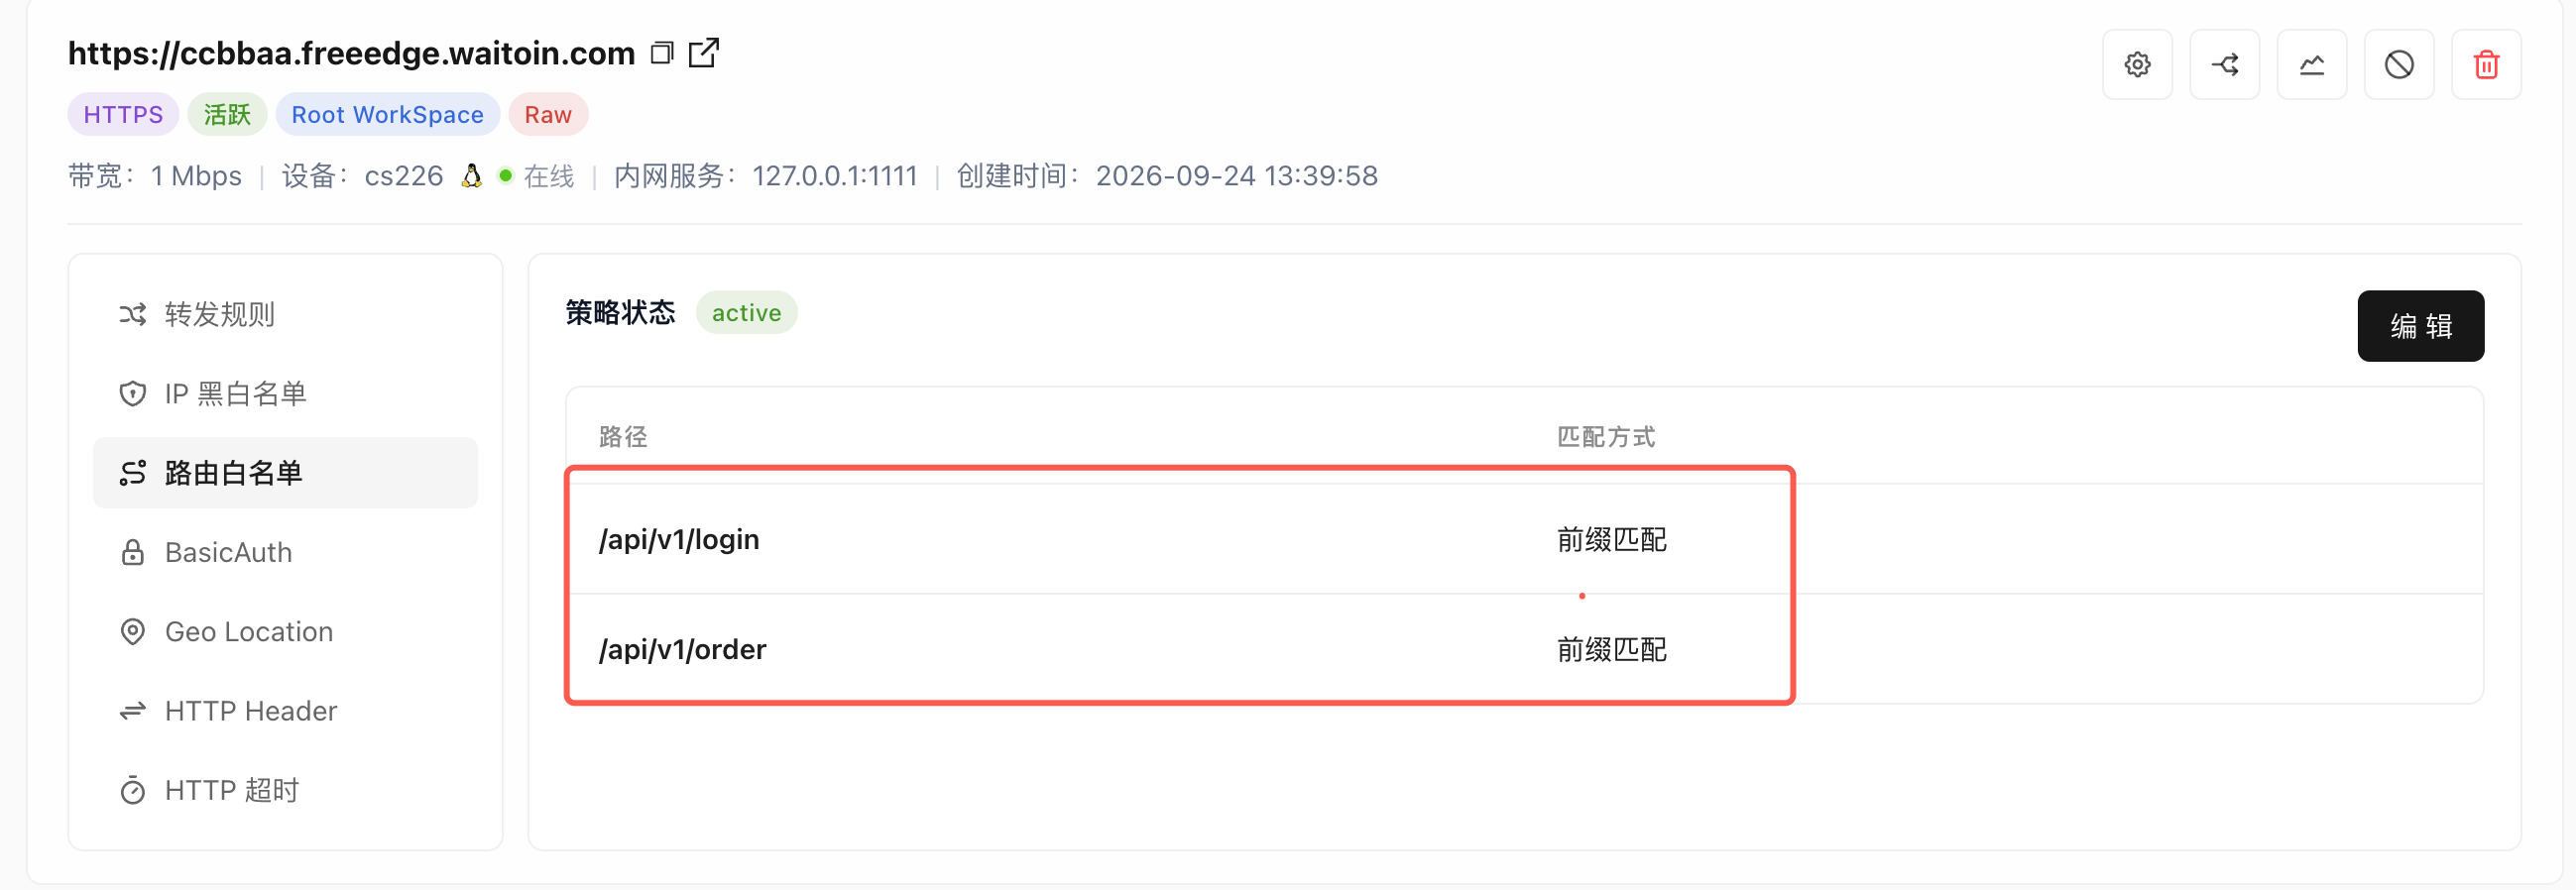
保存配置,策略实时在边缘网关生效。
⚠️注意:只有白名单内路径允许访问,请完整梳理业务全部接口,避免正常业务被误拦截。
总结
内网穿透给企业异地访问、第三方系统对接带来极大便利,但整站映射是高风险行为。
借助 ZeroNews 路由白名单,能够把内网应用公网暴露面收缩至真正需要对外开放的业务路由。恶意扫描流量在边缘网关就被阻断,不进入企业内网,在不改造业务的前提下,降低被探测攻击风险,实现连通性与安全的平衡。
拓展阅读:内网穿透不等于自带安全,除路由白名单之外,还建议搭配身份认证、IP 白名单、访问日志、异常告警共同使用。