前几天帮一位老师处理「网银登录被浏览器拦截」的怪事:他用的还是 HTTP 开头的银行网址,浏览器直接甩出红色警告「您的连接不是私密连接」。他一脸懵:「我上的是真银行啊,怎么还拦我?」我说:「您上的是不是真银行,得先让这把小锁说了算。」今天就把 HTTPS 那把小锁里藏的学问,一次讲透。
一、是什么:HTTPS = HTTP + 一把加密锁
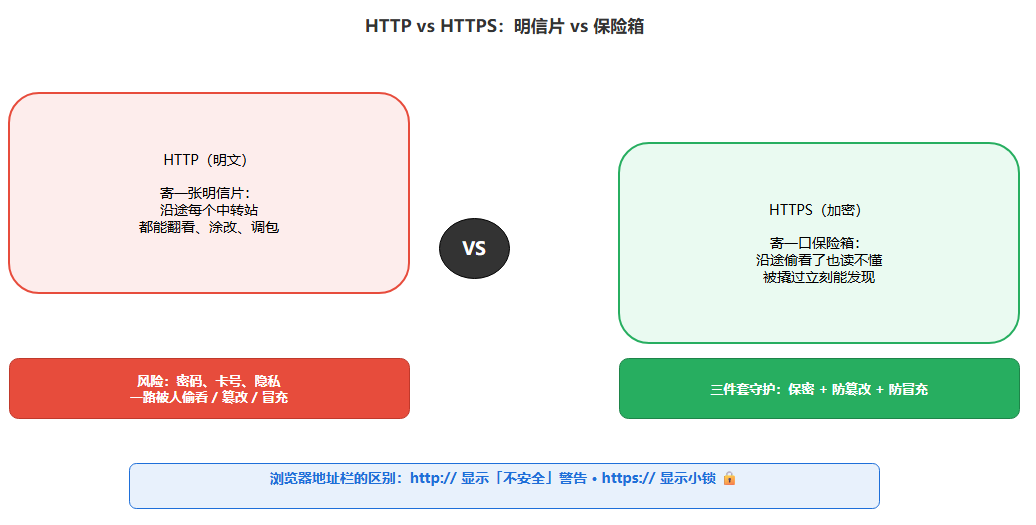
HTTPS 全称 HyperText Transfer Protocol Secure(安全超文本传输协议)------名字里多了个 Secure(安全),本质就是在 HTTP 外面套了一层加密壳,数据在传输前被锁进「保险箱」,到站后再由对方开锁取出。
打个比方:
| HTTP | HTTPS |
|---|---|
| 寄明信片,沿途任何人都能翻看 | 寄保险箱,只有您和收件人有钥匙 |
| 内容可能被偷看、被涂改、被调包 | 偷看了也读不懂,改了立刻露馅 |
所以那把小锁(浏览器地址栏的锁形图标)守护的是三件事,一个都不能少:
- 机密性------传输内容加密,路上的人偷看了也是一堆乱码;
- 完整性------内容一旦被改,接收方立刻能发现「这箱子被撬过」;
- 身份认证------确认您连的服务器「真是那个它」,而不是李鬼冒充。
二、怎么做:加密用的两把钥匙
加密这件事,密码学里有两套办法,HTTPS 两个都用:
① 对称加密------一把钥匙开一把锁(快)
双方用同一把钥匙加密、解密。快是它的优点,问题是:这把钥匙怎么安全地送到对方手里?走 HTTP 明文传钥匙,等于把保险箱钥匙和保险箱一起寄出去------白加密了。
② 非对称加密------公钥开锁、私钥上锁(慢但安全)
每一方有一对钥匙:公钥 (可以公开,谁都可以拿)和私钥(只有自己知道)。用公钥加密的内容,只能用对应的私钥解开;反之亦然。好处是公钥满世界发也不用担心------没有私钥的人拿着公钥也解不开私钥锁的东西。
这两套钥匙刚好互补:非对称慢但安全 ,用来传「对称加密的钥匙」;对称快,用来传真正的网页内容。分工合作,快慢兼顾。
三、怎么做:一次 HTTPS 连接「安全起爆」的全过程
您点开一个 https 网站,浏览器和服务器在毫秒间要完成一次「安保对接」,业界叫 TLS 握手(TLS Handshake),过程类似:
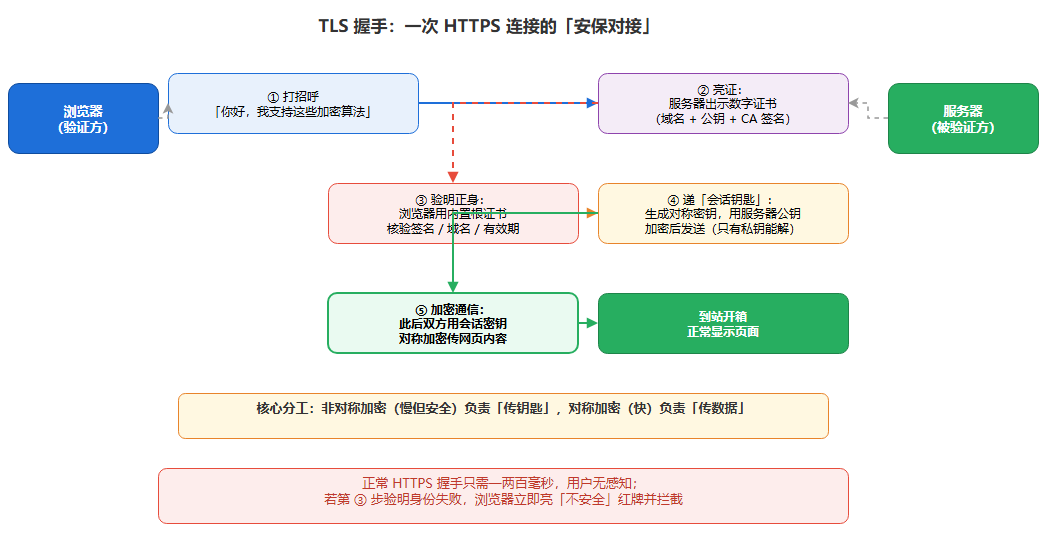
- 打招呼:浏览器报上「您好,支持这些加密算法」;
- 亮证 :服务器出示自己的数字证书(身份证)------里面写着服务器域名、公钥,还有签发它的 CA(证书颁发机构)的签名;
- 验明正身 :浏览器拿系统内置的根证书去核验这个证书是不是真家伙(签名有效?域名对得上?没过期?),核验不通过就亮红牌;
- 递保险箱钥匙 :确认对方可信后,浏览器临时生成一个「本次会话」的对称密钥(叫会话密钥),用服务器的公钥加密后发过去------只有服务器私钥能解开,别人截获也读不懂;
- 开箱发货 :双方从此用这把会话密钥做对称加密,接下来的网页内容都是密文传输,直到关页面。
整个过程对您完全透明,一两百毫秒内完成。这也是为什么 HTTPS 网站第一次打开稍慢一点点------多了一次「对暗号」,换来的是后面全程保密。
四、到底防的是谁?------三种在路上偷你的攻击
① 窃听(偷看):在公共 WiFi、运营商链路、甚至恶意路由器上,有人抓包看您的流量。明文 HTTP 里,账号密码一览无余;HTTPS 抓到的全是密文,一无所获。
② 篡改(偷改):有人截住数据,把「转账 100 元」改成「转账 10000 元」,或者往网页里插入广告、恶意脚本。HTTPS 的完整性校验让任何改动都「露馅」。
③ 冒充(钓鱼):伪造一个和银行一模一样的网站,骗你登录。HTTPS 的证书验证让「李鬼」网站出示不了正规证书,浏览器直接拦截并警告。
一个比喻收尾 :HTTP 好比在闹市区用明信片 谈钱,HTTPS 则是带着带锁公文包面谈,且对方还要先出示「带钢印的营业执照」。
五、装维视角:HTTPS 相关故障三板斧
第一:证书过期/失效(最常见的「不安全」警告)。 打开网站看到「您的连接不是私密连接」、证书无效------先看是不是系统时间不对(时间错误会导致证书「不在有效期内」),把设备时间改成自动同步再试;不行再用手机流量交叉测试,判断是网站问题还是链路问题。
第二:HTTP 强制跳 HTTPS 但跳不上去。 很多网站开启强制 HTTPS(HSTS),您访问 http 版会被跳转,跳不过去多半是证书配置或 DNS 解析问题,先 nslookup 域名看解析,再 curl 看证书。
第三:企业/校园网络里的「中间人」警告。 在公司网络里遇到证书报错,很可能是企业防火墙在解密审计(所谓 SSL 拦截),一般装企业下发的根证书就好------如果证书签发方不是企业/学校,才要警惕真的被钓鱼。
小结
- HTTPS = HTTP + 加密锁,守护「保密、防篡改、防冒充」三件事;
- 它用非对称加密传钥匙 、对称加密传数据,TLS 握手就是这套流程的「搭桥仪式」;
- 浏览器的小锁和证书警告不是摆设------遇到「不安全」先别急着放行,先搞清它为什么亮红牌。
思考题 :明明 HTTPS 已经在传输层加了密,为什么有些网站还提醒「检测到流量劫持」或「安全证书不受信任」?(提示:加密只能保证「路上」的安全,入口和出口照样有别的文章------比如恶意程序在你本机注入、或者有人在你背后偷偷装上了一个「假的根证书」,告诉浏览器「这个伪造网站是银行」。下次遇到这类提示,先查本机、查代理,再问网站。)
下期预告
协议层讲到这里,「可信传输」的链条拼完了。但网页背后还有一颗「聪明的大脑」------TCP 三次握手与四次挥手:它俩是怎么让「丢包也能不丢数据」的?明天开讲。