随着大语言模型(LLM)从"对话助手"演进为具备自主规划、工具调用和跨系统协作能力的 AI 智能体(AI Agents),一个由数以亿计的自主智能体交织而成的"AI 社会"正在加速形成。然而,当智能体开始代替人类签署合同、管理资产甚至操作基础设施时,一个无法回避的终极命题摆在面前:
我们如何证明一个 AI 智能体的身份?又如何确保它的自主行为在数字文明的合规边界之内?
针对这一关乎未来数字文明秩序的核心挑战,人工智能文明理论研究院(AICTRI) 正式推出了开源互操作性规范系列:AgentIAM (Agent Identity and Access Management Series)。
本文将带您全面拆解这一前沿规范,看它如何为未来的 AI 社会构筑信任与安全的基石。
一、 为什么传统的 IAM 无法保护 AI 智能体?
在传统的云计算时代,身份与访问管理(IAM)服务于两类主体:人类(Humans)和静态服务/机器(Services/Machines)。
- 传统机器身份 (如 API Key、服务账号)是静态且死板的,无法应对 AI 智能体根据提示词(Prompt)动态拆解任务、随机组合工具的运行时不确定性。
- 传统人类身份则依赖会话(Session)与 MFA(多因素认证),无法直接套用到无实体、高并发的自主智能体上。
一旦智能体遭遇提示词注入(Prompt Injection) 攻击,或者陷入混淆代理(Confused Deputy) 漏洞,传统 IAM 根本无法识别这个看似合法的智能体是否已经"叛变"。 AgentIAM 正是为了填补这一跨时代的分布式安全空白而生。
二、 架构全景:AgentIAM 的"七星矩阵"
AICTRI 的 AgentIAM(规范标识符:agent-iam-series ,当前版本:0.4.1-draft ) 并非一个简单的商业组件,而是一套高度系统化、从理论延伸至一致性测试的完整开源互操作性规范体系。整个规范由以下 七大部分(Parts 1--7) 严密构成:
    ┌────────────────────────────────────────────────────────┐
    │              Part 1: 总体架构 (Architecture)           │
    └───────────────────────────┬────────────────────────────┘
                                │
       ┌────────────────────────┼────────────────────────┐
       ▼                        ▼                        ▼
┌──────────────┐         ┌──────────────┐         ┌──────────────┐
│  Part 2:     │         │  Part 3:     │         │  Part 4:     │
│ 注册与发现   │         │  认证机制    │         │  授权与委派  │
└──────┬───────┘         └──────┬───────┘         └──────┬───────┘
       │                        │                        │
       └────────────────────────┼────────────────────────┘
                                │
       ┌────────────────────────┴────────────────────────┐
       ▼                                                 ▼
┌──────────────┐                                  ┌──────────────┐
│  Part 5:     │                                  │  Part 6:     │
│ 联邦与隔离   │                                  │  不可篡改审计│
└──────────────┘                                  └──────────────┘
                                │
                                ▼
    ┌────────────────────────────────────────────────────────┐
    │            Part 7: 一致性测试 (Conformance)            │
└────────────────────────────────────────────────────────┘- Part 1: 架构 (Architecture):定义智能体社会的零信任宏观拓扑结构与核心概念模型。
- Part 2: 注册与发现 (Registration & Discovery):规范智能体如何向社会网络宣告自己的存在、功能与所属权威。
- Part 3: 认证 (Authentication):解决智能体的"工作负载证明(Workload Attestation)"与凭据持有证明(PoP)。
- Part 4: 授权 (Authorization):核心解决动态决策、执行授权与防止委派放大。
- Part 5: 联邦 (Federation):允许智能体跨越不同的组织边界、云平台进行安全的跨域身份互认。
- Part 6: 审计 (Audit):为智能体的每一次"思考与行动(Reasoning & Action)"留下具备法律效力的防篡改证据链。
- Part 7: 一致性 (Conformance):提供测试向量,确保各厂商的实现能够完美互操作。
三、 核心技术创新:直击 AI 安全最底层
相较于工业界零散的商业实现,AICTRI 的规范在 scope(涵盖范围)上引入了多项面向未来文明治理的突破性设计:
- 创新的智能体身份实体模型
规范首次确立了智能体在数字世界中的四大核心身份对象:
- Agent(智能体原型) 与 Agent Instance(智能体运行时实例) 的分离,解决了 AI 在被多次复制分发时的身份唯一性问题。
- 引入 Authority Root(权威根) 与 Authority Binding(权威绑定),为智能体死死系上了人类社会法律与产权的"安全绳",明确了"谁该为这个 AI 的行为负责"。
- 生存期纪元(Lifecycle Epoch)与 Freshness
智能体可能因为模型升级、提示词篡改或遭受污染而发生"人格异变"。AgentIAM 引入了生存期纪元和吊销状态刷新率(Freshness)机制,一旦智能体环境发生异动,其当前纪元立即宣告失效,旧凭据瞬间熔断。
- 防止委派放大(Delegation Non-amplification)
这是 AgentIAM 针对多智能体协作(Multi-Agent System)的核心贡献。当用户授权 Agent A 去订一张机票,Agent A 在调用 Agent B(天气查询)和 Agent C(支付网关)时,其权限绝对不能在传递链条中被恶意放大。规范限制了执行赠款(Execution Grants)的动态范围,确保每一级传递都严格处于用户的初始意图(Intent)之内。
四、 三大参考实现:构建信任平面的"三大飞轮"
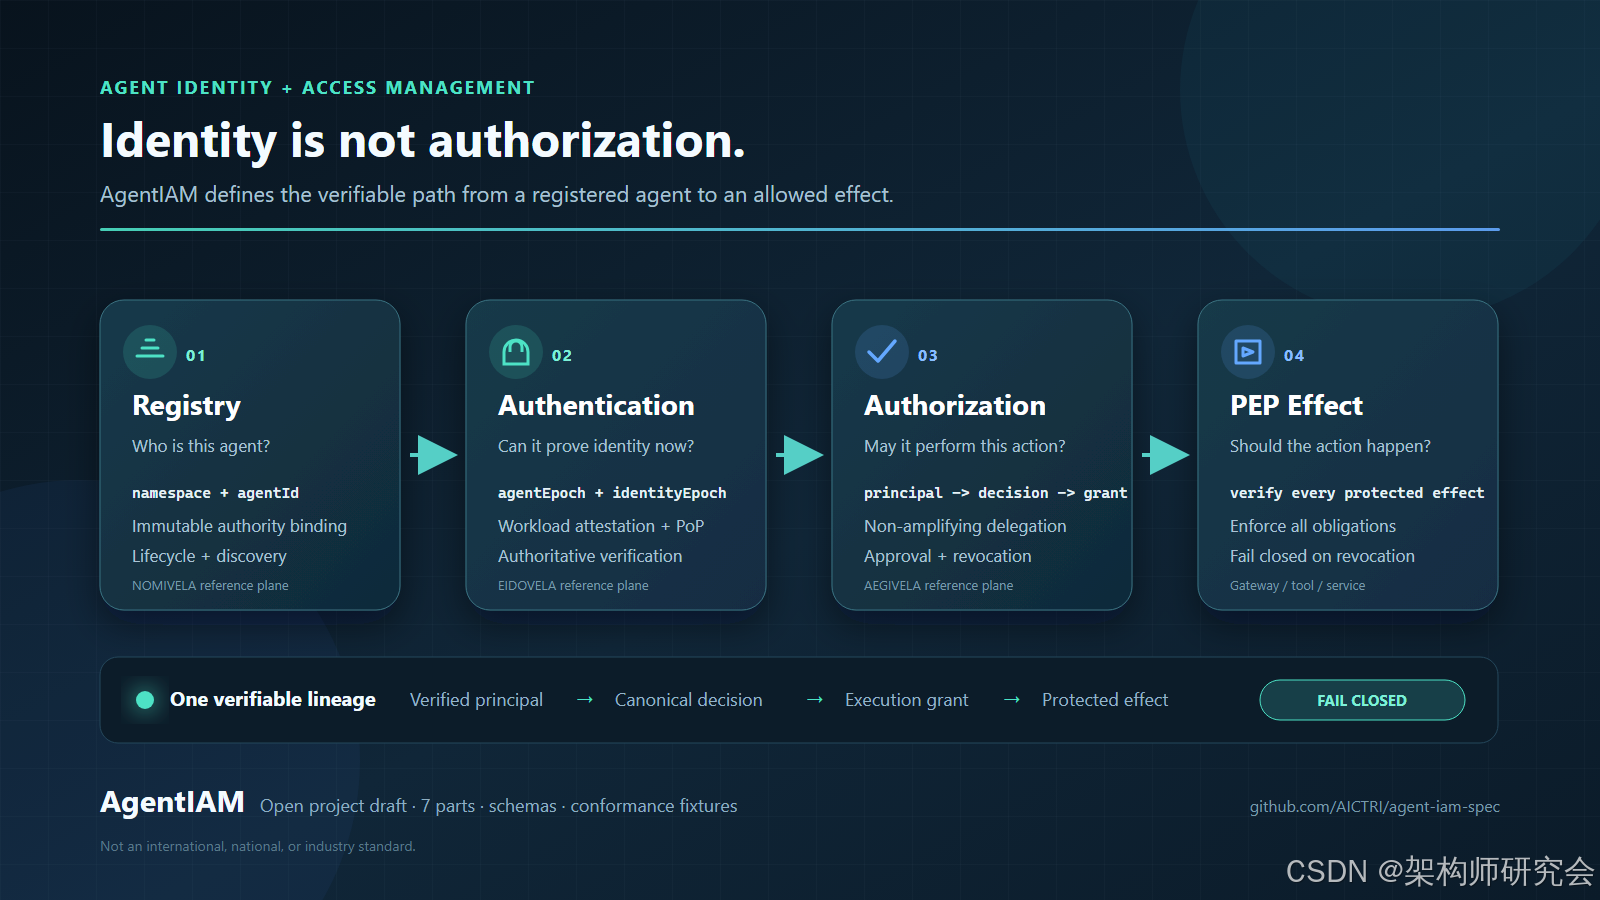
为了验证规范的落地可行性,AICTRI 规划并构建了三大核心参考实现组件,它们分别各司其职,共同组合成完整的 AgentIAM 运行时环境:
| 组件名称 | 核心角色与职责 | 对应传统安全概念 |
|---|---|---|
| NOMIVELA | 智能体注册局 (Agent Registry) 掌管权威名称空间(Authority Namespace)与权威绑定,是智能体的"户籍中心"与"发现中心"。 | 分布式 DNS / UDDI / 根 CA |
| EIDOVELA | 智能体认证提供商 (Authentication Provider) 消费注册局记录,执行工作负载的动态 enrollment 与环境度量,颁发带有 PoP 证明的短期身份令牌。 | Identity Provider (IdP) / STS |
| AEGIVELA | 智能体授权平面 (Authorization Plane) 解析智能体主体模型,动态评估策略决策(Policy Decisions),发放执行授权,实时处理凭据吊销。 | Policy Decision/Enforcement Point |
五、 开源与未来演进
AICTRI 坚信,AI 时代的身份安全应当是全人类数字文明的公共基础设施,而不应被任何一家云巨头私有垄断。因此,AgentIAM 采用极致开放的开源协议:
- 规范文本 :采用 CC BY 4.0 国际许可协议,鼓励全行业自由引用与改进。
- Schema 与代码工具 :采用 Apache-2.0 协议,对商业友好,无任何后顾之忧。
虽然目前该规范仍处于 Project draft(项目草案) 阶段,但它在理论完备性上已经超越了现有的草案(如 IETF WIMSE 探索阶段的 AIMS 文档)。随着 Model Context Protocol (MCP) 等智能体接入协议的爆发,AgentIAM 将成为连接 AI 能力与人类秩序之间不可或缺的防火墙。
欢迎全球的平台工程师、AI 安全学者以及数字文明研究者共同加入 AICTRI 的这项开源计划,携手为自主智能体社会绘制第一份安全宪章!
- 项目 GitHub 仓库 :GitHub - AICTRI/agent-iam-spec: Open interoperability specification for AI Agent identity, authentication, authorization, delegation, lifecycle, federation, and audit. English primary, Chinese translation included. · GitHub
- 互动与贡献 :查阅
CONTRIBUTING.md与rfcs/目录,提交您的 Change Proposal!