摘要: 船舶数字化深入以后,海事网关 所处的位置正在发生变化。它既可能连接导航、自动化及监测设备,也可能向岸端平台输出运行数据,还可能参与远程维护和跨网络数据交换。因此,2026年的选型重点已经很难通过一张硬件参数表完成,更需要从整艘船的网络结构和业务路径出发。
导语: 很多项目在选择海事网关 时,会先比较处理器、网口和蜂窝通信规格。这种方法适合判断基础性能,却无法回答一个更关键的问题:这台设备进入船舶网络以后,到底承担什么职责?如果设备位于两个不同安全等级的网络之间,那么网络边界、访问范围和认证的重要性往往高于单项硬件配置。
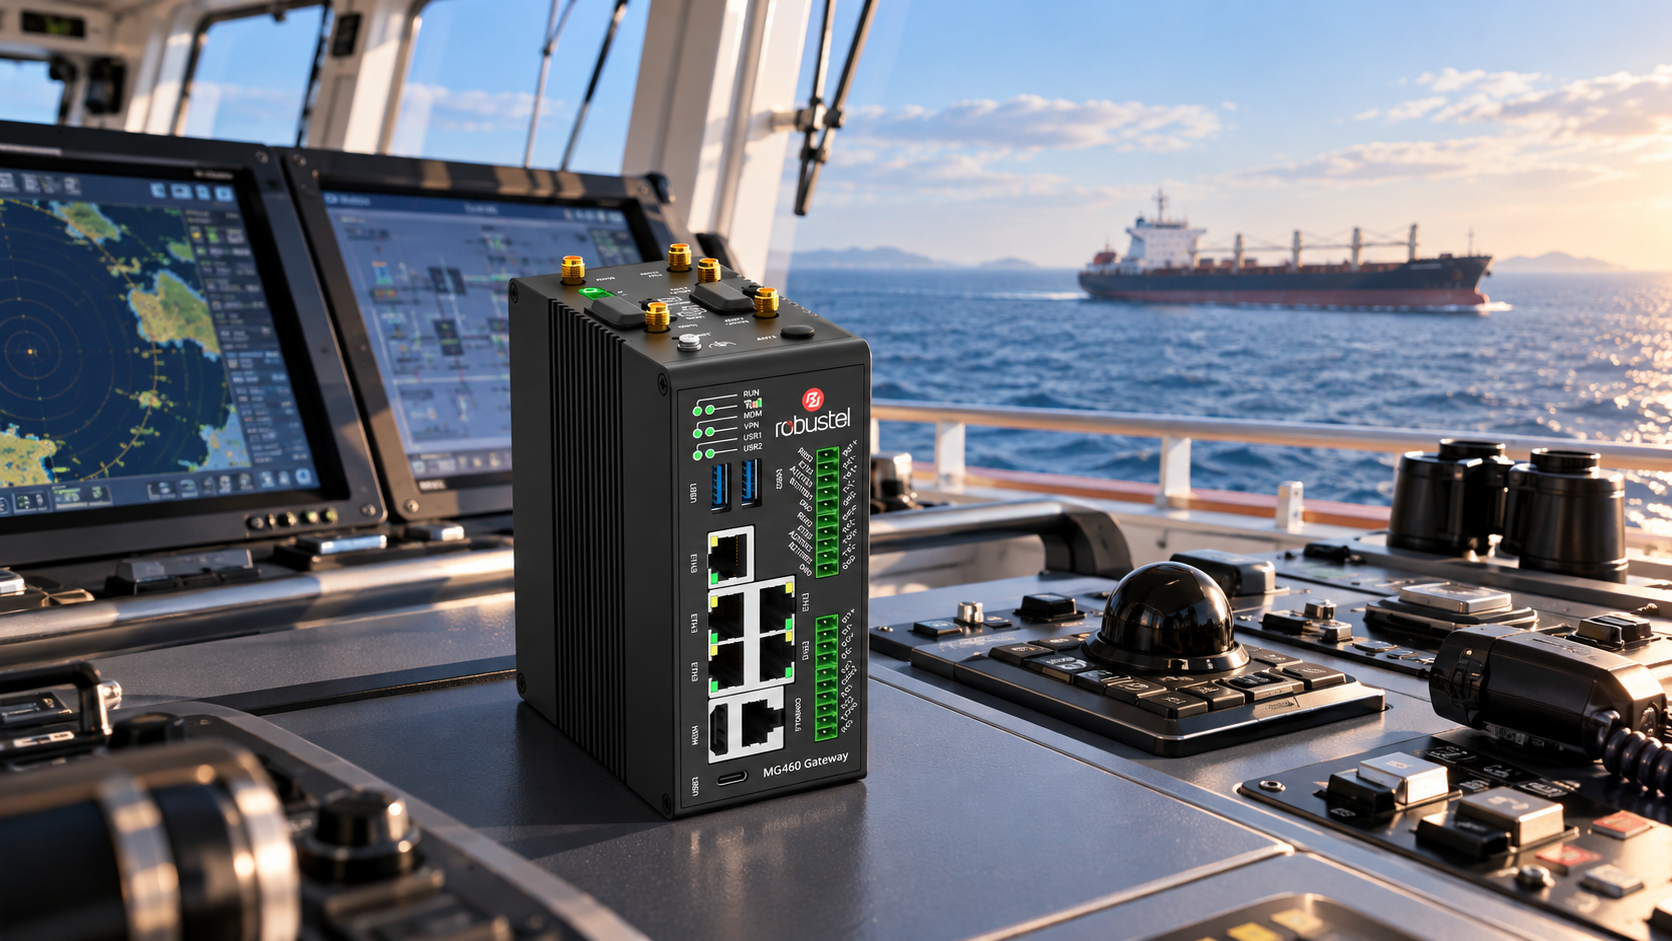
工程选型的第一步,应当是还原真实网络拓扑。导航、机舱自动化、监测设备、船载业务系统以及岸基平台,并不天然属于同一安全区域。项目需要先确认哪些数据只在船内流转,哪些数据需要上传岸端,岸端是否存在反向维护需求,以及远程访问最终能够触达哪些设备。只有把这些关系梳理清楚,才能判断海事网关 究竟承担网络边界、设备汇聚、数据转发还是本地处理任务。此时再核对IEC 61162-460、IEC 60945等相关要求,认证才能真正与部署位置对应起来,而不是停留在规格书上的一项标签。
第二个选型重点是数据路径是否清晰。船舶IT与OT逐渐融合之后,问题并不是"要不要联网",而是不同系统之间应该允许怎样的数据交互。导航网络、自动化系统和外部通信环境在业务重要性和风险承受能力上存在差异,因此网关需要能够根据实际拓扑划分通信区域,并限制跨区域访问。对于需要与岸端交换文件、状态数据或运维信息的项目,中间隔离区域、访问策略和通信方向都值得在方案阶段确认。只有让业务流和安全策略一一对应,后续系统扩展才不会因为增加一个新平台就大幅调整原有网络。
设备接入能力也应放回应用场景判断。既有船舶往往同时存在以太网设备和传统串行通信设备,新造船则可能更加依赖IP化系统。如果网关还需要承担协议适配、数据清洗、本地计算或应用运行,那么软件环境和边缘处理能力的重要性会明显提高;如果主要任务是网络边界管理,就不必为了更高的处理器指标牺牲架构适配。换句话说,硬件参数不是越高越好,而是应该与设备数量、数据类型和本地应用负载匹配。
船岸通信是另一个容易被低估的选型环节。设备数据上传岸端以后,往往还会进入远程诊断、船队管理或运营分析流程。此时需要考虑的不只是链路本身,还包括通信异常时的业务连续性、外部访问范围以及不同业务之间是否相互影响。对于远程维护场景,访问权限最好限定到实际需要处理的对象,避免一次维护任务获得过大的OT网络可达范围。这样既能够保持远程服务效率,也更符合船载关键系统对稳定运行的要求。
最后,海事网关 的评价周期不应停留在安装调试阶段。船舶长期分散运营,后续还会持续发生状态查看、日志获取、配置变更、软件维护和故障排查。采购时如果完全忽略集中管理,设备数量增加后,岸端运维压力会迅速上升。因此,在认证和网络架构满足要求以后,还应评估设备是否适合长期集中管理,能否让技术人员在不频繁登船的情况下完成常规维护,并对权限和操作范围进行合理控制。
从工程实施角度看,一套更稳妥的海事网关 选型逻辑可以概括为:先确定网络和数据流,再确认认证与安全边界,随后判断设备接入和本地处理需求,最后评估船岸通信与生命周期运维。这样的顺序能够避免"参数很高但放错位置"的情况,也能减少项目后期因为网络角色不清而重新设计的成本。
FAQ:
问题1:为什么海事网关 选型不能从硬件参数开始?
答:因为船舶项目首先存在网络角色和认证要求,设备是否适合当前网络位置比单项性能高低更重要。
问题2:船岸通信场景最容易忽略什么?
答:容易只关注链路是否可用,却忽略岸端系统能够访问到哪里,以及远程维护是否扩大了OT网络的可达范围。
问题3:长期运维为什么应该进入采购阶段?
答:船舶设备部署周期长、点位分散,后续状态管理、配置维护和故障处理会持续发生,运维方式会直接影响全生命周期成本。
总结: 2026年海事网关 选型更适合从系统视角完成。先弄清船舶网络、设备和数据之间的关系,再评估认证、安全边界、现场接入、船岸通信和长期运维,才能让网关真正适配项目,而不是只在参数表上表现优秀。