硬件供应链战争:当你的加密钱包被物理劫持
你以为 Ledger 是诺克斯堡?间谍芯片藏在屏幕背后,LTE 模块发出加密资产的"死亡信号"。一次针对硬件钱包的精密物理攻击,彻底击穿了人们对"冷存储"的所有幻觉。
01 一颗芯片的距离:从马来西亚到你的全部资产
2026年10月10日,Ledger 官方发布了一份让整个加密货币世界不寒而栗的声明:通过东南亚经销商 CryptoBilis 销售的 Ledger Nano X 硬件钱包中,发现了硬件间谍芯片植入。
这不是软件漏洞。不是钓鱼攻击。不是社会工程。这是彻头彻尾的物理层面劫持 --- 被人动了你的硬件。
**
攻击者的手法堪称艺术品级别的恶意工程:
被篡改的 Ledger X 以原价近一半的价格在东南亚市场流通。对于追求性价比的加密货币持有者来说,这看起来是一笔"划算的交易"。他们不知道的是,每一台设备内部都多了一套完整的窃取系统 --- 藏在屏幕背后,连 Ledger 自己的质检都未能拦截。
02 内部解剖:一个完整的窃取系统
**
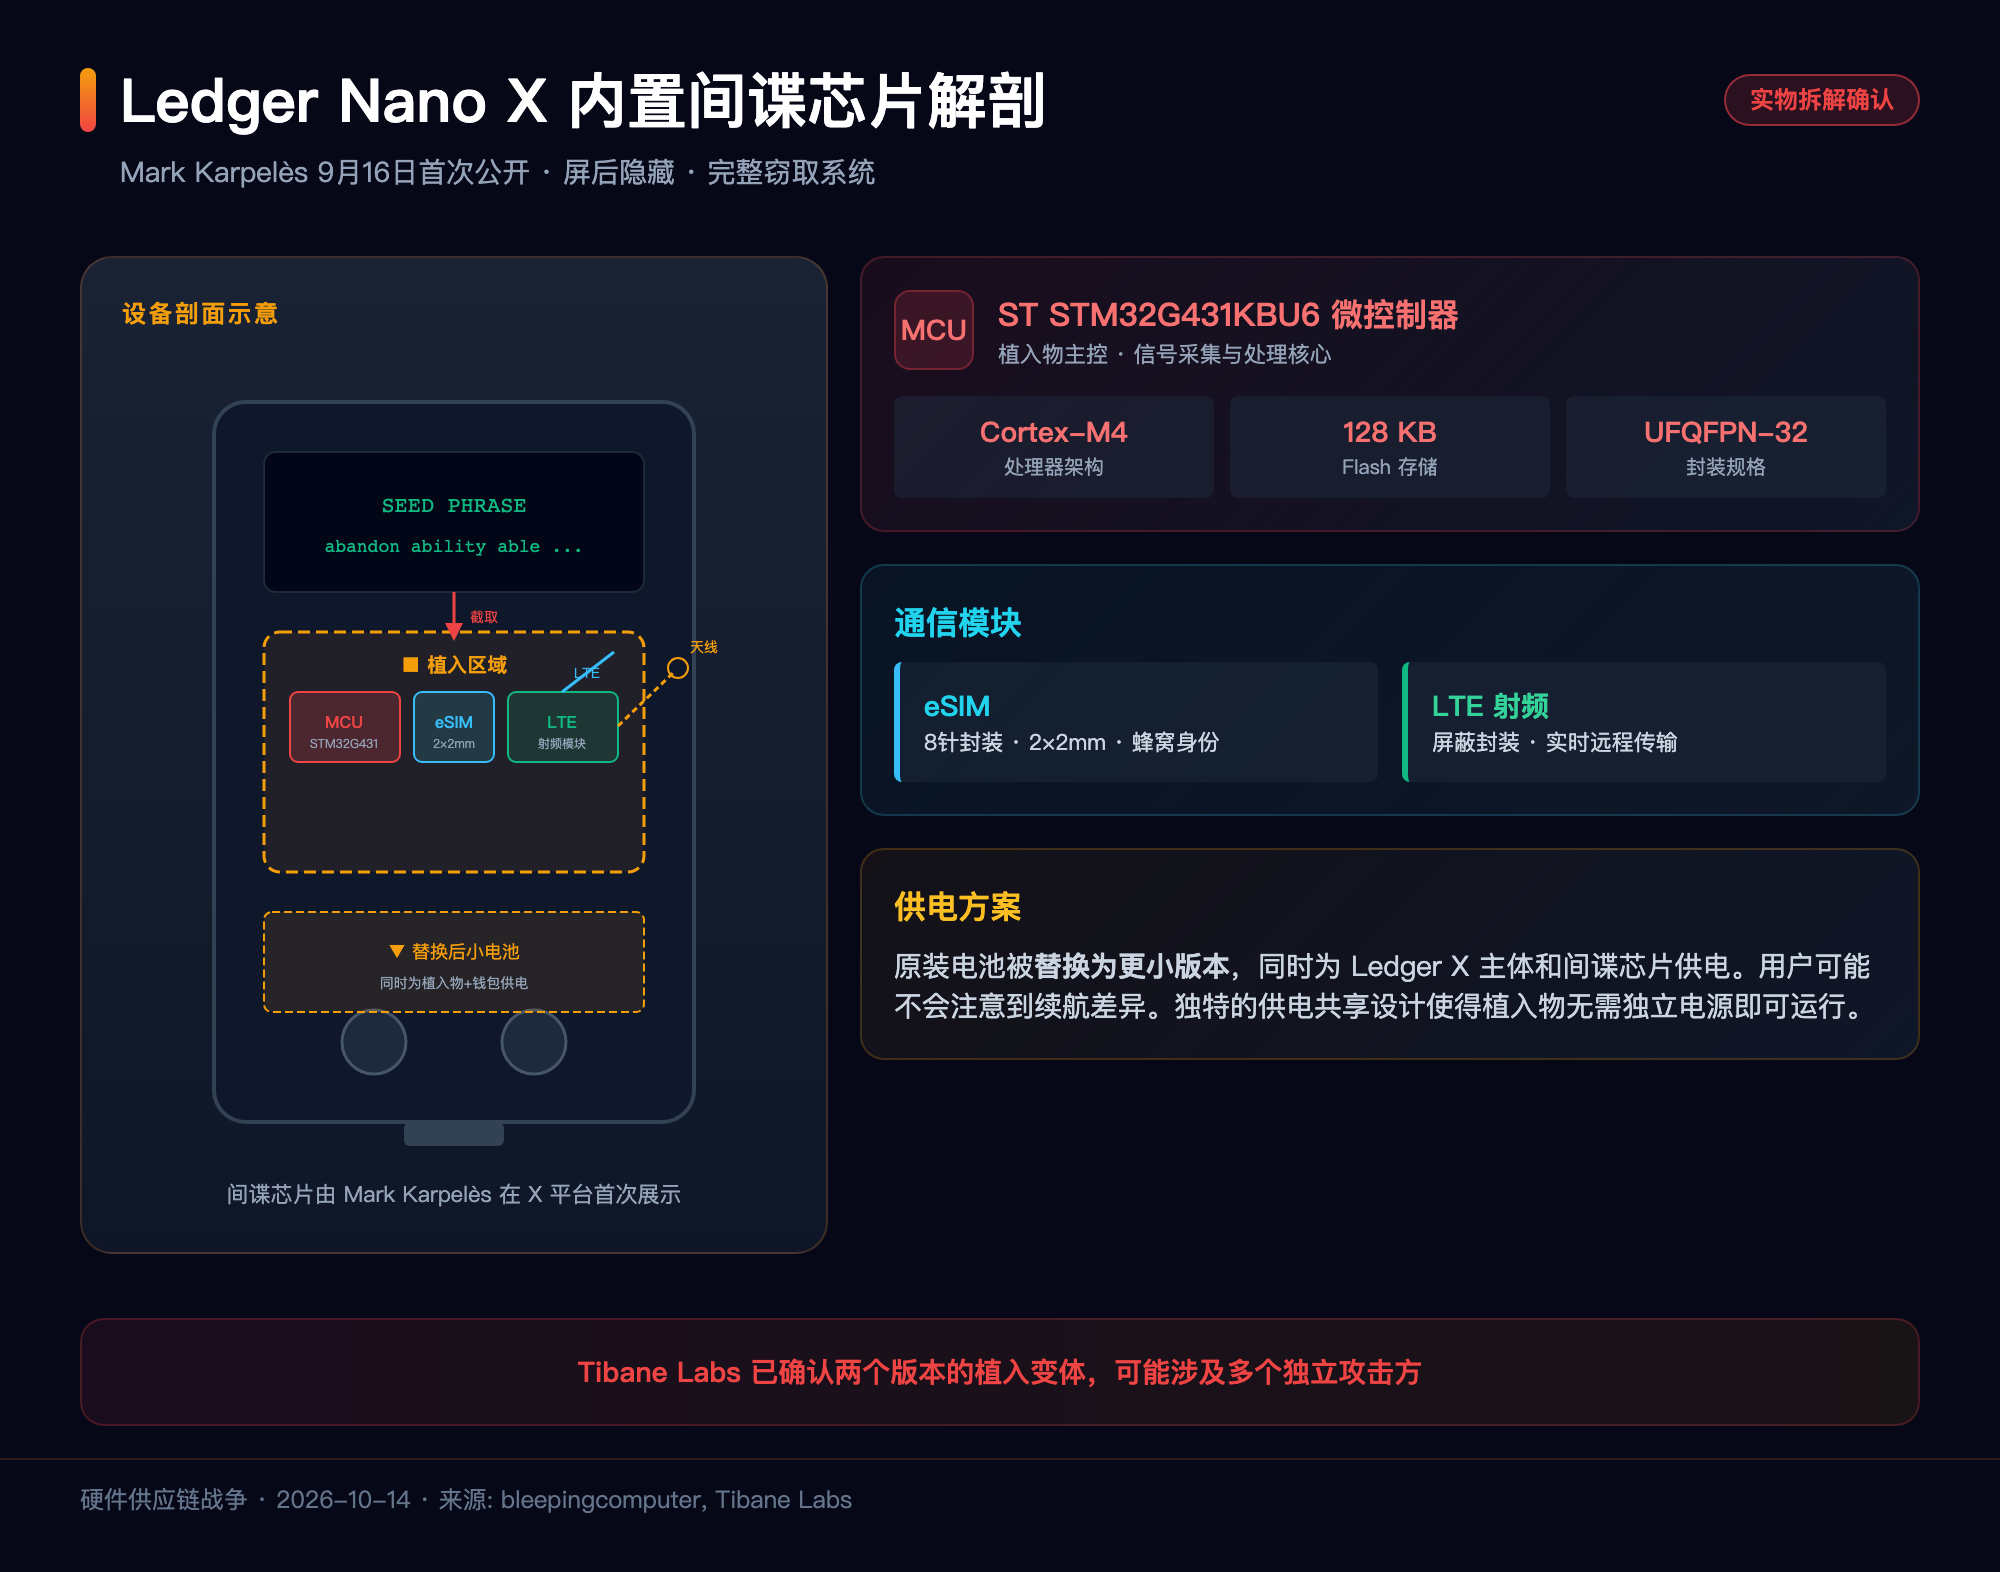
前 Mt. Gox CEO Mark Karpelès(现任 Shells.com CTO / Karpeles Lab 负责人)在9月16日率先在社交平台上展示了 Ledger X 中的间谍植入物。这不是一根简单的飞线 --- 而是一套系统化的窃取硬件:
核心芯片:ST STM32G431KBU6
- 架构:Arm Cortex-M4
- 闪存:128 KB
- 封装:UFQFPN-32
- 角色:植入物主控,负责信号处理和数据暂存
连接模块:
- eSIM:仅 2×2mm 的 8 针封装,提供了蜂窝网络身份
- LTE 射频模块:屏蔽封装,负责将窃取的数据通过蜂窝网络实时传输
供电方案:
这是设计中最"巧妙"的一环 --- 攻击者将 Ledger X 的原装电池替换为更小的版本,节省出的空间和电力同时为植入物和钱包主体供电。用户甚至不会注意到电池续航的显著差异。
Ledger 自己的产品安全团队没有发现这一篡改。是社区研究人员(Karpelès、Tibane Labs)通过独立调查揭开了这层硬件级的"画皮"。
03 攻击链条:从你按下按钮到资产归零
间谍芯片的工作流程可以用四个词概括:捕获 → 重建 → 外传 → 转移。
**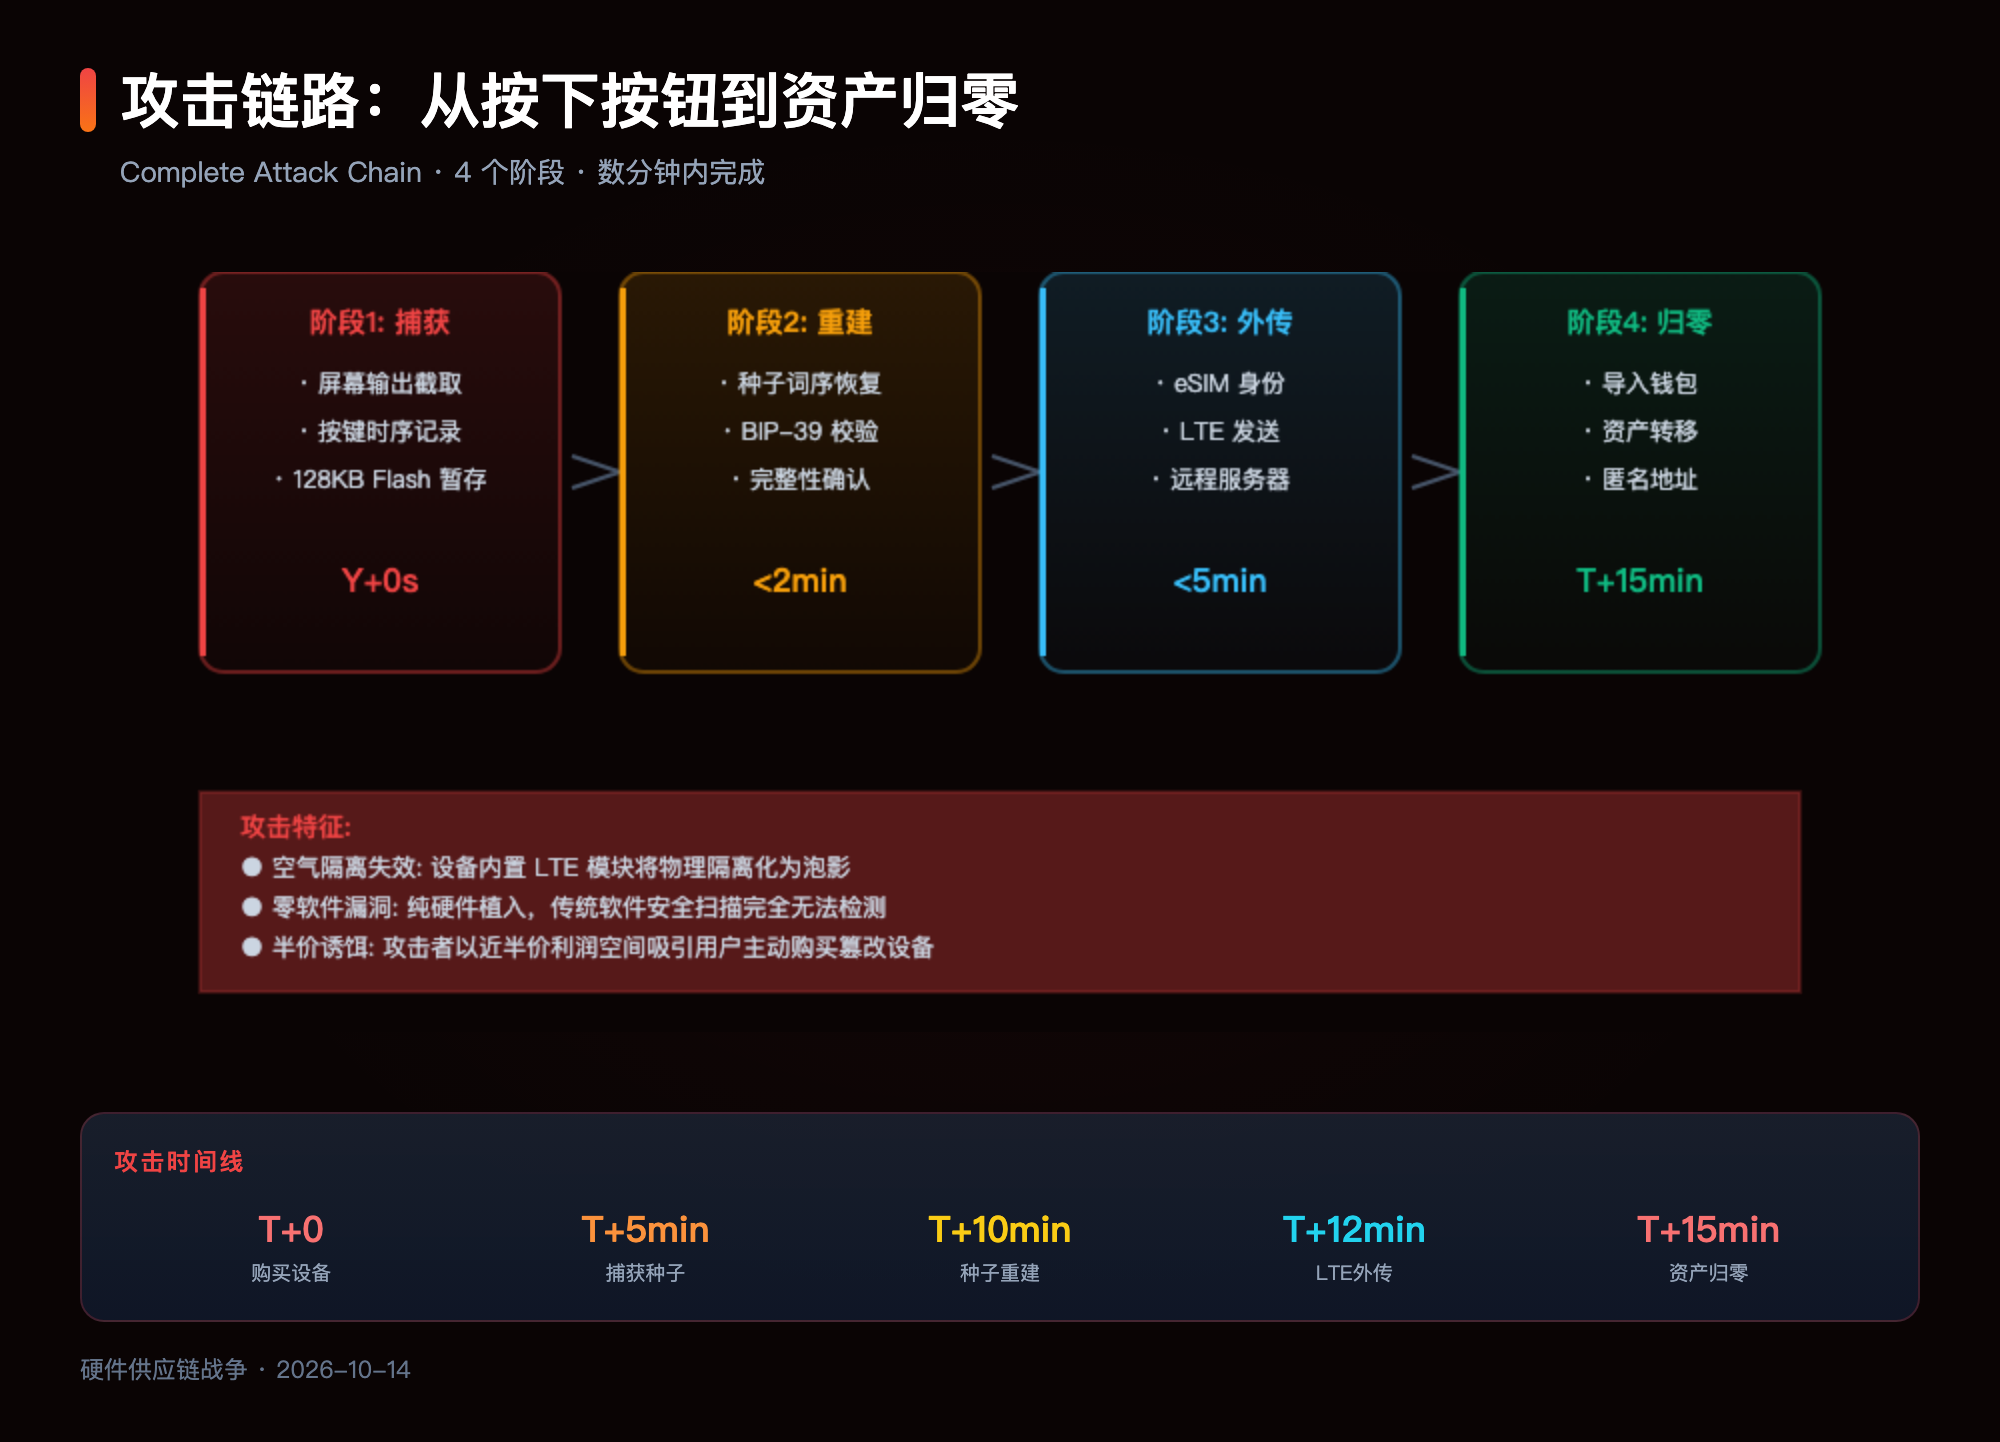
第一步:捕获
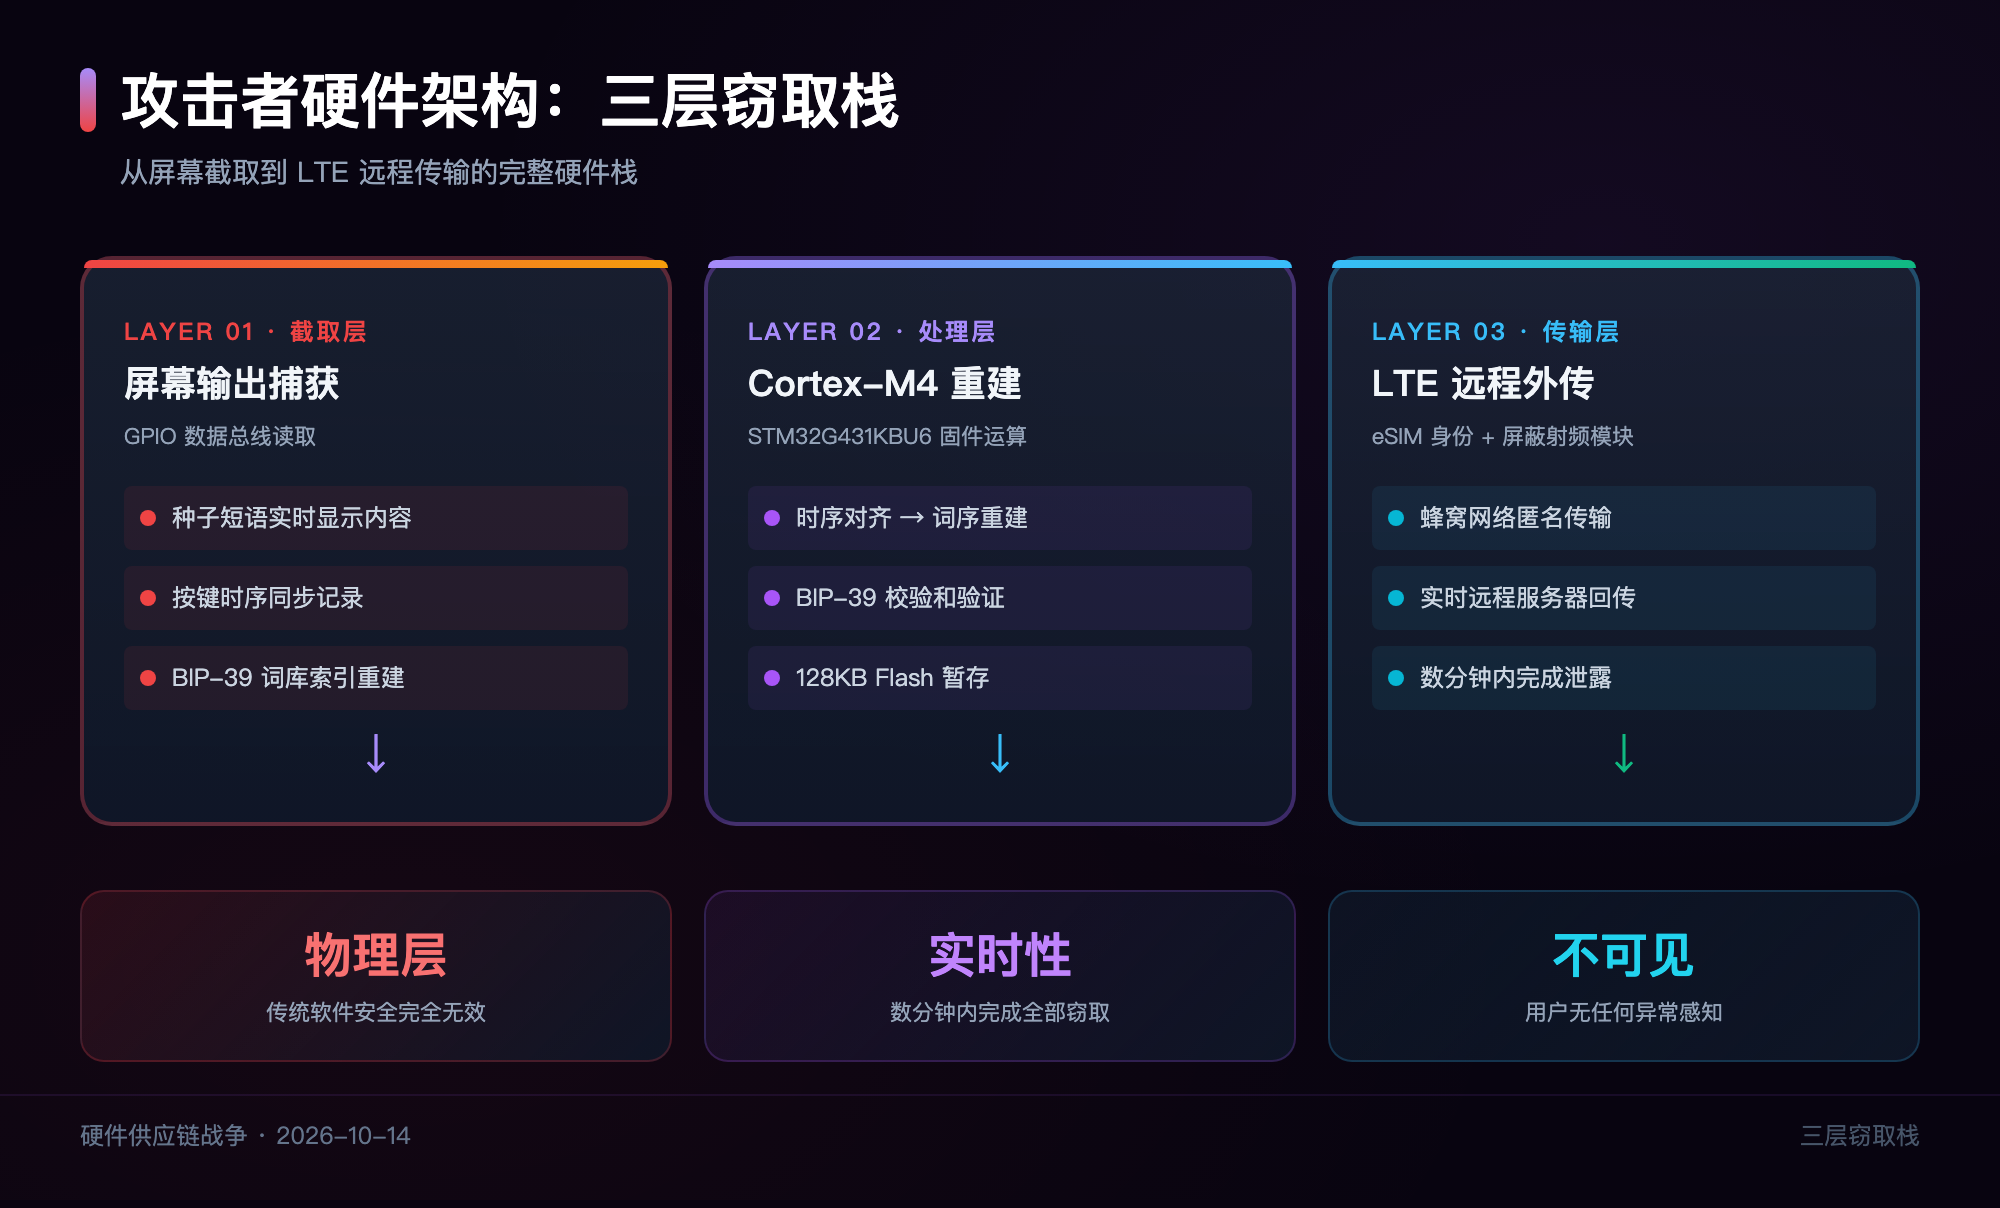
当用户在 Ledger X 上初始化钱包时,屏幕上会显示种子短语。设备的两个物理按钮用于确认每一个助记词。间谍芯片通过以下方式捕获这些信息:
- 屏幕输出截取:芯片读取显示屏的 GPIO 数据总线,获取当前显示的种子词
- 按键记录:按钮的按下时序被同步记录,确认种子词的顺序
- 内置 128KB Flash:足以暂存多轮捕获数据
第二步:重建
Cortex-M4 处理器运行固件中内置的重建算法:
- 通过"确认时序"确定种子词顺序
- 将屏幕显示的 BIP-39 词库索引交叉验证
- 恢复出完整的 24 词种子短语
第三步:外传
重建完成的种子短语通过 LTE 模块实时发出:
- eSIM 提供了匿名蜂窝网络身份
- 屏蔽 LTE 模块确保信号不被用户察觉
- 传输目标:攻击者控制的远程服务器
- 整个过程在设备初始化的数分钟内完成
第四步:归零
攻击者使用种子短语导入自己的钱包,将受害者全部资产转移到匿名地址。由于这是离线物理劫持,受害者甚至无法通过"立即断网"来防御 --- 设备本身就是泄露源。
04 调查进展:双版本、多渠道、有限规模
**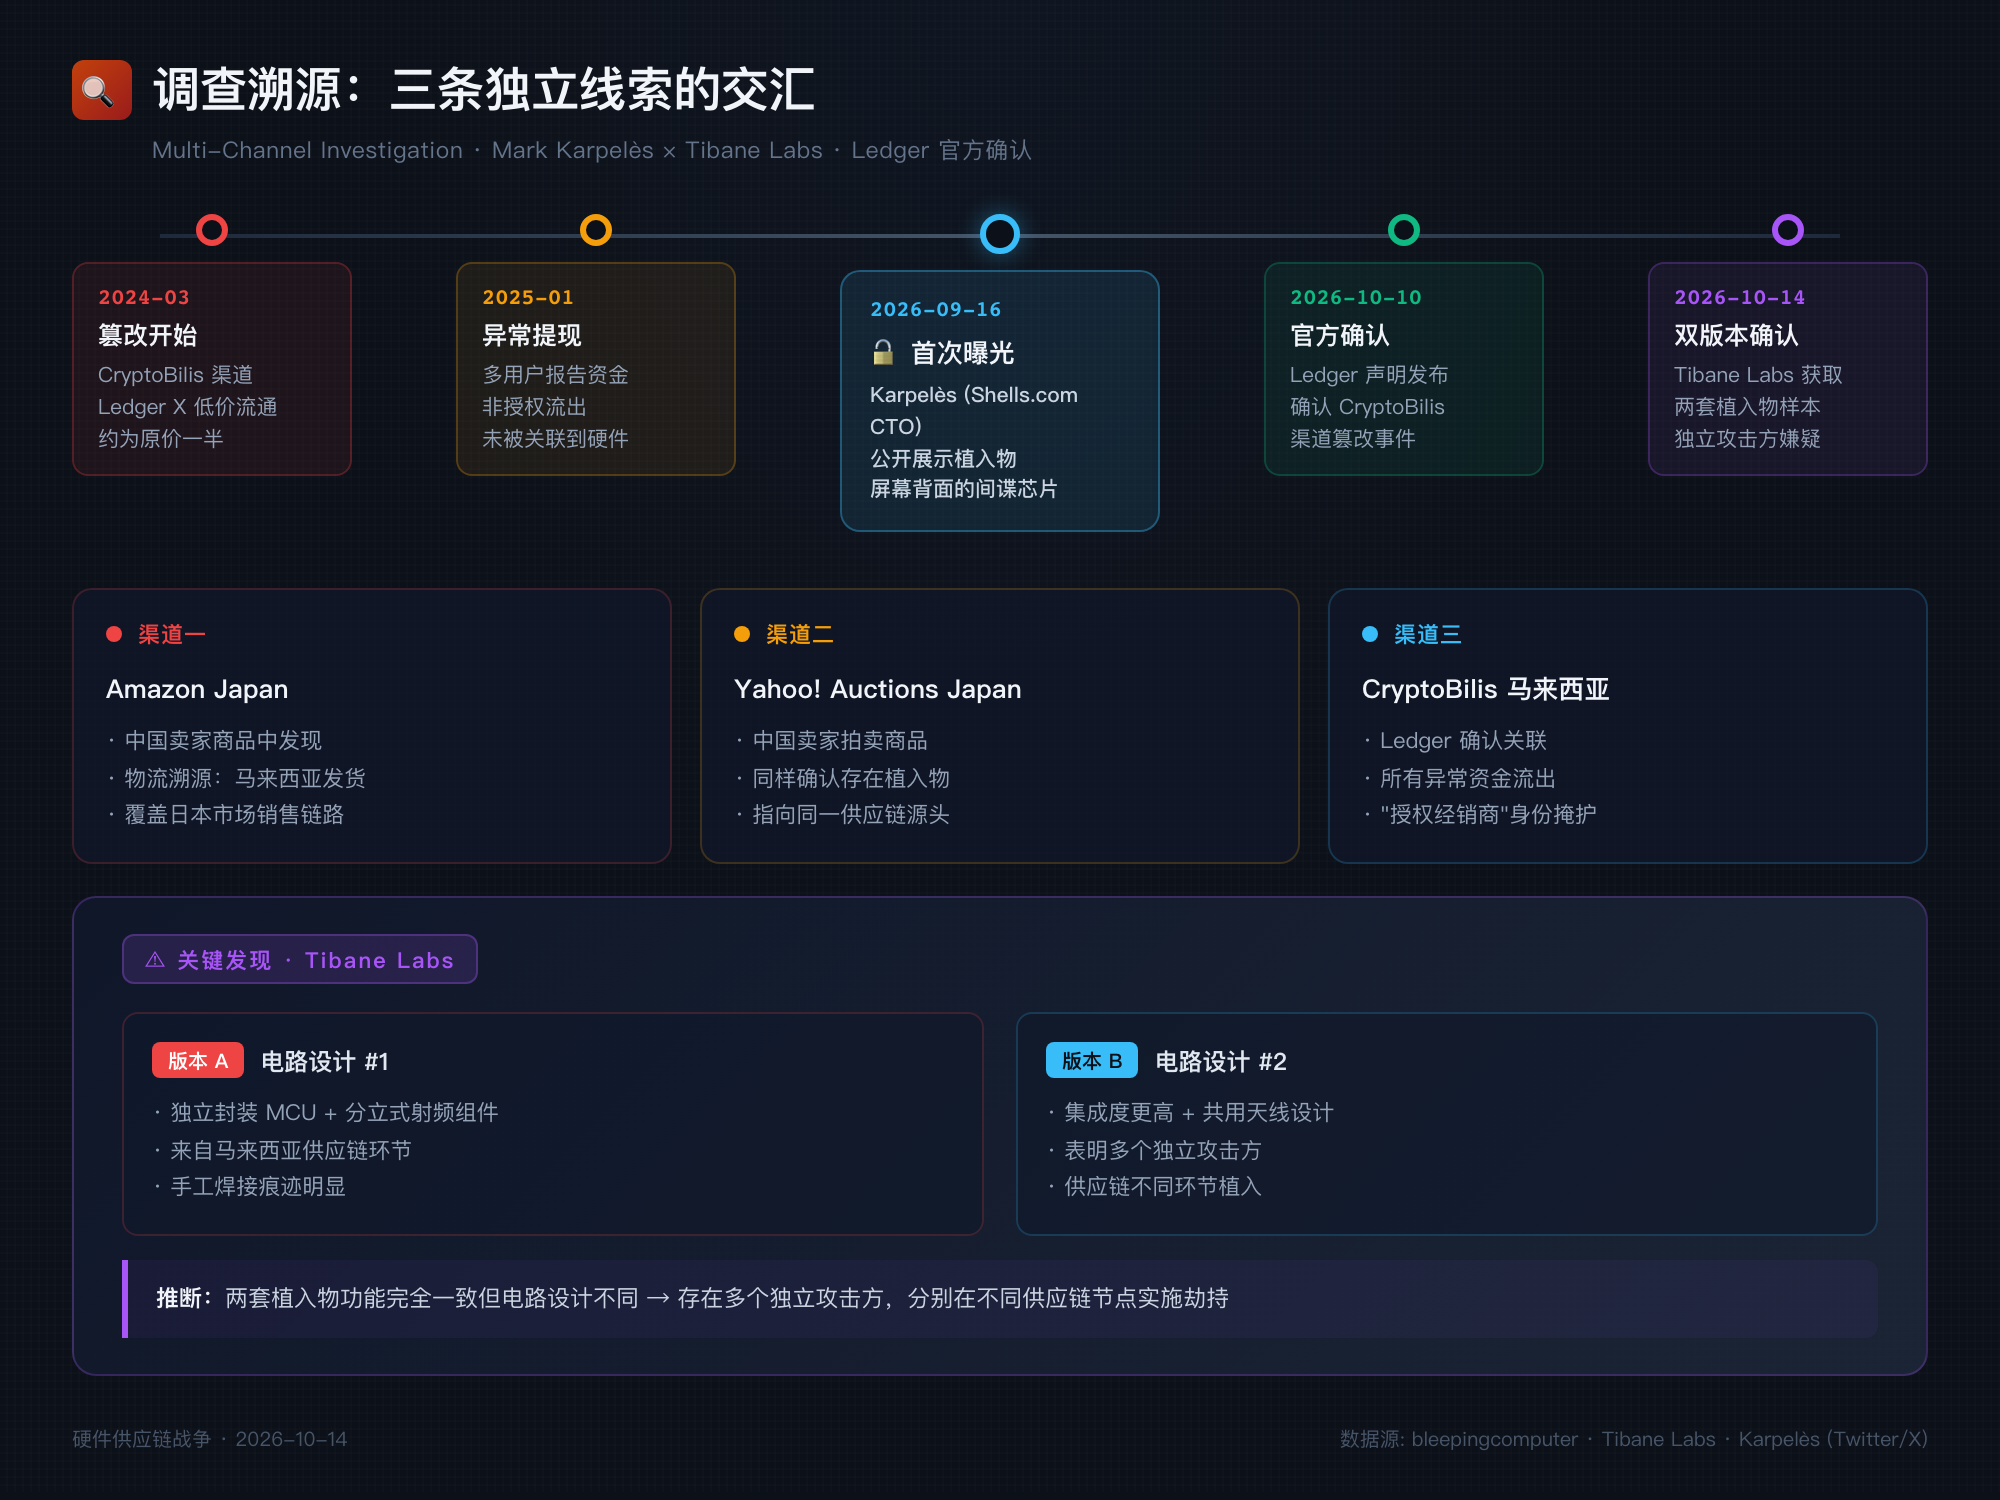
调查由多条独立线索汇聚而成:
渠道一:Amazon Japan
研究人员在 Amazon Japan 的中国卖家商品中发现了篡改设备。物流记录显示:产品从马来西亚发货。
渠道二:Yahoo Auctions Japan
在 Yahoo! Auctions(日本)平台上销售的中国卖家产品也被确认存在植入。
渠道三:CryptoBilis
Ledger 确认所有异常资金流出均与这家马来西亚经销商相关。该公司在东南亚地区广泛运营,是 Ledger 的"授权经销商"。
Tibane Labs 的双版本确认:
加密研究和开发工作室 Tibane Labs 获取了两个版本的植入物样本。虽然两套硬件的电路设计不同,但功能完全一致 --- 意味着可能有多个独立的攻击方在供应链的不同环节植入。
05 硬件信任的终结与重建
**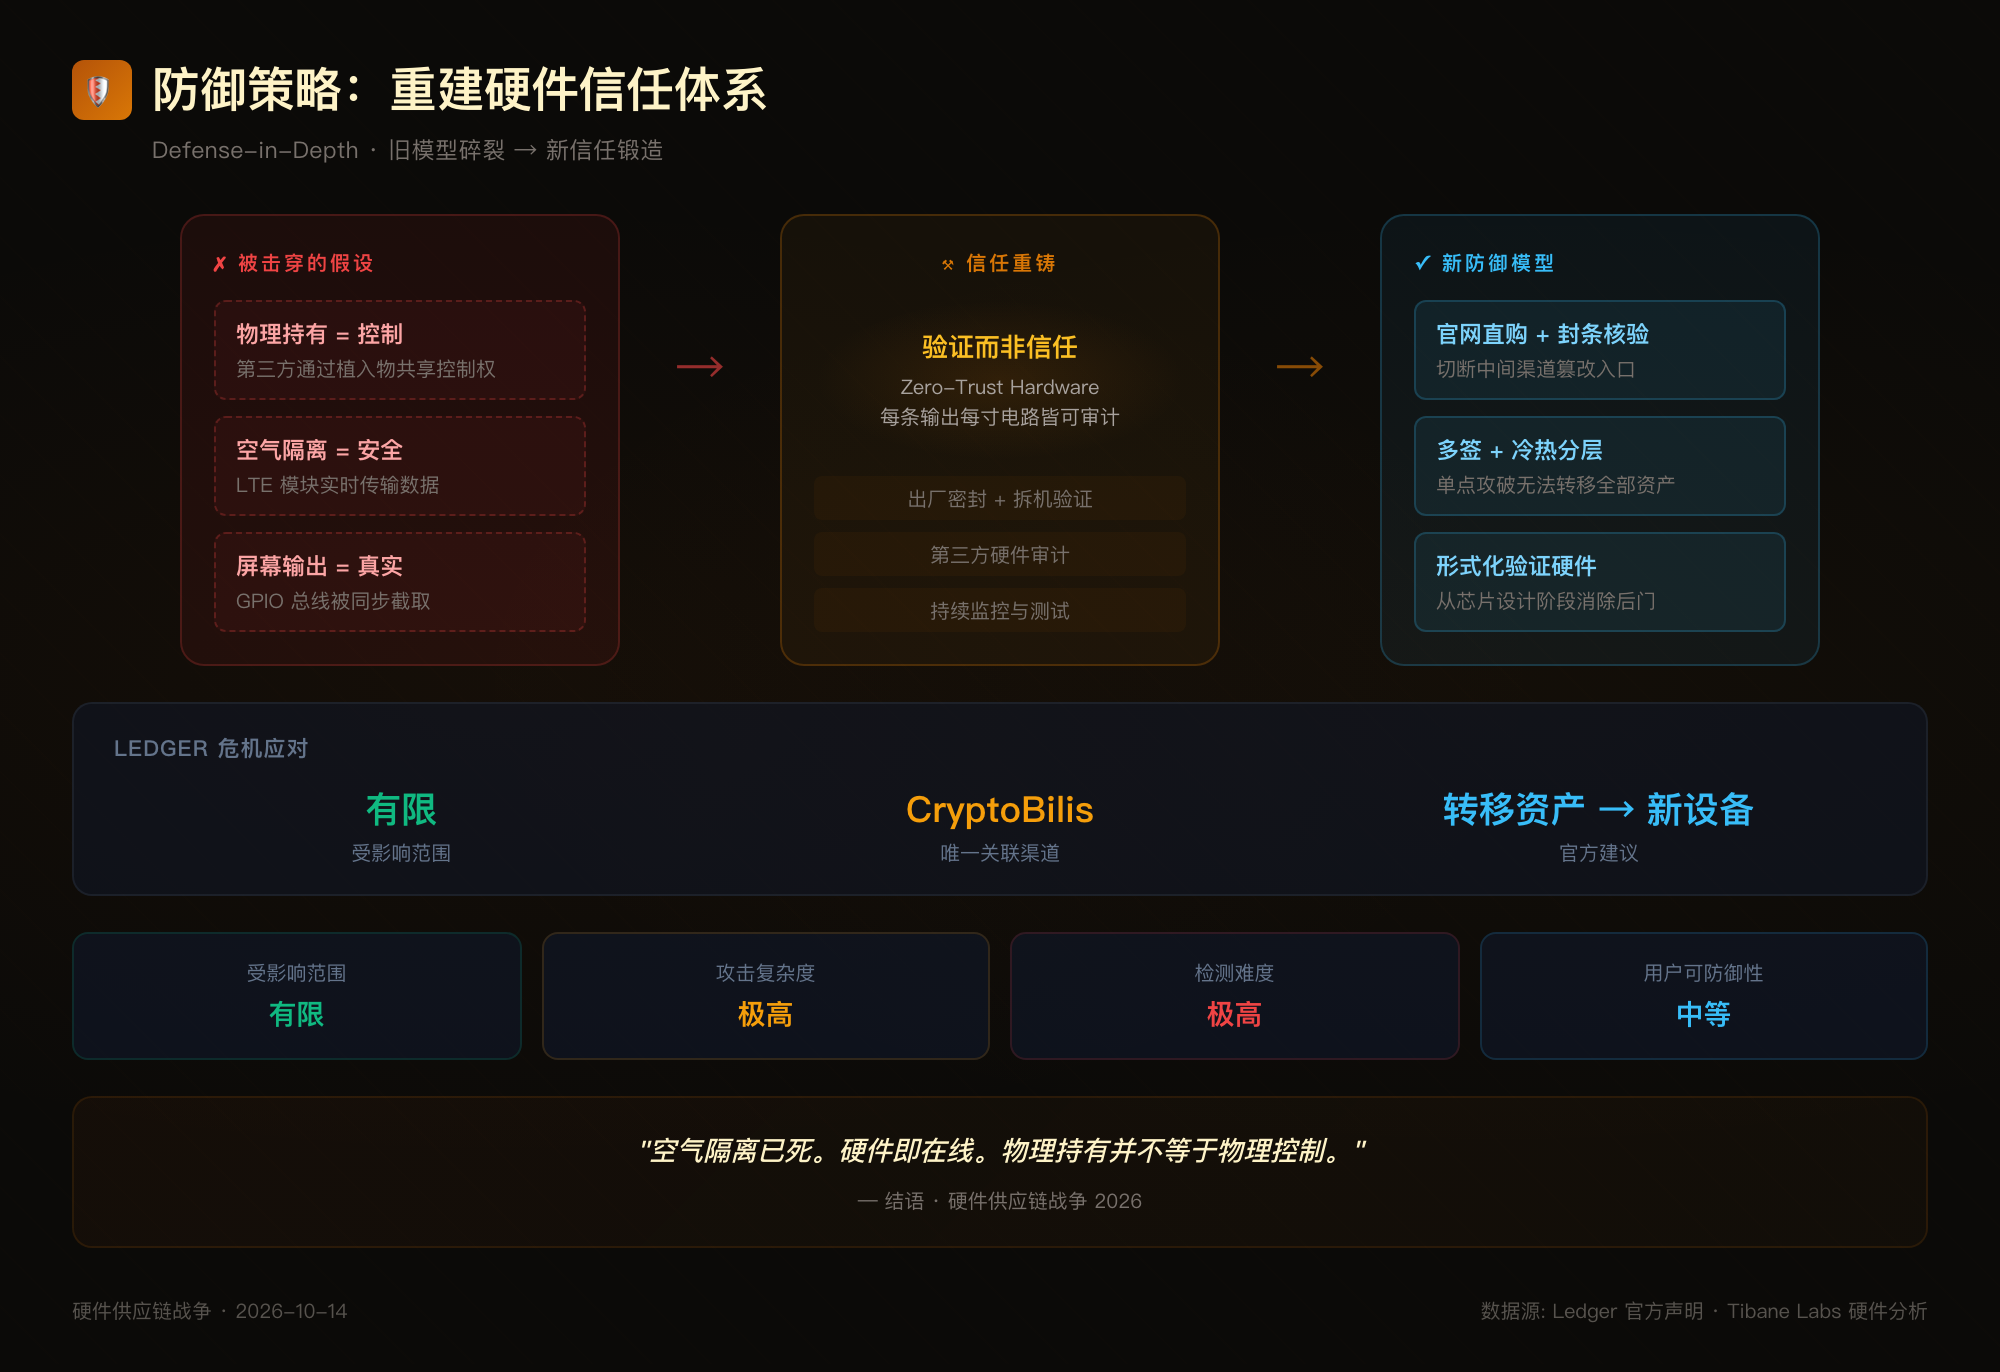
这起事件的核心教训是:物理持有不等于安全控制。
Ledger 的危机应对策略包括:
- 确认受影响范围为"有限"("limited")
- 所有异常资金流出均关联 CryptoBilis 渠道
- 建议用户:未初始化设备勿初始化、已初始化用户转移资产至新设备
但这引出了一个更深层次的问题:
硬件钱包的"信任根"在哪里?
传统硬件钱包的安全模型建立在三个假设之上:
- 物理持有即控制(我拿着设备,别人碰不到)
- 不连接互联网(空气隔离)
- 屏幕输出即真实(设备上看到的就是真实的)
CryptoBilis 植入事件同时击穿了这三个假设。间谍芯片:
- 让用户"拿着设备"但实际被第三方的硬件共享控制权
- 通过内置 LTE 模块绕过了空气隔离
- 让屏幕输出看起来正常但同时被第三方截获
防御方案
对于普通持有者:
- 仅从官方渠道购买:ledger.com 直接下单,切断中间经销商环节
- 拆机验证(高级用户):检查内部 PCB 是否存在多余芯片或电池差异
- 持续监控:初始化后的小额测试 --- 转入小额资产后监控 24 小时
- 多签分散:大额资产使用多签方案,单点攻破无法转移全部资产
对于行业:
- 出厂密封验证:防拆封条 + 首次启动自检报告
- 供应链审计:关键环节的第三方硬件审计将成为标配
- 形式化验证硬件:从芯片设计阶段就确保无后门
结语
这是第一起公开的、针对消费级硬件钱包的精密物理供应链攻击。它不会是第一起,也不会是最后一起。
当我们把全部财富压缩进一段 24 个英文单词时,我们也把全部信任寄托在了承载这段单词的硬件上。间谍芯片提醒我们:在硬件供应链的黑暗森林里,信任从来不是免费的。
空气隔离已死。硬件即在在线。物理持有并不等于物理控制。