凌晨三点,刺眼的屏幕光打在疲惫的脸上,又一个高危漏洞在产品上线前一刻被拦截下来。对于无数开发者来说,代码安全审查往往是一场令人心力交瘁的猫鼠游戏。传统的扫描工具常常抛出成百上千个冰冷的警告,其中夹杂着大量的误报,让人无从下手。
如今,游戏规则正在被彻底改写。伴随着大语言模型的崛起,一种名为模型上下文协议(Model Context Protocol,简称MCP)的新技术横空出世,它正在将死板的代码扫描工具变成拥有极高智商的安全专家。今天,我们就来深度拆解这个领域的最新玩法,看看在代码安全审查这片战场上,有哪些锋利的开源利器,又有哪些坚固的商业堡垒。
读懂MCP:给AI装上安全审查的机械臂
在深入探讨具体工具之前,我们需要先搞懂一个核心概念,什么是MCP。
假设你拥有一位绝顶聪明的大脑,比如Claude或者GPT-6,它精通世界上所有的编程语言和安全规范。这个大脑被关在一个没有窗户的房间里,它无法直接看到你电脑里的代码,也无法自己运行扫描软件。过去,你需要手动把代码复制给它,再把扫描结果贴给它,过程极其繁琐。
MCP的出现打破了这堵墙。它就像是一套标准化的神经系统或者机械臂,让AI大脑可以直接连接到外部的数据源和工具上。通过MCP,AI可以在你写代码的瞬间,自己去调用本地的安全扫描软件,读取漏洞数据库,然后结合上下文给你提供修复建议。这种双向的、实时的沟通机制,让代码审查变得前所未有的丝滑 。
为了让大家更直观地理解,我们可以看看下面这张架构图
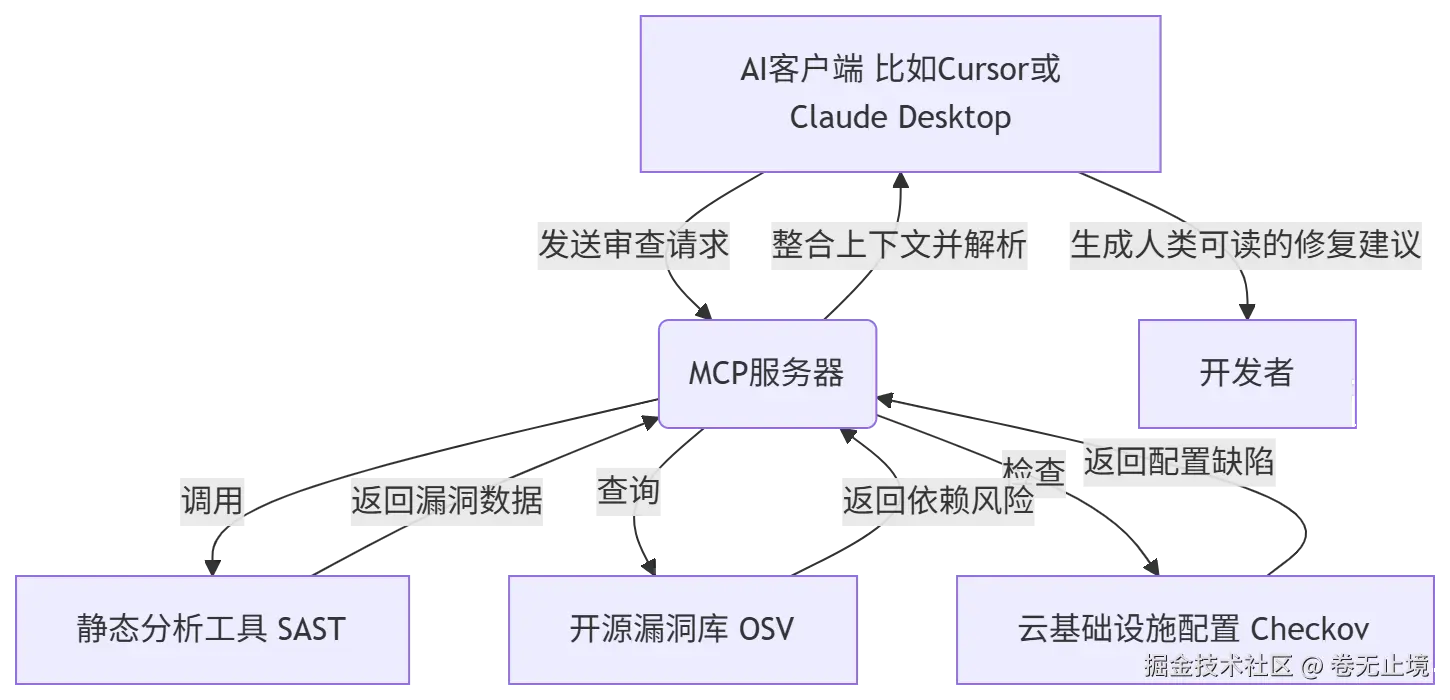
在这个架构中,MCP服务器扮演了翻译官和调度员的角色,把各种复杂的安全工具统合在一起,喂给AI去分析。
开源阵营:极客精神与MCP的狂欢
开源世界向来是新技术的试验田。自从MCP协议发布以来,开发者社区迅速涌现出一大批极具创造力的代码安全审查工具。这些工具大多免费、灵活,而且可以被随意拆解改造。
AWS的安全扫描MCP参考实现 亚马逊云科技(AWS)开源了一个非常具有代表性的项目,名为sample-mcp-security-scanner。这个项目巧妙地将业界标准的开源安全工具封装成了MCP服务器 。它在底层集成了Semgrep和Checkov。Semgrep就像是一位严格的语法老师,负责在代码字里行间寻找潜在的逻辑漏洞;而Checkov则像是一位建筑质检员,专门审查基础设施即代码(IaC)的配置缺陷。通过这个MCP服务器,开发者可以直接在聊天界面让AI去执行复杂的安全扫描,AI不仅能告诉你哪里错了,还能结合上下文告诉你为什么错。
ZeroPath:让应用安全对话化 ZeroPath推出了一款开源的MCP服务器,专门针对应用安全(AppSec)扫描进行了优化 。传统的安全扫描结果往往是一份枯燥的PDF或者长长的JSON文件,让人看着头疼。ZeroPath的思路是将这些扫描结果直接接入AI的上下文。当你询问AI某段代码是否安全时,它会在后台默默调用扫描引擎,然后用大白话向你解释潜在的风险,甚至直接帮你重写出安全的代码版本。这种体验极大地降低了安全审查的门槛。
OSV漏洞库的MCP接入 现代软件开发离不开各种开源组件,这就好比做菜需要买各种现成的调料。如果调料过期了,整盘菜都会出问题。这在安全领域被称为软件成分分析(SCA)。社区中有开发者用Golang编写了一个连接OSV(Open Source Vulnerabilities)数据库的MCP服务器 。OSV是一个庞大的开源漏洞字典。有了这个MCP工具,AI在审查你的代码时,可以实时联网比对你使用的每一个第三方库,一旦发现存在已知漏洞的旧版本,立刻就会拉响警报。
SAST MCP Server:轻量级的静态分析 对于喜欢在Cursor等AI代码编辑器里折腾的极客来说,sast-mcp-server是一个非常顺手的工具 。它将静态应用安全测试(SAST)能力直接注入到IDE中。你不需要离开写代码的界面,AI助手就能像一个结对编程的老兵一样,在你敲下每一行代码的同时,默默进行安全校验。
开源工具的魅力在于它们赋予了开发者无限的控制权。你可以根据团队的特殊需求,自己编写规则,甚至把公司内部自研的安全脚本也封装成MCP服务器。这种灵活性是任何商业软件都无法比拟的。
商业闭源阵营:企业级的钢铁防线
如果说开源工具是极客们手中的瑞士军刀,那么商业闭源的安全工具就是企业级重装装甲。它们往往拥有更深厚的漏洞研究积累、更完善的合规报告机制,以及极其平滑的企业工作流整合能力。
Snyk:开发者至上的安全独角兽 在商业代码安全领域,Snyk是一个绕不开的名字。传统安全工具往往是给安全部门用的,而Snyk从第一天起就是为一线开发者设计的。它的核心优势在于拥有一个极其庞大且由顶尖安全专家人工维护的专有漏洞数据库。Snyk不仅能精准地查出代码和依赖库中的问题,最让人省心的是,它通常会直接提供一个一键修复的补丁。在AI浪潮下,Snyk也推出了DeepCode AI引擎,利用机器学习来降低误报率,让每一次安全告警都掷地有声。
GitHub Advanced Security (GHAS):生态内的绝对统治力 对于把代码托管在GitHub上的企业来说,GHAS提供了一种近乎无缝的安全体验。它内置了CodeQL,这是一种极其强大的语义代码分析引擎,可以像查询数据库一样去查询代码中的逻辑漏洞。近期,GHAS更是结合了Copilot的能力,推出了Autofix功能。当扫描出漏洞时,AI会自动分析上下文,生成修复代码,并直接提交一个Pull Request。开发者只需点击合并,漏洞就灰飞烟灭了。这种将安全审查完全融入日常开发心智的体验,是独立安全工具很难做到的。
Checkmarx与Veracode:老牌巨头的底蕴 这两家是应用安全测试领域的传统霸主,服务了无数世界五百强企业。它们的产品线极其完整,涵盖了SAST、DAST(动态应用安全测试,也就是在程序运行起来后模拟黑客攻击)、SCA等全方位防御。虽然它们在开发者体验上可能不如新兴工具那么轻盈,但在满足极其严苛的金融、医疗等行业合规要求方面,它们提供的详尽审计报告和深度数据流分析能力依然是不可替代的。
Socket.dev:防范供应链投毒的新锐 近年来,黑客越来越喜欢在开源组件库里投毒,比如故意上传一个名字和热门库很像的恶意包。传统的SCA工具只能发现已知的漏洞,对这种零日攻击往往束手无策。Socket.dev另辟蹊径,它不依赖已知的漏洞数据库,而是深入分析依赖包的实际行为。如果一个原本只负责处理字符串的库,突然试图访问你的本地文件系统或者向外发送网络请求,Socket会立刻拦截。这种基于行为分析的商业工具,为代码安全加上了一道至关重要的防线。
技术的交汇:误报率的终结与左移的极限
无论是开源的MCP实践,还是商业巨头的AI升级,我们都能看到一个清晰的趋势,安全审查正在向着更智能、更早期的方向演进。
在过去,评价一个安全工具好坏的核心指标之一是误报率。我们可以用一个简单的数学公式来表示误报率:
FPR=FP+TNFP
其中,FP代表机器报错但实际没问题的次数,TN代表机器没报错且实际也没问题的次数。传统基于正则表达式的扫描工具,为了不漏报,往往宁可错杀一千,导致FPR居高不下。开发者每天被淹没在无效的警报中,最终产生警报疲劳,甚至干脆关掉扫描工具。
而现在,MCP协议让大语言模型能够深度接入安全工具的底层数据。AI不再是简单地抛出规则匹配的结果,而是会结合代码的上下文去推理。比如,它发现了一个密码硬编码的风险,但通过上下文分析,它意识到这只是一个用于本地单元测试的模拟数据,于是它会默默把这个警报过滤掉。这种上下文感知能力,正在将误报率无限压缩。
同时,安全审查正在被推向软件开发生命周期的最左端。以前是代码写完、测试完,甚至快上线了才做安全扫描。现在,借助MCP和AI IDE,安全审查发生在你敲击键盘的那一瞬间。漏洞在产生的一秒钟内就被发现并修复了,这种体验的颠覆性是巨大的。
尾声
代码安全审查的形态正在经历一场剧变。开源社区借助MCP协议,正在以惊人的速度将各种零散的安全能力整合成AI的得力助手,赋予了开发者极大的自由度和定制空间。而商业闭源工具则依托深厚的数据积累和企业级服务能力,构建起坚不可摧的合规防线。
在这个新纪元里,安全不再是阻碍开发进度的绊脚石,也不再是安全团队和开发团队之间互相推诿的糊涂账。它正在变成一种像代码补全一样自然的基础设施。对于每一位身处浪潮之中的开发者而言,拥抱这些带有AI基因的审查工具,不仅是对代码负责,更是对自己宝贵精力的最大解放。
参考资料
- GitHub - modelcontextprotocol/servers
- Anthropic - Introducing the Model Context Protocol
- GitHub - aws-samples/sample-mcp-security-scanner
- GitHub - Skyrxin/sast-mcp-server
- ZeroPath - Chat with your AppSec scans
- Reddit - A MCP server to help review code security using OSV