为什么37份客户方案会流失?------权限断层的技术本质
当销售离职带走37份定制化客户方案,问题表象是人为风险,根因却是权限模型与真实业务动线严重脱节。方案散落于本地磁盘、IM聊天记录、临时网盘链接,未纳入统一文库体系,导致资产归属模糊、权责边界不清。
更关键的是权限控制停留在'能否打开'层面,却未对下载、复制、外链分享等原子操作做独立约束。制度存在,但权限未与组织架构绑定,无法随HR状态变更自动同步------纸面规范 ≠ 运行策略。
这不是技术能力不足,而是权限治理缺乏可执行的工程化设计。
权限粗放为何必然失守?------三个典型技术症结
-
动作解耦缺失:把'访问权'等同于'使用权',未将查看、下载、打印、分享等行为拆分为独立权限开关。相当于给保险柜装了门锁,却任由抽屉自由滑出。
-
账号体系与组织脱钩:员工转岗/离职后,权限依赖IT人工清理,HR系统与文档平台无状态同步机制,空窗期即高危期。
-
多系统附件割裂:CRM背景资料、项目交付文档、IM沟通纪要分属不同系统,权限策略互不感知。一处设限,他处导出,监管形同虚设。
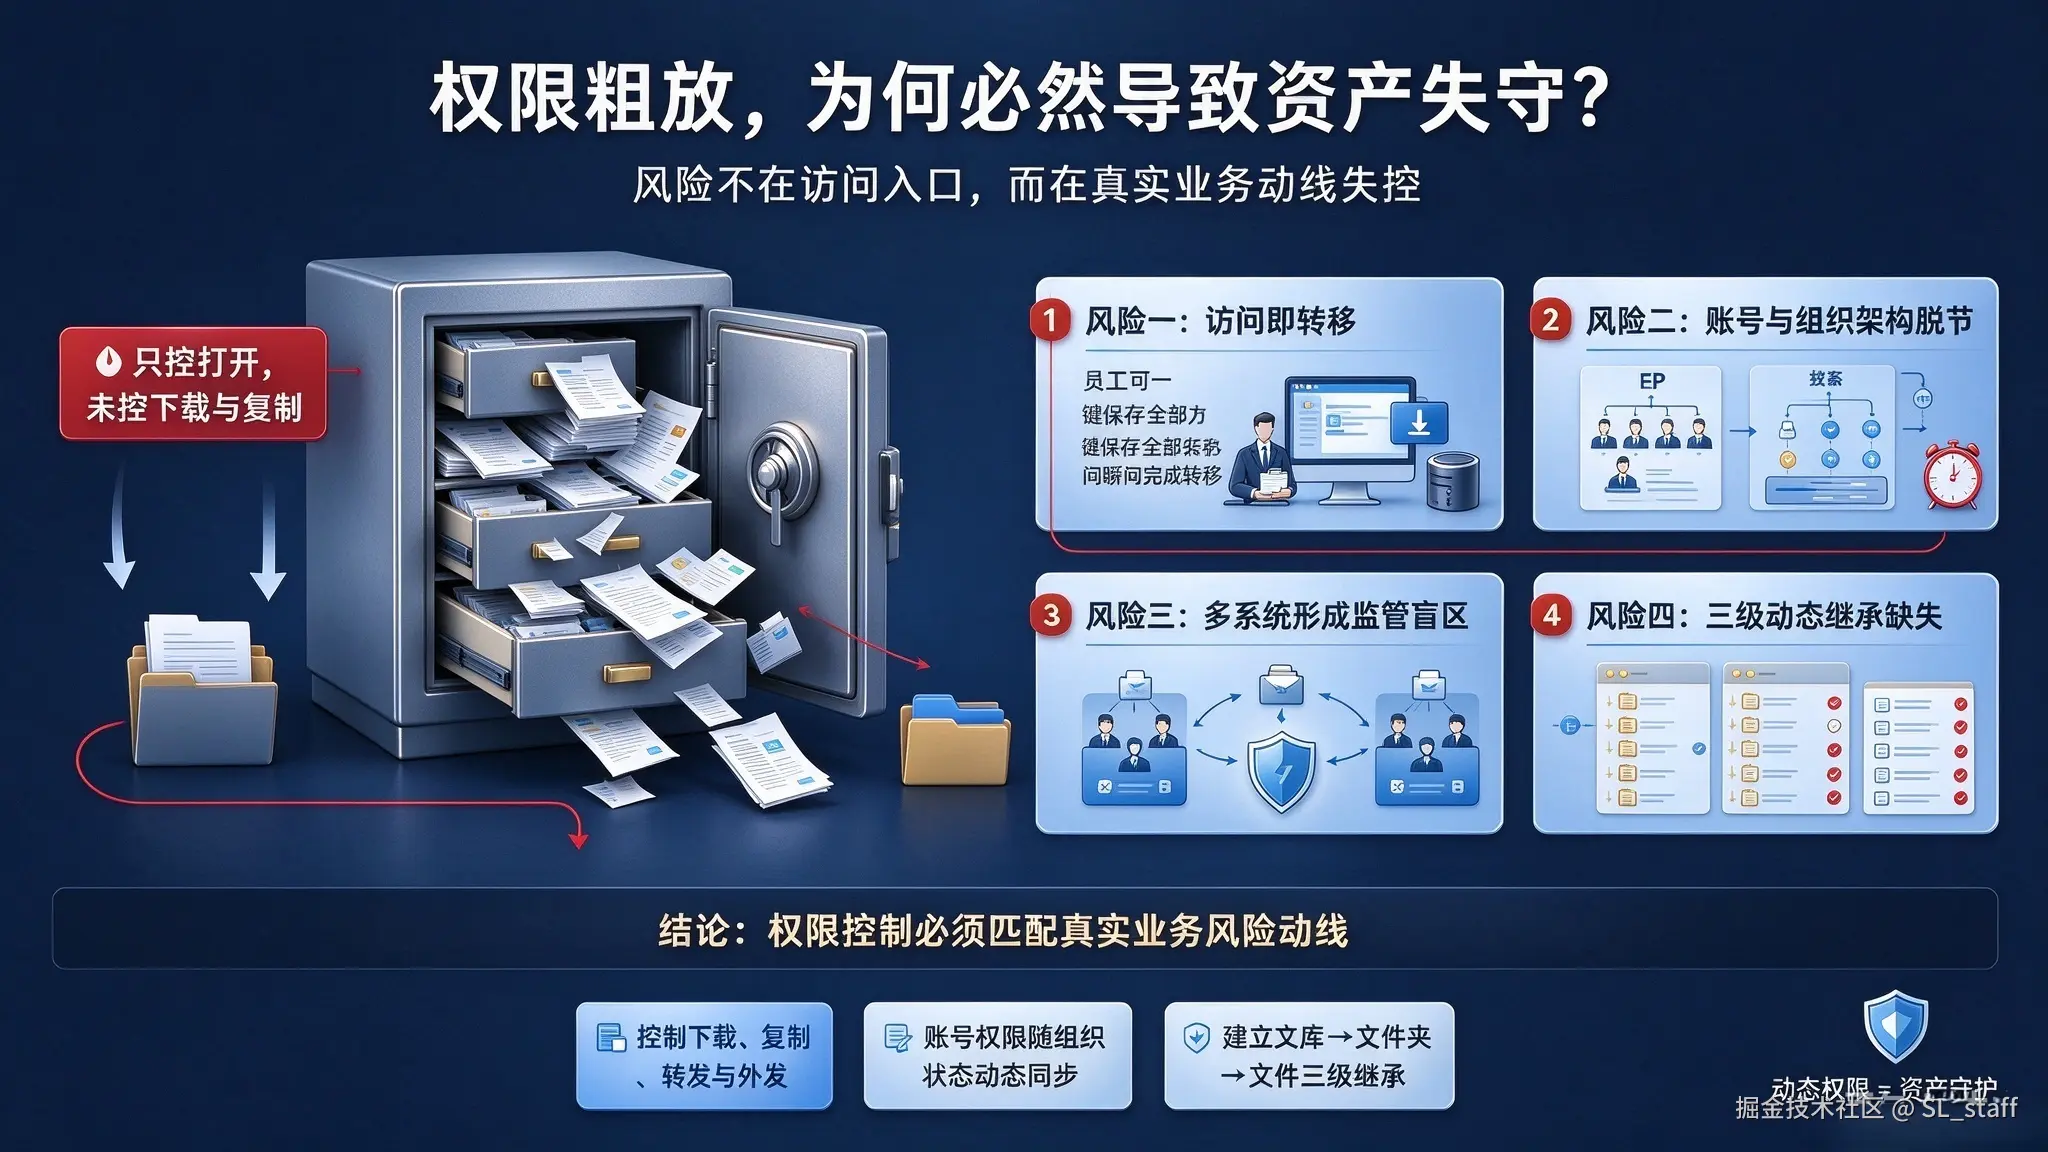
- 缺乏三级动态继承:缺少文库 → 文件夹 → 文件的策略继承链,数百目录全靠手工配置,一致性、及时性、可维护性全面坍塌。
三层防线设计:成员组 + 文档库 + 操作级
真正可落地的细粒度权限,必须在三个正交维度协同建模:
成员组层面:权限与组织架构强绑定
-
基于角色/部门预置权限组(如
sales-pre-sales-group、cs-customer-success-group) -
权限自动继承组织变更:新员工入职销售部,即自动获得对应文库的
view+comment权限,无需人工赋权 -
支持嵌套组与继承关系,适配矩阵式组织结构
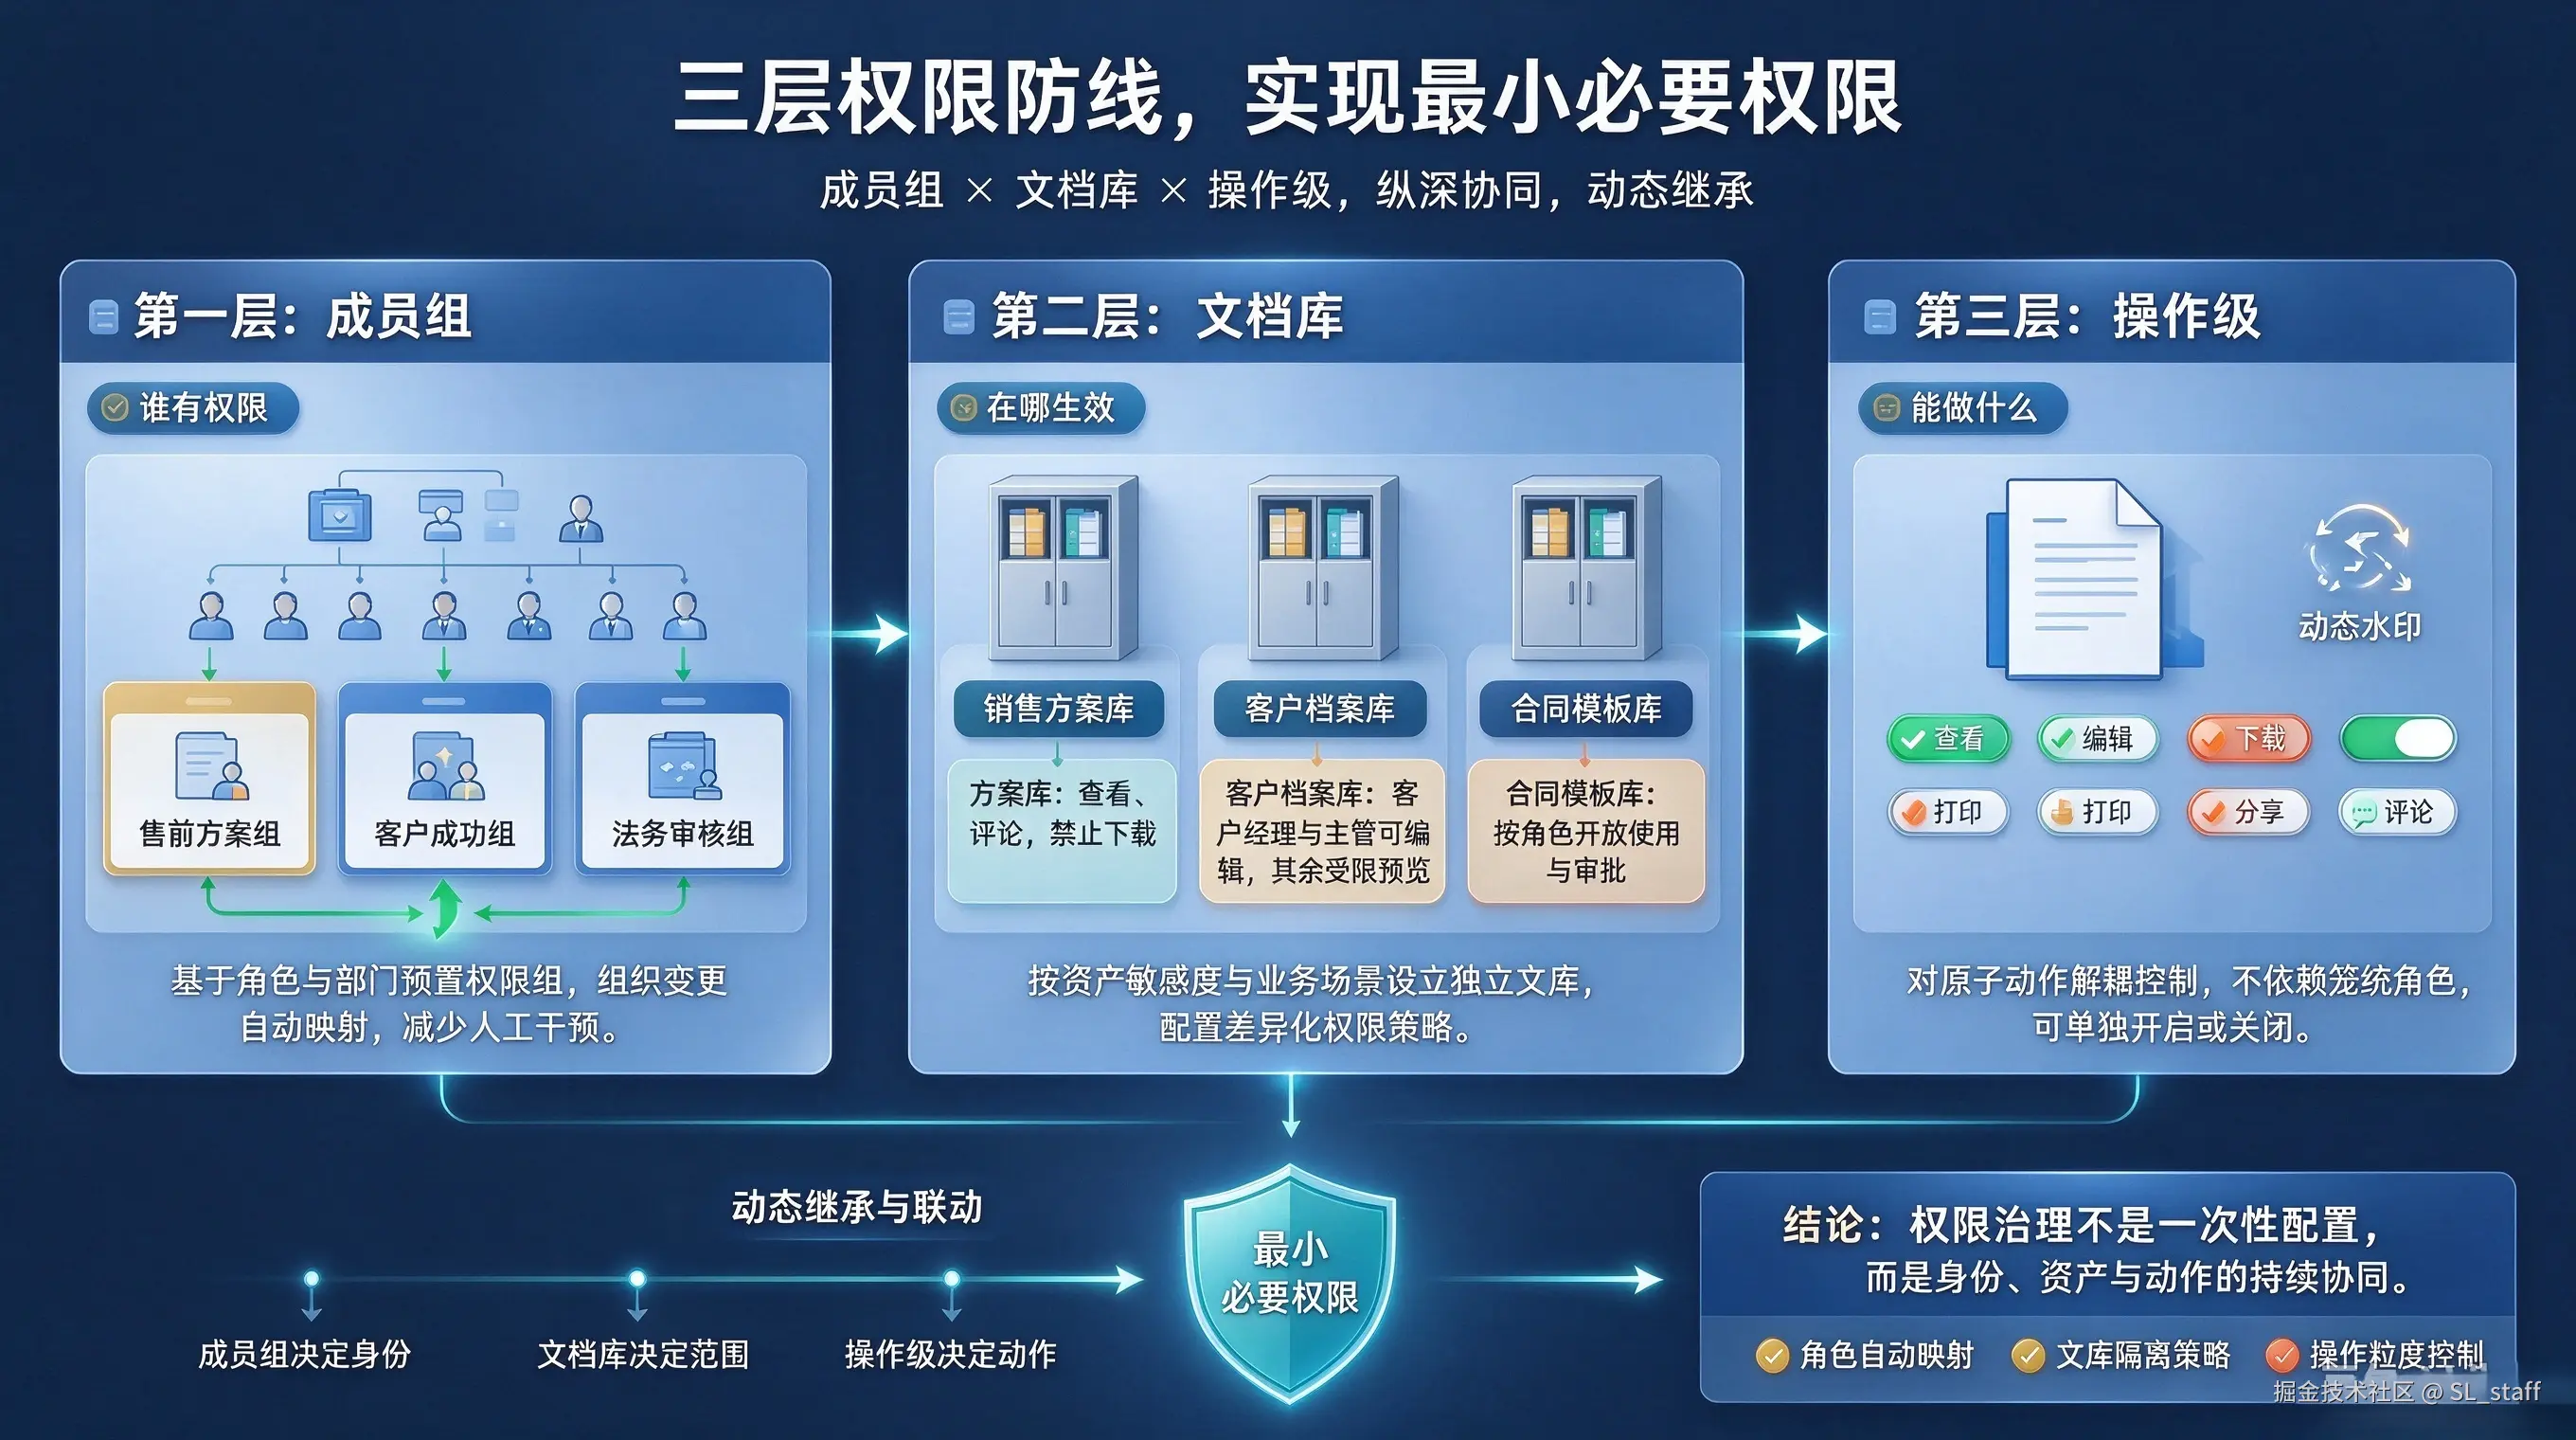
文档库层面:按敏感度与场景隔离策略域
-
划分逻辑文库(非物理隔离),如
sales-proposals、customer-profiles、contract-templates -
各库差异化策略示例:
-
sales-proposals:销售角色具备view/comment,禁用download/share_external -
customer-profiles:仅客户经理与主管拥有edit,其余角色仅限带水印预览(view_watermarked)
-
操作级层面:原子动作精准开关
-
同一文档支持独立控制以下权限位(布尔开关):
-
view(含预览) -
edit -
download -
print -
share_external(生成外链) -
comment -
copy_link(复制内部链接)
-
-
外发场景示例:开放
view+comment,关闭download+share_external,并强制启用动态水印(含用户ID+时间戳)
三层联动机制:
-
成员组决定「谁有权限」
-
文档库定义「在哪生效」
-
操作级明确「能做什么」
-
三者通过策略引擎求交集,输出最终权限决策(deny-by-default)
最小必要权限的可持续运营:4个关键工程机制
1. 离职权限自动回收
-
对接HR系统Webhook或SCIM协议,监听
employment_status=terminated -
实时触发权限清理流水线:遍历该用户在所有文库、文件夹、文档中的授权记录,批量revoke
-
避免人工延迟导致的权限残留窗口
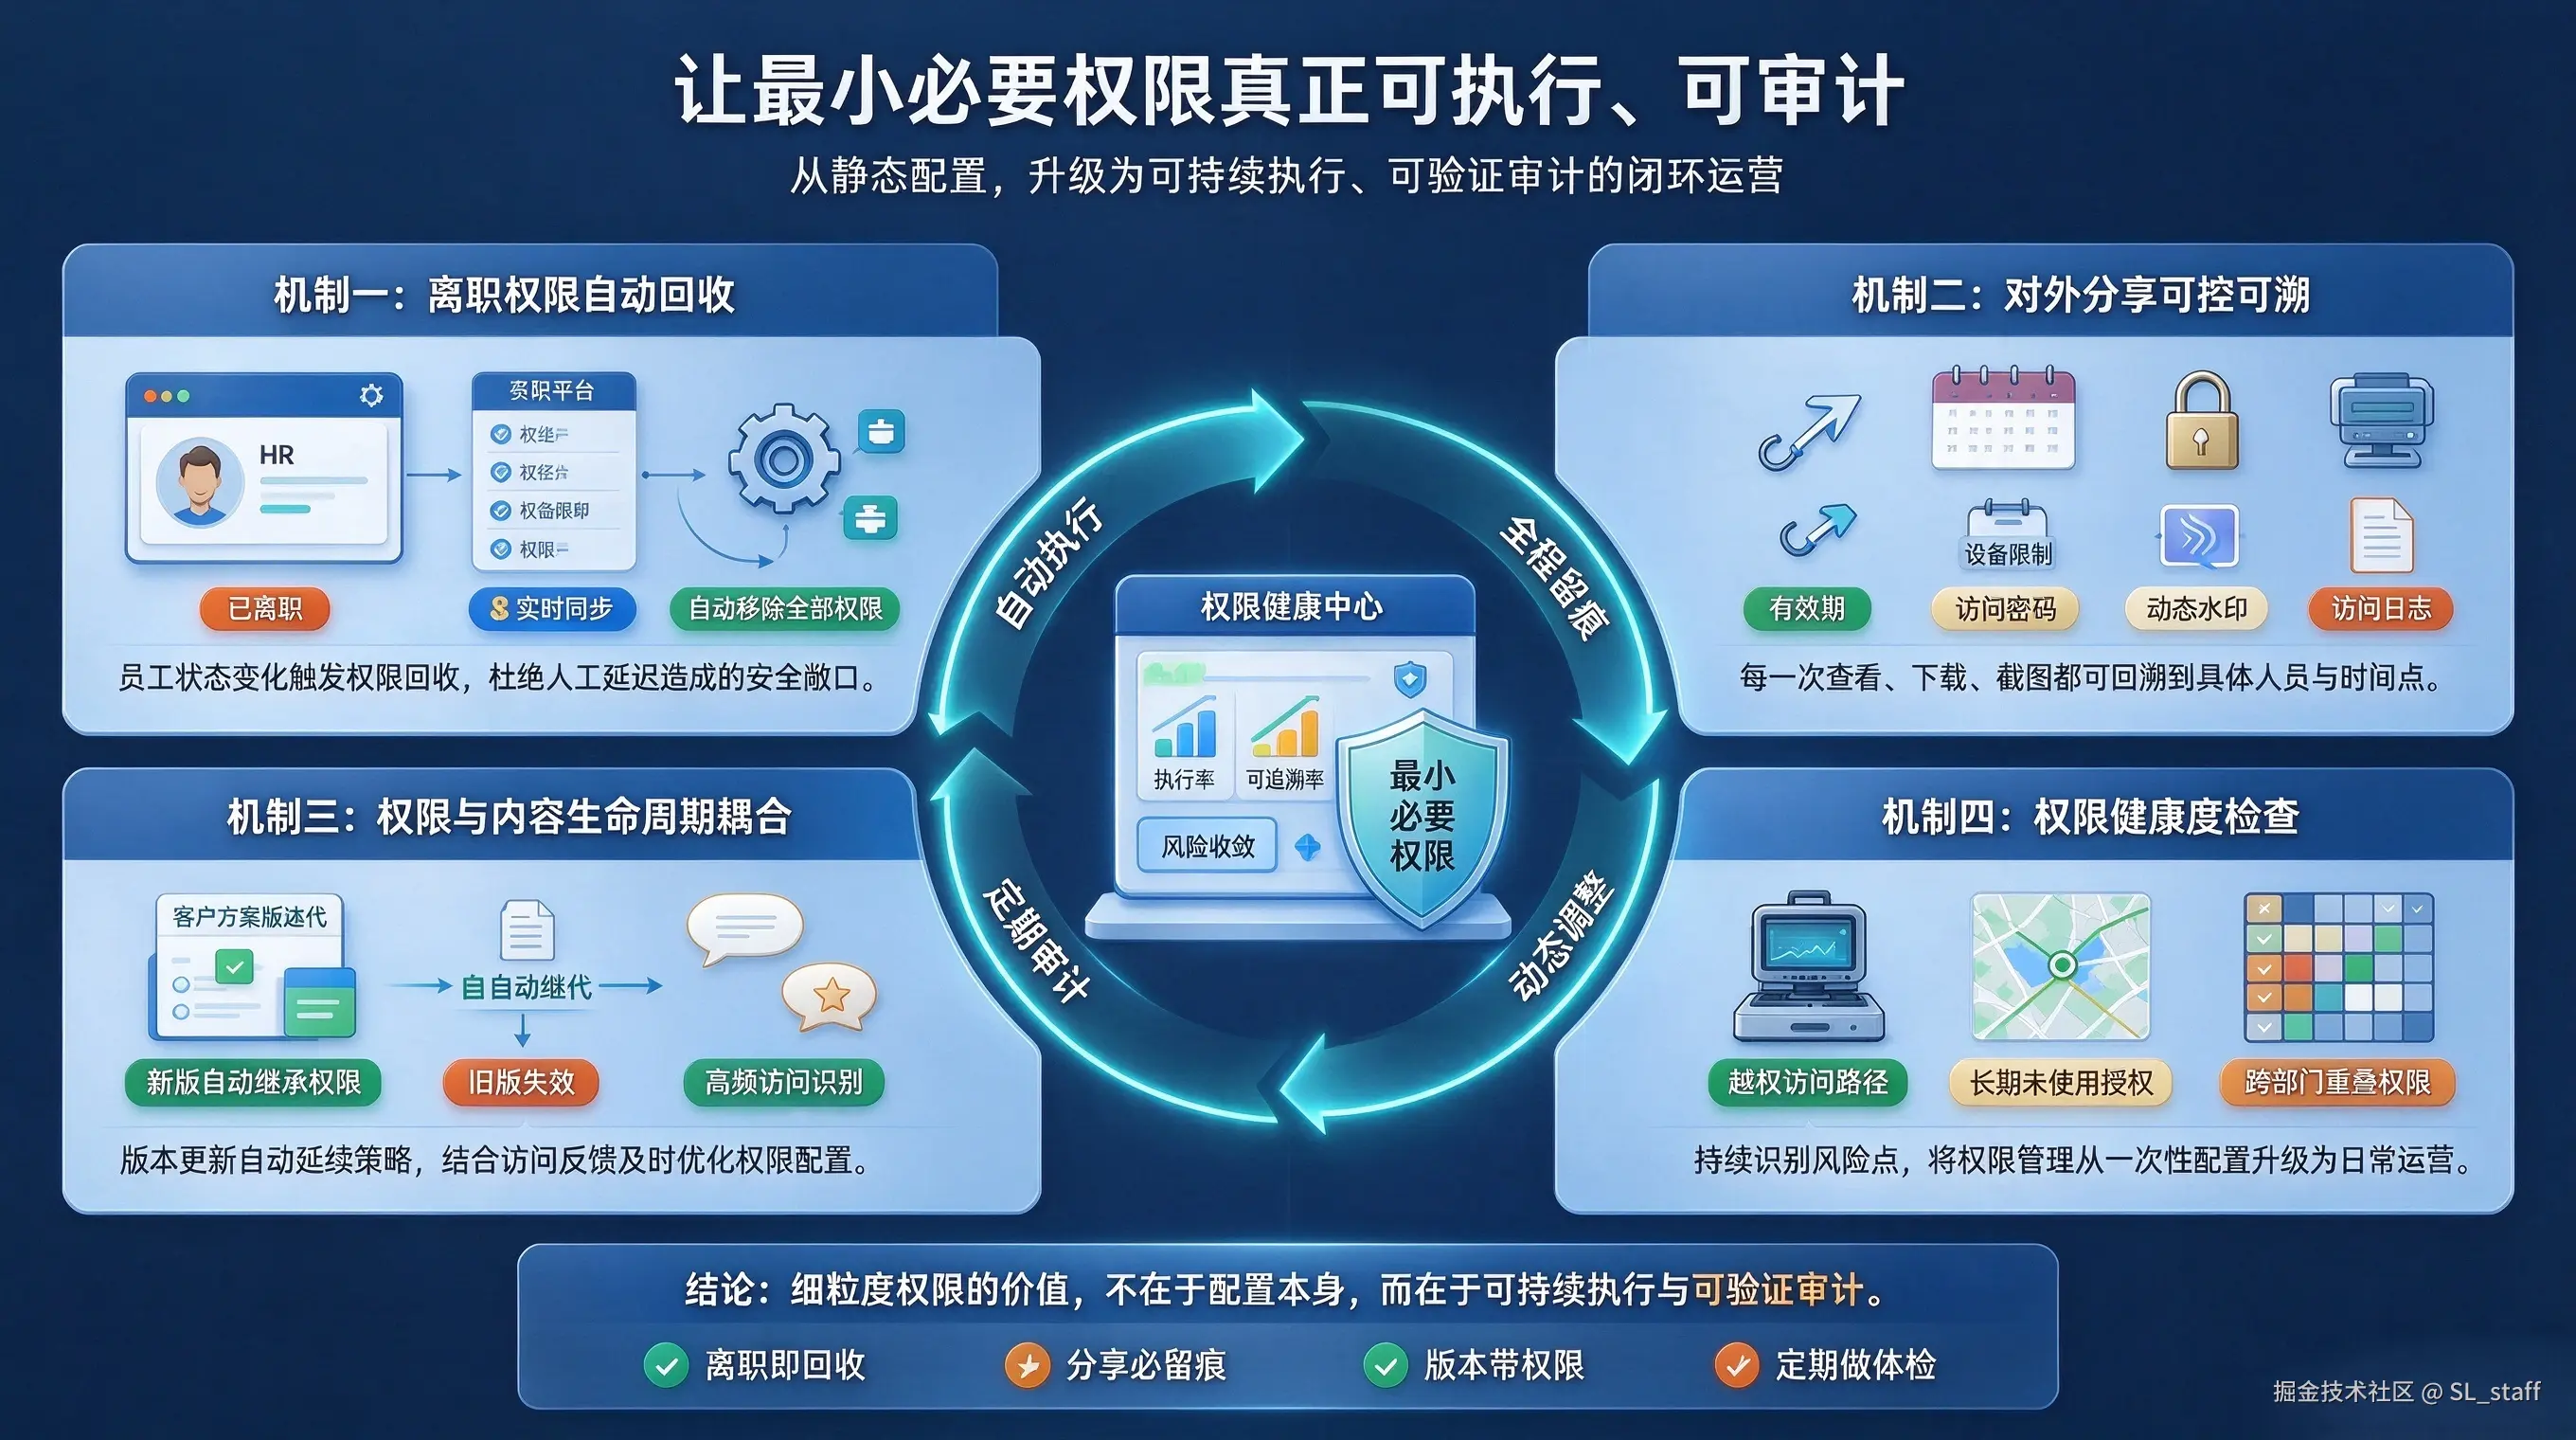
2. 对外分享可控可溯
-
所有外链强制启用:
-
有效期(TTL)
-
访问密码(可选)
-
设备指纹校验(限制首次激活设备)
-
动态水印(渲染时注入用户标识+毫秒级时间戳)
-
-
全量记录访问日志:
link_id、viewer_id、action_type(view/download/screenshot)、user_agent、ip
3. 权限与内容生命周期耦合
-
版本升级时,新版本默认继承旧版权限策略(含操作级开关)
-
支持策略继承覆盖标记(如
inherit=false),显式声明例外 -
结合文档热度指标(评论数/收藏数/访问频次),识别「高频访问但权限受限」文档,触发策略优化告警
4. 权限健康度自动化巡检
-
定期执行策略扫描任务,识别:
-
越权路径(如A组用户可通过B组共享链接访问C库文档)
-
冗余授权(>90天未使用且无活跃审计日志的权限项)
-
跨部门重叠(同一文档被销售部与法务部重复授予
edit)
-
-
输出可修复的JSON报告,对接CI/CD流程自动提交PR修正策略配置