我注意到一个现象:团队里抓包,眼睛基本都盯着手机和电脑,真正卡住的,反倒是电视、游戏机、智能音箱这些设备。它们不像手机那样随手就能装个描述文件,也不一定给你留代理设置;可偏偏出问题时,最需要看的就是它们到底在连谁、传了什么。
这篇按设备能力分三类讲局域网设备抓包:能设代理也能装证书的、不认代理但流量能经过电脑的、证书根本装不上的。每类说清楚用 TraceEagle 的哪种抓法、能看到什么、看不到什么,别在一开始就把预期拉错。
先按设备能力分三类
先别急着开抓,拿设备出来对一下:
- 能设 Wi-Fi 代理、也能装证书:手机、平板、另一台电脑,部分 Android 电视盒子。
- 不认代理,或者没有代理入口,但流量能经过电脑:电视、游戏机、部分 IoT 设备,可以走热点或网关转发。
- 代理和证书都不行:只能从网卡层看连接和协议,HTTPS 正文拿不到。
说实话,三类设备的抓法不一样,能拿到的东西也差很多。抓包不是「连上就能看明文」,先确认设备在哪一类,再决定花多少时间。
第一类:能设代理、能装证书的设备
这一类其实最省事,和抓手机是同一套流程。电脑和被测设备连同一个局域网,新建一个代理会话,记下本机的 IP 和会话监听端口;到设备的 Wi-Fi 设置里把 HTTP 代理指向这个 IP 和端口;再把抓包根证书装到设备上、信任它,然后触发一次会联网的操作,请求就会出现在会话列表里。
证书这一步最容易漏。证书要装在发起请求的那台设备上,装在电脑上没有用。(别问我怎么知道的) iOS 设备装完描述文件,还要去「设置 › 通用 › 关于本机 › 证书信任设置」里把开关打开;Android 从 7.0 起,targetSdk 24 以上的应用默认不信任用户证书,装是装上了,App 还是可能不认。碰到这种情况,要么换整机抓包那条路(需要 root),要么只能看到密文。
这一类能拿到 HTTP、HTTPS、HTTP/2、WebSocket、gRPC 的明文,也能顺手改包和重放。电视盒子如果是 Android 系统、又允许装证书,基本也能按这套走。
第二类:不认代理,但流量能经过电脑
有些设备没有代理设置,或者设了也不生效,但它的流量可以从你这台电脑出去。办法是把电脑做成热点或者网关:设备连到电脑开的热点,或者把设备的网关指向电脑,然后在 TraceEagle 里开「无感代理」,让它接住转发过来的流量。设备侧不用装任何代理配置,连上就能抓。 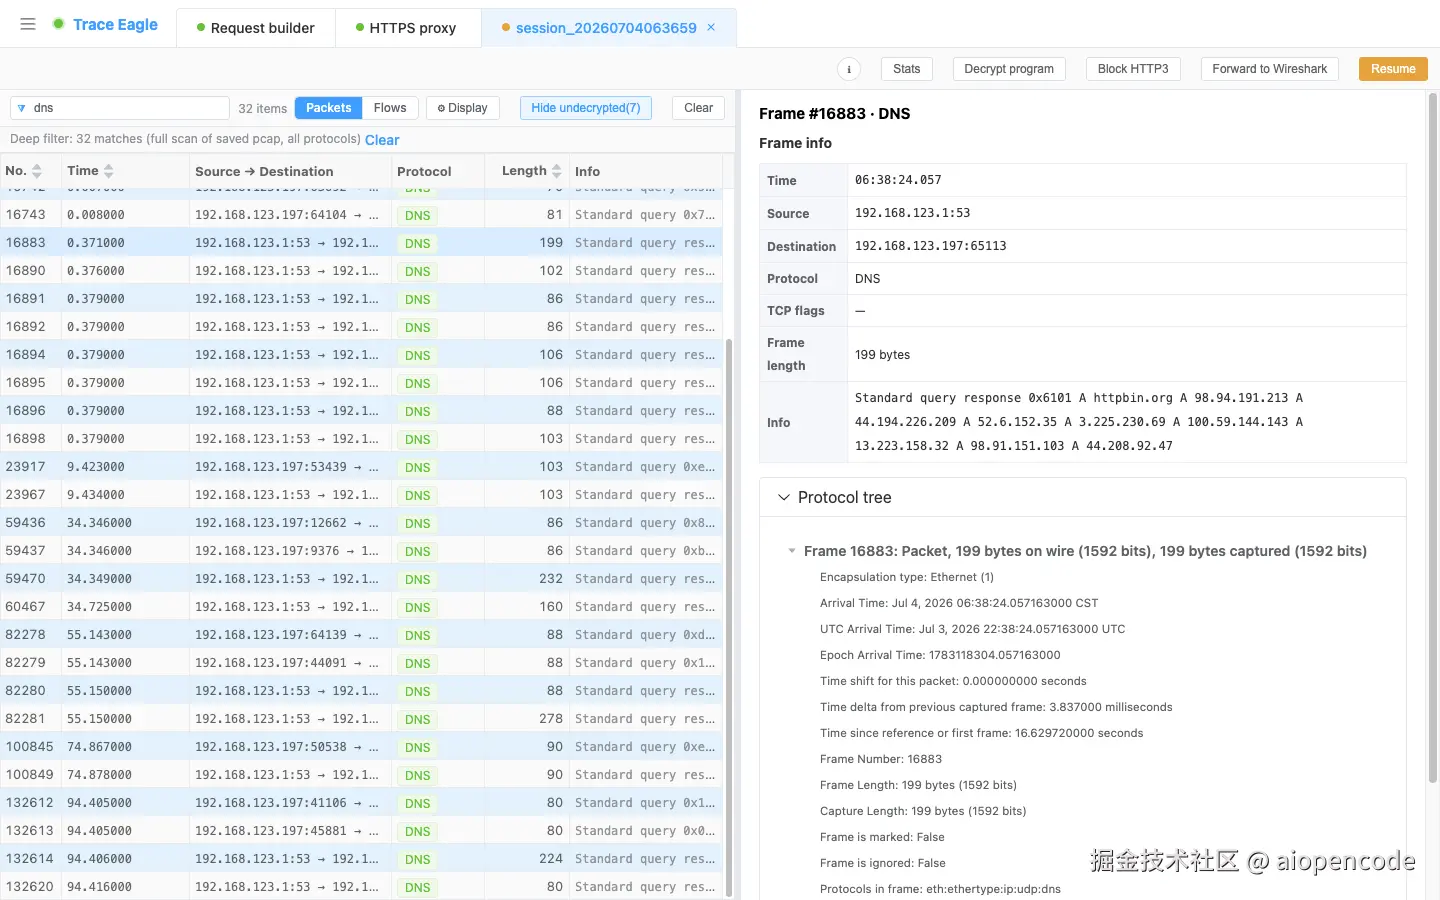
说白了,这条路解决的是「设备不配合设代理」的问题,不代表自动出明文。HTTPS 要解密,设备还是得信任抓包证书;证书装不上,无感代理也只能看到它连了哪些地址、走了什么协议。无感代理负责把流量接进来,解密的前提仍然是证书。
热点和网关的配置因系统而异,Windows 和 macOS 的入口不一样,这里不展开系统设置。无线网卡能不能开热点,也得看硬件和驱动。热点模式下,电脑自己也得保持联网,设备的流量才有出口。开抓之前先确认三件事:设备确实从这台电脑出网、电脑的防火墙没有拦转发、抓包会话选的是无感代理而不是传统代理。少一样,列表里都可能空空如也呢。
第三类:证书装不上,只能看连接和协议
有些电视、游戏机、智能家居设备,代理设不了、证书也装不上,这时候能用的就是网卡直抓。选本机网卡开始抓,设备走热点或网关转发过来的流量都会进逐包视图;DNS、TLS 握手、QUIC、ICMP、ARP 这些都能看到。
能看到什么?DNS 查询能告诉你设备在解析哪些域名;TLS 握手里的域名和对端 IP 能圈出它在连谁;QUIC 流量能看出走的是 UDP;HTTP 明文请求能直接读。看不到什么?HTTPS 的路径、请求体和响应体还是密文,没有会话密钥或设备信任的证书,这部分解不开。设备要是用了 ECH,连 TLS 握手里的域名都可能看不到,只剩 IP 和端口。网卡抓到的东西可以导出 pcapng,丢给 Wireshark 继续看协议细节。
这一类抓的是「行为」,不是「内容」。 想知道电视开机后偷偷连了哪些服务、游戏机更新时访问了哪个 CDN、IoT 设备有没有往外发心跳,这条路够用;想读接口参数和返回体,得回到能装证书的设备上。
三类都会遇到的坑
设备和电脑不在同一个网段。 访客网络、开了客户端隔离的 Wi-Fi、公司网络的隔离策略,都会让设备连不到电脑。先把两边放到同一个普通局域网里试试嘛。
代理填了,但设备不认。 有些设备的 HTTP 代理只对浏览器生效,系统更新、内置商店走的是自己的网络栈,不经过代理。这类流量要么靠无感代理接,要么只能在网卡层看。
证书装了,App 还是断。 证书绑定是另一道门。设备信任了抓包证书,App 自己还会校验一遍;这种目标得换应用层抓法,或者干脆接受只能看连接的结果。
HTTP/3 看不到。 QUIC 走 UDP,不经过传统代理端口。要么在代理侧选降级、透传或真解三档,要么从网卡层看它在走 QUIC;解密仍然要密钥条件。
抓完网络没恢复。 抓完把设备的代理关掉、热点关掉,确认设备能正常上网。抓包工具异常退出时,代理设置有没有自动还原,也值得确认一遍。
和 Charles、Fiddler、Wireshark 怎么分工
印象里,Charles、Fiddler、Proxyman 都能做局域网代理抓包,流程和第一类差不多:设备连同一个网、代理指向电脑、装证书。它们在 HTTP 调试上很成熟,断点、改写、重放都顺手;遇到不认代理的设备和非 HTTP 流量,还是得换工具。选哪个,看你手头有没有 Mac、团队习惯用哪套。
Wireshark 是第三类的主力:网卡上流过什么都能看,协议解析最全。它不负责把密文变成明文,也不做请求改写;要解密,还是得有密钥或者让设备信任证书。
TraceEagle 把代理、无感代理和网卡直抓放在同一个工具里,三类设备可以在一个界面里切换着看;抓到的包能导出 pcapng 交给 Wireshark,需要协议层深挖时不冲突。它不替代 Wireshark 的解析深度,也不适合拿来做漏洞扫描,这一点得说清楚。
安全边界:只抓自己拥有或者明确授权的设备。公共 Wi-Fi、公司网络、别人的电视和游戏机,不要开热点去接;抓到的 token、密码、聊天内容别随手外传。抓完关掉代理和热点,确认网络恢复。
局域网设备抓包,先分类再动手:能设代理、能装证书的,走第一类;不认代理但能走热点或网关的,用无感代理接;证书装不上的,网卡层看行为,别指望正文。三类都试过还抓不到,再回去查网段、防火墙和代理入口,大概就这几处。