2026 年 11 月 13 日(按 UTC 时间),Codex CLI 0.169.0 在 08:37 发布,Claude Code 2.1.325 在 20:40 发布。两个版本发布时间相差约 12 小时,两家都在这一天收紧了非交互与无人值守场景下的默认权限行为。
升级之后,你原本跑得好好的无人值守流程可能会突然停下来等人工确认,或者干脆跳过了项目里的配置:
- 在 Claude Code 里打开了沙箱跑 Bash 命令的人,升级到 2.1.325 后会发现沙箱内的命令不再自动放行,开始逐条走常规权限确认。
- 用定时任务或
/loop自动调起带allowed-tools或hooks的 skill 时,执行前会停下来弹窗询问。 - 用
codex exec在尚未建立信任的目录里跑自动化任务时,即使传了--sandbox workspace-write,项目级配置(.codex/下的配置、hooks、rules)和项目定义的 MCP 服务器也会被禁用。
两家在发布说明和文档里都没有解释这次收紧默认值的背景或原因。要恢复原有的自动化行为,核心改动都很明确:Claude Code 沙箱需要在设置里显式加上 sandbox.autoAllowBashIfSandboxed: true,定时跑的 skill 需要把 Skill(name) 加进 permissions.allow;Codex 则需要在 codex exec 或 codex review 时带上 --trust,或者在用户级 ~/.codex/config.toml 里把对应路径标为 trusted。下面按模块拆解具体的拦截边界与配置改法。
Claude Code 2.1.325:沙箱里的 Bash 命令改为默认走常规权限流程
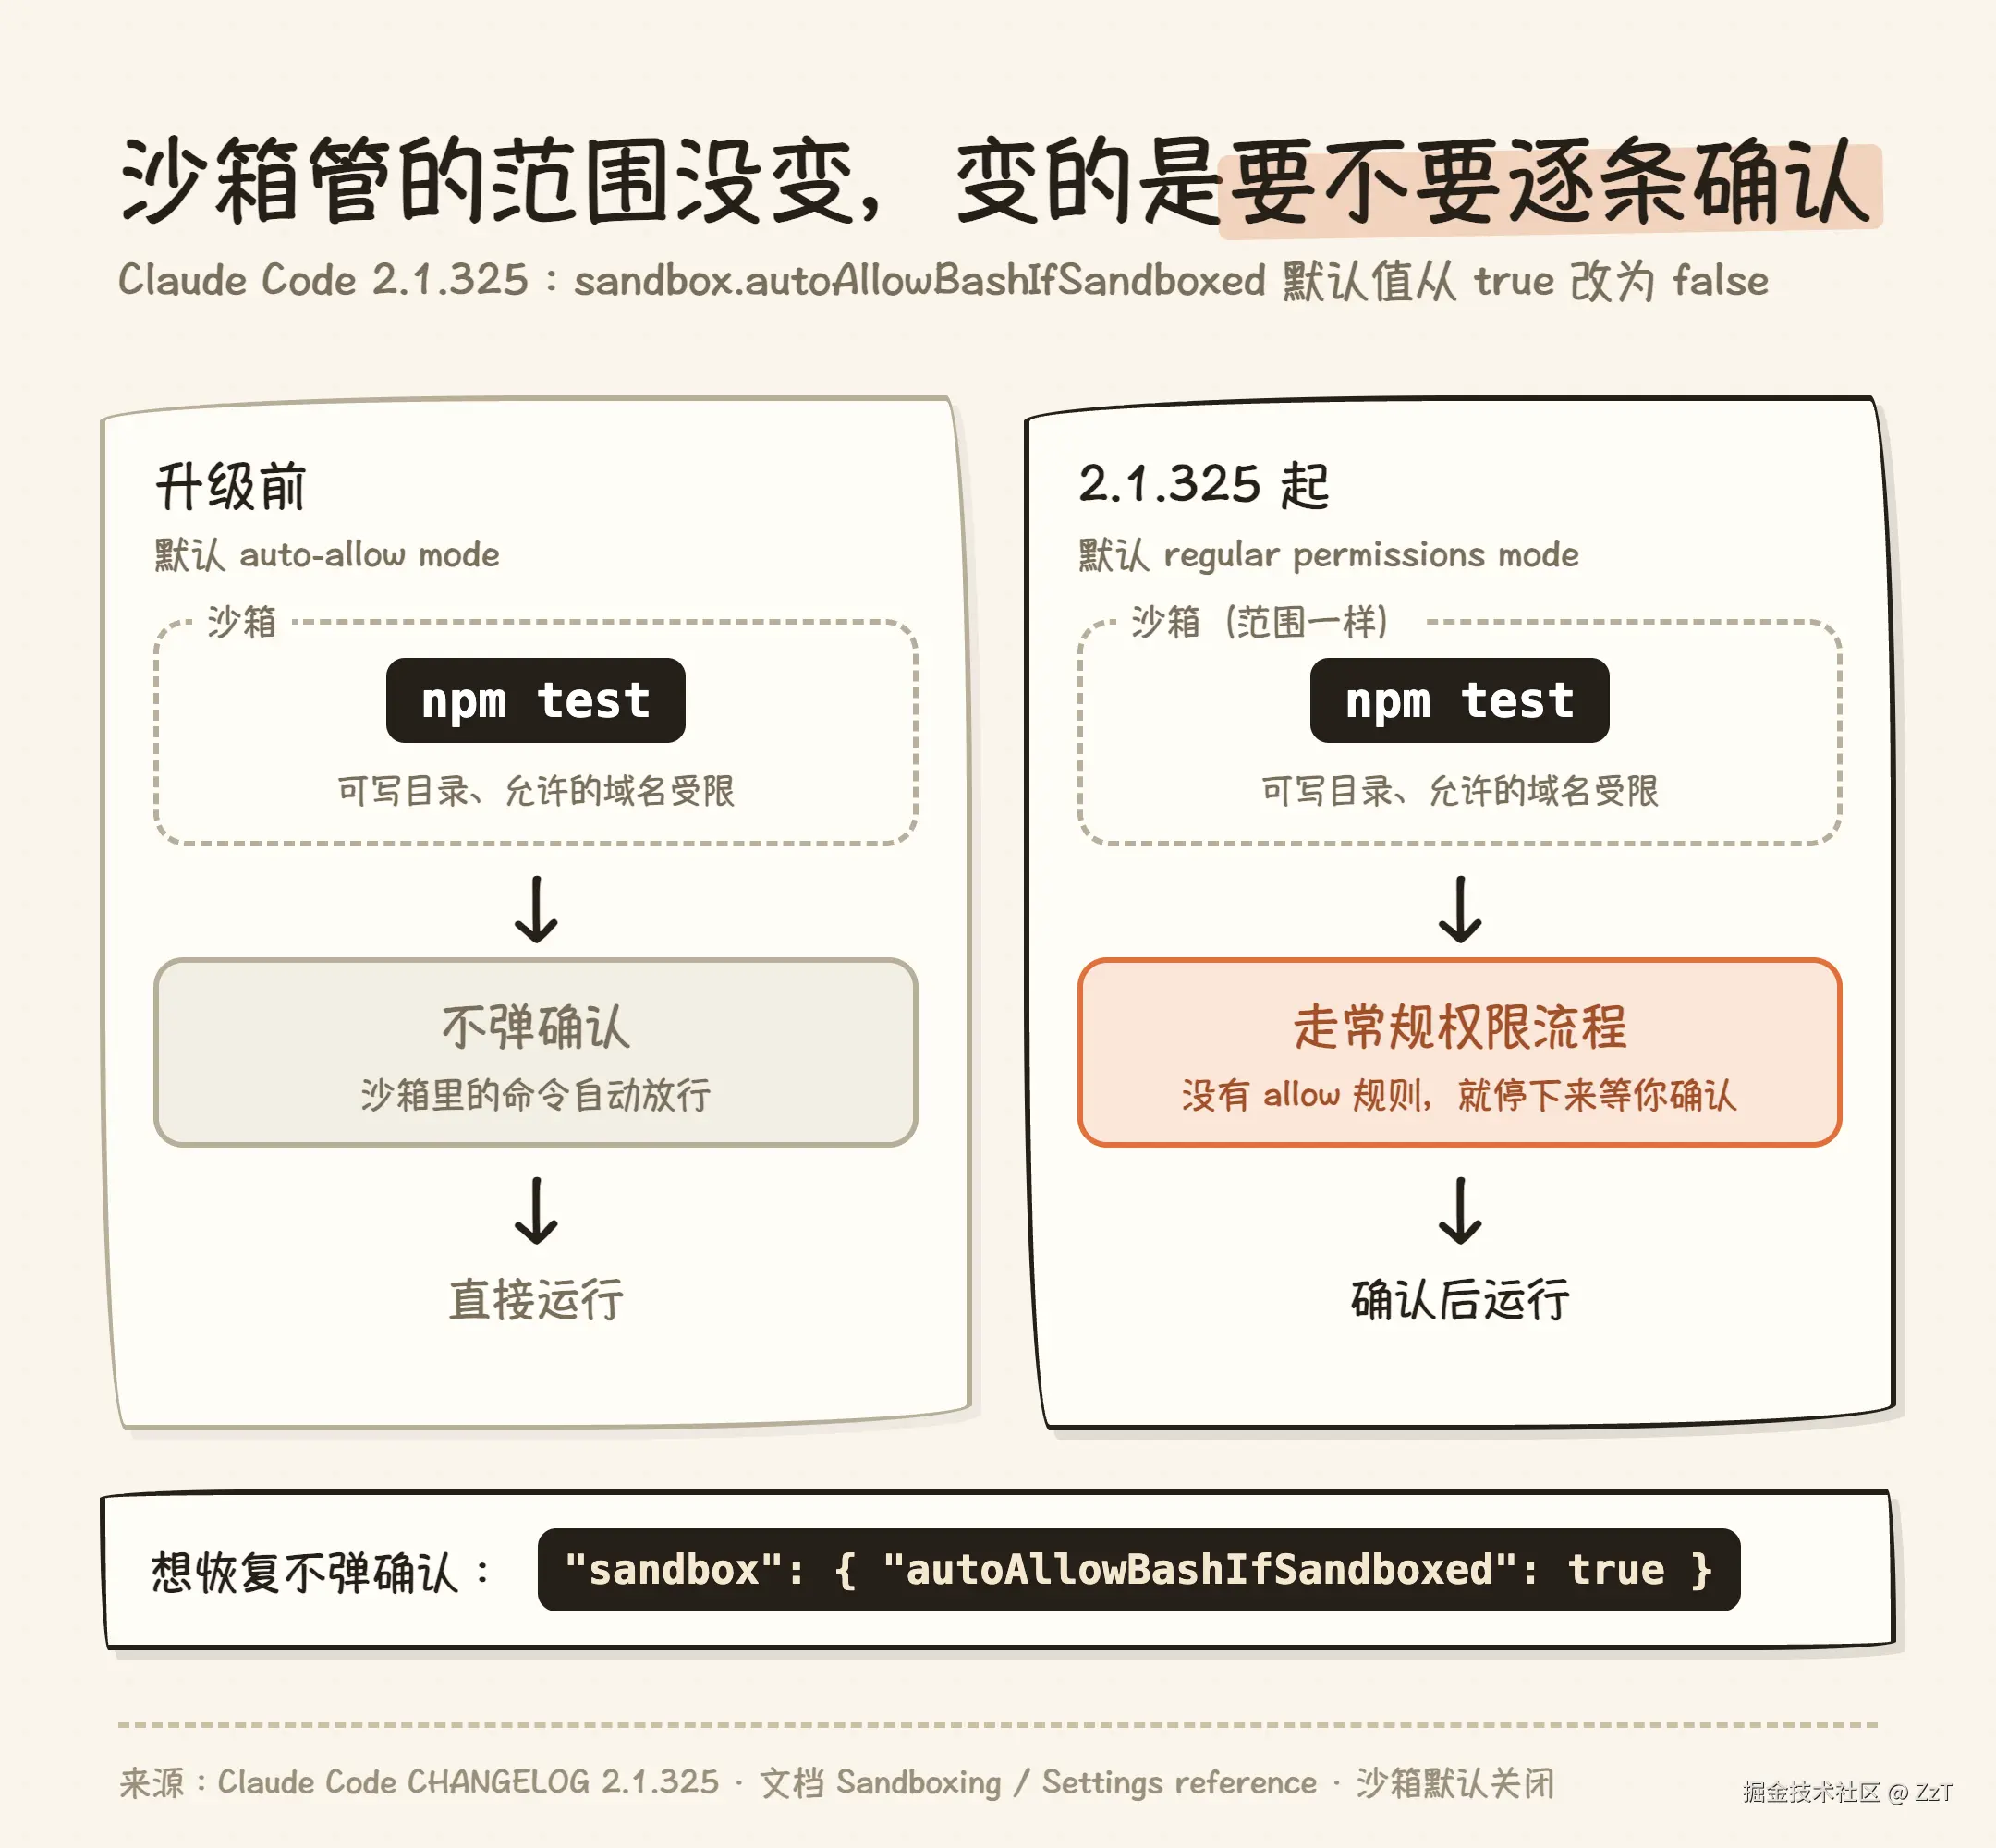
Claude Code 2.1.325 的 CHANGELOG 里列出了两条关于沙箱的改动:
- 「Changed sandboxed Bash commands to follow the normal permission flow by default; set
sandbox.autoAllowBashIfSandboxed: trueto keep running them without prompts」 - 「Changed managed settings that turn the sandbox on: to keep commands running without prompts, set
sandbox.autoAllowBashIfSandboxed: truein your highest-ranking managed source」
根据文档 Configure the sandboxed Bash tool ,沙箱默认是关闭的(「The sandbox is off by default」),需要通过 /sandbox 或 sandbox.enabled 手动打开,因此这次默认值调整只影响已经开启沙箱的用户。
Claude Code 的沙箱有两种模式,二者限制的文件和网络范围完全一致,区别只在于沙箱里的命令要不要逐条确认:一种是 Auto-allow mode ,命令在沙箱里运行时自动放行、不弹确认;另一种是 Regular permissions mode,文档原话是:「All Bash commands go through the regular permission flow, even when sandboxed. This provides more control but requires more approvals.」
切换这两种模式的开关就是 sandbox.autoAllowBashIfSandboxed。设置参考文档对它默认值的说明是:「Default: false. Before v2.1.324, the default was true」(注:CHANGELOG 里没有 2.1.324 这一节,2.1.325 之后直接是 2.1.326)。当它变为默认的 false 时,沙箱内的命令全部走常规权限流程,由你的 allow 规则和权限模式决定,在 /sandbox 的 Mode 页里显示为 regular permissions mode;设为 true 时,沙箱里的 Bash 命令不弹确认(Auto-allow mode 列出的例外除外)。
如果你想恢复升级前的自动放行行为,按照文档给出的写法,在配置文件里加上:
json
{
  "sandbox": {
    "enabled": true,
    "autoAllowBashIfSandboxed": true
  }
}
如果团队使用的是托管设置(managed settings),需要把 sandbox.autoAllowBashIfSandboxed: true 写在优先级最高的那个托管来源的 sandbox 块里。
需要注意的是,即便打开了 auto-allow,也并不代表所有命令都能无感通过。根据文档 Auto-allow mode 一节,以下几类情况仍然会走确认或被拦截:
- 被
Bashdeny 规则匹配的命令仍会被拦下。 - 被识别为删除关键路径的
rm/rmdir仍走常规确认。 - 带具体内容的 ask 规则(例如
Bash(git push *))在沙箱里也会弹确认;而只写一个Bash的 ask 规则(或Bash(*))对沙箱内命令不生效。 - Monitor 工具的命令不会自动放行。
FOO=bar npm test这种前面带变量赋值的命令,以及make CC=clang、eval "ls"也会走常规权限流程。文档指出,这类命令可以用匹配整条命令的 allow 规则来放行,例如Bash(make *)、Bash(FOO=bar npm *)、Bash(eval "ls")。
此外,文档也明确指出了沙箱本身的边界:「Sandboxing reduces risk but is not a complete isolation boundary.」沙箱默认的读权限覆盖整台机器(除部分被拒的目录外),「This default still allows reading credential files」。
Claude Code 2.1.325:定时任务和 /loop 跑带权限声明的 skill 前先确认
另一处直接卡住无人值守流程的改动在定时任务上。2.1.325 的 CHANGELOG 原文写道:
「Changed scheduled tasks and /loop to ask before running a skill that declares allowed-tools or hooks; add Skill(name) to permissions.allow to run it unattended」
在 Claude Code 的 skills 机制里,skill 的 frontmatter 支持两个涉及权限与执行逻辑的字段:
allowed-tools:在调用这个 skill 的那一轮里,列出的工具不用确认就能用;等你发下一条消息时,这个授权就会清掉。hooks:调用 skill 时注册的 hooks,会在当前会话剩下的时间里一直生效。
按照 scheduled tasks 文档的用法,/loop 可以直接拿 skill 当提示词用,比如执行 /loop 20m /review-pr 1234,每 20 分钟重跑一轮这个 skill。升级到 2.1.325 后,只要被调起的 skill 声明了 allowed-tools 或 hooks,定时任务和 /loop 在运行它之前都会先停下来询问。
要让它在无人值守状态下继续自动跑,需要按照 skills 文档给出的匹配规则写进 permissions.allow:「Skill(name) for exact match, Skill(name *) for prefix match with any arguments」,文档给出的例子包括 Skill(commit)、Skill(review-pr *) 和 Skill(deploy *)。放到 settings.json 里的配置写法如下:
json
{
  "permissions": {
    "allow": ["Skill(review-pr *)"]
  }
}
Claude Code 同期的其他权限与命令行检查改动
除了沙箱和定时 skill,Claude Code 2.1.325 的 CHANGELOG 里还有四条与目录信任、权限保存及后台任务相关的改动:
- 非信任仓库的只读 git 命令需要确认 :「Changed read-only git commands to ask first in a repository that isn't the project's or one you trusted; name it with
--add-dir, not theadditionalDirectoriessetting, to run them without prompts」------在既不属于当前项目、你也没信任过的仓库里跑只读 git 命令,现在会先询问;想免确认运行,必须用命令行参数--add-dir指定该目录,靠配置文件里的additionalDirectories不会跳过询问。 - Desktop、IDE 和 SDK 宿主里的「Always allow」收紧:「Changed "Always allow" in Desktop, IDE and SDK hosts: a rule alone is offered only when saving it would allow that command again, so a scheduled task that relied on one can now wait for you」------只有保存某条规则确实能让该命令下次直接放行时,界面才会单独提供保存规则的选项,原先依赖这类规则跑通的定时任务现在可能会停下来等你。
- 附加目录里的
.claude写入同样被沙箱拒绝 :「Changed the sandbox to refuse sandboxed writes to.claudesettings, skills, agents, commands and hooks in added directories, as it does in the launch folder」------和启动目录一致,沙箱现在也会拒绝往附加目录的.claude设置、skills、agents、commands 和 hooks 里写入内容。 - 后台与定时任务连续运行时的终端提示刷新降频:「Changed prompt suggestions in the terminal to refresh less often after 8 turns in a row started by background or scheduled tasks, saving usage until you press a key or return to the terminal」------后台或定时任务连续发起 8 轮对话后,终端里的提示词建议会降低刷新频率以节省用量,直到你按键或回到终端。
紧接着在 2026-11-16 22:11(UTC)发布的 Claude Code 2.1.326 里,又补了一条针对命令行权限参数格式的检查:「Added a startup warning when an --allowedTools, --disallowedTools or --tools value has an entry that doesn't look like a complete rule」。如果在脚本里传了不完整的规则字符串,启动时就会直接收到警告。
Codex 0.169.0:codex exec 在未信任目录里禁用项目配置与 MCP
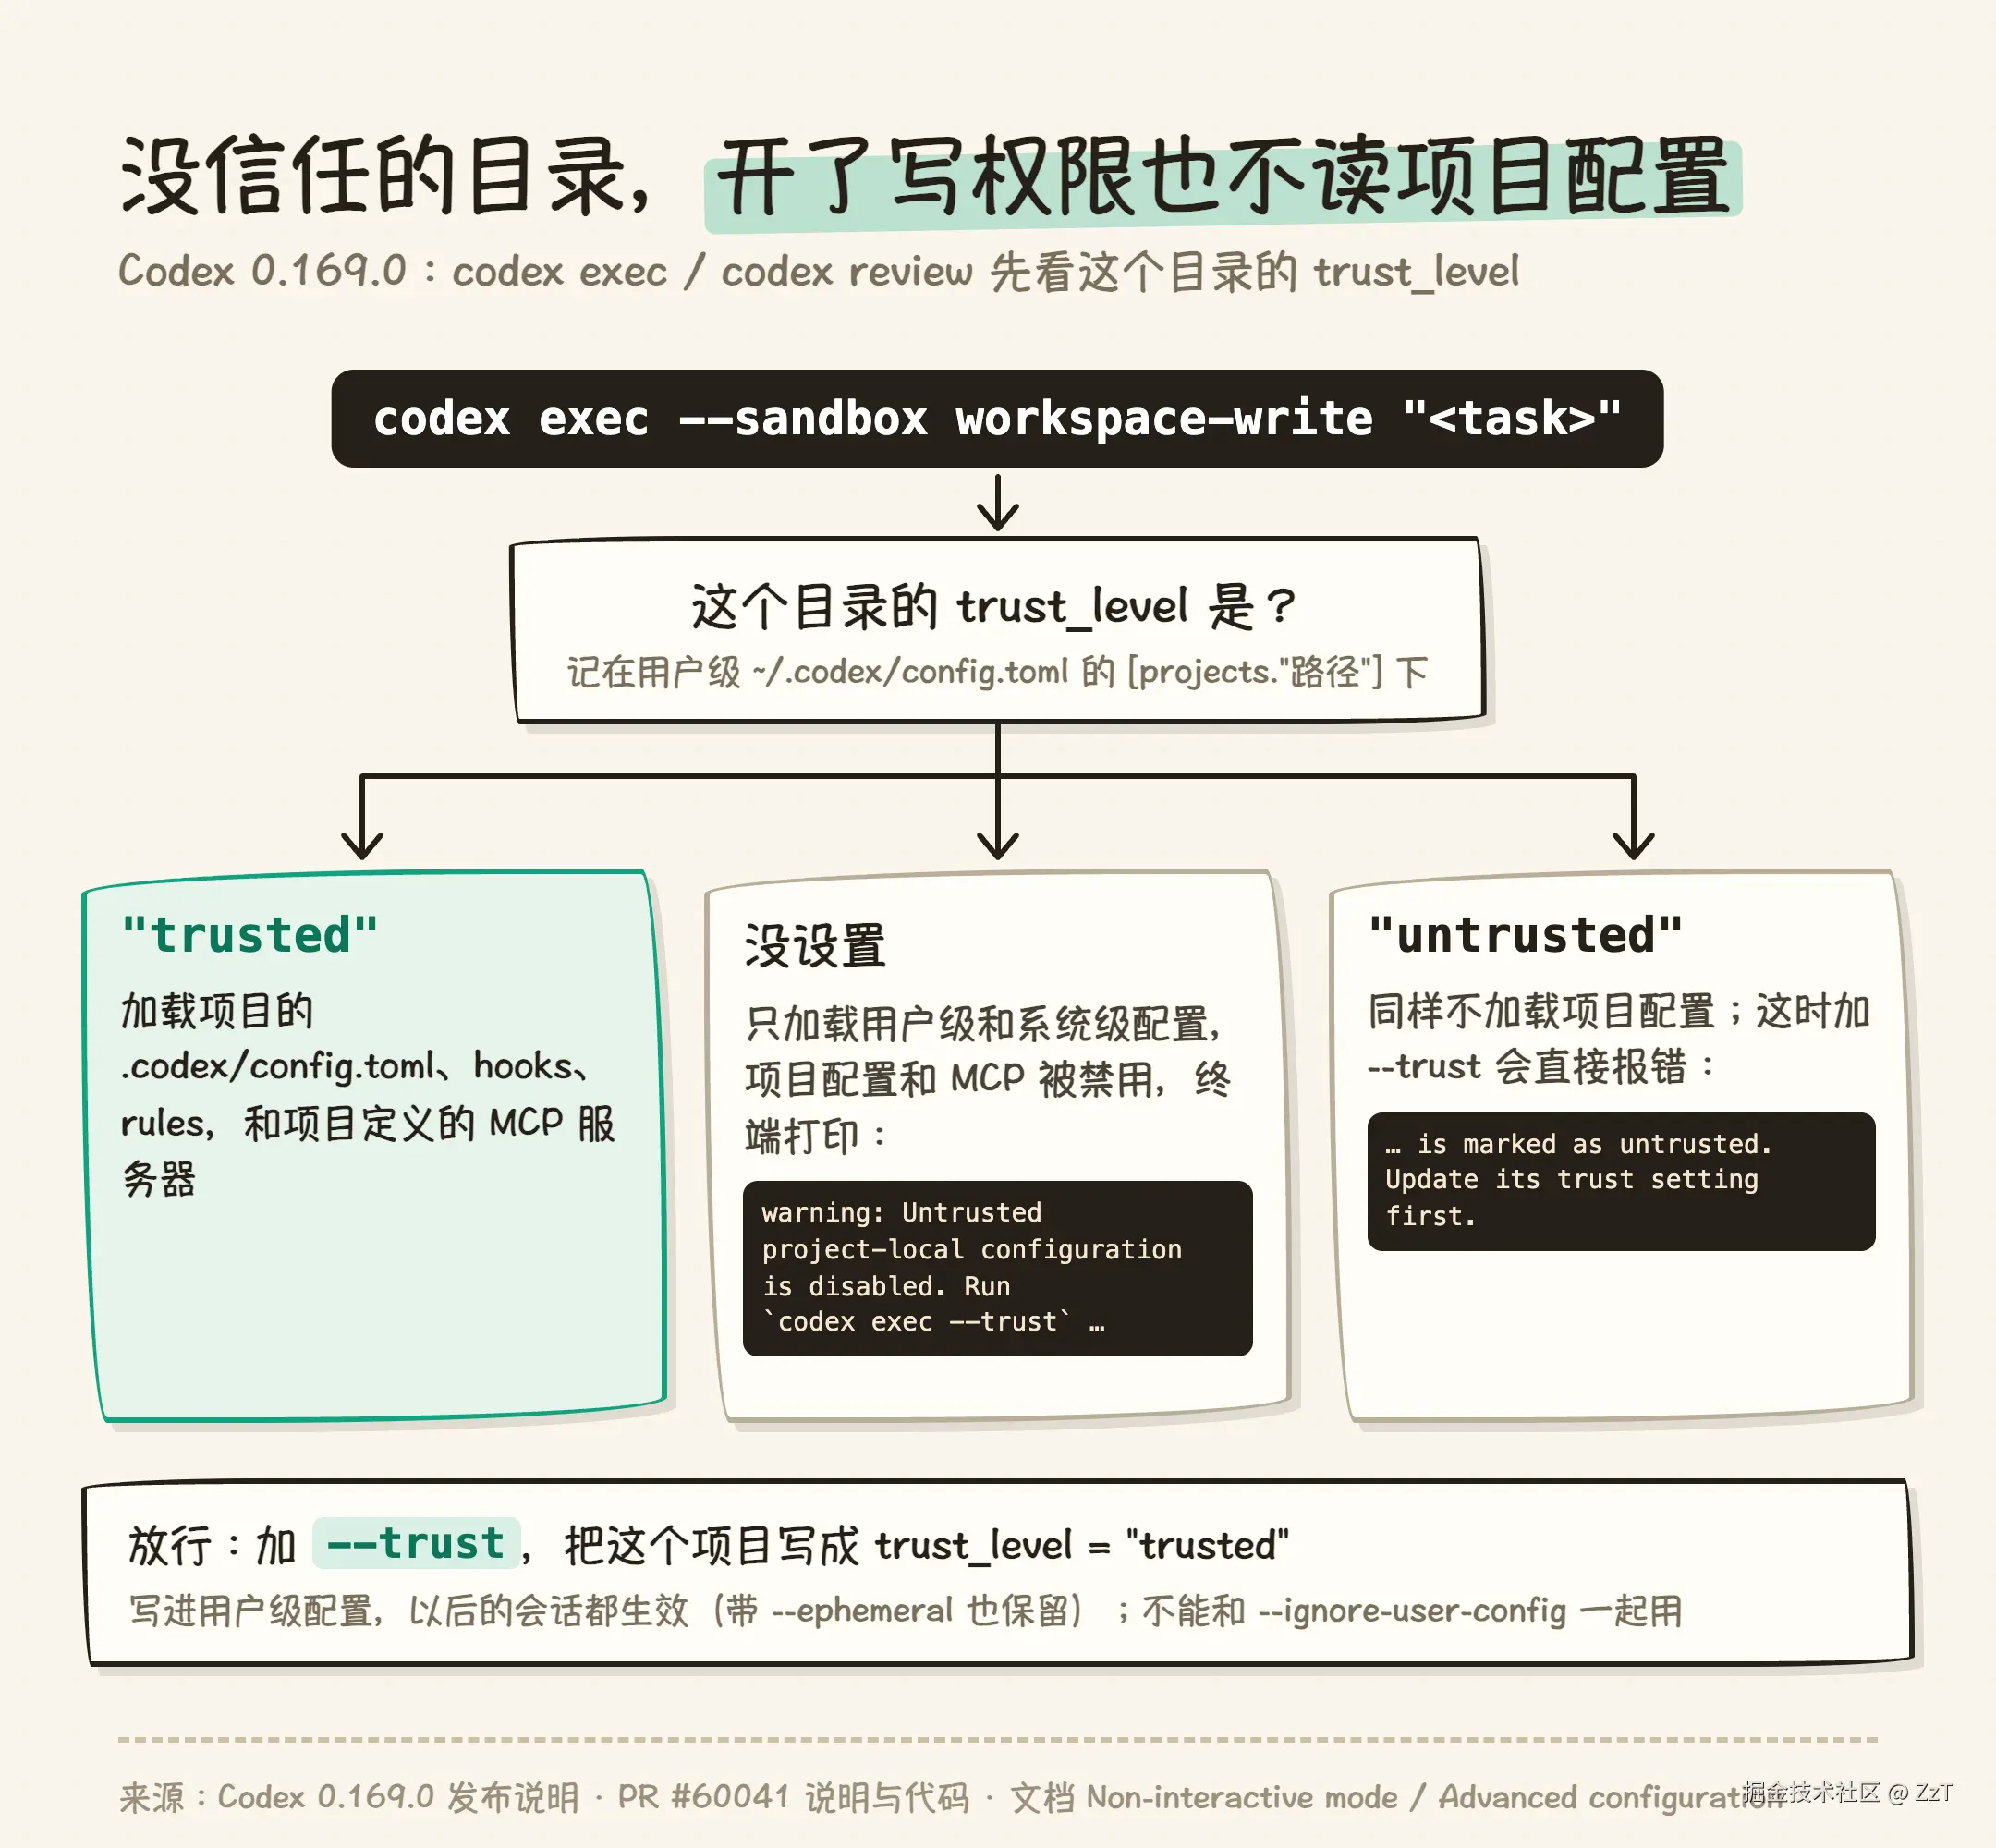
同一天发布的 Codex CLI 0.169.0,把一条合并于 2026-11-07 的 PR #60041(「Require explicit project trust in non-interactive runs」)放进了发布说明的「Bug Fixes」一栏:
「codex exec keeps project configuration and MCP servers disabled in untrusted directories, even with --sandbox workspace-write. Use --trust with codex exec or codex review to explicitly save project trust. (#60041)」
在 Codex 的非交互文档(Non-interactive mode )中,codex exec 默认跑在只读沙箱里,允许修改文件需要传 codex exec --sandbox workspace-write "<task>"(旧的 --full-auto 已不再支持)。而在 0.169.0 之后,即便给 codex exec 加上了 --sandbox workspace-write,只要目录没有被信任,项目级配置依然不会加载。
根据 Advanced configuration 和配置参考文档的说明:「If the project is untrusted, Codex ignores project .codex/ layers, including .codex/config.toml, project-local hooks, and project-local rules. User and system layers remain separate and still load.」当项目配置因为未信任被禁用时,终端会打印下面这行警告:
warning: Untrusted project-local configuration is disabled. Run codex exec --trust to allow project configuration and MCP servers for this and future chats in the project, including MCP commands outside the sandbox. Explicitly untrusted projects must have their trust setting updated first.
PR #60041 的说明与代码 diff 展示了 --trust 的具体工作机制:
- 给
codex exec或codex review加上--trust,且该项目还没有信任设置时,Codex 会把这个项目的trust_level设为trusted,写进用户级配置文件,对当前和今后的会话都生效(即便同时传了--ephemeral,这条信任授权也会持久化保存)。 - 如果该项目此前已经被明确标成
untrusted,传--trust会直接报错退出,提示「is marked as untrusted. Update its trust setting first.」 --trust不能和--ignore-user-config一起使用。- 启动内嵌服务器时,工作目录只作为配置默认值传入,不会隐式授予项目信任(「Pass the working directory as a configuration default so embedded server startup does not implicitly grant trust.」)。
除了在命令行运行一次带 --trust 的命令,你也可以直接在用户级 ~/.codex/config.toml 里配置 projects.<path>.trust_level(取值为 "trusted" 或 "untrusted"):
toml
[projects."/path/to/repo"]
trust_level = "trusted"
两家文档怎么描述「仓库自带的配置」
虽然两家都没有说明这次改动的缘由,但翻看双方现有的官方文档,可以看到它们对「克隆下来的仓库里自带的配置能做什么」都有明确的文字界定:
- Claude Code skills 文档 提醒:「Claude Code applies a project skill's
allowed-toolseven in a-prun in a folder you've never trusted. A skill can grant itself broad tool access, so review theallowed-toolsof skills checked into a repository before you run Claude Code there.」 - Claude Code Code Mode 文档说明,用于打开 Code Mode 的环境变量如果写在项目的 settings 文件里会被忽略,「so a repository you clone can't turn on Code Mode for you」。
- Codex 文档 在 Non-interactive mode 和 Advanced configuration 中分别写道:「Project-defined MCP servers can run commands outside the sandbox.」以及「For security, Codex loads project-scoped config files only when the project is trusted.」
升级后对照修改清单
如果你在升级 Claude Code 2.1.325+ 或 Codex 0.169.0+ 之后遇到了自动化卡住或配置失效,可以对照下表直接定位要改的那一行:
| 工具与版本 | 升级后的现象 | 受影响的用法 | 恢复配置改法 |
|---|---|---|---|
| Claude Code 2.1.325 | 沙箱内的 Bash 命令逐条弹权限确认 | 已开启沙箱(/sandbox 或 sandbox.enabled)跑命令 |
设置里加 sandbox.autoAllowBashIfSandboxed: true(托管设置需写在最高优先级来源) |
| Claude Code 2.1.325 | 定时任务或 /loop 跑 skill 前停下来询问 |
调起声明了 allowed-tools 或 hooks 的 skill |
settings.json 的 permissions.allow 加入 Skill(name) 或 Skill(name *) |
| Claude Code 2.1.325 | 跨仓库执行只读 git 命令时弹确认 | 访问非当前项目且未信任仓库(含配了 additionalDirectories) |
启动命令改用 --add-dir 传入该仓库路径 |
| Claude Code 2.1.326 | 启动时报规则不完整的警告 | CLI 传了 --allowedTools、--disallowedTools 或 --tools |
检查并补全命令行参数里不完整的权限规则项 |
| Codex 0.169.0 | 报 Untrusted project-local configuration is disabled 警告,.codex/ 与项目 MCP 不生效 |
在未信任目录跑 codex exec 或 codex review(含 --sandbox workspace-write) |
命令加 --trust(若已标 untrusted 需先改配置),或在 ~/.codex/config.toml 设 trust_level = "trusted" |
把自动化脚本和配置文件按上面的条目核对一遍:该显式放行的写进用户或最高优先级的托管设置,该建立目录信任的提前执行 --trust 或写入 ~/.codex/config.toml,就能避免无人值守任务在半夜停下来等一个没人按的确认键。
参考链接
- Claude Code CHANGELOG:github.com/anthropics/...
- Claude Code v2.1.325 release:github.com/anthropics/...
- Claude Code 文档 Configure the sandboxed Bash tool:code.claude.com/docs/en/san...
- Claude Code 文档 Settings reference(sandbox.autoAllowBashIfSandboxed):code.claude.com/docs/en/set...
- Claude Code 文档 Extend Claude with skills:code.claude.com/docs/en/ski...
- Claude Code 文档 Run prompts on a schedule:code.claude.com/docs/en/sch...
- Claude Code 文档 Code Mode:code.claude.com/docs/en/cod...
- Codex 0.169.0 release:github.com/openai/code...
- Codex PR #60041:github.com/openai/code...
- Codex 文档 Non-interactive mode:developers.openai.com/codex/nonin...
- Codex 文档 Advanced configuration:developers.openai.com/codex/confi...
- Codex 文档 Configuration reference:developers.openai.com/codex/confi...