背景
今天Nginx又爆出新的漏洞,Xint团队发布的博客内容公布了5个新的Nginx漏洞,其中还发现一个Linux的内核漏洞可以和Nginx的漏洞组合利用,进而获取到宿主机的root权限。原文标题如下:**nginx2root is a collection of 5 critical CVEs, the most impactful of which allows an unauthenticated attacker to execute commands on an affected nginx server with HTTP/2 enabled. **(传送门:xint.io/blog/nginx2...),Nginx官方也发布了最新的更新日志:nginx.org/
此次波及的版本还比较多,最彻底的方法就是升级到最新的Nginx 1.31.9(mainline主线版)或者1.30.7(Stable版)。如果不能立刻升级,至少要把HTTP/2禁用掉。但要注意:禁用HTTP/2只能阻断CVE-2026-123007和CVE-2026-123633这两个漏洞,另外三个漏洞(resolver UAF、HTTP/3 UAF、mail proxy UAF)依然可能被触发。如果你的环境启用了resolver、HTTP/3 或mail proxy,光禁HTTP/2是不够的,应尽快升级。
好了,背景介绍完了,我们就按照建议,直接把Nginx给升级一下子吧。
升级步骤
说明:我这里的升级步骤是直接替换Nginx的二进制文件方式,可能并不适用于所有环境,仅供参考。
准备安装包
首先到官方网站下载最新的Nginx安装包,nginx.org/en/download...
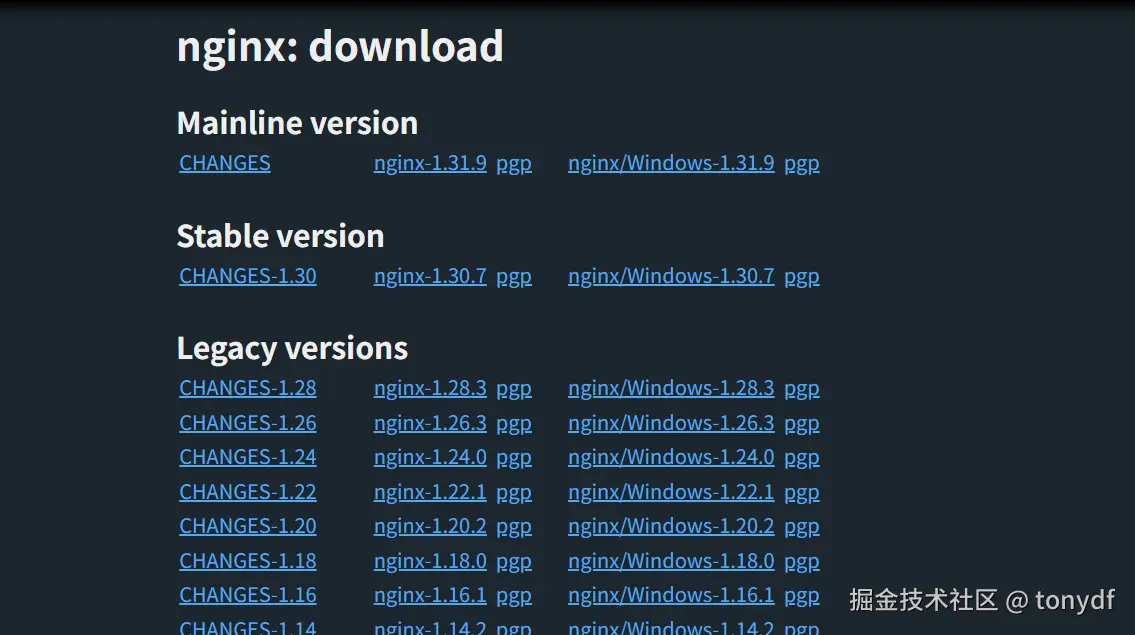
下载好后,通过你现场环境允许的方式传到服务器
powershell
scp .\nginx-1.31.9.tar.gz tony@xxx.xxx.x.xxx:/home/tony/tools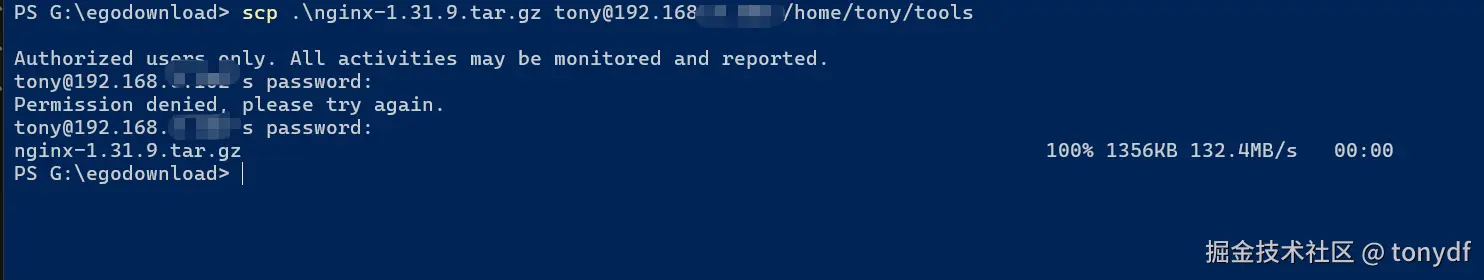
备份
开始升级之前,先做好原软件环境的备份。
bash
# 记录当前版本、编译参数和二进制指纹
nginx -v
nginx -V 2>&1 | tee /tmp/nginx-V.before.txt
md5sum "$(command -v nginx)"

# 备份二进制,文件名自动带上当前版本号
OLD_VER=$(nginx -v 2>&1 | awk -F/ '{print $2}')
sudo cp -a "$(command -v nginx)" "/usr/local/nginx/sbin/nginx-${OLD_VER}.bak"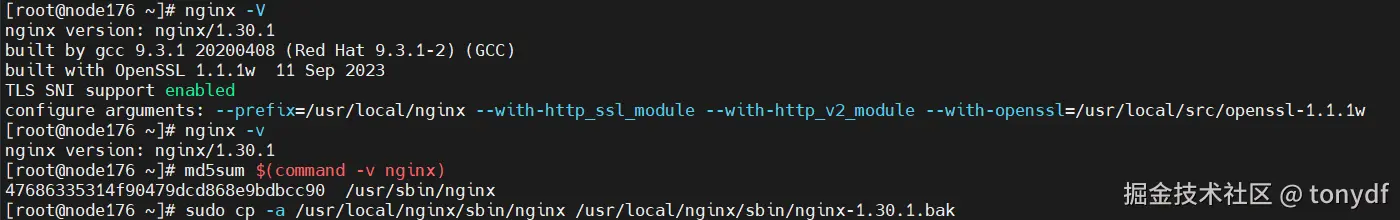
这里注意,要根据你Nginx的安装情况来说,我这里是一个简单的测试环境,安装的插件不多,如果你使用了nginx的高阶功能或者比较多的第三方插件,那备份的操作可能要相对复杂一点。另外 nginx -V 的输出一定要保存好,后面 configure 要用它来对照。
编译新包
解压
备份完成后,将我们上传上来的压缩包先解压到合适的位置
bash
tar -zxvf nginx-1.31.9.tar.gz 
编译
然后编译新软件,注意,configure 后面跟的参数,要和前面检查环境时nginx -V的输出的configure arguments保持一致(如果不是纯升级可以根据实际情况调整)
bash
./configure --prefix=/usr/local/nginx --with-http_ssl_module --with-http_v2_module \
  --with-openssl=/usr/local/src/openssl-1.1.1w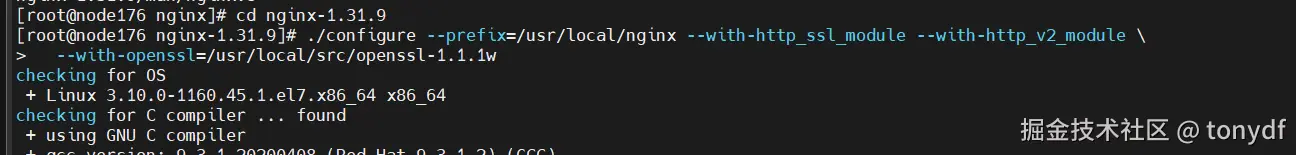
关于OpenSSL参数: 原文示例里带了 --with-openssl=/usr/local/src/openssl-1.1.1w。这个参数只在原 nginx -V输出里确实包含 --with-openssl时才需要;如果原环境没有静态编译 OpenSSL,加上它反而会改变二进制行为和依赖。请以 /tmp/nginx-V.before.txt 为准,不要盲目复制。
这一步出现一个Configuration summary 标志基本就是ok了。
然后编译
bash
make -j"$(nproc)" 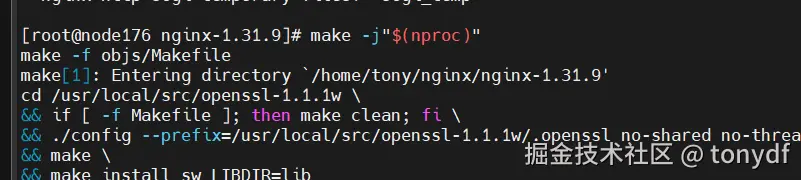
这一步可能CPU会短时飙高,编译时长也跟具体环境有关,基本3分钟内都能搞定,末尾出现objs/nginx的标记且没有error输出,就是ok了。
替换产物
这一步只替换二进制,不做make install(避免碰到conf/ html/ logs/等)
bash
sudo install -m 755 objs/nginx /usr/local/nginx/sbin/nginx
执行完成后,检查一下配置是否ok,然后就可以重启了。注意重启的时候不能用reload指令,需要真正的restart一下
bash
nginx -t
sudo nginx -s stop
# 通过systemd管理可以直接sudo systemctl restart nginx
# 稍等一会儿再手动开启
sudo /usr/local/nginx/sbin/nginx
验证
上面步骤完成后,可以再做一些验证符合,没问题就表示升级完成了。
bash
/usr/local/nginx/sbin/nginx -v          # 1.31.9
curl -s -o /dev/null -w '%{http_code}\n' http://127.0.0.1/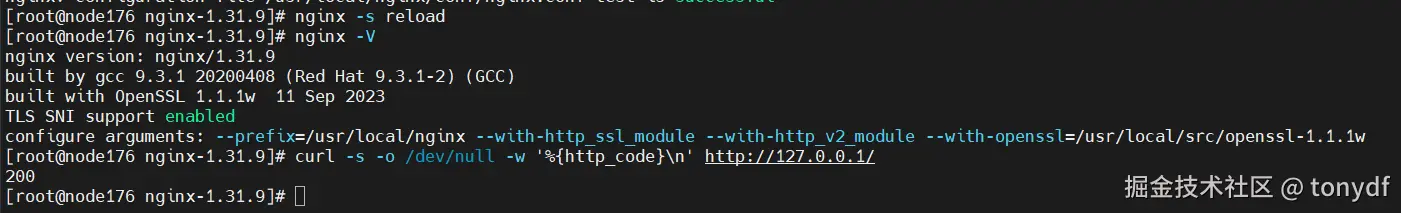
回滚
如果新版本出现异常,把备份的旧二进制装回去并重启即可:
bash
sudo install -m 755 "/usr/local/nginx/sbin/nginx-${OLD_VER}.bak" /usr/local/nginx/sbin/nginx
sudo nginx -t
sudo nginx -s stop && nginx  # 或sudo systemctl restart nginx
回滚命令里的{OLD_VER}来自备份步骤,请确保在同一个shell会话中执行;如果换了会话,请重新OLD_VER=(nginx -v 2>&1 | awk -F/ '{print \2}'),或直接写死备份文件名。
结语
最后,还是要再次提醒
- 文中版本号、CVE编号和缓解措施建议,建议同时对照nginx官方公告或F5公告核实,确保1.31.9确实覆盖了全部 5 个漏洞。
- 如果nginx是通过符号链接调用的,command -v nginx返回的是链接路径,md5sum实际校验的是链接指向的文件,备份时请确认备份的是真实二进制,本文所示仅供参考。
- 生产环境升级前,建议先在测试环境走一遍完整流程,并确认第三方模块(如有)已兼容新版本。
像Nginx这样全球部署最广泛的web服务器,在当今AI大流行的背景下,时不时的爆出新的漏洞,短期可能会比较频繁。后续应该会趋于稳定,现阶段我们还是得适应这个时代的变化。好了,基本就是这样。