前两天技术圈又热闹了一把。2026年11月17日,Oracle发了11月的关键安全补丁公告,其中编号为 CVE-2026-114952 的MySQL高危漏洞直接让不少运维同学心里一紧。在 CVSS 3.1 评分里,这个洞拿到了 9.1 分的高危评级,攻击者连账号密码都不用,隔着网络就能发起利用,受影响的是 MySQL Server 和 MySQL Cluster 的客户端程序组件。一旦被摸进来,轻则数据被看光,重则核心数据被创建、篡改甚至直接删库。
当然,目前没有任何证据说明这个漏洞是AI写代码搞出来的。拉它出来聊,单纯是因为这事特别讽刺。过去两年,AI编程和AI代码审计吹得热火朝天,很多老板甚至觉得,以后写代码有AI把关、查毛病有AI扫描,软件安全岂不是高枕无忧了。
结果现实啪啪打脸。哪怕是MySQL这种在生产环境里跑了几十年、被全球无数工程师翻来覆去审计过的老牌软件,照样会突然冒出9.1分的严重漏洞。
把这事琢磨透了就会发现,AI确实把写代码和查漏洞的效率拉高了一大截,但一套软件到底安不安全,终究还是由架构设计、第三方依赖、运行配置和持续维护决定的。
平心而论,AI到底帮研发省了多少事
当然,吃瓜归吃瓜,不能否认AI在日常干活时确实真香。站在开发者的角度看,AI编程安全工具现在至少帮大家少加了不少班。
写代码的时候,编辑器里的AI插件就像个坐在旁边的搭档。碰到没做参数化处理的SQL拼接、随手写进源码里的测试密码,或者少了一层边界检查的数组读取,AI马上就能弹窗提示,顺带把改好的代码甩出来。
接手几十万行的祖传老项目时,AI代码审计更是救命稻草。以前新人看懂一个模块的调用链路得啃好几天,现在直接让AI通读一遍,顺着用户输入把数据怎么流进数据库的脉络理清楚,几分钟就能摸个大概,代码审查的门槛肉眼可见地降了下来。
到了发版前,团队还能让AI根据接口文档批量凑出各种奇葩参数的测试用例,或者把上游社区发的一大篇英文安全公告,浓缩成几行受影响版本号和排查要点。
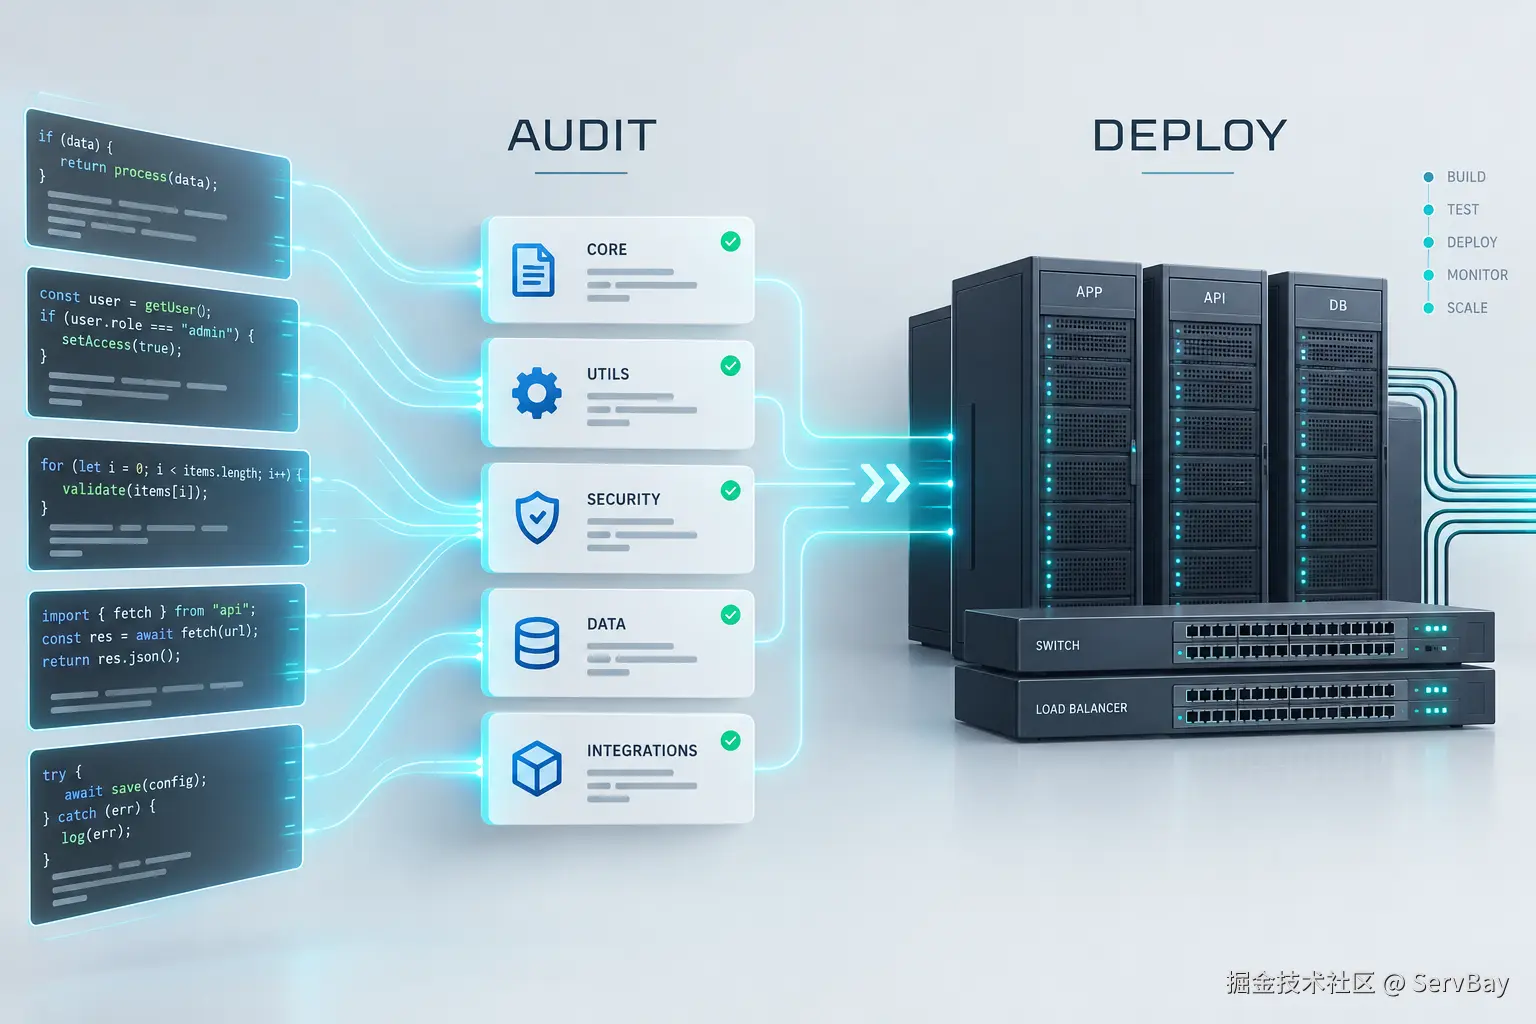
不过,研发和运维干久了都明白一个道理,查出漏洞、改好代码、把补丁稳稳当当推到线上每台机器,这三步完全是三码事。AI在前两步能帮上大忙,到了真正决定生死、需要灰度验证和全网盘点的第三步,AI基本只能干看着。
既然AI这么能干,为啥软件漏洞还是天天见
技术群里经常有人纳闷,AI写代码又快又规整,还能自动查错,怎么软件漏洞还是像打地鼠一样按都按不住。拆开真实的研发场景来看,主要卡在四个躲不开的坑里。
AI只盯着眼前一亩三分地,看不全整个业务局
不管是辅助写代码还是做AI代码审计,模型一次能吞进去的上下文始终有限。单拎出某一个函数或单个文件来看,变量命名讲究、异常捕获齐全、语法挑不出毛病。可一旦把这段代码塞进真实的业务流里,跨了三个微服务的登录状态怎么同步、并发抢购时库存会不会扣成负数、不同角色之间的权限边界有没有打穿,AI根本顾不过来。局部看起来无懈可击的代码拼到一块,照样能憋出让人头大的业务逻辑漏洞。
现在的系统太复杂,毛病全长在接缝处
早些年的单机小软件早成历史了,现在随便一个线上请求,都要穿过网关、微服务、消息队列、缓存和数据库客户端。很多软件漏洞根本不是某一行代码写劈叉了,而是出在两个模块、两套通信协议互相握手的缝隙里。就像前面说的 CVE-2026-114952,问题就出在MySQL客户端程序与服务端的认证交互环节。这种跨组件、钻进网络协议底层的隐患,指望靠扫描局部代码片段看出来,实在有点强AI所难。
新代码用AI写得再漂亮,架不住老包和祖传代码拖后腿
很多公司用上AI编程后,新需求交付确实快了不少,但机房里跑了五六年的老系统不可能一夜之间全重写,项目底下压着的几百个开源依赖包更是层层嵌套。一个真实跑在生产环境里的应用,由AI参与新写的业务代码可能只占两成,剩下八成全是历史代码和第三方开源组件。只要上游某个基础库爆出高危缺陷,外层新代码写得再滴水不漏,整套服务依然暴露在火线里。
代码是死的,线上的配置和环境才是活的
源码说白了只是一堆静态文本,软件真正在网上挨不挨打,全看运行环境怎么配。测试环境的数据库端口忘关了直接挂在公网上、应用进程图省事给了管理员权限、配置文件里的密钥三年没换过、系统安全补丁拖了半年没打,这些才是黑客最喜欢的突破口。AI再聪明,也没法替运维老哥钻进控制台,去关掉那个被遗忘的防火墙开放端口。
AI写的代码一遍就能跑通,为啥上线前还得人工盯着审
聊到AI生成代码安全,不少一线开发者最容易放松警惕。看着AI吐出来的代码一遍编译通过,接口联调返回数据也顺顺当当,甚至单元测试全绿,心里就觉得稳了,准备直接合入主干。
但在软件安全里,能跑通业务和能扛住攻击,完全是两码事。拿研发日常最常写的后台查询接口举个例子,让AI生成一个按订单号查详情的功能。代码写好一测,传进订单号,商品名、金额、收货地址全都准时返回,产品经理看了直呼丝滑。可放到安全工程师手里一测,这段代码只校验了请求者有没有登录,压根没检查这个订单是不是当前登录用户下的。任何人只要登录后顺手把请求参数里的订单号加一减一,就能把全平台用户的隐私地址看个遍。功能百分百正确,越权漏洞也百分百存在。
AI之所以爱犯这种低级错误,其实不怪它偷懒。大模型吃进去的训练语料是全网海量的公开代码,里面充斥着大量为了演示功能、怎么省事怎么写的教学Demo,甚至夹杂着早就淘汰的依赖版本和毫无防备的默认配置。AI写代码追求的是顺着提示词把功能拼出来,自然很容易把这些图省事的习惯带进企业生产库。
所以涉及AI生成的代码,安全审查这一关绝对不能省。团队复核代码时,最好死盯住五个地方,分别是登录身份认证有没有漏洞、接口权限是不是严格隔离、外部传入的参数有没有过滤校验、敏感数据落盘和传输是否脱敏加密,以及AI顺手引入的第三方依赖包安不安全。
别忘了,对面的攻击者也在用AI
谈论AI编程安全,千万别只顾着算自己这边省了多少人力,攻击者手里拿着的是同一套大模型工具。
在真实的攻防对抗里,AI把分析开源代码和梳理情报的门槛压得极低。某款热门基础软件刚放出安全补丁,攻击者立马就能让AI对比一下更新前后的代码差异,顺藤摸瓜推演出漏洞的触发条件,紧接着批量生成自动化探测脚本。以前从漏洞公告发布到全网出现大规模扫描流量,防守方还能喘口气开个会,现在这个时间窗口正在被肉眼可见地压缩。
防守方当然也能靠AI提速,比如把几十万条杂乱的安全告警归并一下,或者快速核对一下受影响的版本清单。但真到了拼刺刀的时候,决定一家公司会不会出事,比拼的根本不是谁买的大模型算力更贵,而是官方补丁放出来之后,防守方能不能在最短时间内摸清家里到底有几台机器中招,赶紧把补丁打上。要是连自己线上跑着多少套软件、分别是什么版本都得在群里喊半天才问出来,再先进的AI工具也救不了急。
吃瓜归吃瓜,普通团队怎么护住安稳觉
看清了这些门道,团队平时干活其实不用搞得多么繁琐,也不用盲目堆砌一堆用不上的昂贵安全设备,把研发到运维这整条链路顺一遍就够了。
写代码之前,先把规矩喂给AI。团队可以在项目规范和AI提示词模板里定死几条底线,比如生成业务接口必须挂上统一的鉴权中间件、绝对不准在源码里硬编码密码和密钥,顺手让AI把针对异常参数和越权操作的测试用例一块儿写出来,从源头上少留坑。
发版上线前,别偷懒跳过老规矩。不要因为AI帮忙自检了一遍,就直接免掉人工交叉代码评审,静态代码扫描和第三方依赖成分检查该跑还得跑。特别是涉及到资金流转、账号体系和核心数据导出的模块,老老实实在预发布环境做一轮渗透测试和业务逻辑验证,比半夜接告警电话划算得多。
系统跑起来后,手里得捏着一份准头够高的软件资产清单。每个容器镜像、每台服务器里装了哪些中间件和开源库,最好能随时拉出一张明白表。平时安排好机制盯紧上游社区和基础软件厂商的更新公告,做到心里有数。
真爆出高危漏洞时,按照版本、组件、网络有没有暴露在公网以及业务有多核心来排优先级,别一上来就乱了阵脚。回头看看开头那个MySQL高危漏洞的瓜,实际排查时就有两个特别容易踩的坑。
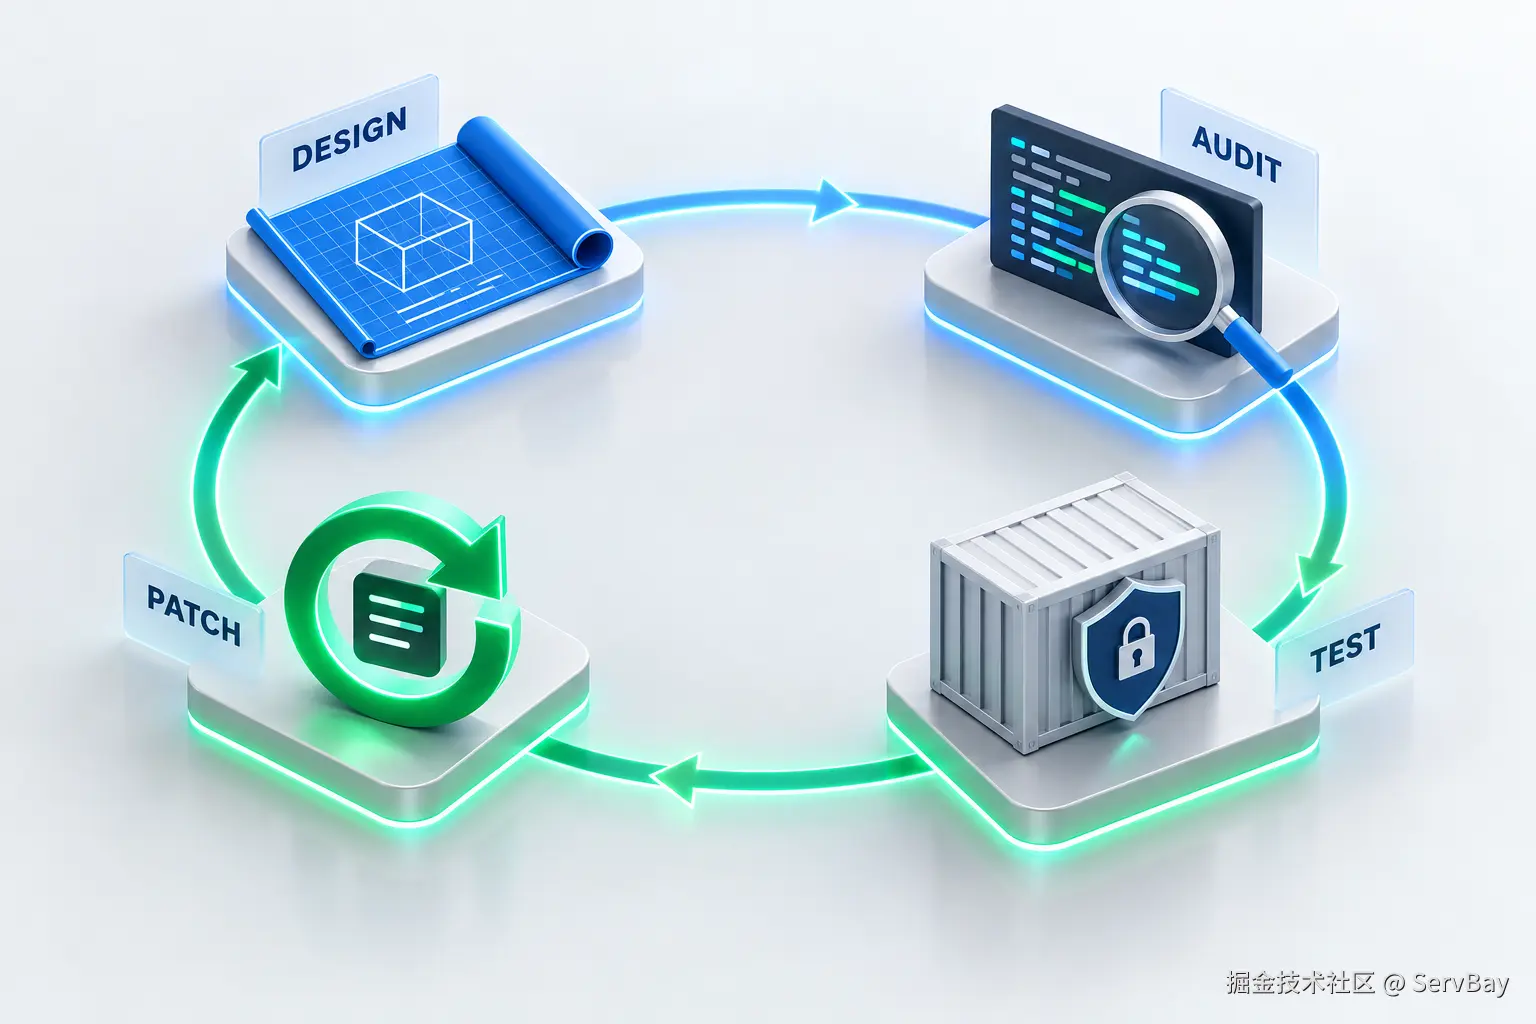
第一个坑是光顾着升级数据库服务器本体。Oracle公告里把 CVE-2026-114952 标在了客户端程序组件上,也就是应用服务器、定时备份机、运维跳板机里装的 mysql 命令行和 mysqldump 这类客户端工具。如果只修数据库服务端,漏掉了外围机器上的客户端组件,隐患照样没除干净。第二个坑则是看着官方受影响列表里没写 MySQL Server 8.0,就以为自己逃过一劫。实际上 MySQL 8.0 在2026年4月已经退入延续支持阶段,不在官方常规补丁测试清单里,手里还跑着老版本的团队,该规划升级还是得抓紧排上日程。
真要动手测试新老版本兼容性或者验证补丁时,很多研发同学最头疼的就是本地环境装来装去容易冲突。平时本地开发或者做升级演练,可以顺手用像 ServBay 这类支持多版本 MySQL 并存与一键切换的本地 AI 开发工具,本机直接把 8.0 和高版本数据库同时跑起来对照测试,顺带把本地 SSL 证书和依赖环境拉齐,省得在环境配置上耗费半天工夫。
写在最后
说到底,AI普及之后,写代码和找虫子的体力活确实少了很多,但软件安全背后的工程规律一点没变。系统稳不稳,看的从来不是AI生成代码那一秒有多惊艳,而是日复一日的架构设计、依赖清理、配置规范以及及时打补丁的笨功夫。衡量AI时代的软件安全做得好不好,既要看工具能提前揪出多少毛病,更得看这些隐患有没有在真实环境里被验证、修补并真正上线生效。