2026-10-08·记忆系统·Actor 边界
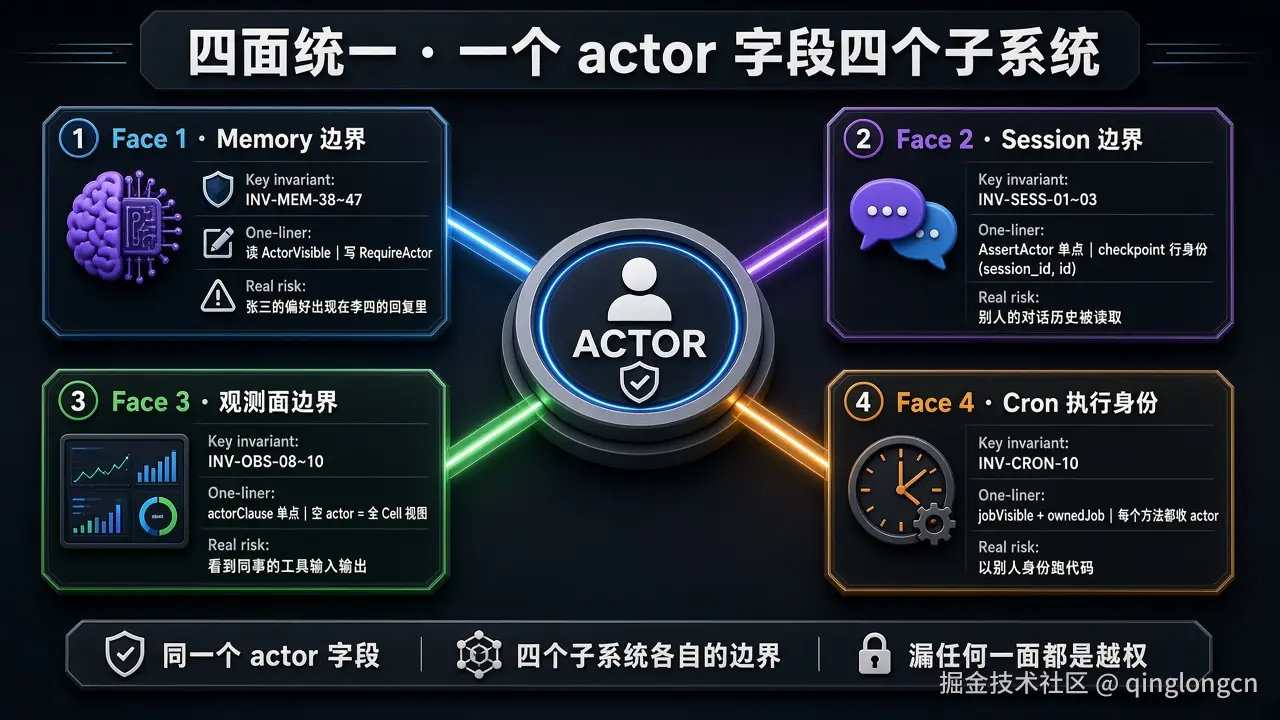
Actor 边界不只是记忆的事。Session 归属、观测数据、定时任务------同一个 actor 字段在四个子系统各有一面。漏守任何一面,泄漏的不一定是"数据",可能是"执行身份"。
一、一个 actor 字段,四个子系统
大多数 Agent 框架在讨论"用户隔离"时只想到记忆。但一次 Agent Run 产生的数据远不止记忆:
| 子系统 | 数据 | 泄漏什么 |
|---|---|---|
| Memory | 偏好、纠正、环境信息 | 个人隐私 |
| Session | 对话历史、消息、检查点 | 对话内容 |
| Observe | Run 追踪、工具调用输入/输出 | 文件内容、命令输出 |
| Cron | 定时任务、执行记录 | 执行身份(以别人身份跑代码) |
四个面的严重程度不同 :Memory 泄漏的是偏好(隐私),Observe 泄漏的是文件内容(数据),Cron 泄漏的是执行身份 ------一次不查归属的定时任务触发,不是"看到了别人的配置",是以别人的身份跑代码、写进他的记忆、消耗他的配额。
二、面 1:Memory 边界
这是上一篇的主题。核心判据:
- 读侧:
ActorVisible单点 - 写侧:
RequireActor在saveCore内 - 删除:
DeleteAs(id, actor)判与删同调用
已知的完整反模式 :组 S #310-#323 共 20 条。最高频的问题不是"逻辑错了"------是"漏调了"。三条 HTTP 写入路径曾不调 RequireActor,两处删除路径曾 fail-open(无主即放行)。
三、面 2:Session 边界(会话规则 01~03)
Session 边界的归属键曾经和 Memory 一样------藏在 Tags["actor"] 里。现在提升为 sessions.actor 独立列。
三条不变量各守一个作用域:
| 会话边界 | 守什么 | 怎么守 |
|---|---|---|
| 01 | 变更的授权面 | cell:chat 而非 cell:read(会话变更 ≠ 读取) |
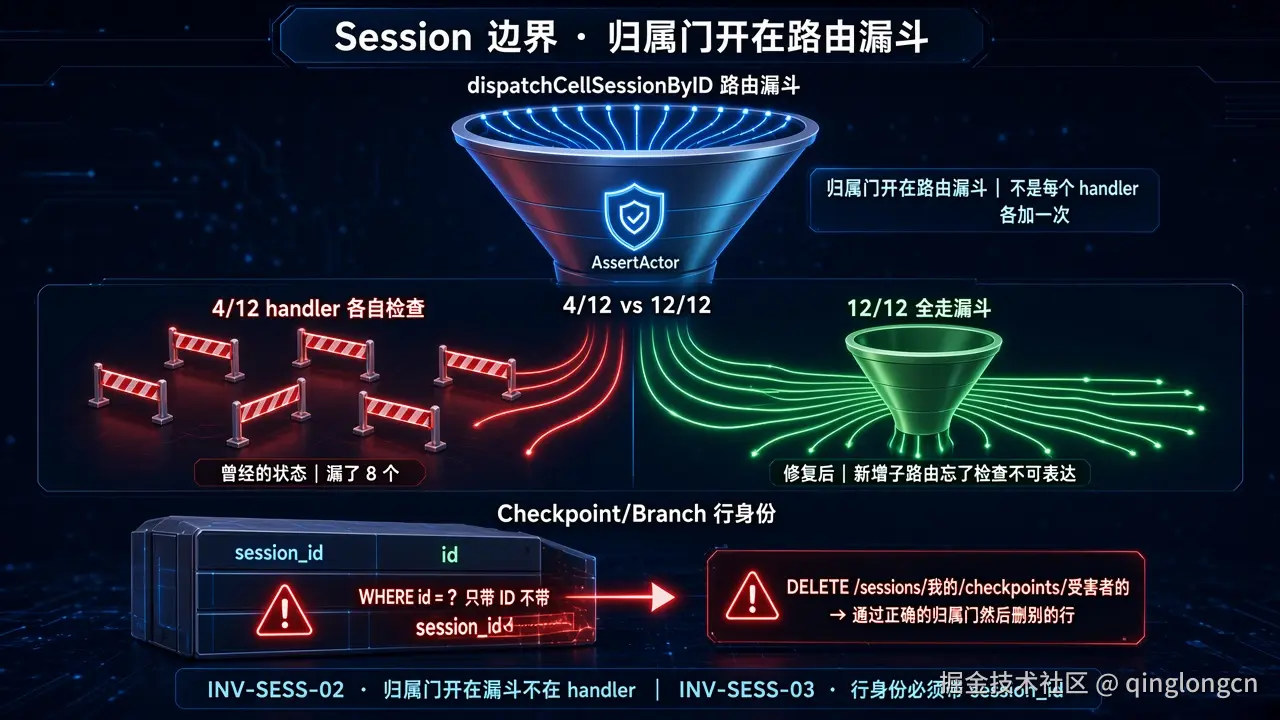
| 02 | 归属只有一个执行点 | SessionHandle.AssertActor,开在路由漏斗 dispatchCellSessionByID 而非各 handler |
| 03 | 行身份是 (session_id, id) | checkpoint/branch 的 SQL 必须带 session_id |
Session 面最经典的 bug :assertSessionActor 这个守卫存在------只是被 12 个 handler 中的 4 个调用。漏掉的那 8 个不是随机的------它们是 checkpoint/branch 相关的路由,路径尾部带的是 checkpoint_id 或 branch_id,开发者心里想的是"我在操作 checkpoint"而不是"我在访问 session"。
更微妙的问题 :DELETE /sessions/我的/checkpoints/受害者的------归属门回答"这个 session 是你的"(正确),然后删掉了别人 session 的 checkpoint。门的回答没有错,但它只给 session 那一半作证------id 那一半是调用方给的不透明值。
修法:WHERE id = ? AND session_id = ?,而不是 WHERE id = ?。
四、面 3:观测面边界(观测规则 08~10)
这是四个面中最容易被忽略的 ------因为"观测"听起来像元数据。但 tool_calls.input/output 是文件内容、命令输出、检索命中,work_dir 是目录结构。
核心陷阱:空 actor 是合法值。
在记忆和 Session 面,空 actor 通常意味着"忘了填"或"数据错误"。在观测面,空 actor 是 admin 跨 actor 管理视图------运维需要看所有人的 Run。
于是漏传一个参数不是编译错误、不是运行时错误、不返回空集------它返回一次可用的越权读取,症状与"功能正常"同形。
三条不变量:
| 观测边界 | 守什么 | 关键设计 |
|---|---|---|
| 08 | 查询过滤 | 三层单点(SQL actorClause / 公共 API actor string 首参 / 请求边界 actorFromRequestOrContext) |
| 09 | 证据链不过滤 | /evidence 和 /audit 抬作用域到 cell:admin------证据链是 hash chain,切片后缺环无法校验 |
| 10 | 事件流也要守 | 事件先进 per-Run 内存环再进表,只守 SQL 等于把最新最全的一份留在门外 |
观测面独特的测试要求 :必须成对断言"bob 看不到 alice 的"和"管理视图两个都看得到"。如果只断言前者,一个永远返回零行的坏查询同样通过测试。
五、面 4:Cron 执行身份边界(定时规则 10)
Cron 是四个面中最危险的------泄漏的不是数据,是执行身份。
executeJob 把 entry.Actor 抄进 JobRequest------job 以所有者身份跑。一次不查主的 Trigger 不是"改了别人的配置",是以别人的身份跑代码:写进他的记忆、消耗他的配额、在他的账上留下 Run 记录。
Cron 面不接受"先列出来再判断"的实现形状------判据必须在取出 job 的那一步:
bash
// Manager 每个方法都收 actor
func (m *Manager) Trigger(ctx, id, actor) error {
    job := m.ownedJob(id, actor)  // 行身份 (id, actor)
    if job == nil { return ErrJobNotFound }
    // ...
}
升级面最诡异的形状 :actor 列是 DEFAULT '' 加的。升级前写入的每一行都无主。读侧 fail-closed 但 ListDue 不带 actor(它是调度器的内部函数,需要知道"哪些 job 该跑了")。
于是这些无主 job:
- UI 列不出(读侧 fail-closed)
- by-ID 全返回
ErrJobNotFound(停不掉、删不掉、改不掉) - 却每到点照跑照发消息 (
ListDue不过滤) - 派出的 Run 因 actor 为空又只有 admin 看得见
"能跑、关不掉、查不到"比"看不到"坏得多。 修法是一次性认领(ClaimOwnerless),但只给单 actor 部署用------多 actor Cell 盲调等于把某员工的任务判给另一个人。
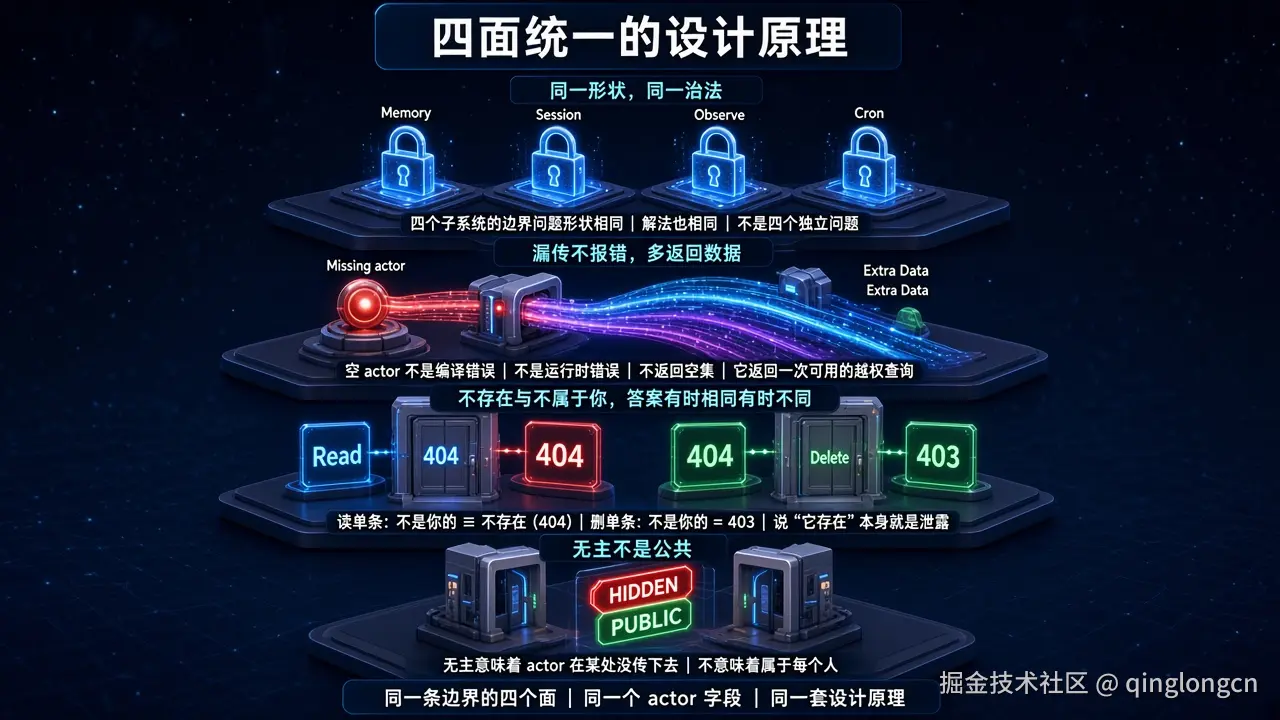
六、四面统一的设计原则
| 原则 | 说明 | 对应 |
|---|---|---|
| 判据只有一处 | 每个面一个 Visible 函数,不在查询路径里手写 actor == x |
记忆规则 39 / 观测规则 10 |
| 写侧在最深处守 | 不靠调用方"记得检查",在汇聚点强制 | 记忆规则 38 / 定时规则 10 |
| 无主 = 隐藏,不是"公共" | 没有 owner 意味着 actor 在某处没被传下去,不意味着属于每个人 | 观测规则 10 / 定时规则 10 |
| 不存在与不属于你同返 | 区分两者就是存在性预言机------敌手不需要知道"那条数据确实在" | 记忆规则 53 / 会话规则 03 |
| 空 actor 是 admin 特权 | 非 admin 路径解析不出 actor 一律 403,不得翻译成"看全部" | 观测规则 08 |
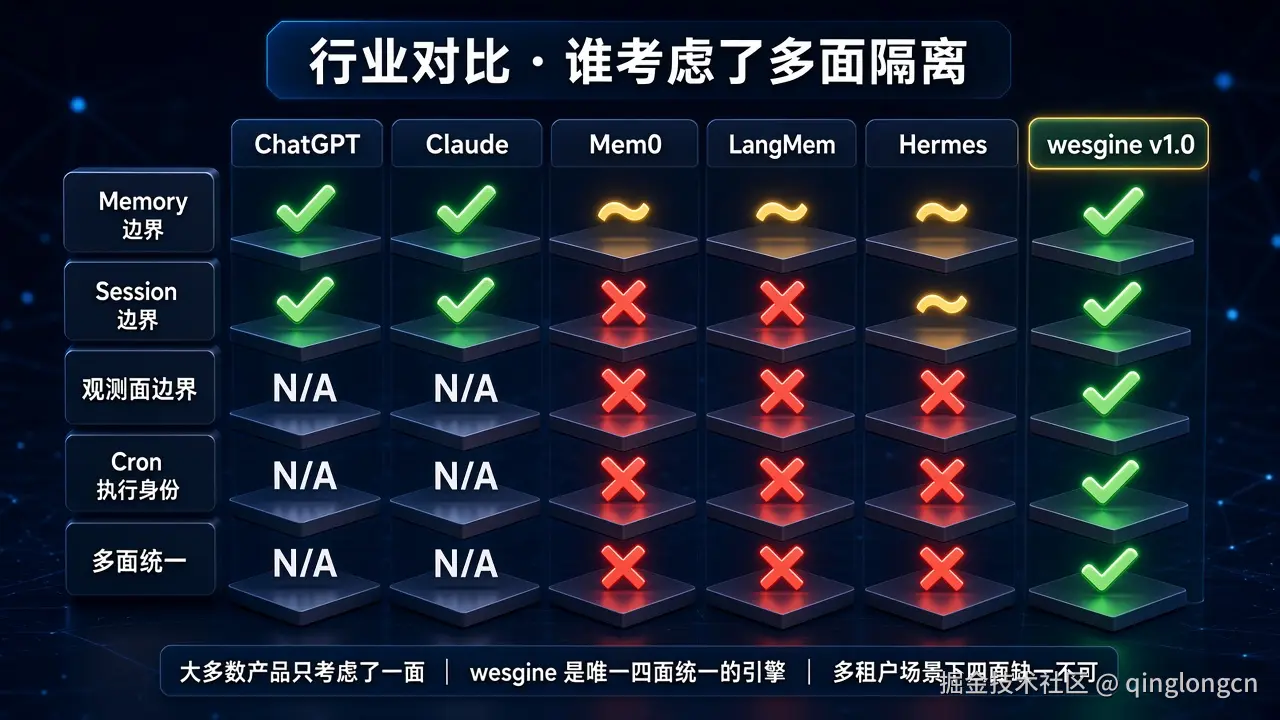
七、行业对比:谁考虑了多面隔离
| 方案 | 记忆隔离 | Session 隔离 | 观测隔离 | Cron 隔离 |
|---|---|---|---|---|
| Mem0 | ✅ user_id scope | ❌ 无 Session 概念 | ❌ 无观测 | ❌ 无 Cron |
| LangGraph | ✅ namespace | ✅ thread_id | ❌ 无内建观测 | ❌ 无 Cron |
| Letta | ✅ Agent 级 | ✅ 会话级 | ❌ | ❌ |
| OpenAI Agents | ✅ MemoryLayoutConfig | ✅ Session | 部分 | ❌ |
| AWS AgentCore | ✅ IAM | 部分 | 部分 | ❌ |
| MUXI | ✅ RLS | ✅ user_id 绑定 | ❌ | ❌ |
| Agentium | ✅ 多级 scope | ✅ session-scoped | 部分(决策日志) | ❌ |
| 引擎 | ✅ actor 列 | ✅ actor 列 | ✅ actorClause | ✅ ownedJob |
大多数框架只守了记忆这一面。Session 隔离有一半的框架做了(但通常是 thread_id 而非认证后的 user_id)。观测和 Cron 的 actor 隔离几乎只有 引擎 在做------不是因为它不重要,是因为大多数框架还没有内建的 Cron 和结构化观测。
八、小结
| 面 | 泄漏什么 | 最经典的 bug | 修法 |
|---|---|---|---|
| Memory | 个人偏好/纠正 | 三条 HTTP 写入路径不调 RequireActor | saveCore 单点 |
| Session | 对话历史 | checkpoint DELETE 不带 session_id | WHERE (id, session_id) |
| Observe | 文件内容/命令输出 | 空 actor = 合法的跨 actor 视图 | actorFromRequestOrContext 单点 |
| Cron | 执行身份 | 无主 job 到点照跑 | ownedJob + ClaimOwnerless |
一句话:Actor 边界是同一条规则在四个子系统的投影。只守记忆那一面,等于门只锁了前门。
八、常见误区
误区 1:"记忆面守住了,其他三面自然安全"
❌ 四面的数据敏感度不同。观测面的 tool_calls.input/output 包含文件内容和命令输出 ------比记忆面的偏好/纠正更敏感。Cron 面泄漏的是执行身份------不是"看到了别人的数据",是"以别人身份跑了代码"。
误区 2:"Session 面只需要检查会话归属------不需要检查 checkpoint/branch 行身份"
❌ DELETE /sessions/我的/checkpoints/受害者的 通过归属门("这个 session 是你的"=正确),但删除了别人的 checkpoint------因为 WHERE id = ? 只看 checkpoint id 不看 session id。行身份必须是 (session_id, id)。
误区 3:"观测数据是元数据------不需要 actor 过滤"
❌ tool_calls.input 包含 exec 工具的命令参数、read 工具返回的文件内容、grep 的匹配结果。这些不是"元数据"------是实际的用户数据。GET /observe/runs 曾按 Cell 全量返回所有人的 Run 轨迹。
参考
- 记忆规则 38~47(记忆面 Actor 边界)
- 会话规则 01~03(Session 面 Actor 边界)
- 观测规则 08~10(观测面 Actor 边界)
- Cron 执行身份边界
- 反模式组 S #310-#323(记忆面 20 条)、组 T #330-#337(Session 面 8 条)、组 U #340-#351(观测面 12 条)、组 V #352-#359(Cron 面 8 条)