每日一练:攻防世界:Hidden-Message

追踪UDP数据流,没有任何隐藏信息:

WP:

观察流量包

每个流的唯一的区别就是UDP的源地址srcport的最后一位在变化

都提取出来就是二进制序列

用tshark提取一下

复制代码
//使用tshark过滤出源端口,使用cut裁取端口的最后一位 tshark -r 

8868f595665740159650d6e654aadc93.pcap -Tfields -e udp.srcport | cut -c 4

-Tfields

:这个选项告诉tshark以字段列表的形式输出捕获的数据包信息,而不是默认的详细或摘要格式。这对于脚本处理或数据提取特别有用,因为它允许用户直接获取特定字段的值,而不需要解析复杂的输出格式。

-e udp.srcport

:这个选项指定了tshark应该提取并显示的字段。在这个例子中,它指定了提取UDP数据包的源端口号(udp.srcport)。-e选项后面可以跟任何Wireshark可以识别的协议字段名,以指定要提取哪些信息。

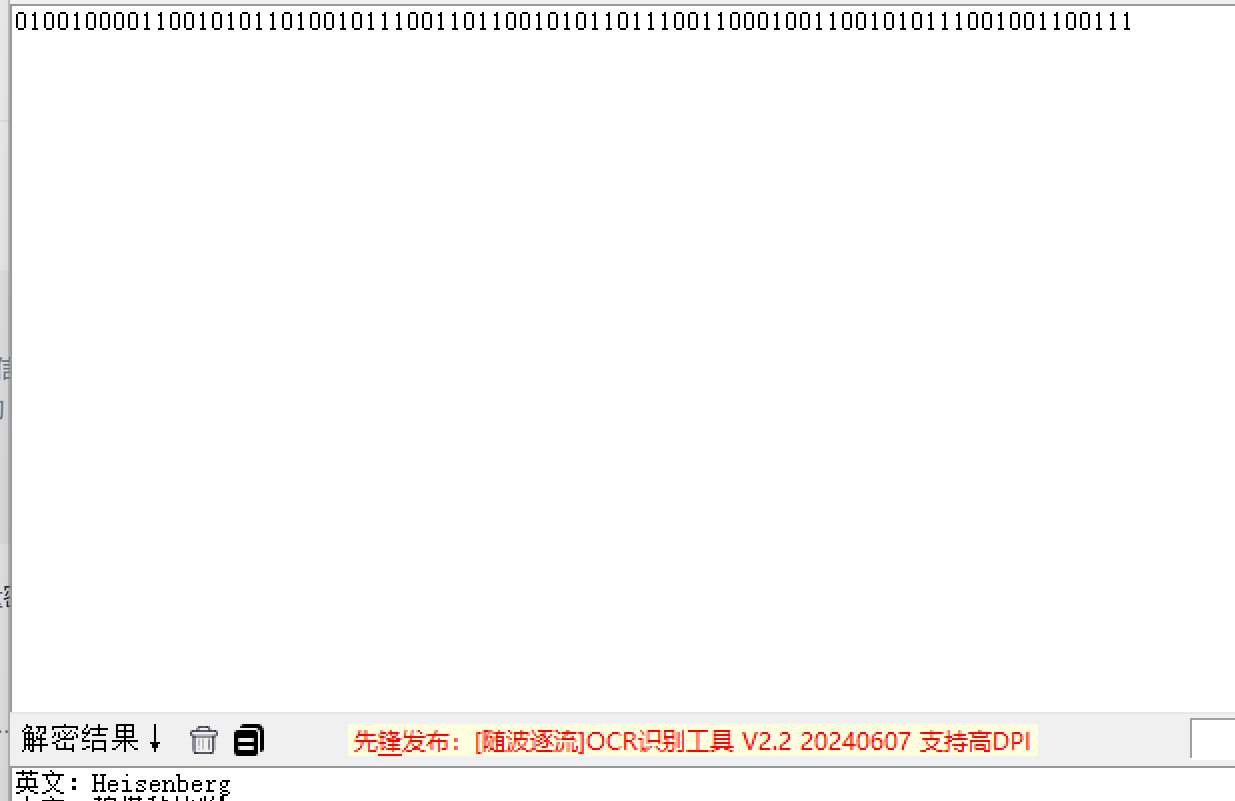
拿到二进制序列,尝试二进制转ASCII:

10110111100110101001011010001100100110101001000110011101100110101000110110011000

没有转出来,尝试倒序,01互换等等

01互换后转ASCII,拿到flag
相关推荐
hengdonghui17 小时前
Writeup 4 Bugku - USB 流量截取
wireshark·ctf·流量分析·misc(杂项)
hengdonghui1 天前
Writeup 4 GFCTF 2021 Baby_Web
web·ctf·变量覆盖·路径穿越·php 代码审计
kingx31 天前
Bugku 逆向 MatrixHunter:黑盒 oracle + GF(2) 消元出唯一解
网络安全·矩阵·逆向·ctf
kingx33 天前
Bugku 3122 谷歌小恐龙题解:纯离线逆向 Vault 的 AES-GCM 加密资源(附 Python 解密器)
java·逆向·ctf·bugku·aes-gcm
kingx33 天前
Bugku 326 Baby-heap1 题解:glibc 2.23 堆溢出到 FSOP 劫持 _IO_list_all(附完整 exp)
pwn·ctf·glibc·堆溢出·fsop
hengdonghui4 天前
Writeup 4 0xGame 2021 · command (WEB)
web·ctf·rce(远程代码执行)
0xBADCODE4 天前
2026 强网杯 Web 题 cwp · 全链路复盘
前端·安全·web安全·网络安全·系统安全·ctf
kingx37 天前
Bugku WEB 题解总集:文件包含 / SQLi / 反序列化 / SSTI / 反爬 / 组件漏洞
web安全·网络安全·ctf·bugku
kingx37 天前
Bugku Reverse 与 Android 题解总集:APK / native / PE / IPA
android·逆向·ctf·bugku
hengdonghui12 天前
Writeup 4 NUAACTF 2020 Wireshark 流量分析题
wireshark·ctf·misc·流量分析