端口隔离配置
端口隔离简介
为了实现报文之间的二层隔离,可以将不同的端口加入不同的VLAN,但会浪费有限的VLAN资源。采用端口隔离特性,可以实现同一VLAN内端口之间的隔离。
设备支持以下方式进行端口隔离:
- 基于隔离组的端口隔离。将端口加入到隔离组中,就可以实现隔离组内端口之间二层数据的隔离。该方式的端口隔离与端口所属的VLAN无关,隔离组内的端口和隔离组外属于同一VLAN的端口二层流量双向互通。该方式可以实现隔离组内所有端口之间二层数据的隔离,且对加入隔离组的端口数量没有限制,但设备只能支持一个隔离组,由系统自动创建,用户不可删除该隔离组或创建其他的隔离组。
- 基于VLAN的端口隔离。在同一VLAN内,将不同的端口配置为端口隔离,就可以实现同一VLAN内部分端口之间二层数据的隔离。该方式的端口隔离,仅隔离该VLAN内配置的隔离端口之间的二层流量。该方式最大支持在16个任意VLAN中配置基于VLAN的端口隔离,在每个VLAN中,配置为端口隔离的端口之间,都是相互隔离的。
- 基于端口组VLAN的端口隔离。在同一VLAN内,将不同的端口加入到不同的"端口组VLAN"中,就可以实现不同"端口组VLAN"之间二层数据的隔离,而相同"端口组VLAN"内所有端口二层流量双向互通。
需要注意的是,基于隔离组的端口隔离功能和基于端口组VLAN的端口隔离功能互斥,不能同时配置。端口隔离功能为用户提供了更安全、更灵活的组网方案。
A配置基于隔离组的端口隔离
拓扑图
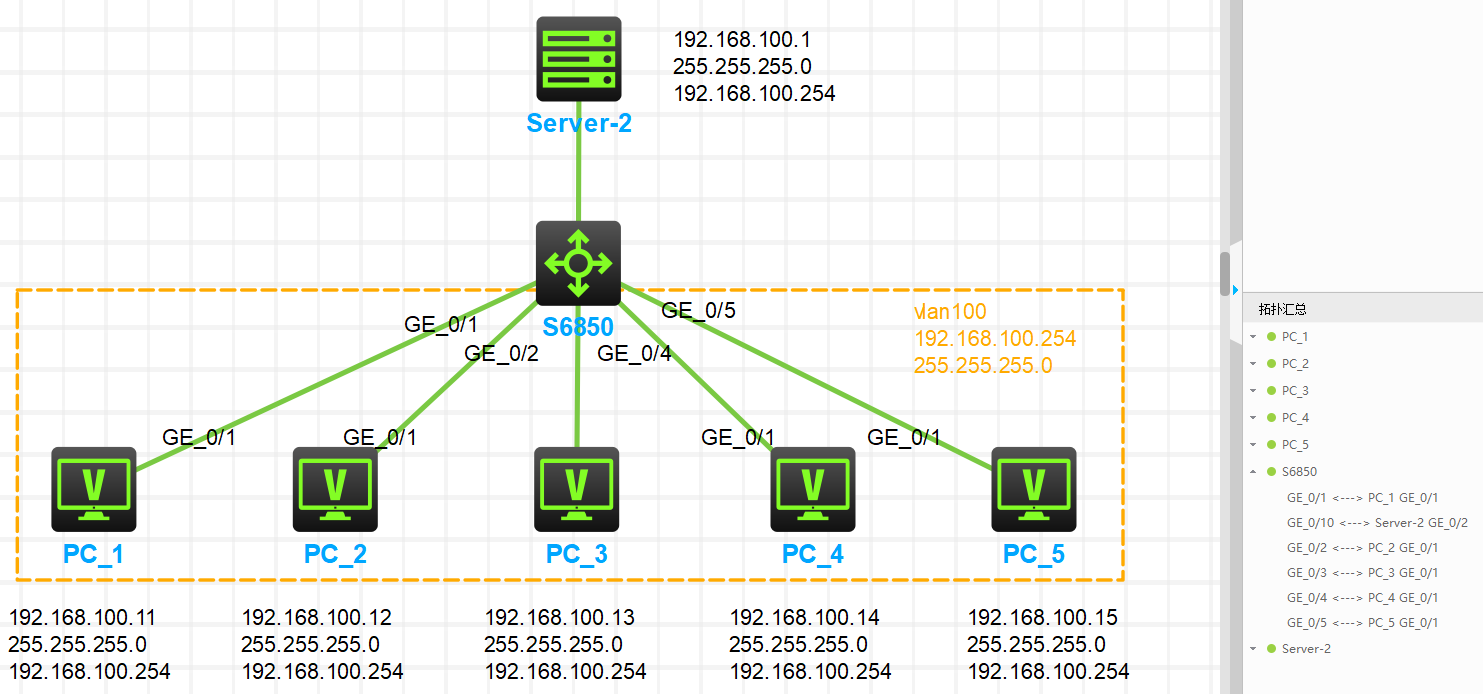
基本配置
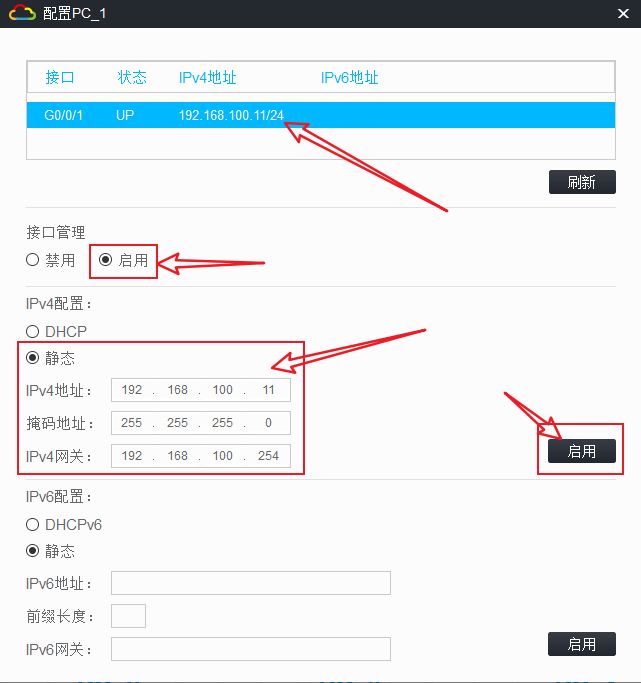
- 配置PC和Server-2的ip、掩码、网关
以PC_1为例:
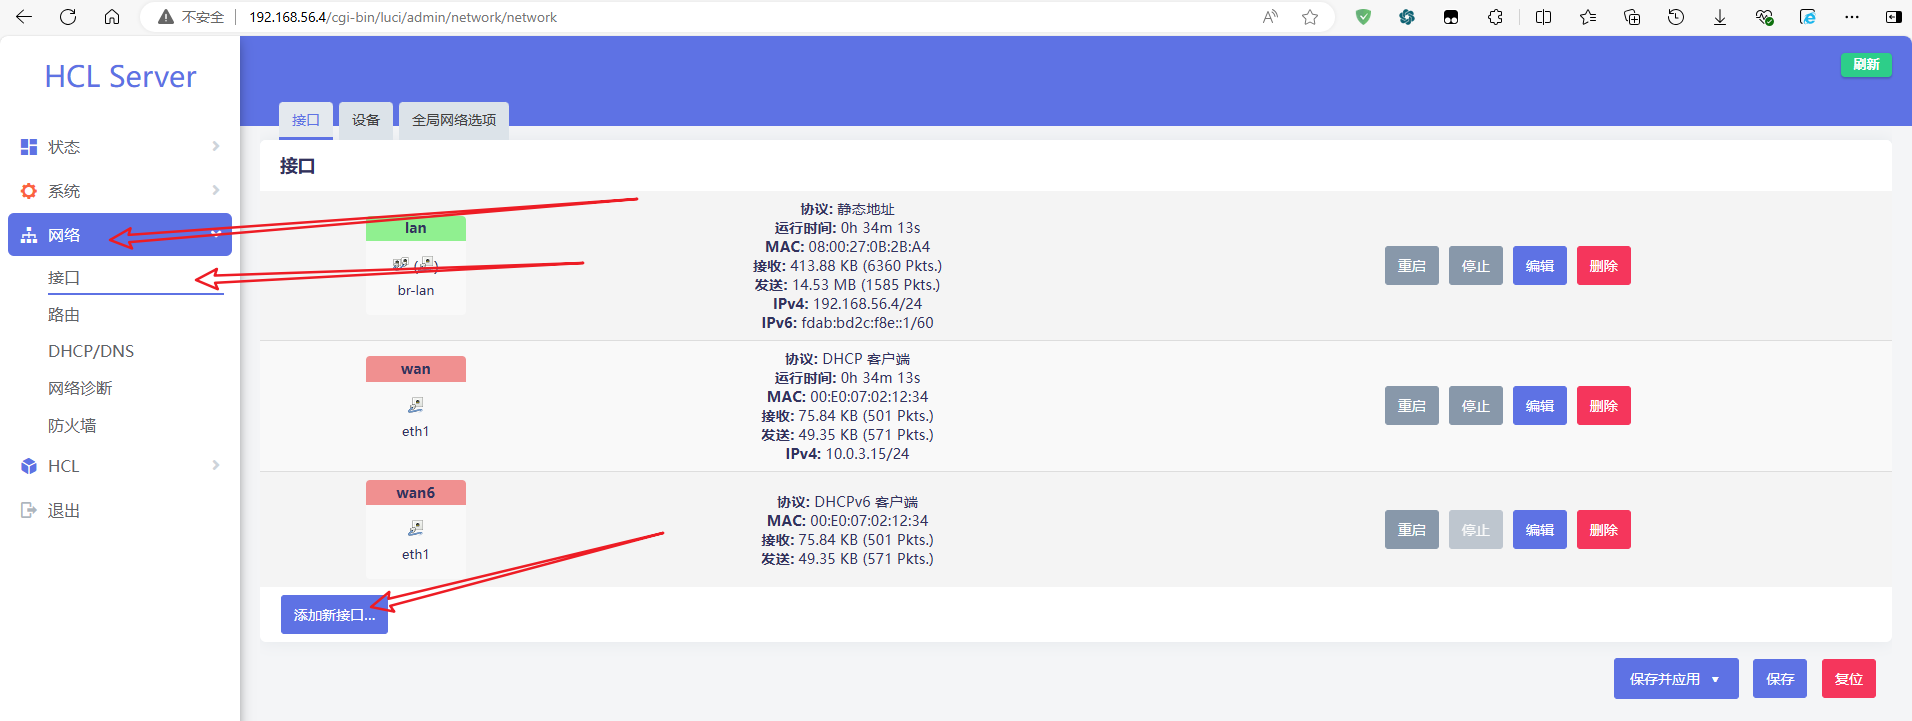
配置Server-2的ip、掩码、网关
配置网络接口,添加一个新的接口
选择静态地址 ,注意该设备选择连接交换机的端口eth3
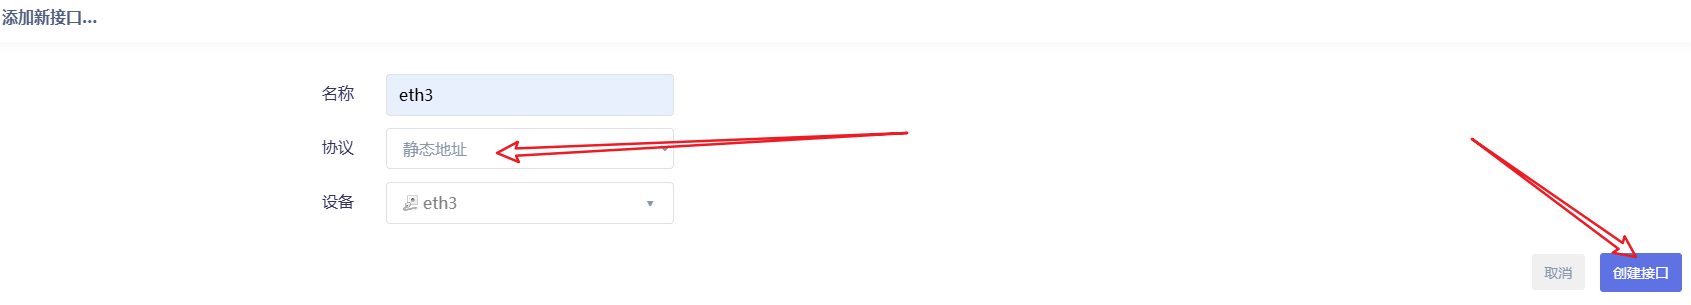
填写ip地址、子网掩码、ip网关
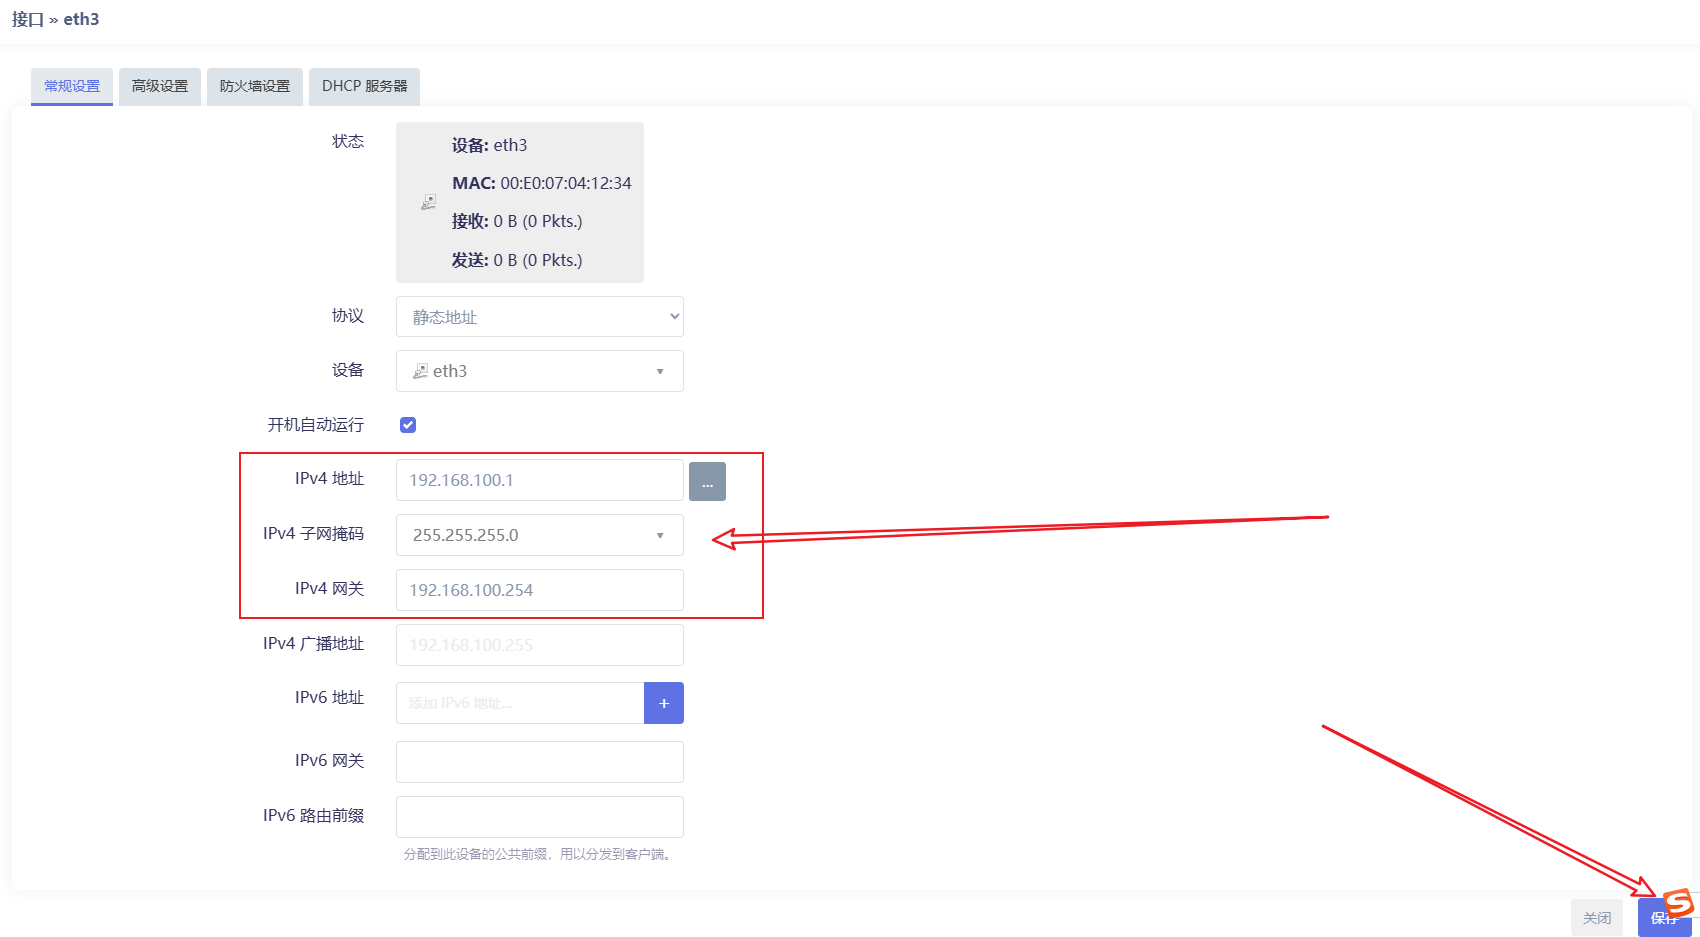
保存并应用
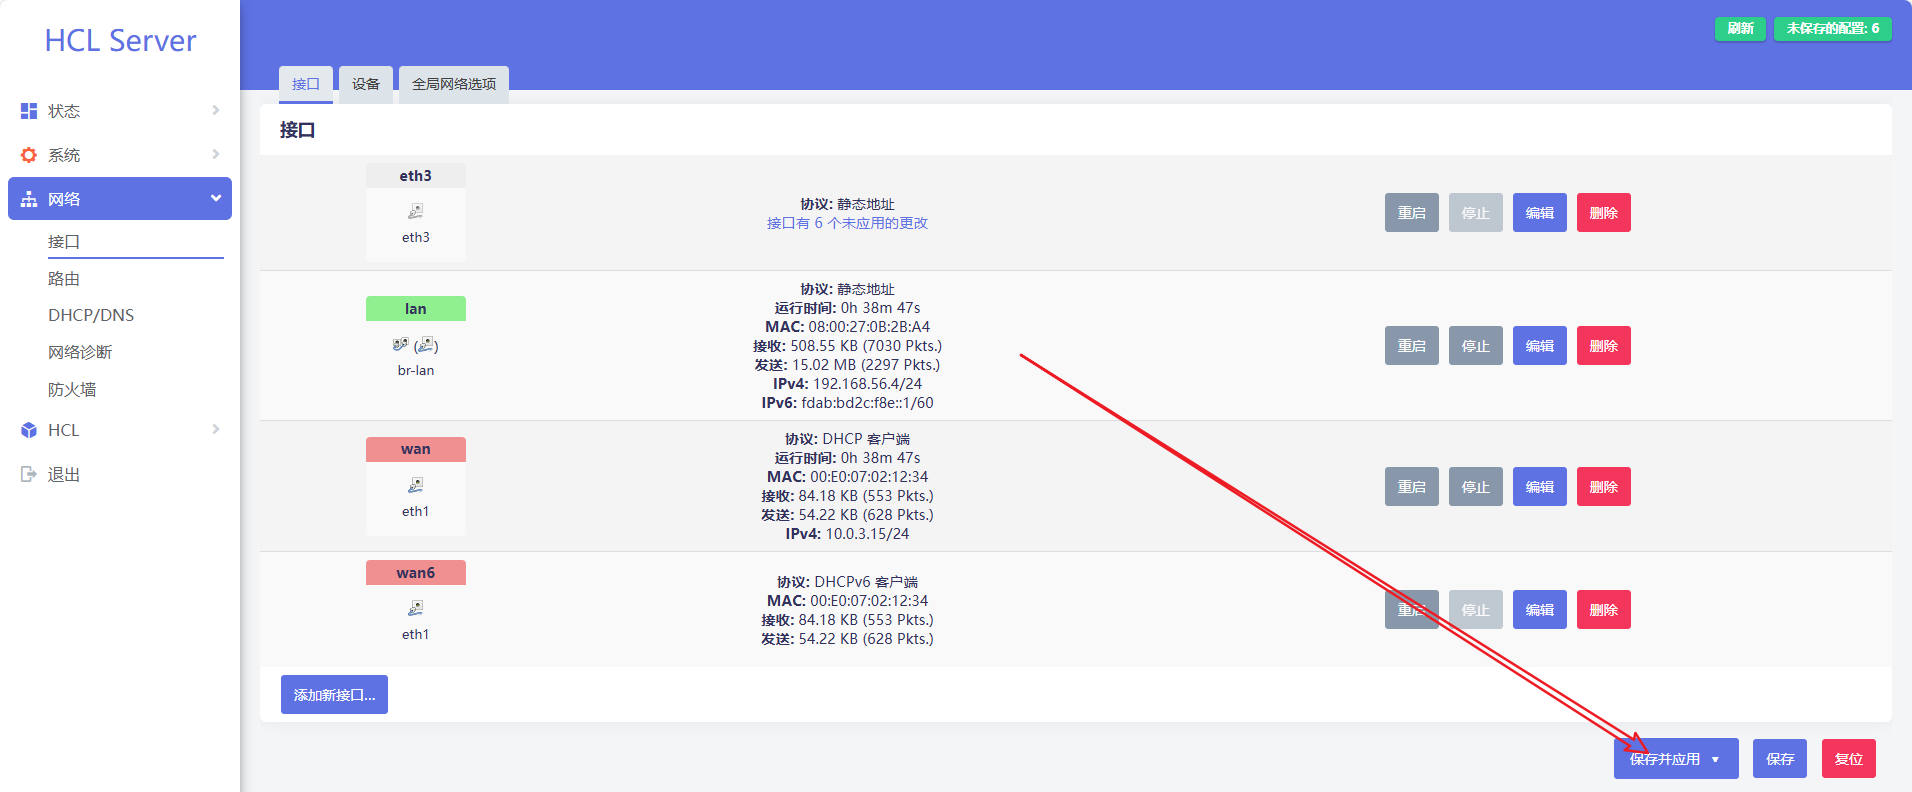
应用成功
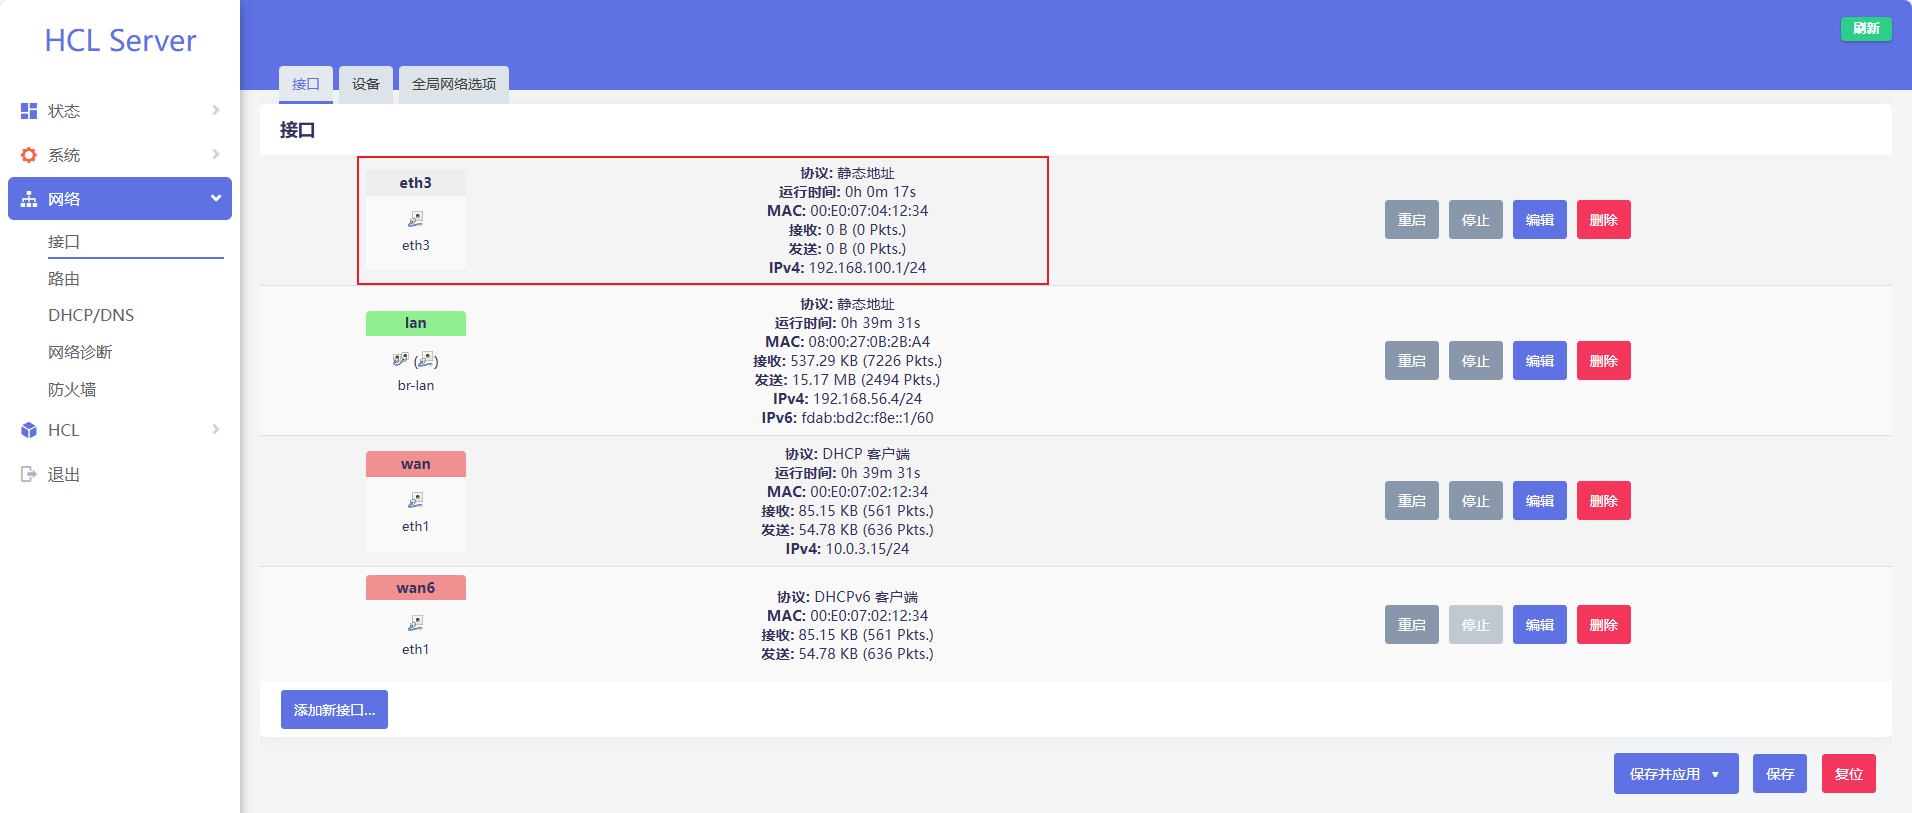
使用交换机配置网关
shell
[H3C]int g1/0/10 #进入连接Server-2的端口
[H3C-GigabitEthernet1/0/10]port access vlan 100 #划分给vlan100
[H3C-GigabitEthernet1/0/10]quit
[H3C]
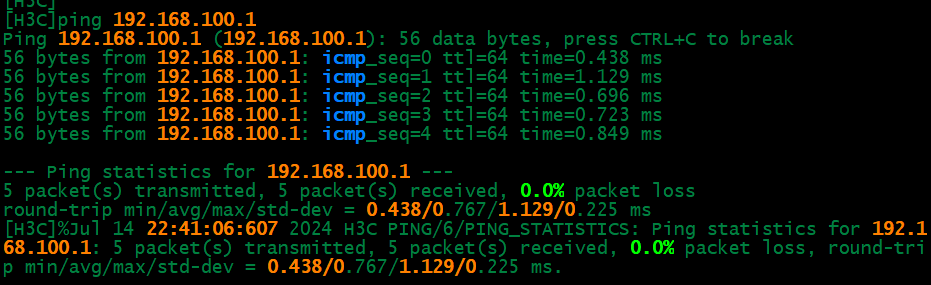
测试链路
- 交换机的基本配置:
shell
<H3C>sys
System View: return to User View with Ctrl+Z.
[H3C]vlan 100 #创建vlan100
[H3C-vlan100]int vlan 100 #配置vlan100接口
[H3C-Vlan-interface100]ip address 192.168.100.254 255.255.255.0 #给vlan100配置ip网关
[H3C-Vlan-interface100]quit
[H3C]int range g1/0/1 to g1/0/5 #批量配置1-5口
[H3C-if-range]port access vlan 100 #只允许vlan100通过
[H3C-if-range]%Jul 14 22:07:47:094 2024 H3C IFNET/3/PHY_UPDOWN: Physical state on the interface Vlan-interface100 changed to up.
%Jul 14 22:07:47:094 2024 H3C IFNET/5/LINK_UPDOWN: Line protocol state on the interface Vlan-interface100 changed to up.

[H3C-if-range]dis this #查看当前配置
#
interface GigabitEthernet1/0/1
 port link-mode bridge
 port access vlan 100
 combo enable fiber
#
return
[H3C-if-range]quit
[H3C]
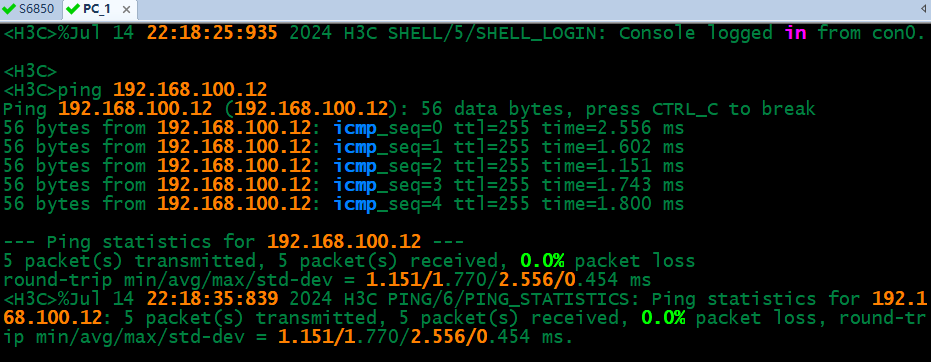
当前状态下PC直接可以互相通信,例如PC_1可以ping通PC_2:
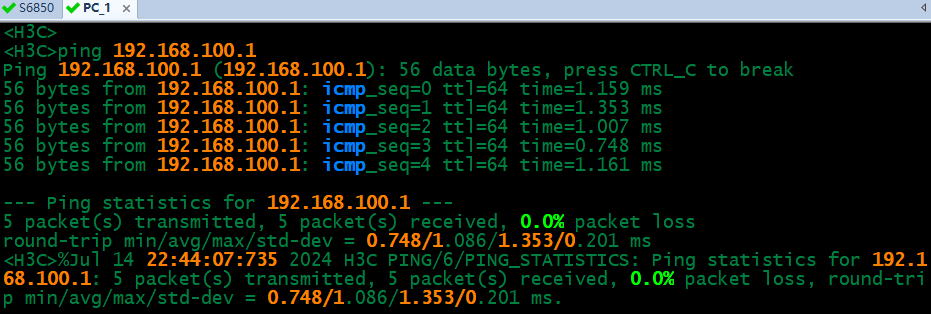
也可以与Server-2进行通信
配置端口隔离
- 将g1/0/1到g1/0/5口划分在同一个隔离组中,使PC直接不能直接通信。
shell
[H3C]port-isolate group 3 #创建隔离组3
[H3C]
[H3C]int range g1/0/1 to g1/0/5 #批量配置1-5口
[H3C-if-range]port-isolate enable group 3 #启用隔离组3
[H3C-if-range]dis this #查看当前配置
#
interface GigabitEthernet1/0/1
 port link-mode bridge
 port access vlan 100
 combo enable fiber
 port-isolate enable group 3
#
return
[H3C-if-range]quit
[H3C]
当前状态下PC直接不能直接通信,但PC可以与Server-2进行通宵。例如PC_1不能ping通PC_2,但可以ping通Server-2。
由于H3C Cloud Lab软件不支持端口隔离,所以Ping测PC_1和PC_2还是互通的。
查看隔离配置
shell
dis port-isolate group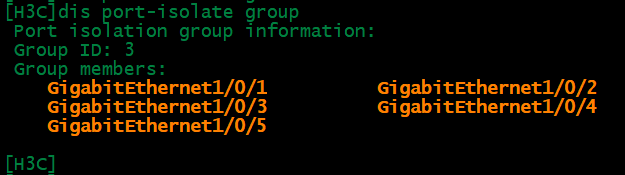
由于H3C Cloud Lab软件不支持端口隔离以下内容不再进行模拟
B配置基于VLAN的端口隔离
将端口加入VLAN隔离组
| 操作 | 命令 | 说明 |
|---|---|---|
| 进入系统视图 | system-view | - |
| 进入VLAN接口视图 | vlan vlan-id | - |
| 配置基于VLAN的端口隔离 | vlan-isolate port interface-type interface-number**1 to *interface-type interface-number\*\*2* | 必选缺省情况下,VLAN内没有配置任何端口隔离 |
C配置基于端口组VLAN的端口隔离
将端口加入端口组VLAN(方式一)
| 操作 | 命令 | 说明 |
|---|---|---|
| 进入系统视图 | system-view | - |
| 创建端口组VLAN | port-group-vlan { port-group-vlan-id1 to *port-group-vlan-id2* | all } | 必选设备最多支持端口组VLAN的个数和设备实际的端口数保持一致缺省情况下,系统只有一个缺省端口组VLAN 1 |
| 将指定端口加入到端口组VLAN中 | port-group-vlan port-group-vlan-id interface-list | 必选缺省情况下,所有端口都属于端口组VLAN 1 |
将端口加入端口组VLAN(方式二)
| 操作 | 命令 | 说明 |
|---|---|---|
| 进入系统视图 | system-view | - |
| 创建端口组VLAN | port-group-vlan { port-group-vlan-id1 to *port-group-vlan-id2* | all } | 必选设备最多支持端口组VLAN的个数和设备实际的端口数保持一致缺省情况下,系统只有一个缺省端口组VLAN 1 |
| 进入以太网端口视图 | interface interface-type interface-number | 必选在二层以太网端口视图下执行该命令,则该配置只在当前端口生效 |
| 将当前以太网端口加入到指定端口组VLAN中 | port-group-vlan { port-group-vlan-id1 to *port-group-vlan-id2* | all } | 必选缺省情况下,当前端口属于端口组VLAN 1 |