对于正处于业务快速发展阶段的企业,特别是大型央国企而言,日常的安全部署和运营管理往往横跨多家子公司,所面临的挑战不言而喻。尤其是在面对当前常态化的大型攻防演练任务时,难度更是呈"几何级数"上升:
合规难
众多子公司的网络安全运营都需要满足上级单位的监管要求;
成本高
基于成本限制和人员能力问题,子公司较难建立起有效的防护体系与安全运营人员梯队;
漏洞多
守护力量薄弱的子公司往往成为黑客进入集团内网的突破口;
响应慢
面对突发的系统/应用漏洞时或入侵事件,难以及时响应。
大型企业的安全建设与运营,不仅需要打通从总部到子公司的全面安全通道,形成构建贯穿业务流程的有效防护,更需要实现及时有效的联动处置,应对严峻的安全安全挑战,并顺利完成大型攻防演练等重要任务。
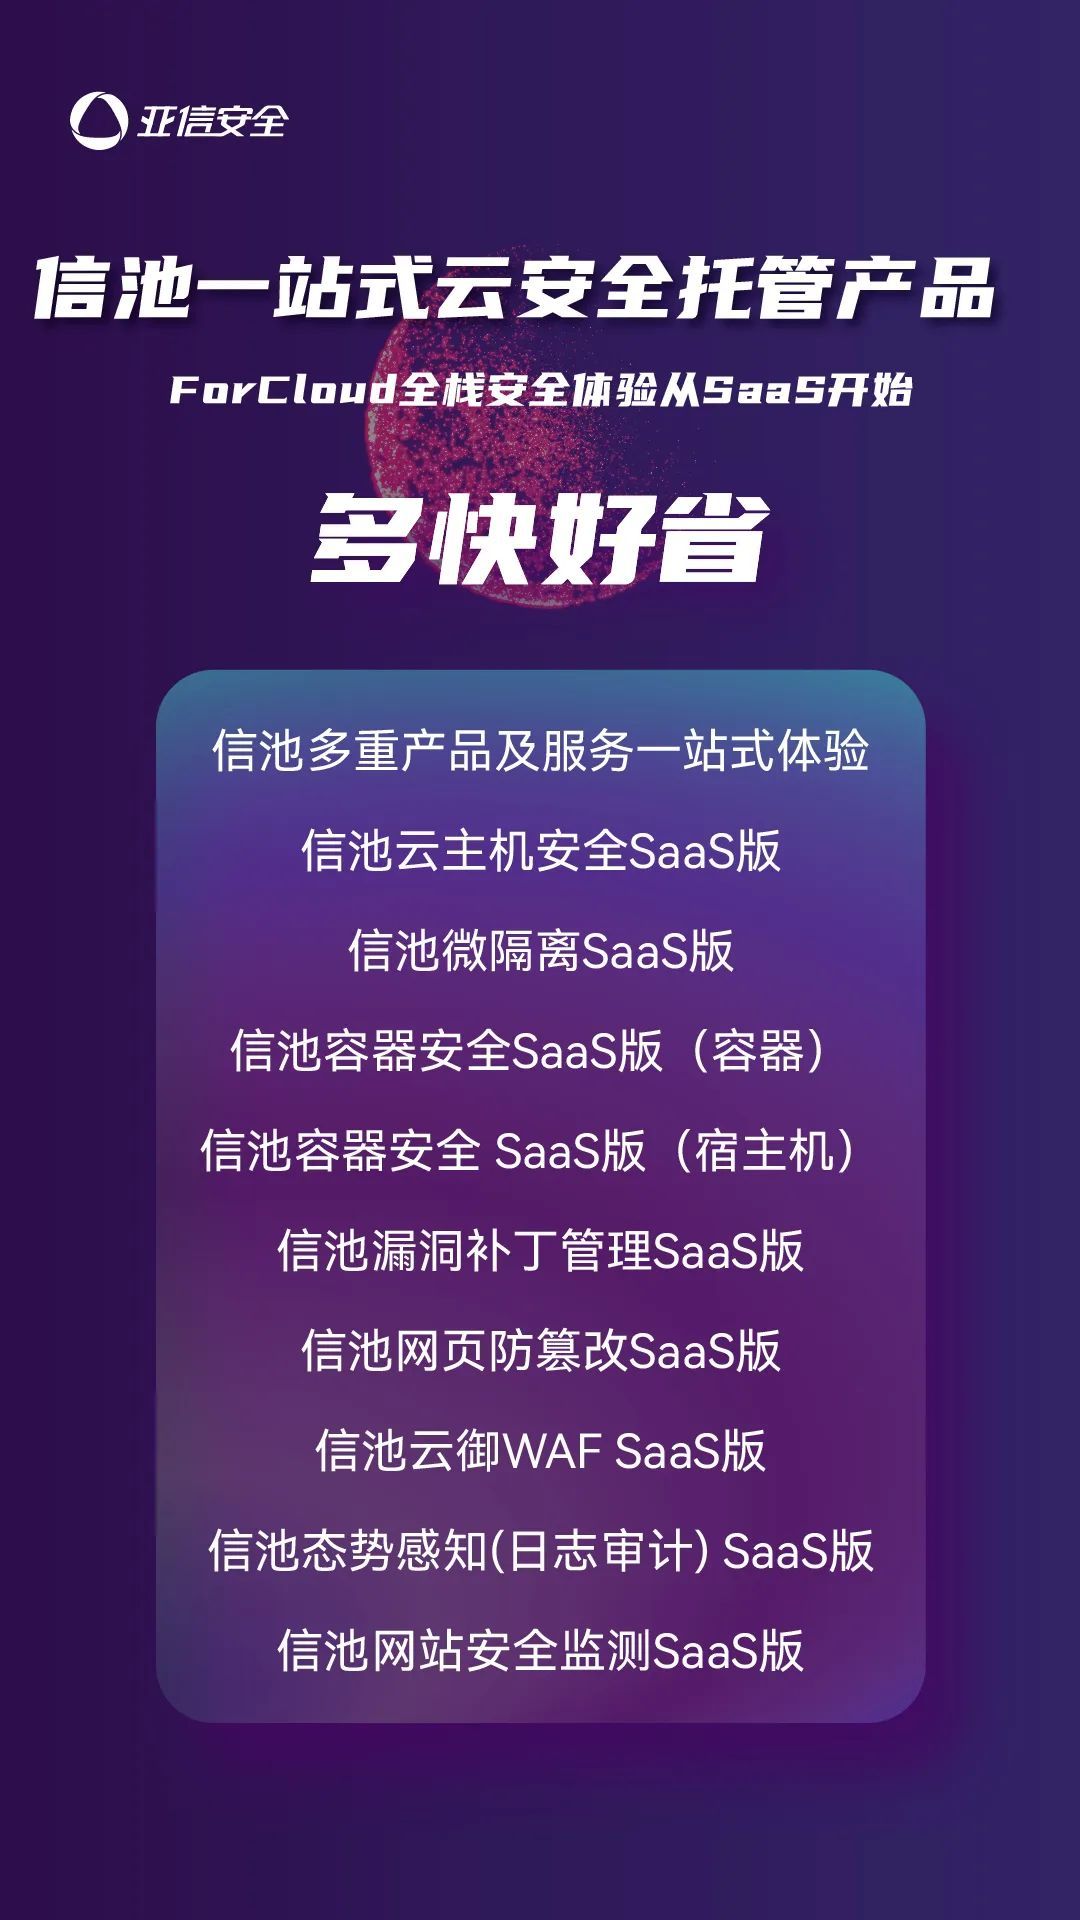
为此,亚信安全基于多年服务于央国企等大型行业用户的丰富经验,以ForCloud全栈安全能力为基础,加持云托管SaaS服务,形成了能应战更能赢战的亚信安全信池一站式云安全托管产品,实现全面、连贯、高效地安全防御与运营。
体验ForCloud全栈安全 从云托管开始
信池一站式云安全托管产品,正式开启限时体验活动!
紧随业务需求,聚焦三大应用场景,让用户免费体验全能高效的安全防护与运营,满足日常安全需求,更能在攻防博弈间步步为营。
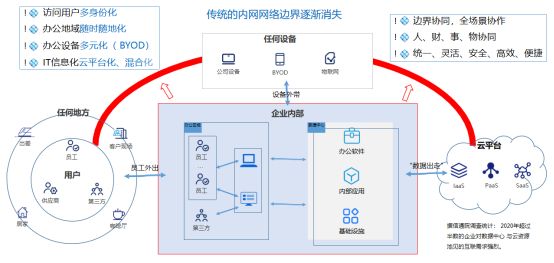
场景一: 云端零信任接入,快速收敛互联网资产暴露面
互联网资产暴露面问题复杂。企业用户的多云环境,网络边界模糊,以及部分应收敛至内网的应用,为满足移动端随时办公的需求,将应用端口暴露在互联网侧等等。试想,若其中OA系统爆发0day漏洞,那么对于用户系统运作、业务运行将造成非常严重的影响。
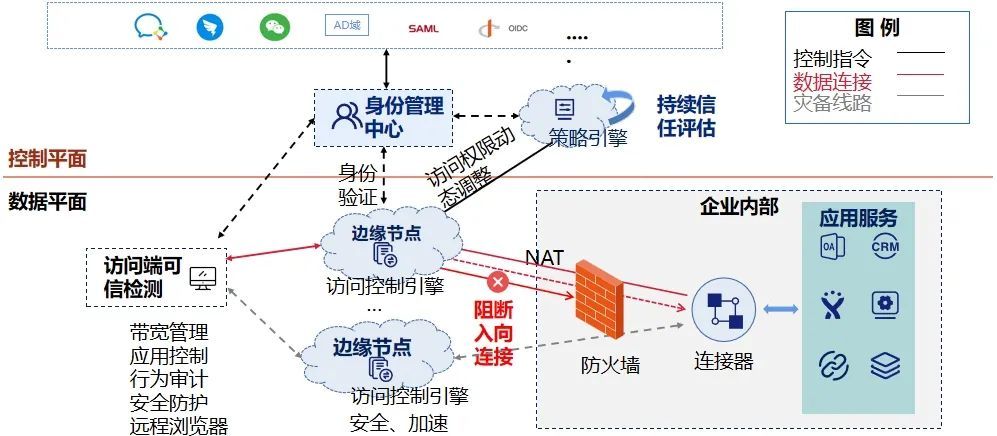
信池一站式云安全托管产品,以SaaS化模式为客户快速接入云端零信任,实现了:
-
在应用系统存在0/Nday等漏洞的同时,有效保障业务安全和稳定运行,收敛资产暴露面
-
在不改变客户架构的前提下,实现所有系统的统一权限管理,企业员工快速接入
-
企业员工能随时随地远程安全办公
-
身份认证环节简单,用户使用习惯改变小
场景二:云上安全托管有效构建纵深防护体系
安全防护难统一。对于大型企业而言,在攻防演练等任务期间,主要防护体系集中部署在集团总部,其下属子公司缺乏整体性的防护,容易成为攻击队重点突破对象。此外,一些集团与子公司之间存在专线,一旦攻击队从子公司入侵成功,则可突破内网防护,横向平移入侵到集团客户。
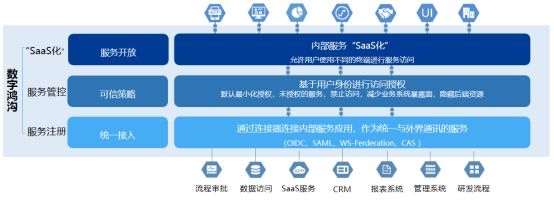
信池云托管产品,无需用户改造网络、适配兼容等繁杂程序,即可快速接入,立即使用。一方面可以全面地感知攻击者的行为,另一方面,可以全方面地监测网络流量,并结合精细化隔离与防护策略管理,阻止攻击者借助子公司作为跳板横向平移。信池有效地降低包括子公司在内的攻击面,提升自身内网整体纵深防御能力。
场景三: 安全专家线上支撑
专业安全人员缺乏问题。无论是日常安全运维还是大型攻防演练和重保任务期间,企业侧专业安全运维人员,面对复杂的安全问题和严峻的任务考验,需要安全专家进行技术支撑,实现成本与效益双提升。
信池云托管产品的云上安全专家,可根据客户的需求订制安全加固策略,构建纵深安全防护体系,同时结合线上技术支撑,企业整体安全成本立省。