未授权访问漏洞(非重点 下)

11.Ldap

1.在 fofa 使用 port="389" 获取资源

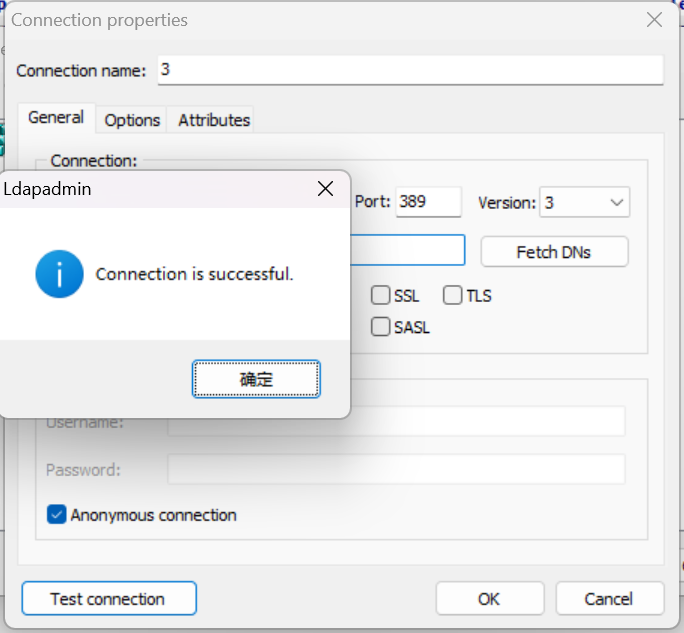
2.启动工具测试是否存在未授权 LDAP 服务
12.VNC

1.在 fofa 使用 (port="5900")&&(is_honeypot=false && is_fraud=false) 获取资源

2.使用 msfconsole 命令检验是否未授权,爆破密码

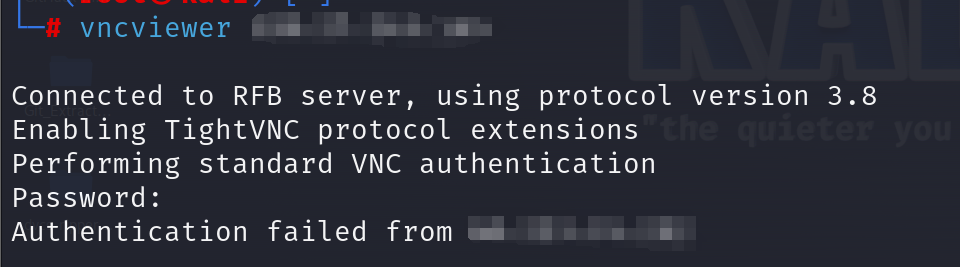
3.使用 vncviewer ipaddress 命令连接
13.Dubbo

1.在 fofa 使用 (app="APACHE-dubbo")&&(is_honeypot=false && is_fraud=false) 获取资产

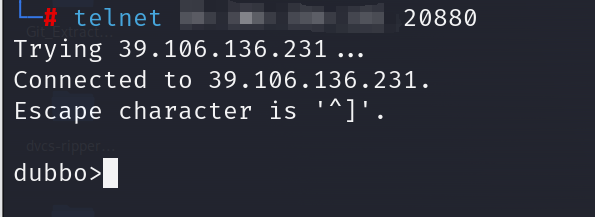
2.使用 telnet IP port 检测链接,切记回车
14.NSF 共享目录

1.在 fofa 使用 "nfs" 获取资产

2.漏洞复现

安装nfs客户端:apt install nfs-common

查看nfs服务器上的共享目录:showmount-e 192.168.126.130

挂载相应共享目录到本地:mount -t nfs 192.168.126.130:/grdata /mnt

卸载目录:umount /mnt

此漏洞本人 fofa 有限资产内未找到

15.Druid

1.在 fofa 使用 title="Druid Stat Index" 获取资产

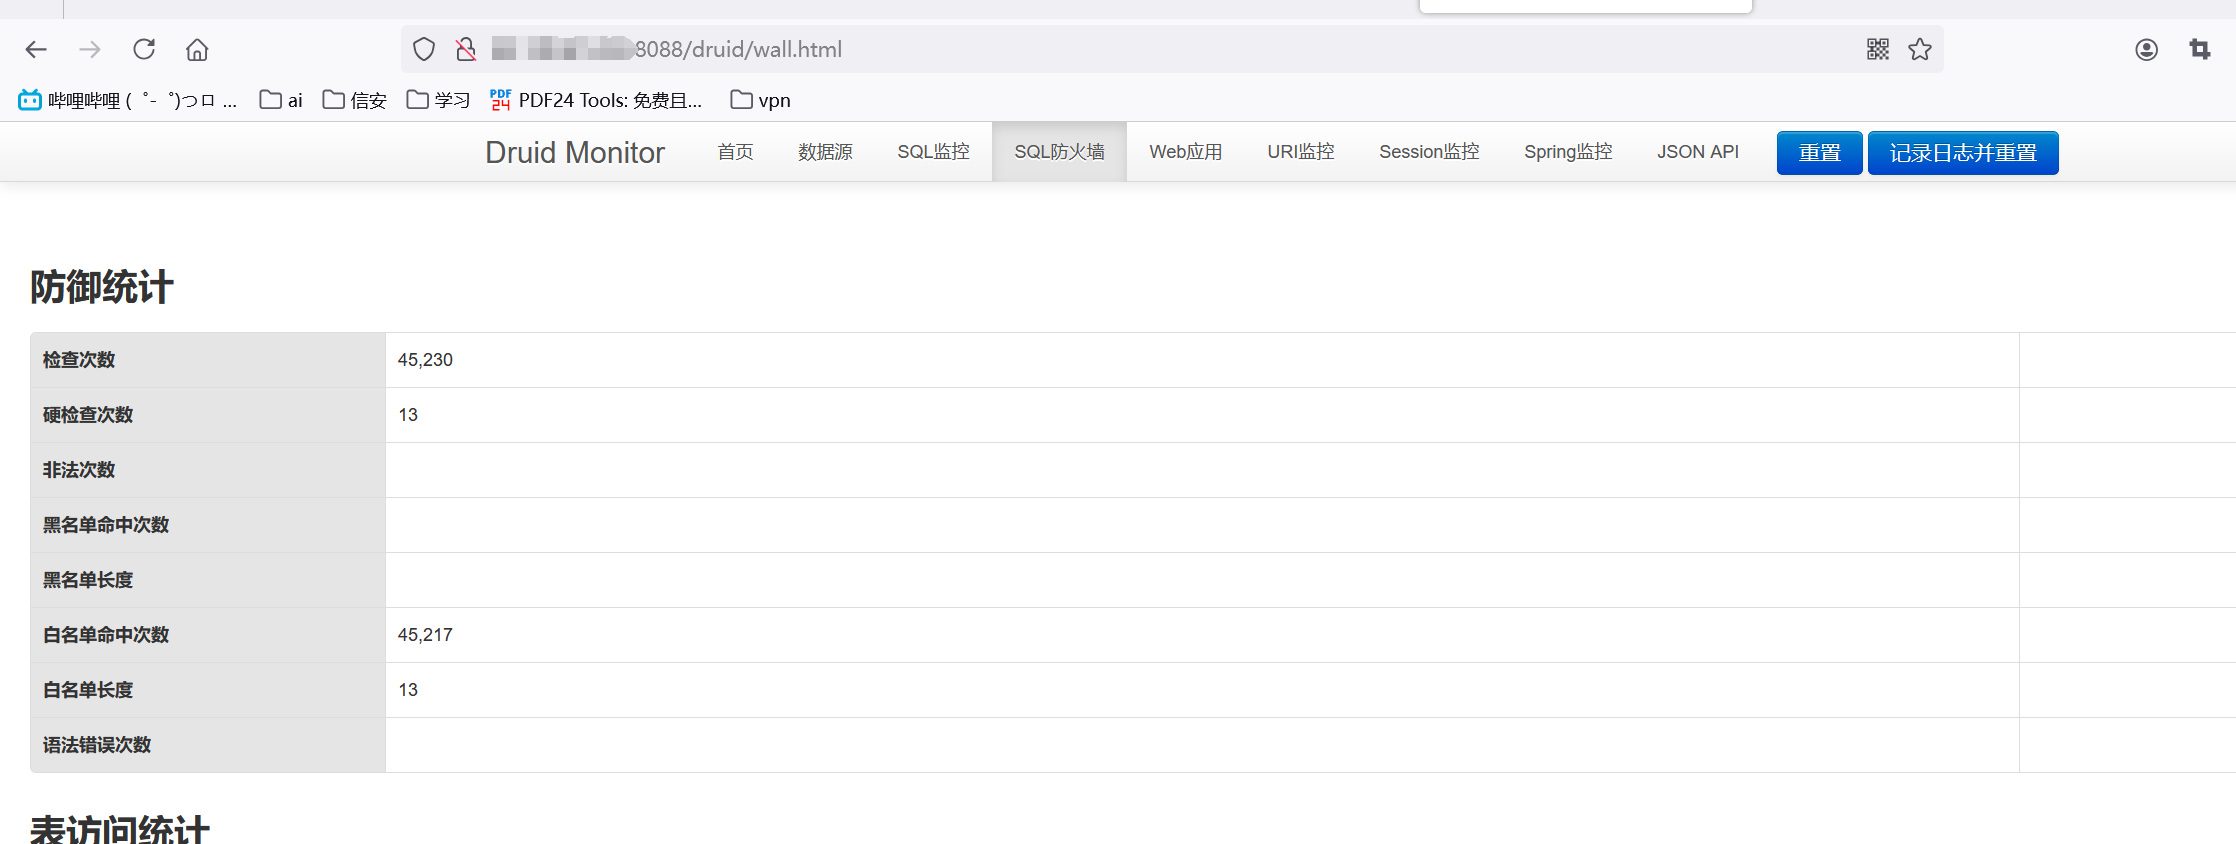
2.直接访问,无登录即可查看代表存在漏洞
相关推荐
宝哥网络砖家6 小时前
软路由品牌推荐先看设备站在哪一层
网络·软路由·routeros
时间的拾荒人6 小时前
Linux 系统命令与网络、磁盘、日志监控(下篇):性能原理与优化
linux·运维·网络
nice_lcj5209 小时前
【从零理解计算机网络 · 13】DNS 解析全流程:域名怎么变成 IP,慢在哪
网络·计算机网络·面试·dns·域名解析·cname·ttl
张张123y17 小时前
个人助手型 Agent 的六个工程细节:Hermes 与 OpenClaw 的审批、委派、上下文与调度
网络·人工智能·开源·后端开发·ai agent
山东科恩光电17 小时前
安全触边在自动化停车场道闸防夹伤保护中的选型安装与日常维护
安全
nice_lcj52018 小时前
【从零理解计算机网络 · 15】完整串联:一次请求的全旅程,以及那道经典面试题
网络·计算机网络·http·面试·tcp·总结·网络排查
光电笑映1 天前
TCP 为什么可靠?从三次握手、滑动窗口到拥塞控制全面拆解(下)
linux·网络·网络协议·tcp
aifannihao1 天前
ß 大写变 SS:用 Python 算清 Ruby2Shell 的缓冲区账本
python·安全·标准库·缓冲区溢出·字符串编码
如夏倾城1 天前
入侵检测系统(IDS)原理、部署模式与 IPS/防火墙对比
大数据·网络·人工智能·网络安全·云原生·架构·kubernetes
LabVIEW开发1 天前
LabVIEW 用 25 ns 精度捕捉赛车发动机共振
网络·labview·labview知识·labview功能·labview程序