审计发现 FBI 的数据存储管理存在重大漏洞

据The Hacker News消息,美国司法部监察长办公室 (OIG) 的一项审计发现, FBI 在库存管理和处置涉及机密数据的电子存储媒体方面存在"重大漏洞"。

OIG 的审计显示,FBI 对包含敏感但未分类 (SBU) 、存储机密国家安全信息 (NSI) 的电子介质库存管理存在三大主要问题:

  • 一旦电子存储介质(例如内部硬盘驱动器和 U 盘)从较大的设备中提取出来,FBI 就无法充分进行追踪,增加了这些介质丢失或被盗的风险。
  • FBI 未能始终如一地使用适当的保密级别(例如,机密、最高机密)标记电子存储介质,可能导致敏感信息处理不当或未经授权的访问。
  • 销毁文件的设施物理安全性不足,包括内部访问控制不足、等待销毁的媒体存储不安全以及监控摄像头无法正常工作,所有这些都增加了机密信息泄露的风险。
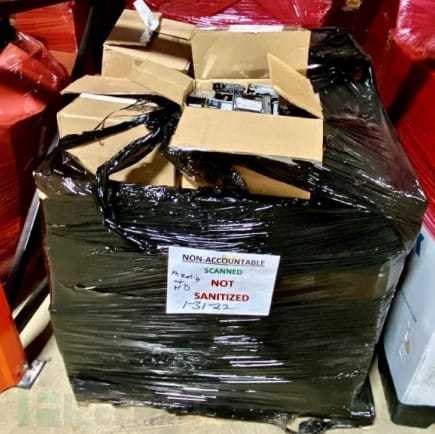
FBI 设施中暴露的存储设备托盘

FBI 已经承认了这些问题,表示正在制定一项名为"机密和敏感电子设备的物理控制和销毁以及材料政策指令"的新指令,并根据 OIG 的建议实施纠正措施,包括:

  • 修订程序以确保所有包含敏感或机密信息的电子存储介质(包括从预定销毁的计算机中提取的硬盘驱动器)都得到适当的说明、跟踪、及时清理和销毁。
  • 根据适用的政策和指南,实施控制措施,确保其电子存储介质标有适当的 NSI 分类级别标记。
  • 加强对设施中电子存储介质的物理安全的控制和实践,以防止丢失或被盗。

此外,FBI表示正在安装一种保护性"笼子",用作文件的存储点,这些文件将被视频监控全方位覆盖。
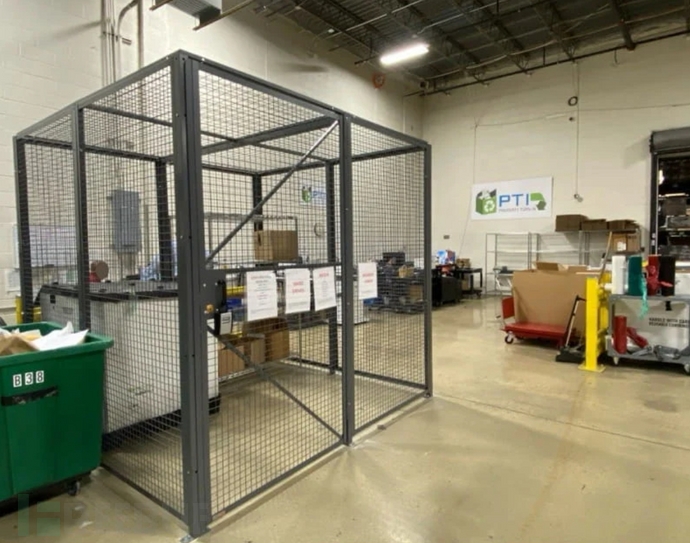
FBI 存储设施中使用的保护性铁笼

OIG 希望 FBI 在 90 天内落实相应的整改。

参考来源:

https://www.bleepingcomputer.com/news/security/audit-finds-notable-security-gaps-in-fbis-storage-media-management/

相关推荐
砚凝霜2 小时前
保姆级 | CTF 命令执行 system($_POST[‘a‘]):直接传系统命令拿 flag(对比 eval)
web安全·网络安全
Ruiery2 小时前
Linux 6.6内核内存管理深度解析(十八):KASLR 内核地址空间随机化
linux·运维·服务器·安全
mennekes5 小时前
临时用电线路标识:插头颜色、钟面标识配套规范
运维·网络·科技·安全·制造
是真的小外套8 小时前
网络安全实战第7期:Hydra爆破SSH实战
安全·web安全·ssh
jimmyleeee10 小时前
Agent安全之七:当智能体之间开始“互相信任”------深入理解 OWASP ASI07 不安全的智能体间通信
人工智能·安全
卓豪终端管理10 小时前
终端零信任落地实践:应用控制与权限管理的五层管控体系
安全·web安全
深蓝AI10 小时前
一个版本号失守:Claude Code 2.1.313 扩展后门事件,开发者机器如何变成别人的 SSH 入口
安全·程序员
金海星科技10 小时前
从“装摄像头“到“用摄像头管安全“:船舶智能监控的范式变化
安全
jimmyleeee11 小时前
Agent安全之六:(ASI06)记忆与上下文投毒——当 AI 把“昨天的错误”当成“今天的真理”
网络·人工智能·安全
QYR-分析11 小时前
7.0% 年增!新能源汽车 EPB 电机赛道升温,安全执行件的博弈正在底盘上演
安全·汽车