谷歌Mandiant安全团队发出警示,攻击者识别并利用软件零日漏洞的能力日益增强,已成为一项新的、令人忧虑的趋势。在2023年公开报道的138个被积极利用的漏洞中,有97个(占比70.3%)属于0 Day漏洞,这表明大量漏洞在供应商察觉或修复前已被攻击者用于发起攻击。
从2020年至2022年,N Day漏洞与0 Day漏洞的比例相对稳定,约为4:6,但2023年这一比例转变为3:7。谷歌对此进行了解释,指出这并非因为野外被利用的N Day漏洞数量减少,而是由于0 Day漏洞利用的增加以及安全厂商检测技术的提升。
恶意活动的增加以及目标产品的多样化也体现在受主动利用漏洞影响的供应商数量上。2023年,受影响的供应商数量从2022年的44家增加至创纪录的56家,超过了2021年48家的记录。
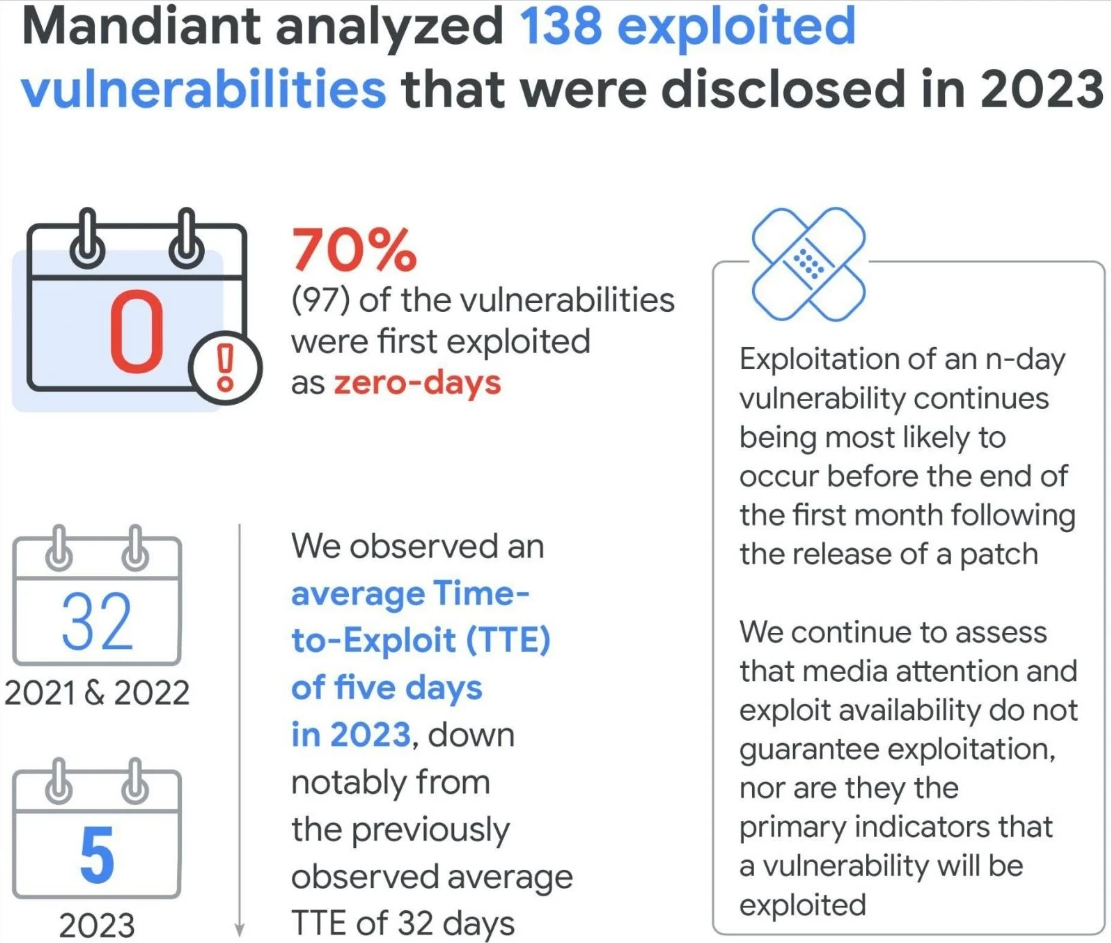
Mandiant的研究结果还揭示了另一个重要趋势:利用新披露漏洞(无论是N Day还是0 Day)所需的时间(TTE)进一步大幅缩短,目前仅为5天。相比之下,2018-2019年的TTE为63天,2021-2022年为32天。这增加了供应商和系统管理员的压力,他们需要在更短的时间内发布补丁、应用缓解措施以确保系统安全。因此,实施网络分段、实时检测和紧急补丁优先级等策略变得尤为重要。
值得注意的是,谷歌认为漏洞利用的公开与TTE之间并无直接关联。2023年,75%的漏洞利用在黑客开始利用之前已被公开,而25%的漏洞则是在黑客利用后才被发布。
报告中引用了两个案例------CVE-2023-28121(WordPress插件)和CVE-2023-27997(Fortinet FortiOS)------来证明公开漏洞与恶意活动之间不存在必然联系。在第一个案例中,漏洞在披露3个月后、概念验证发布10天后开始被利用;在第二个案例中,漏洞在公开后立刻被武器化,但真正的首次利用攻击事件直到4个月后才被记录。

谷歌认为,将TTE与概念验证(PoC)的可用性直接或孤立地联系起来是不充分的。漏洞利用的难度、攻击者的动机、目标的价值以及整体攻击的复杂性都会在TTE中发挥作用。
参考来源:
Google: 70% of exploited flaws disclosed in 2023 were zero-days