点击蓝字
关注我们
CCF Opensource Development Committee
2024年10月12日,CCF开源发展委员会供应链安全工作组(CCF-ODC-OSS)以在线会议方式顺利举行2024年度第二期供应链安全技术研讨会。本次技术研讨会吸引了来自华为、阿里云、中国软件评测中心、复旦大学等高校企业的60余名专家学者和师生。
研讨活动由工作组秘书谈心博士主持,除了"漏洞速递"环节,还邀请了信工所肖扬副研究员和北大陈天宇博士围绕"开源软件供应链漏洞分析与治理"主题带来了两项主题报告。与会人员针对报告内容进行了热烈的研讨交流,进一步促进了国内开源供应链安全技术研讨氛围和人才体系建设。
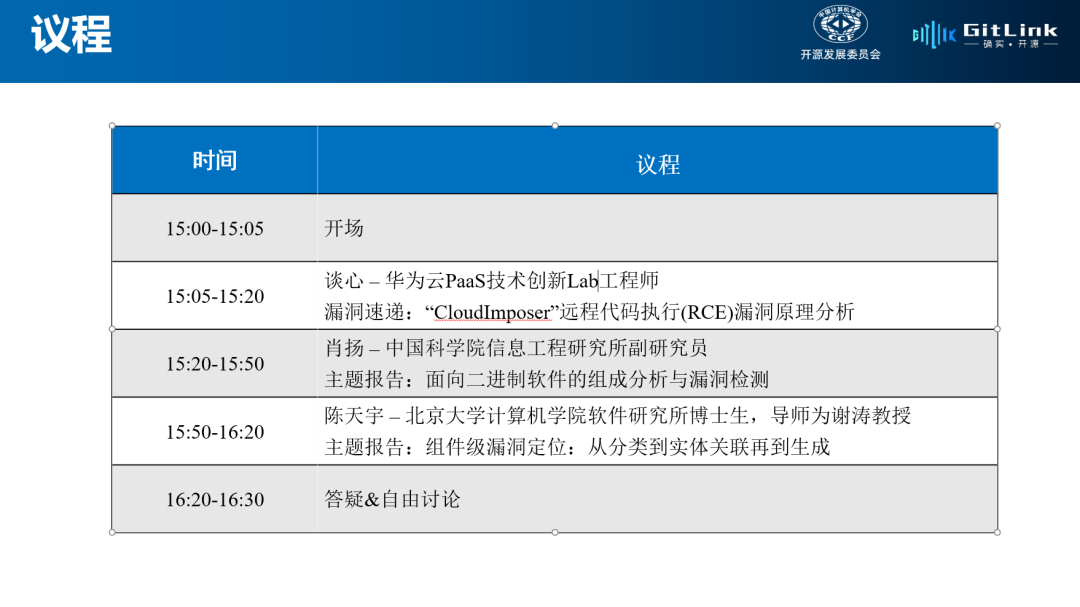
图1 技术研讨会议程
研讨会的第一个议题中,工作组秘书谈心博士带来了"CouldImposer"漏洞的原理分析分享。该漏洞存在于Google云服务中,攻击者可通过Goolge云内部python 三方库安装脚本的不当参数,发动供应链依赖混淆攻击,最终达成远程代码执行的攻击效果。该漏洞影响了Google云服务的上百万台服务器,危害重大。谈心博士深度剖析了该漏洞的原理,并指出供应链依赖混淆攻击依旧真实存在,且对云服务的威胁重大,供应链依赖管理的安全性有待进一步提升。
图2信工所肖扬老师主题演讲
研讨会的第二个议题中,来自信工所的肖扬老师进行了主题为"面向二进制软件的组成分析与漏洞检测"的主题报告。在报告中,肖扬老师系统地介绍了团队在二进制层面制品相似性分析及漏洞检测技术的相关研究成果,综合运用了静态程序分析、符号执行、深度学习等技术,较现有方案取得了显著的提升,令人印象深刻。
图3北大陈天宇博士主题演讲
第三个议题中,来自北大谢涛老师团队的陈天宇博士带来了主题为"组件级漏洞定位:从分类到实体关联再到生成"的主题报告,深入浅出的介绍了两篇发表于软工顶会的两项工作,综合运用了实体识别、大模型等技术,从漏洞描述中提取受影响组件信息,丰富了开源漏洞信息,对供应链开源漏洞治理意义重大。
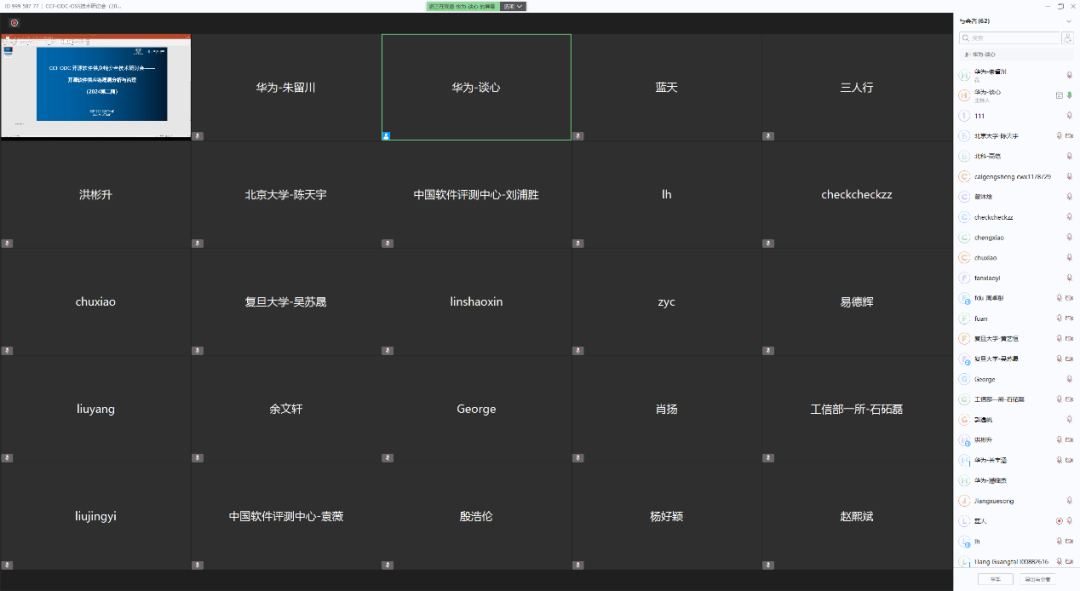
图4线上会议截图
此次研讨会议题内容扎实,交流氛围热烈。未来,CFF-ODC-OSS工作组规划开展更多交流活动,并考虑以线上线下相结合的模式,把交流活动带入高校及企业。有意参与后续交流活动者可联系CCF-ODC-OSS工作组群管理员加群。为方便管理,申请时请备注姓名和单位信息。

CCF ODC
<>
<>
2024 CCF 中国开源大会(CCF ChinaOSC)拟于2024年11月9日至10日在深圳市博林天瑞喜来登酒店召开。
大会报名渠道已开启,欢迎开源领域学术界、企业界、教育界的学者、从业者、师生等前来参会,共见中国开源新征程!
推荐阅读
<>
<>
<>
湾区聚力 开源启智 | 2024 CCF中国开源大会会议通知(第二轮)
<>
大会注册报名二维码及链接:

https://chinaosc.ccf.org.cn/register
点击下方"阅读原文"获得更多资讯