渗透测试-快速获取目标中存在的漏洞(小白版)

《Java代码审计》http://mp.weixin.qq.com/s?__biz=MzkwNjY1Mzc0Nw==&mid=2247484219&idx=1&sn=73564e316a4c9794019f15dd6b3ba9f6&chksm=c0e47a67f793f371e9f6a4fbc06e7929cb1480b7320fae34c32563307df3a28aca49d1a4addd&scene=21#wechat_redirect

《Web安全》http://mp.weixin.qq.com/s?__biz=MzkwNjY1Mzc0Nw==&mid=2247484238&idx=1&sn=ca66551c31e37b8d726f151265fc9211&chksm=c0e47a12f793f3049fefde6e9ebe9ec4e2c7626b8594511bd314783719c216bd9929962a71e6&scene=21#wechat_redirect

《网安面试指南》http://mp.weixin.qq.com/s?__biz=MzkwNjY1Mzc0Nw==&mid=2247484339&idx=1&sn=356300f169de74e7a778b04bfbbbd0ab&chksm=c0e47aeff793f3f9a5f7abcfa57695e8944e52bca2de2c7a3eb1aecb3c1e6b9cb6abe509d51f&scene=21#wechat_redirect

如目标单位为某某集团,利用爱企查、天眼查等,获取子公司

将获取到的公司利用搜索引擎(fofa、鹰图....)和社交媒体(微信公众号小程序、支付宝小程序、抖音小程序....)收集目标的相关信息,包括域名、IP地址、子域名、开放端口等

空间搜索引擎

复制代码
https://comm.pgpsec.cn/tool/zcch/zcch.php

将搜索到的资产放入到灯塔ARL中进行扫描(将poc、弱口令啥的全部选上)等扫描结束后查看是否有漏洞

如果没有成功那将搜索到的url资产进行指纹识别

这里EHole_magic结合漏洞库wiki来使用

如上图所示,重点关注重点资产

带wiki字样的即在漏洞库中有收录的漏洞详情可前往wiki中查看尝试利用,wiki漏洞库地址:https://comm.pgpsec.cn/zsk/wiki.php

带弱口令提示的可直接尝试弱口令

如果重点资产中出现一些特别常见的cms如thinkphp、海康威视综合平台等可使用专项检查工具进行一把梭哈

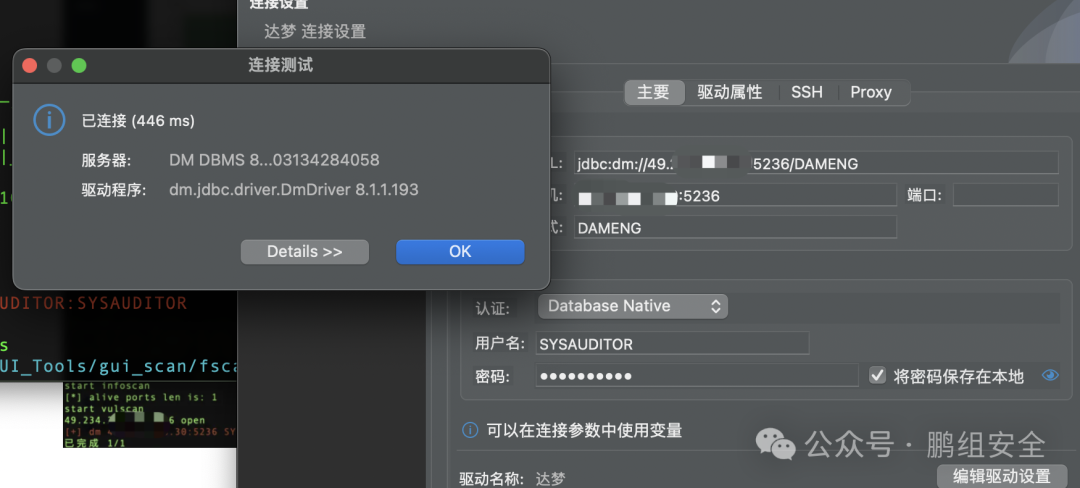
收集到的ip可使用fscan进行简单扫描,如果运气好可直接捡漏

相关推荐
nice_lcj5206 小时前
【从零理解计算机网络 · 13】DNS 解析全流程:域名怎么变成 IP,慢在哪
网络·计算机网络·面试·dns·域名解析·cname·ttl
nice_lcj5208 小时前
【从零理解计算机网络 · 12】登录态的载体:Cookie、Session、Token 在网络层怎么走
后端·计算机网络·面试·jwt·token·cookie·session
ShineWinsu8 小时前
对于Qt:QMessageBox的解析
开发语言·c++·qt·面试·客户端·qmessagebox·消息对话框
山东科恩光电13 小时前
安全触边在自动化停车场道闸防夹伤保护中的选型安装与日常维护
安全
嵌入式 Linux手记14 小时前
嵌入式面试都考的置位清位:位运算四件套
linux·c语言·驱动开发·面试·职场和发展·嵌入式
nice_lcj52014 小时前
【从零理解计算机网络 · 15】完整串联:一次请求的全旅程,以及那道经典面试题
网络·计算机网络·http·面试·tcp·总结·网络排查
kingx315 小时前
DASCTF Word-For-You 留言板 SQL 注入从探测到出 flag
web安全·网络安全·ctf·sql注入·手工注入·留言板·ctf战报
Pniubi1 天前
力扣2 . 两数相加
算法·leetcode·职场和发展
aifannihao1 天前
ß 大写变 SS:用 Python 算清 Ruby2Shell 的缓冲区账本
python·安全·标准库·缓冲区溢出·字符串编码
ITxiaobing20231 天前
中国广告技术公司海外反欺诈中的 IP 应用:从“库查询”到“多层信号”
网络·tcp/ip·web安全