内容预览 ≧∀≦ゞ
- [玩转 Burp Suite (1)](#玩转 Burp Suite (1))
-
- 声明
- [Burp Suite 简介](#Burp Suite 简介)
- Dashboard(仪表盘)
-
-
- [1. 默认任务管理](#1. 默认任务管理)
- [2. 暂停任务](#2. 暂停任务)
- [3. 新建扫描任务](#3. 新建扫描任务)
- [4. 使用总结](#4. 使用总结)
-
- Target(目标)
-
-
- [1. SIte Map (站点地图)](#1. SIte Map (站点地图))
- [2. Scope(范围)功能](#2. Scope(范围)功能)
- [3. Engagement Tools(相关工具)](#3. Engagement Tools(相关工具))
- [4. 使用总结](#4. 使用总结)
-
玩转 Burp Suite (1)
声明
笔记内容参考了B站UP主 泷羽sec 的学习视频,如有侵权,将立即删除。
本笔记旨在促进网络安全学习,任何不当使用均与作者无关,请勿逾越法律红线,否则后果自负。
希望这些内容能对各位师傅有所帮助,欢迎您的点赞和评论!
Burp Suite 简介
Burp Suite 是一款功能强大的 Web 应用安全测试工具,集成了多种模块化组件,为安全测试人员提供了全方位的漏洞检测能力。无论是中小型网站,还是复杂的大型企业 Web 系统,Burp Suite 都能够胜任,帮助测试人员高效发现潜在的安全问题。
下面我们按照 Burp Suite 的功能选项卡,逐一介绍其强大的功能模块。
Dashboard(仪表盘)
Dashboard 是 Burp Suite 的任务管理中心,用于监控和操作主动及被动扫描任务。默认情况下,Burp Suite 会自动启用两个被动扫描任务(审计和爬虫),用于实时分析目标的安全性。以下是 Dashboard 的功能及使用技巧。
1. 默认任务管理
在仪表盘中,可以看到默认启用的两个被动扫描任务(审计和爬虫),如下图所示:

点击某个任务,可以查看扫描的详情,包括扫描进度、发现的漏洞、以及任务日志:


2. 暂停任务
你可以选择暂停所有任务,也可以单独暂停某个任务,灵活调整资源的分配和使用:

使用建议:在挖掘 SRC 漏洞时,建议关闭所有被动扫描任务,避免因触发 WAF 检测导致封禁 IP。
3. 新建扫描任务
点击 "新建扫描任务" 按钮,可以创建主动扫描任务,支持以下三种模式:
- 爬虫与审计:综合执行爬虫与漏洞扫描。
- 仅爬虫:快速抓取目标网站结构与内容。
- API 扫描:针对 API 接口的安全性检测。
以下是任务创建的简单演示流程:
-
选择扫描类型

-
设置扫描目标和协议

-
选择扫描模式

-
设置登录凭据

-
设置资源池

此外,你还可以直接右键站点或URL,快捷添加扫描任务


4. 使用总结
Dashboard 的扫描功能虽然涵盖了爬虫、审计和 API 扫描,但在实际使用中常常并不是最佳选择。Burp Suite 的扫描能力相较于专用工具(如 xray 、AWVS)有所欠缺,在高效性和覆盖范围上略显不足。通常建议关闭默认的被动扫描任务,以节省资源和提高工作效率。
Target(目标)
Target 是 Burp Suite 中用于管理测试目标和设置测试范围的核心模块。通过 Target 面板,你可以组织测试的站点,调整测试范围,以及利用内置的工具进行更高效的漏洞挖掘。以下是 Target 模块的详细功能说明及使用技巧。
1. SIte Map (站点地图)
在 Target 面板中,站点地图会展示目标网站的完整结构,包括所有爬取到的页面、目录和资源,如下图所示:

- 功能特点 :
- 可以直观查看网站的目录结构、页面类型和链接关系。
- 通过标记不同的资源状态(如爬取到但未访问的链接)帮助测试人员快速定位感兴趣的区域。
2. Scope(范围)功能
Scope 是用来定义测试目标范围的重要功能,可以通过以下方法操作:
-
右键快速添加范围:
- 右键点击目标网站,选择 Add to scope,即可将其添加到测试范围中。
- 添加到范围后的目标流量会被优先记录,同时非范围内的流量将被过滤,从而专注于相关测试数据。
-
手动设置范围:
- 点击 Target -> Scope ,手动定义或修改测试目标范围。

- 点击 Target -> Scope ,手动定义或修改测试目标范围。
使用建议:
- 定义精准的 Scope 范围有助于避免不相关的流量干扰,特别是在被动扫描和 Proxy 拦截任务中,可以显著提升效率。
3. Engagement Tools(相关工具)
右键目标网站,选择 Engagement tools ,即可调用一系列辅助工具,用于深度分析目标站点:
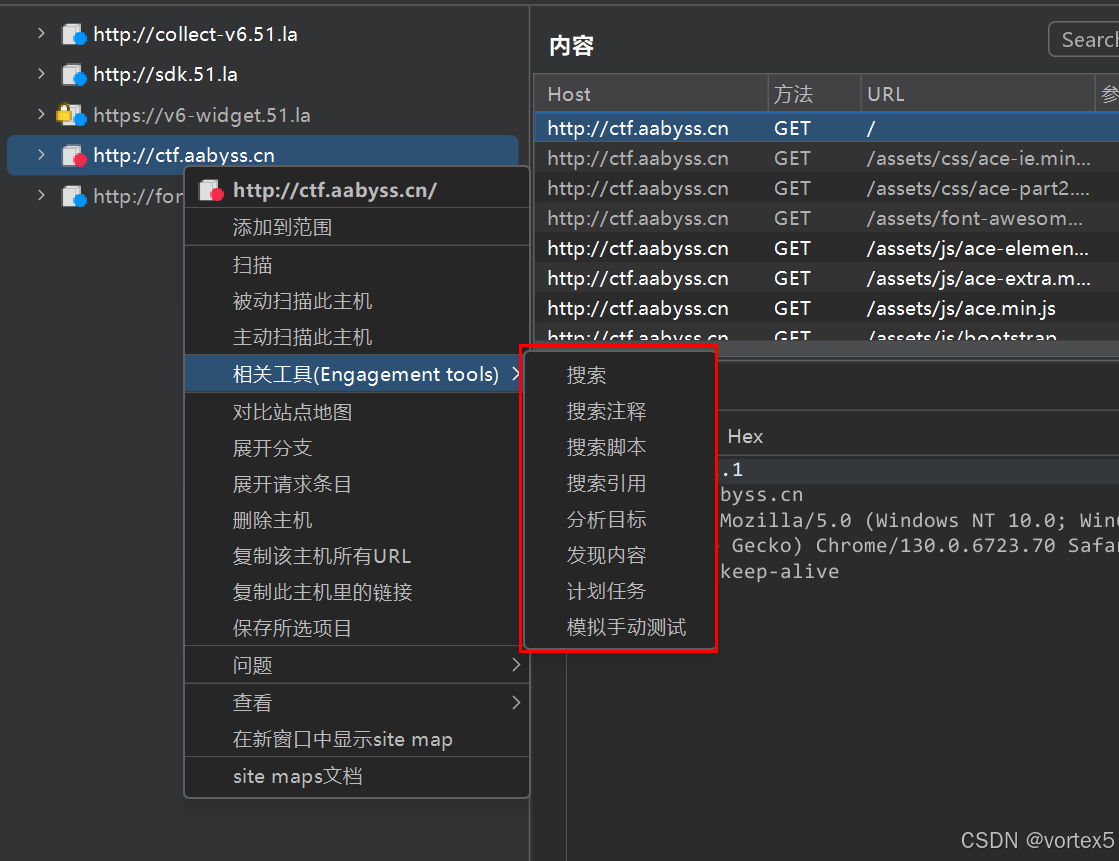
| 功能项 | 说明 |
|---|---|
| Search | 搜索目标站点的内容,常配合正则搜索一些敏感的参数如 user pass 等。 |
| Find Comments | 查找页面中的注释,可能包含开发者调试信息或敏感内容。 |
| Find Scripts | 查找嵌入的 JavaScript 文件或代码片段,能够提取出script标签中的内容。 |
| Find References | 查找页面中引用的链接或资源,了解站点内外部依赖关系。 |
| Analyze Target | 分析目标站点的静态和动态URL以及参数。 |
| Discover Content | 内容勘测,其实就是爬虫功能,还可以设置递归扫描以发现敏感文件或目录。 |
| Schedule Task | 设置定时任务,按计划执行某些操作,如扫描或内容发现。 |
| Simulate Manual Testing | 模拟手动测试行为,例如对表单进行自动化填充提交测试。 |
具体使用方式可参考 相关教程。
4. 使用总结
Target 模块是 Burp Suite 中的基础部分,主要用来确定测试目标和提供站点分析的全局视图。通过合理设置 Scope 和利用 Engagement Tools,可以显著提高测试效率,减少无关数据的干扰,为后续模块(如 Proxy、Scanner 等)的操作提供精准的测试目标。
实战技巧:
- 在测试前优先设置 Scope,特别是在复杂的企业级系统中,精准的范围定义可以避免测试范围过宽导致资源浪费。
- 对于目标范围内的页面,可通过 Find Comments 或 Analyze Target 挖掘潜在的安全风险点,如开发者泄露的注释信息或错误的安全头配置。