BurpSuite-暴力破解以及验证码识别绕过

声明!

学习视频来自B站up主 泷羽sec 有兴趣的师傅可以关注一下,如涉及侵权马上删除文章,笔记只是方便各位师傅的学习和探讨,文章所提到的网站以及内容,只做学习交流,其他均与本人以及泷羽sec团队无关,切勿触碰法律底线,否则后果自负!!!!

工具:

复制代码
通过网盘分享的文件:Burpsuite
链接: https://pan.baidu.com/s/1YWTg0WTl7G-2MQNMuSCuhw 提取码: jay1

准备

1. burpsuite安装captcha

打开软件,打开扩展,然后点击add(添加)

将下载的文件导入进去

成功导入

2. 安装python必备模块

执行下面两个命令

复制代码
pip install ddddocr
pip install aiohttp

具体操作

1. 包设置

以pikachu平台为例

打开代理,在验证码上右键打开新标签页并抓包

鼠标右键

点击获取按钮
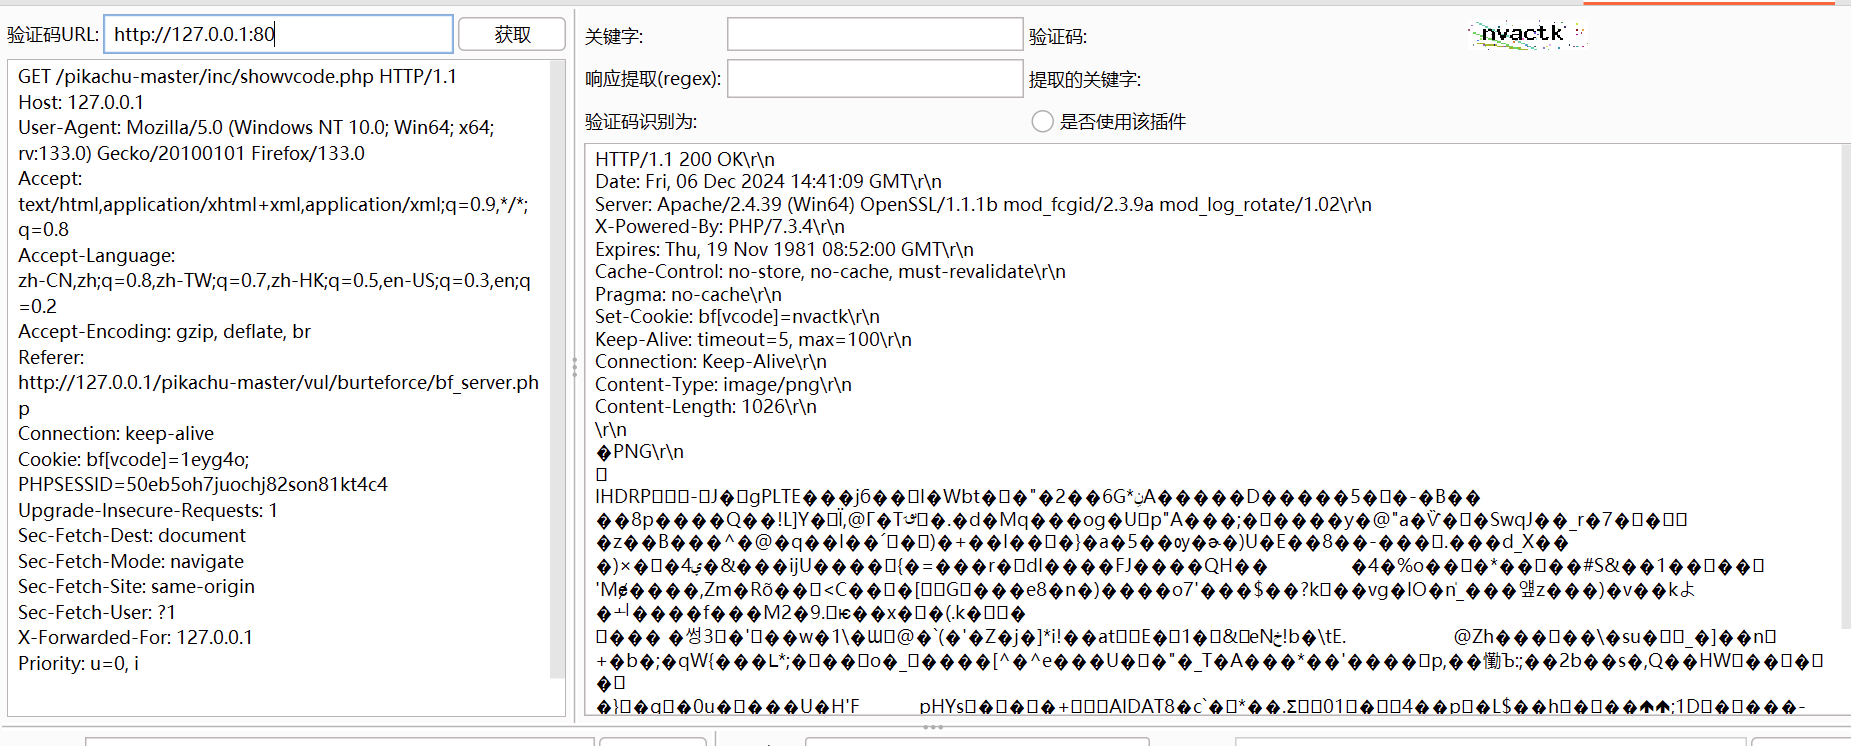
2. bp设置

打开命令面板,进入放插件的文件夹,输入

复制代码
python codereg.py

开启监听

输入接口url

然后右键选择ddddocr

再次点击识别即可,效果如下

3. 爆破

登录面板输入并抓包

发送到爆破模块,添加变量

选择交叉模式

验证码变量选择这个类型

选择生成器

启用插件

资源池设置,如下设置

然后开始攻击查看响应包即可

相关推荐
大泽九章14 小时前
XSS入门:存储型、反射型、DOM型,用Flask全复现
python·网络安全·flask
持敬chijing16 小时前
系统入侵与攻击工具-正反向 Shell 深度对比与多种反弹姿势
安全·网络安全·网络攻击模型
终端安全笔记2 天前
下一个大版本要动的三处:更新指令、传输要求、策略写法
网络安全·ios·1024程序员节·移动设备管理
愤怒火龙果2 天前
AI 渗透测试智能体架构综述:从单兵到蜂群的演进图谱
人工智能·网络安全·架构
IT大白鼠2 天前
渗透测试实战从靶场搭建到渗透流程——第 1 篇 · 靶场宿主搭建:Docker 编排 15 个常驻靶场
渗透测试
学逆向的2 天前
C 枚举变量
c语言·开发语言·网络安全
QZ166560951592 天前
数据库监测的主动防御:实时感知,看见即掌控
网络·安全·网络安全
kingx33 天前
BugKu 渗透测试4 Writeup:从 eval 注入到五层内网拿满 Flag
人工智能·网络安全·网络攻击模型·安全威胁分析·1024程序员节
愤怒火龙果3 天前
AIShield 靶场 WP
人工智能·网络安全·1024程序员节
sbjdhjd3 天前
从黑板事实到长链路剪枝:AI 渗透测试 Agent 的实验、失效与改造
人工智能·网络安全·数据挖掘·php·agent·剪枝·1024程序员节