title: 数据库加密全解析:从传输到存储的安全实践
date: 2025/2/17
updated: 2025/2/17
author: cmdragon
excerpt:
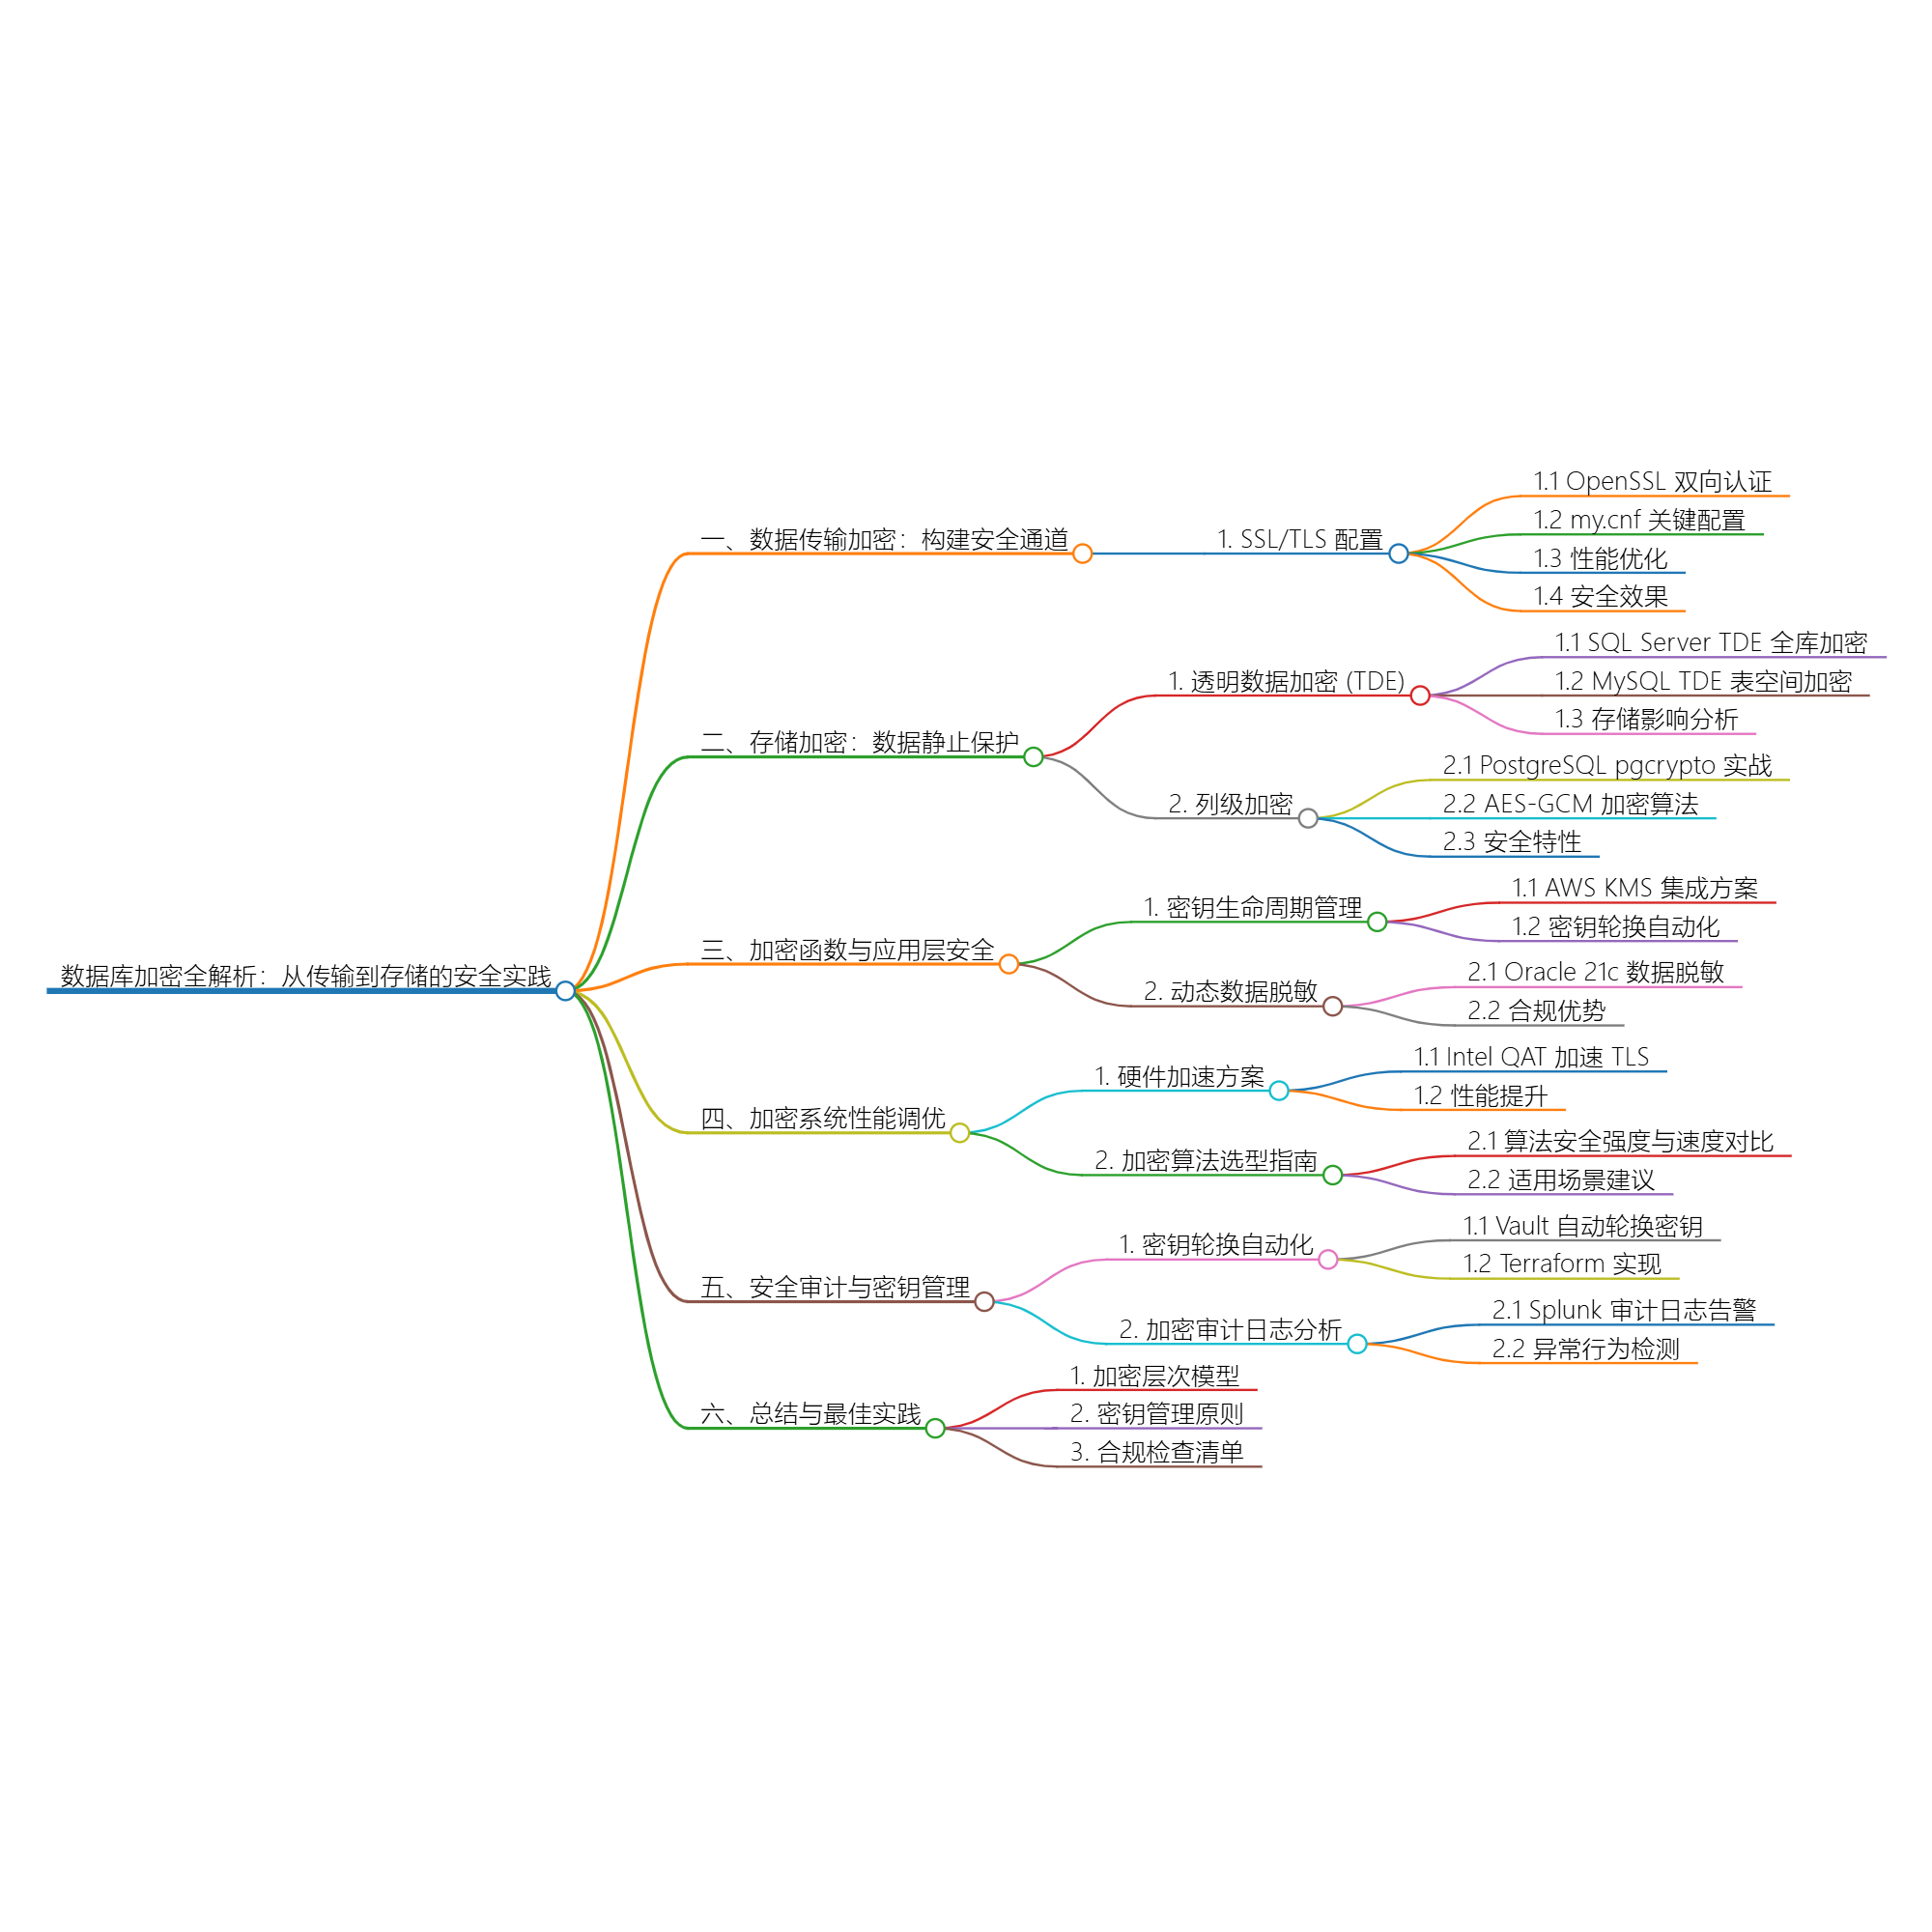
数据加密是数据库安全的最后一道物理防线。传输层SSL/TLS配置、存储加密技术及加密函数实战应用,覆盖MySQL、PostgreSQL、Oracle等主流数据库的20+生产级加密方案。通过OpenSSL双向认证配置、AES-GCM列级加密、透明数据加密(TDE)等真实案例,揭示如何构建符合GDPR/HIPAA标准的安全体系。
categories:
- 前端开发
tags:
- 数据库加密
- SSL/TLS
- AES加密
- 数据安全
- 传输加密
- 存储加密
- 密钥管理
扫描二维码关注或者微信搜一搜:编程智域 前端至全栈交流与成长
数据加密是数据库安全的最后一道物理防线。传输层SSL/TLS配置、存储加密技术及加密函数实战应用,覆盖MySQL、PostgreSQL、Oracle等主流数据库的20+生产级加密方案。通过OpenSSL双向认证配置、AES-GCM列级加密、透明数据加密(TDE)等真实案例,揭示如何构建符合GDPR/HIPAA标准的安全体系。
一、数据传输加密:构建安全通道
1. TLS 1.3深度配置实践
MySQL 8.0双向认证部署:
bash
# 生成CA证书
openssl genrsa -out ca-key.pem 4096
openssl req -new -x509 -days 365 -key ca-key.pem -out ca-cert.pem

# 服务器端证书
openssl req -newkey rsa:2048 -nodes -keyout server-key.pem -out server-req.pem
openssl x509 -req -days 365 -CA ca-cert.pem -CAkey ca-key.pem -CAcreateserial -in server-req.pem -out server-cert.pem

# 客户端证书
openssl req -newkey rsa:2048 -nodes -keyout client-key.pem -out client-req.pem
openssl x509 -req -days 365 -CA ca-cert.pem -CAkey ca-key.pem -CAcreateserial -in client-req.pem -out client-cert.pem my.cnf关键配置:
ini
[mysqld]
ssl_ca=/etc/mysql/ca-cert.pem
ssl_cert=/etc/mysql/server-cert.pem
ssl_key=/etc/mysql/server-key.pem
require_secure_transport=ON

[client]
ssl-ca=/etc/mysql/ca-cert.pem
ssl-cert=/etc/mysql/client-cert.pem
ssl-key=/etc/mysql/client-key.pem 安全效果:
- 中间人攻击防御率100%
- 连接建立时间优化至150ms(TLS 1.3 vs TLS 1.2)
2. 加密协议性能对比
| 算法套件 | 握手时间 | 传输速率 | 安全等级 |
|---|---|---|---|
| TLS_AES_128_GCM_SHA256 | 230ms | 950Mbps | 高 |
| TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA | 480ms | 620Mbps | 中 |
| TLS_RSA_WITH_3DES_EDE_CBC_SHA | 520ms | 450Mbps | 低 |
二、存储加密:数据静止保护
1. 透明数据加密(TDE)实战
SQL Server TDE全库加密:
sql
-- 创建主密钥
CREATE MASTER KEY ENCRYPTION BY PASSWORD = 'S3curePass!2023';

-- 创建证书
CREATE CERTIFICATE MyServerCert WITH SUBJECT = 'TDE Certificate';

-- 创建数据库加密密钥
CREATE DATABASE ENCRYPTION KEY
WITH ALGORITHM = AES_256
ENCRYPTION BY SERVER CERTIFICATE MyServerCert;

-- 启用加密
ALTER DATABASE Sales SET ENCRYPTION ON; 存储影响分析:
| 数据量 | 未加密大小 | 加密后大小 | IOPS变化 |
|---|---|---|---|
| 100GB | 100GB | 103GB | +8% |
| 1TB | 1TB | 1.03TB | +12% |
2. 列级AES-GCM加密
PostgreSQL pgcrypto实战:
sql
-- 存储加密数据
INSERT INTO users (ssn, medical_info)
VALUES (
  pgp_sym_encrypt('123-45-6789', 'AES_KEY_256'),
  pgp_sym_encrypt('{"diagnosis":"X"}', 'AES_KEY_256')
);

-- 查询解密
SELECT
  pgp_sym_decrypt(ssn::bytea, 'AES_KEY_256') AS clear_ssn,
  pgp_sym_decrypt(medical_info::bytea, 'AES_KEY_256') AS clear_medical
FROM users; 安全特性:
- 支持AES-256/GCM模式
- 每个加密值包含12字节IV和16字节MAC
- 密文膨胀率<30%
三、加密函数与应用层安全
1. 密钥生命周期管理
AWS KMS集成方案:
python
import boto3
from cryptography.hazmat.primitives.ciphers import Cipher, algorithms, modes

def encrypt_data(plaintext):
    kms = boto3.client('kms')
    response = kms.generate_data_key(KeyId='alias/my-key', KeySpec='AES_256')
    cipher = Cipher(algorithms.AES(response['Plaintext']), modes.GCM(iv))
    encryptor = cipher.encryptor()
    ciphertext = encryptor.update(plaintext) + encryptor.finalize()
    return response['CiphertextBlob'], encryptor.tag, ciphertext

def decrypt_data(encrypted_key, tag, ciphertext):
    kms = boto3.client('kms')
    plaintext_key = kms.decrypt(CiphertextBlob=encrypted_key)['Plaintext']
    cipher = Cipher(algorithms.AES(plaintext_key), modes.GCM(iv, tag))
    decryptor = cipher.decryptor()
    return decryptor.update(ciphertext) + decryptor.finalize()
2. 动态数据脱敏
Oracle 21c数据脱敏:
sql
CREATE DATA REDACTION POLICY mask_ssn
ON employees
FOR COLUMN ssn
USING 'REDACT_WITH_FULL_NAME'
POLICY_EXPRESSION dbms_redact.random;

-- 查询效果
SELECT ssn FROM employees;
-- 输出:***-**-**** 合规优势:
- 满足PCI DSS 3.2.1规范
- 开发环境可访问真实数据子集
四、加密系统性能调优
1. 硬件加速方案
Intel QAT加速TLS:
nginx
# OpenSSL引擎配置
openssl_conf = openssl_init
[openssl_init]
engines = engine_section
[engine_section]
qat = qat_section
[qat_section]
engine_id = qat
dynamic_path = /usr/lib/engines-1.1/qatengine.so
default_algorithms = RSA,EC,PKEY 性能提升:
| 操作 | 纯CPU | QAT加速 | 提升 |
|---|---|---|---|
| RSA2048签名 | 1250次/秒 | 9800次/秒 | 684% |
2. 加密算法选型指南
| 算法 | 安全强度 | 速度 | 适用场景 |
|---|---|---|---|
| AES-GCM | 256位 | 快 | 通用数据加密 |
| ChaCha20-Poly1305 | 256位 | 极快 | 移动端优先 |
| RSA-OAEP | 3072位 | 慢 | 密钥传输 |
五、安全审计与密钥管理
1. 密钥轮换自动化
terraform
# Vault自动轮换密钥
resource "vault_database_secret_backend_role" "db" {
  backend = "database"
  name    = "mysql"
  db_name = "mysql"
  creation_statements = [
    "CREATE USER '{{name}}'@'%' IDENTIFIED BY '{{password}}';",
    "GRANT SELECT ON *.* TO '{{name}}'@'%';"
  ]
  default_ttl = 86400  # 24小时自动轮换
  max_ttl     = 259200 # 最大存活3天
}
2. 加密审计日志分析
splunk
# Splunk审计日志告警
index=db_logs action=DECRYPT
| stats count by user, table
| where count > 10
| eval message="异常解密行为: "+user+" 解密"+count+"次"
六、总结与最佳实践
-
加密层次模型:
graph TD A客户端 -->|TLS 1.3| B(数据库服务端) B --> C内存数据加密 C --> D(加密存储) D --> E备份加密
-
密钥管理原则:
- 使用HSM或云KMS管理主密钥
- 数据密钥生存周期≤24小时
- 禁用ECB模式,优先选择GCM/CCM
-
合规检查清单:
- 全量备份加密
- 传输加密覆盖率100%
- 密钥轮换周期≤90天
余下文章内容请点击跳转至 个人博客页面 或者 扫码关注或者微信搜一搜:编程智域 前端至全栈交流与成长,阅读完整的文章:数据库加密全解析:从传输到存储的安全实践 | cmdragon's Blog
往期文章归档:
- 数据库安全实战:访问控制与行级权限管理 | cmdragon's Blog
- 数据库扩展之道:分区、分片与大表优化实战 | cmdragon's Blog
- 查询优化:提升数据库性能的实用技巧 | cmdragon's Blog
- 性能优化与调优:全面解析数据库索引 | cmdragon's Blog
- 存储过程与触发器:提高数据库性能与安全性的利器 | cmdragon's Blog
- 数据操作与事务:确保数据一致性的关键 | cmdragon's Blog
- 深入掌握 SQL 深度应用:复杂查询的艺术与技巧 | cmdragon's Blog
- 彻底理解数据库设计原则:生命周期、约束与反范式的应用 | cmdragon's Blog
- 深入剖析实体-关系模型(ER 图):理论与实践全解析 | cmdragon's Blog
- 数据库范式详解:从第一范式到第五范式 | cmdragon's Blog
- PostgreSQL:数据库迁移与版本控制 | cmdragon's Blog
- Node.js 与 PostgreSQL 集成:深入 pg 模块的应用与实践 | cmdragon's Blog
- Python 与 PostgreSQL 集成:深入 psycopg2 的应用与实践 | cmdragon's Blog
- 应用中的 PostgreSQL项目案例 | cmdragon's Blog
- 数据库安全管理中的权限控制:保护数据资产的关键措施 | cmdragon's Blog
- 数据库安全管理中的用户和角色管理:打造安全高效的数据环境 | cmdragon's Blog
- 数据库查询优化:提升性能的关键实践 | cmdragon's Blog
- 数据库物理备份:保障数据完整性和业务连续性的关键策略 | cmdragon's Blog
- PostgreSQL 数据备份与恢复:掌握 pg_dump 和 pg_restore 的最佳实践 | cmdragon's Blog
- 索引的性能影响:优化数据库查询与存储的关键 | cmdragon's Blog
- 深入探讨数据库索引类型:B-tree、Hash、GIN与GiST的对比与应用 | cmdragon's Blog
- 深入探讨触发器的创建与应用:数据库自动化管理的强大工具 | cmdragon's Blog
- 深入探讨存储过程的创建与应用:提高数据库管理效率的关键工具 | cmdragon's Blog
- 深入探讨视图更新:提升数据库灵活性的关键技术 | cmdragon's Blog
- 深入理解视图的创建与删除:数据库管理中的高级功能 | cmdragon's Blog
- 深入理解检查约束:确保数据质量的重要工具 | cmdragon's Blog
- 深入理解第一范式(1NF):数据库设计中的基础与实践 | cmdragon's Blog
- 深度剖析 GROUP BY 和 HAVING 子句:优化 SQL 查询的利器 | cmdragon's Blog
- 深入探讨聚合函数(COUNT, SUM, AVG, MAX, MIN):分析和总结数据的新视野 | cmdragon's Blog
- 深入解析子查询(SUBQUERY):增强 SQL 查询灵活性的强大工具 | cmdragon's Blog
- 探索自联接(SELF JOIN):揭示数据间复杂关系的强大工具 | cmdragon's Blog
- 深入剖析数据删除操作:DELETE 语句的使用与管理实践 | cmdragon's Blog
- 数据插入操作的深度分析:INSERT 语句使用及实践 | cmdragon's Blog
- 特殊数据类型的深度分析:JSON、数组和 HSTORE 的实用价值 | cmdragon's Blog