#CSRF- 无检测防护 - 检测 & 生成 & 利用(那数据包怎么整 找相似源码自己搭建整)
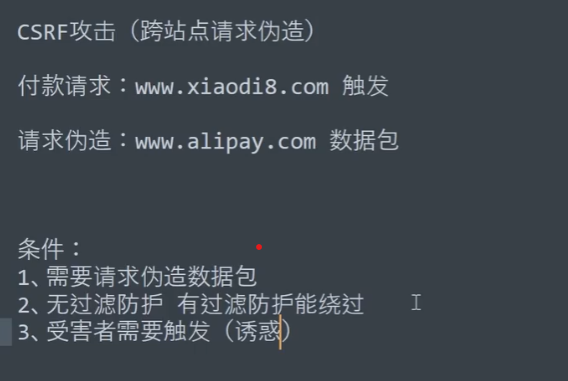
检测:黑盒手工利用测试,白盒看代码检验(有无 token ,来源检验等)
生成: BurpSuite->Engagement tools->Generate CSRF Poc
利用:将文件防止自己的站点下,诱使受害者访问(或配合 XSS 触发访问)
#CSRF-Referer 同源 - 规则 & 上传 &XSS
https://blog.csdn.net/weixin_50464560/article/details/120581841
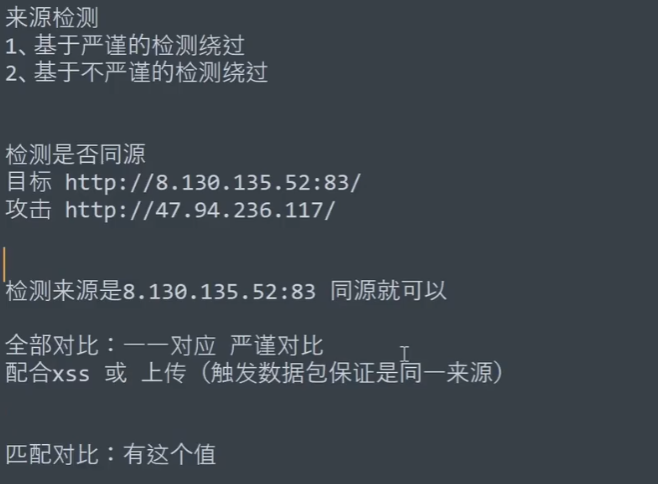
匹配对比要求点击进来的而不是直接访问
可以添加目标网站作为目录 然后·新建个html文件
逻辑判断隐患 就是数据包没有浏览器来源这行

严谨代码 PHP DEMO :
<?php
// 检测来源
function checkReferrer() {
expectedReferrer = "http://example.com"; // 期望的来源页面
if (!isset(_SERVER'HTTP_REFERER') ||
_SERVER\['HTTP_REFERER'\] !== expectedReferrer) {
die(" 非法访问 ");
}
}
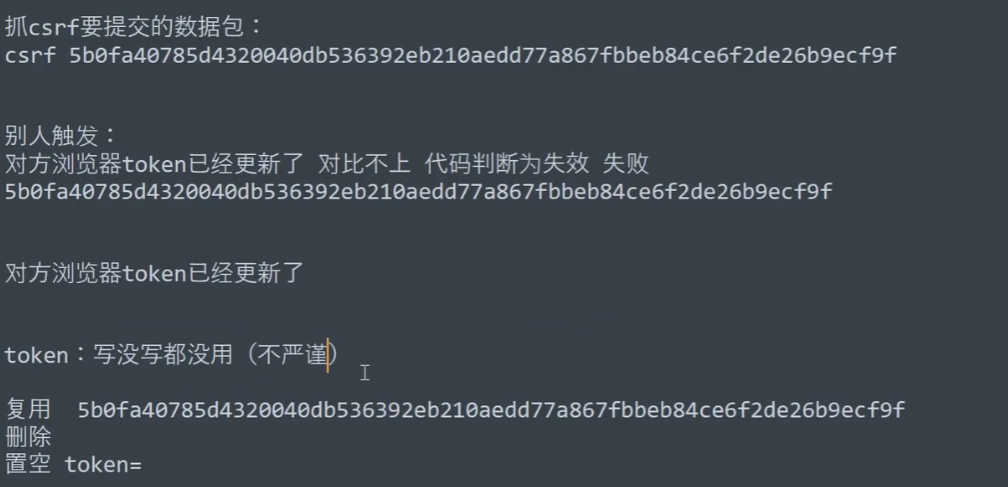
CSRF 请求伪造&Referer 同源&置空&配合 XSS&Token 值校验&复用删除
我最厉害。,。2025-04-23 12:13
相关推荐
卸任6 小时前
Vibe coding工具使用心得brien97 小时前
为什么模型标称 1M,Google Antigravity 聊到 256K 却突然失忆?我们给它做了个原生行内监控圆环修炼的dance7 小时前
录屏关键帧间隔多少合适?六档实测,2秒到10秒小了75.6%Lank_M8 小时前
关键帧从1秒拉到10秒,录屏小87.3%,摄像头小10.8%补码缩写8 小时前
用 ffprobe 拆录屏,八成字节在 29 个关键帧上百思不得小李8 小时前
一个复杂的动态表单是如何实现的陈随易8 小时前
Cmder 停更 17 个月,2.0 支持 Windows Terminal风骏时光牛马8 小时前
前沿视界kyriewen8 小时前
我扫了 814 个依赖,97 个还敢要 Node 10陈随易8 小时前
3000 万人在用的翻译插件,重写一遍就是一门生意