简介
账号密码 root apacherizhi
ssh root@IP
1、提交当天访问次数最多的IP,即黑客IP:
2、黑客使用的浏览器指纹是什么,提交指纹的md5:
3、查看包含index.php页面被访问的次数,提交次数:
4、查看黑客IP访问了多少次,提交次数:
5、查看2023年8月03日8时这一个小时内有多少IP访问,提交次数:
1、提交当天访问次数最多的IP,即黑客IP:
root@ip-10-0-10-2:/var/log/apache2# cat access.log.1 | grep -Po "\b(\d+)\.(\d+)\.(\d+)\.(\d+)\b" -o |sort |uniq -c
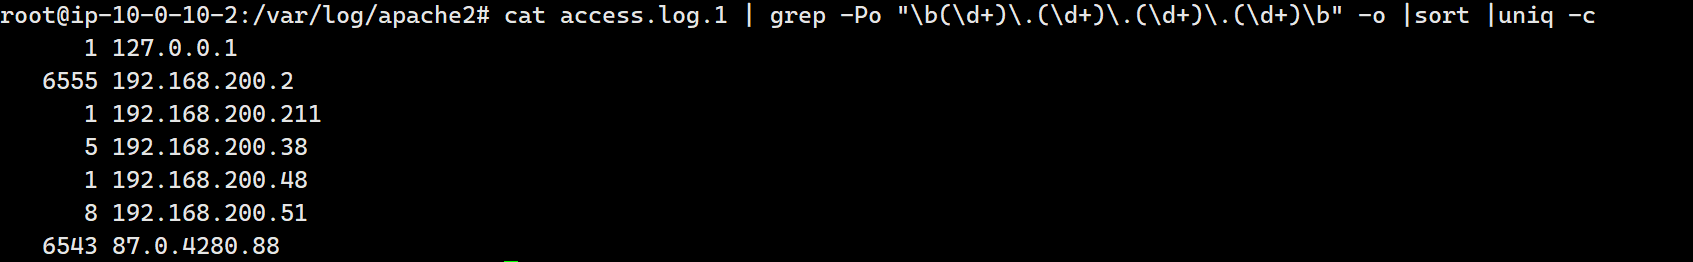
flag{192.168.200.2}
2、黑客使用的浏览器指纹是什么,提交指纹的md5:
root@ip-10-0-10-2:/var/log/apache2# cat access.log.1 | grep -P "\b192.168.200.2\b" |head
由第一题知道了黑客的IP地址,所以直接搜索,找到了浏览器的指纹
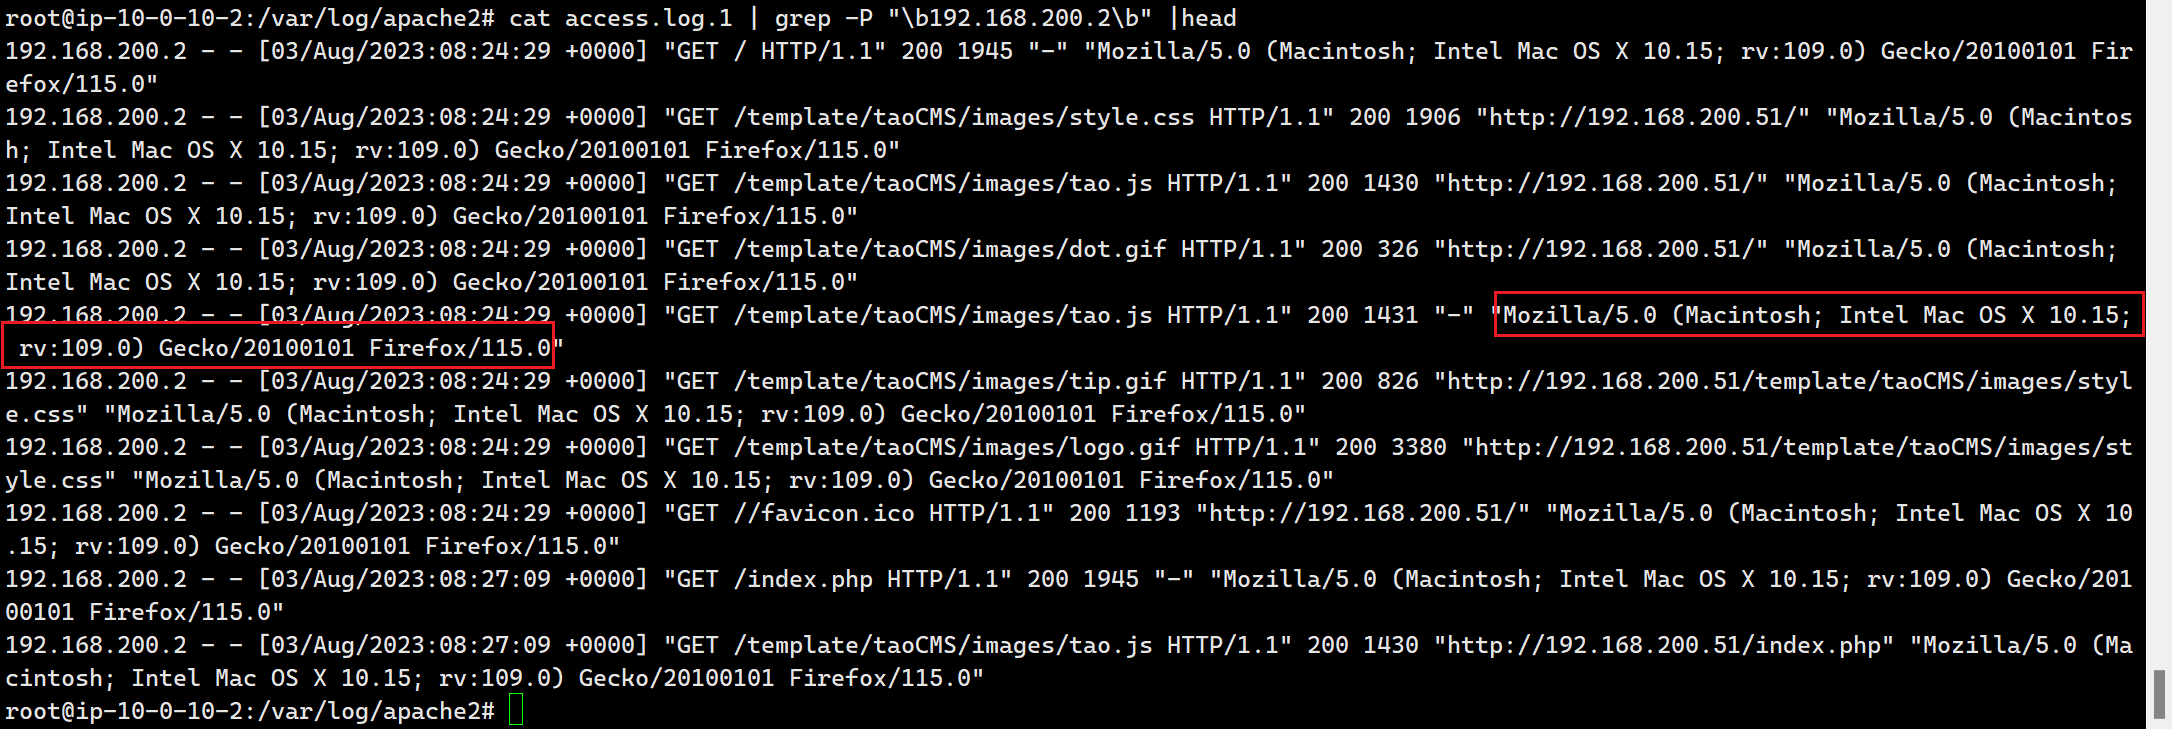
MD5进行编码处理: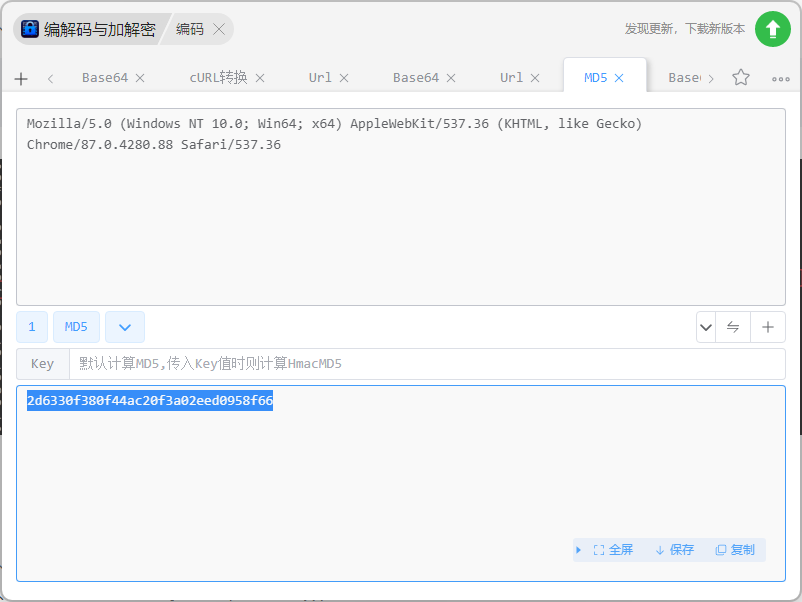
flag{2d6330f380f44ac20f3a02eed0958f66}
3、查看包含index.php页面被访问的次数,提交次数:
初次过滤了一下是27个,但是提交flag,显示错误

手动排查一下:

发现上图标记的两个不是从index这个页面进行访问的,进行排除
所以flag为:flag{25}
4、查看黑客IP访问了多少次,提交次数:
root@ip-10-0-10-2:/var/log/apache2# cat access.log.1 | grep -P "\b192.168.200.2\b" |wc -l

flag{6555}
5、查看2023年8月03日8时这一个小时内有多少IP访问,提交次数:
root@ip-10-0-10-2:/var/log/apache2# cat access.log.1 |grep "03/Aug/2023:08"|awk '{print $1}'|sort|uniq -c
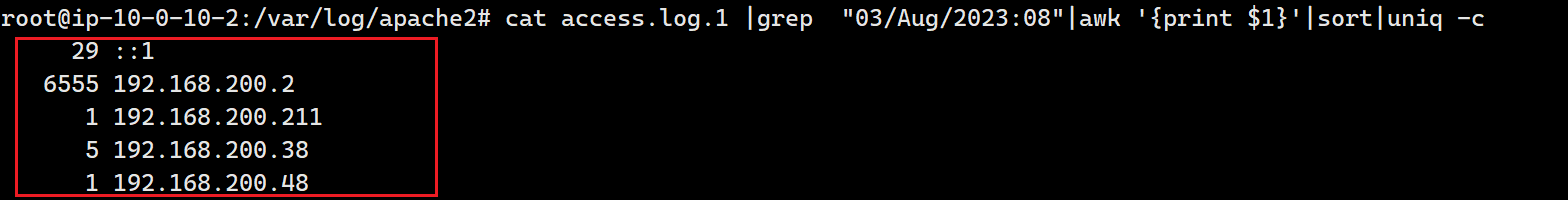
::1是 IPv6 地址中表示本地回环地址的一种形式。
所以flag为:flag{5}